


RFID Sistemleri


RFID sistemlerini RF kuplajı, LF/HF/UHF, etiket ve okuyucu mimarisi, standartlar, UID/byte düzeni, host protokolleri, anti-collision, middleware, veri tabanı, erişim kontrolü, güvenlik ve doğrulama ekseninde ele alan akademik ders notu.
RFID sistemleri, radyo frekansı üzerinden tanımlama yapan etiket ve okuyucuların ötesinde; RF fiziksel katmanı, hava arayüzü protokolü, okuyucu-host haberleşmesi, olay işleme, veri modeli, yetkilendirme, güvenlik ve gerektiğinde fiziksel eylem katmanlarını kapsayan uçtan uca sistemlerdir.
Bu ders notu LF/HF/UHF çalışma bölgeleri, endüktif kuplaj ve geri saçılım, aktif/pasif etiketler, ISO/IEC ve GS1 standartları, UID temsili, seri haberleşme, anti-collision, middleware, veri tabanı, kartlı geçiş, keyboard-wedge/HID okuyucular, güvenlik, hata ayıklama, SDR ile gözlem ve RFID olay verisinin analizi konularını sistem mühendisliği bakışıyla ele alır.
Bir RFID uygulamasında “etiket okundu” ifadesi tek başına yeterli değildir. Okumanın hangi anten ve okuyucudan geldiği, aynı kimliğin kaç kez görüldüğü, olayın zamanı, verinin kanonik temsili, yetkilendirme durumu ve fiziksel eylemin gerçekten gerçekleşip gerçekleşmediği ayrı durumlar olarak izlenmelidir. Özellikle erişim kontrolünde UID, kimlik doğrulama ve yetkilendirme kavramları birbirine karıştırılmamalıdır.
Okuyucu modellerine, bağlantı sorunlarına ve gerçek cihazlarla yapılan erken dönem entegrasyon çalışmalarına ilişkin tarihsel ayrıntılar Afyon Kocatepe Üniversitesi BİDB stajı sayfasında tutulur. Ders notu ise bu gözlemlerden genellenebilen teknik ilkeleri, standartları ve sistem tasarımını öne çıkarır.
Ünite 1: RFID'ye Sistem Mühendisliği Açısından Giriş
1.1. RFID Teknolojisinin Tanımı
RFID, radyo frekansı üzerinden bir nesnenin, kartın veya etiketin otomatik ve temassız biçimde tanımlanmasını sağlayan teknoloji ailesidir. En yalın akışta okuyucu bir RF alanı oluşturur veya sorgu gönderir; etiket kendi kimliğini ya da belleğindeki veriyi uygun protokolle geri iletir.
RFID'nin barkoda göre temel farkı yalnız “kablosuz olması” değildir. Uygulamaya göre:
- doğrudan görüş hattı gerektirmeyebilir,
- aynı alanda birden fazla etiketle çalışabilir,
- etiket belleğine veri yazılabilir,
- tanımlama olayı otomatikleştirilebilir,
- fiziksel varlık ile yazılım kaydı sürekli ilişkilendirilebilir.
Bunun karşılığında RF ortamı, çakışma, istenmeyen okuma, mahremiyet, kimlik kopyalama ve okuyucu yerleşimi gibi yeni problemler ortaya çıkar.
1.2. RFID ve Kimlik Sistemlerinin Ayrımı
RFID çoğu zaman kimlik sisteminin algılama girişidir; kimlik ve yetkilendirme sisteminin tamamı değildir.
Örneğin bir kartın UID'si okunabilir, fakat şu iki ifade aynı değildir:
kart UID'si = 04A1B2C3ve
bu kart, bu kullanıcıya aittir ve şu anda bu kapıdan geçmeye yetkilidirİkinci ifade için kart kaydı, kullanıcı ilişkisi, durum, yetki, zaman ve gerekirse ek doğrulama gerekir.
1.3. Otomatik Tanımlama Zinciri
Bir RFID uygulamasını şu veri yolu üzerinden düşünmek yararlıdır:
fiziksel etiket
→ RF bağlantısı
→ okuyucu
→ cihaz protokolü
→ host haberleşmesi
→ ayrıştırma / normalizasyon
→ uygulama mantığı
→ veri tabanı
→ karar
→ kayıt / uyarı / fiziksel eylem
RFID uygulama yazılımının ana sorumluluğu bu zincirin orta bölümündedir: okuyucudan gelen veriyi güvenilir biçimde almak, tanımlayıcıyı kanonik temsile dönüştürmek, kalıcı kimlik/yetki verisiyle ilişkilendirmek ve sonucu uygulama ya da fiziksel kontrol kararına dönüştürmek.
Ünite 2: RFID Sisteminin Temel Bileşenleri
RFID sisteminde bileşen seçimi, etiketin yalnız okunup okunmadığına göre yapılmaz. Önce hedef okuma mesafesi, ortam malzemesi, etiket yönelimi ve aynı anda bulunabilecek etiket sayısı belirlenir. Okuyucu, anten ve etiketin frekans ile protokol uyumu kontrol edilir; ardından gerçek yerleşimde okuma olasılığı ölçülür. Laboratuvarda tek etikette başarılı olan bir düzenin metal yüzey veya çoklu etiket koşullarında aynı sonucu vermesi beklenmemelidir.
2.1. Etiket
RFID etiketi en azından bir anten/kuplaj elemanı ve kimlik ya da veri tutan elektronik yapı içerir. Etiketin kapasitesi ve davranışı kullanılan teknolojiye göre büyük ölçüde değişir.
Bir etikette bulunabilecek bilgiler:
- üretici veya çip kimliği,
- UID/TID benzeri tanımlayıcı,
- uygulama verisi,
- EPC gibi nesne tanımlayıcıları,
- erişim/koruma alanları,
- sensör verisi
olabilir.
Bu alanların varlığı ve güvenlik özellikleri bütün RFID türlerinde aynı değildir.
2.2. Okuyucu
Okuyucu yalnız “kart numarası veren kutu” değildir. RF tarafında etiketle haberleşir, uygulama tarafında ise bilgisayar veya kontrol sistemine veri aktarır.
Okuyucunun görevi uygulamaya göre şunları içerebilir:
- RF alanını üretmek,
- etiketleri sorgulamak,
- anti-collision sürecini yürütmek,
- belirli bellek alanlarını okumak/yazmak,
- hata kontrolü yapmak,
- okuma zamanını ve anten bilgisini aktarmak,
- seri port, USB, Ethernet veya başka bir arayüz üzerinden üst sisteme bağlanmak.
Uygulama geliştiricisinin en sık karşılaştığı sınır çoğunlukla okuyucu ile bilgisayar arasındaki arayüzdür. RF işlemi ticari okuyucunun içinde sonlandırılabilir; host uygulamasında ise veri çerçevesi, cihaz durumu, zaman aşımı ve hata semantiğinin doğru anlaşılması gerekir.
2.3. Anten
Anten RF enerjisinin uzaya aktarılması ve geri gelen işaretin alınması için kritik bileşendir. Antenin kazancı, yönlülüğü, polarizasyonu ve fiziksel yerleşimi okuma alanını değiştirir.
Bu nedenle “okuyucu destekliyor, o halde kart okunur” yaklaşımı yeterli değildir. Aynı okuyucu farklı anten ve montaj geometrilerinde tamamen farklı kapsama davranışı gösterebilir.
2.4. Arka Uç ve Middleware
Kurumsal RFID sistemlerinde okuyucu verisi genellikle doğrudan iş tablosuna yazılmaz. Okuyucu ile iş uygulaması arasında:
- cihaz adaptörü,
- olay toplama,
- duplicate filtreleme,
- doğrulama,
- yetkilendirme,
- loglama,
- veritabanı erişimi
katmanları bulunabilir.
Bu ara katman önemlidir; çünkü fiziksel dünyada bir kart okuyucunun alanında birkaç yüz milisaniye dururken aynı UID'nin birden fazla kez görülmesi normal olabilir. İş uygulamasının her RF gözlemini ayrı “geçiş” kabul etmesi veri bozulmasına neden olur.
Ünite 3: Aktif, Pasif ve Yarı Pasif Etiketler
3.1. Pasif Etiket
Pasif etiket kendi sürekli enerji kaynağına sahip değildir. Gerekli enerjiyi okuyucunun oluşturduğu alandan toplar ve iletişimi bu sınırlı enerji bütçesiyle yürütür.
Başlıca sonuçlar:
- maliyet ve boyut düşebilir,
- bakım/batarya ihtiyacı azalabilir,
- hesaplama ve bellek kaynakları sınırlı olabilir,
- menzil ve protokol davranışı RF ortamına daha bağımlı hale gelebilir.
3.2. Aktif Etiket
Aktif etiket kendi enerji kaynağına sahiptir. Bu, daha uzun menzil, daha sık yayın, daha güçlü işlem yeteneği veya sensör entegrasyonu sağlayabilir. Buna karşılık batarya ömrü, bakım ve maliyet devreye girer.
3.3. Yarı Pasif Etiket
Yarı pasif etiketlerde batarya belirli devreleri besleyebilir ancak haberleşme yine okuyucudan alınan RF enerjisinden yararlanabilir. Terminoloji üretici ve standarda göre farklılaşabildiği için sistem tasarımında yalnız pazarlama adını değil, enerji ve iletişim modelini incelemek gerekir.
3.4. Etiket Seçimi bir Sistem Kararıdır
Etiket türü şu gereksinimlere göre seçilmelidir:
- okuma mesafesi,
- veri kapasitesi,
- hareket hızı,
- metal/sıvı yakınlığı,
- sıcaklık ve nem,
- pil ömrü,
- maliyet,
- güvenlik,
- gereken yazma sıklığı.
En yüksek menzilli etiket her zaman en iyi seçenek değildir.
Ünite 4: Frekans Bantları ve Elektromanyetik Kuplaj
Çalışma frekansı belirlenirken yayılım özellikleri, anten boyutu, ülkeye özgü düzenleyici sınırlar ve uygulama ortamı birlikte değerlendirilir. Uygun bant belirlendikten sonra çıkış gücünü artırmak yerine anten yerleşimi ve kör bölgeler deneysel olarak incelenir. Aynı okuma alanında birden fazla okuyucu varsa karşılıklı girişim ve zamanlama düzeni kontrol edilmelidir. Seçim, yalnız uzak mesafeli başarılı okumaya değil, istenmeyen alanlarda okuma yapmama başarımına da dayanır.
4.1. LF, HF ve UHF
RFID sistemleri farklı frekans bölgelerinde çalışabilir. Yaygın aileler:
- LF: yaklaşık 125/134 kHz,
- HF: 13.56 MHz,
- UHF: bölgesel düzenlemelere bağlı olarak yaklaşık 860-960 MHz ailesi,
- bazı özel uygulamalarda mikrodalga bantları
olarak düşünülebilir.
Frekans yalnız taşıyıcının sayısal değeri değildir. Anten boyutu, kuplaj biçimi, menzil, veri hızı, çevresel etkiler ve mevzuatla birlikte değerlendirilir.
4.2. Endüktif Kuplaj
LF ve HF yakın alan uygulamalarında okuyucu ve etiket bobinleri arasındaki manyetik kuplaj baskın olabilir. Pasif etiket okuyucu alanından enerji toplar; veri geri dönüşünde yük modülasyonu gibi yöntemler kullanılabilir.
Bu model transformatör benzetmesiyle açıklanabilir, ancak pratikte:
- bobin geometrisi,
- rezonans,
- kalite faktörü,
- etiket yönelimi,
- metal yakınlığı
okuma davranışını etkiler.
4.3. Geri Saçılım
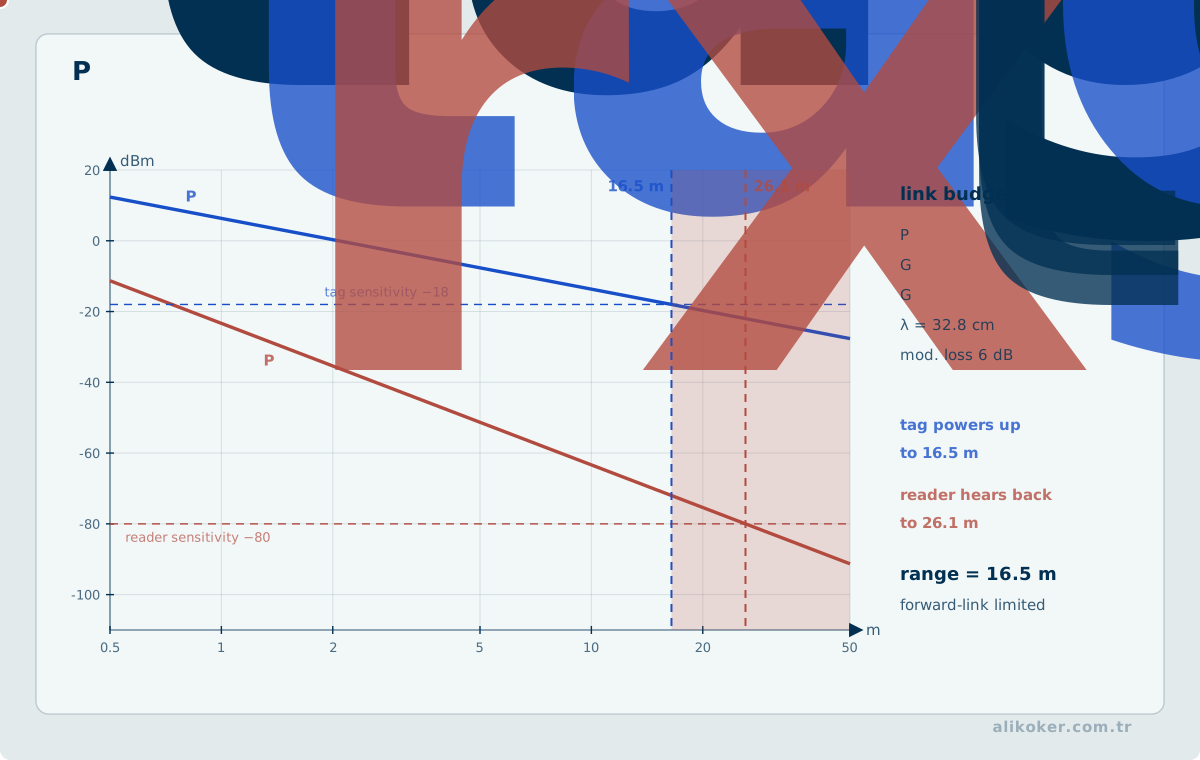
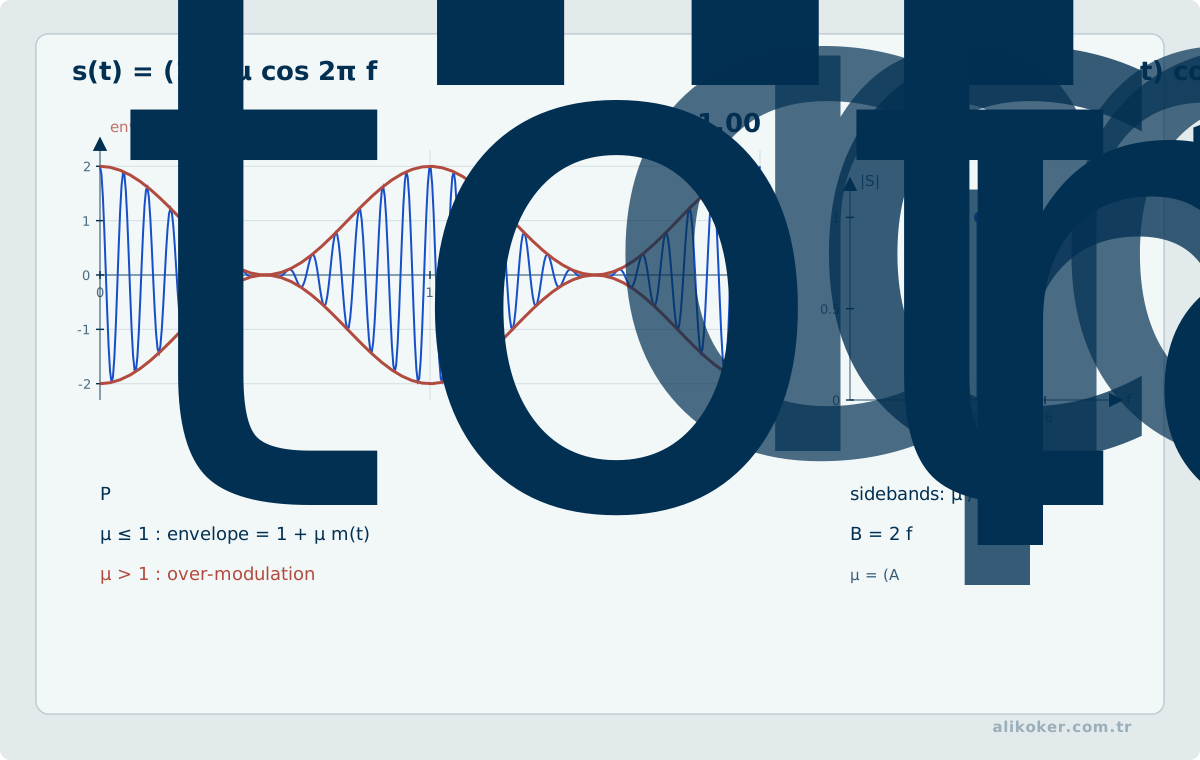
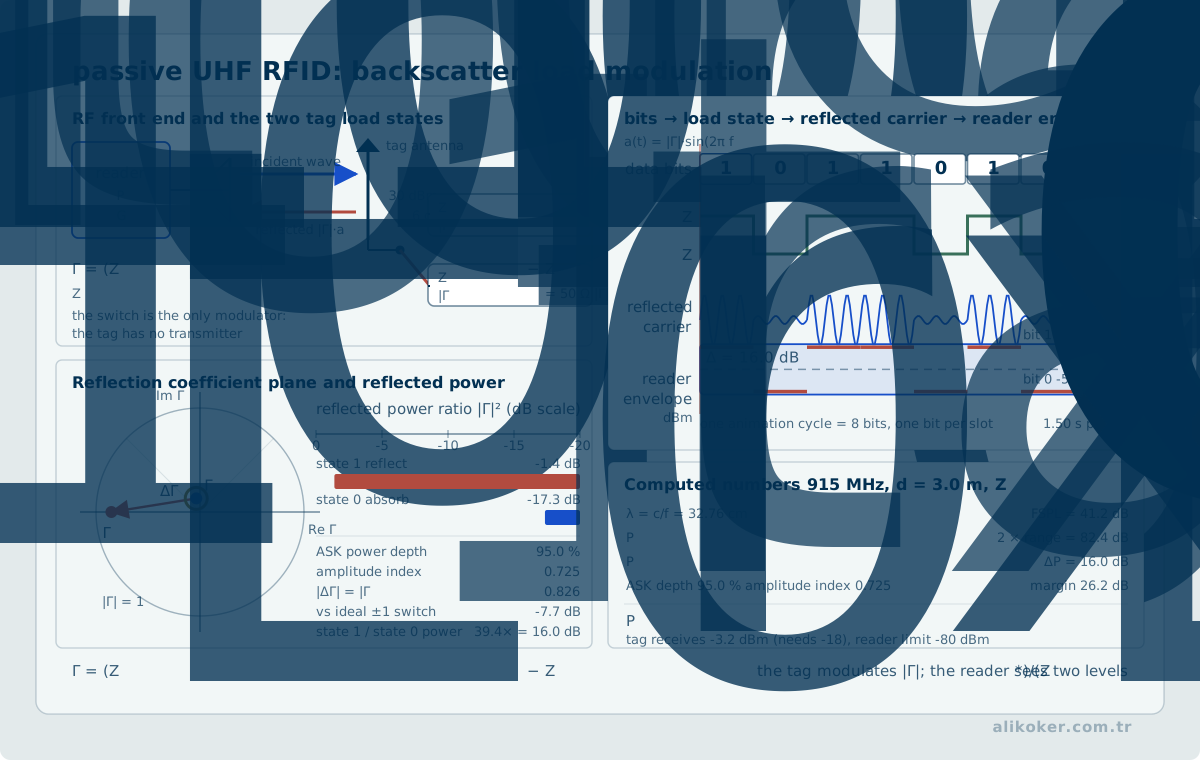
UHF RFID'de etiket, okuyucunun gönderdiği sürekli RF enerjisinden yararlanıp anteninin yansıma karakteristiğini değiştirerek bilgi taşır. Bu mekanizma backscatter olarak adlandırılır.
Bu yaklaşım pasif etiketlerin uzak mesafeden okunabilmesine olanak verebilir; ancak link budget, yönelim, çok yollu yayılım, gölgelenme ve regülasyonlar daha kritik hale gelir.
4.4. Okuma Menzili Sabit Sayı Değildir
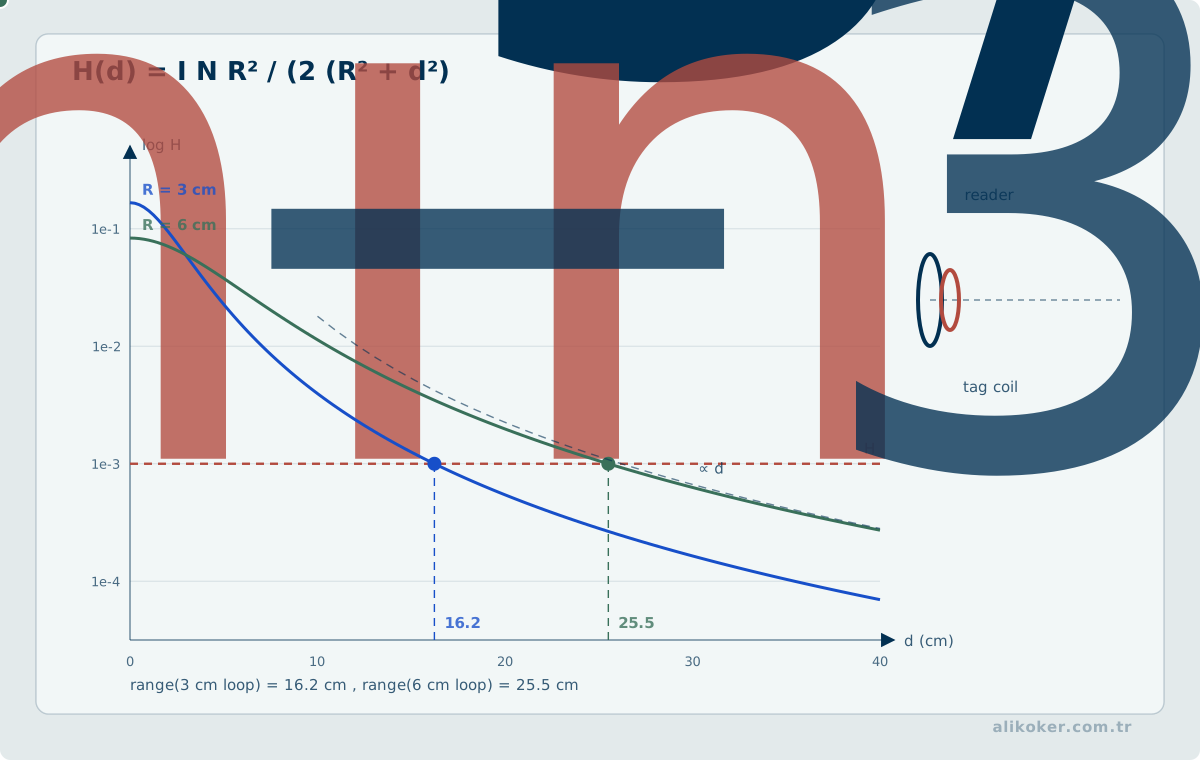
Katalogda belirtilen menzil ideal koşullara göre verilebilir. Gerçek sistemde menzil:
- okuyucu çıkış gücü,
- anten kazancı,
- kablo kaybı,
- etiket anteni,
- yönelim,
- yakın metal/sıvı,
- çevresel gürültü,
- bölgesel güç sınırları
ile değişir.
Bu nedenle saha doğrulaması, tasarımın ayrılmaz parçasıdır.
Ünite 5: Standartlar ve Birlikte Çalışabilirlik
5.1. ISO/IEC 14443 ve Yakınlık Kartları
13.56 MHz yakınlık kartları ve temasız akıllı kart uygulamalarında ISO/IEC 14443 ailesi önemli bir referanstır. Fiziksel özellikler, RF arayüzü ve iletişim protokolünün farklı bölümleri standart ailesinde ele alınır.
Kartlı geçiş sistemlerinde bu aileyle karşılaşmak yaygındır; ancak okuyucunun uygulamaya verdiği çıktı her zaman ISO/IEC 14443 çerçevesi değildir. Üretici cihazı RF protokolünü kendi içinde sonlandırıp seri porttan yalnız UID veya işlenmiş alanları verebilir.
5.2. ISO/IEC 15693
ISO/IEC 15693 ailesi “vicinity” tipi temasız nesneler/kartlar için kullanılır. Proximity ve vicinity ayrımı, yalnız pazarlama terimi değil fiziksel arayüz ve kullanım modeli farkıdır.
5.3. ISO/IEC 18000 ve UHF RFID
ISO/IEC 18000 ailesi item management RFID hava arayüzlerini tanımlar. UHF Type C sistemleri ISO/IEC 18000-63 kapsamında ele alınır.
Standart sürümleri tarihsel olarak karıştırılmamalıdır. ISO/IEC 18000-63:2021 yayımlanmış bir sürümdür ve bir sistemin uygunluk iddiası, tasarım sırasında esas alınan sürüm açıkça belirtilerek yapılmalıdır. Sonradan yayımlanan bir sürüm geçmişteki uygulamaya geriye dönük olarak atanamaz.
5.4. GS1 EPC Gen2
UHF tedarik zinciri ve nesne tanımlama dünyasında GS1 EPC Gen2 önemli bir protokol ailesidir. Teknik değerlendirmede yalnız “Gen2 uyumlu” ifadesi yeterli değildir; kullanılan sürüm, zorunlu/opsiyonel özellikler, bellek bankaları, komut desteği ve birlikte çalışabilirlik varsayımları kayıt altına alınmalıdır.
Bu nedenle eski bir projeyi değerlendirirken dönemin standardını, yeni sistem geliştirirken ise güncel standardı esas almak gerekir.
5.5. Standart Uyumluluğunun Sınırları
Bir cihazın aynı standardı desteklemesi:
- aynı UID gösterimini,
- aynı host protokolünü,
- aynı güvenlik politikasını,
- aynı sürücü/API davranışını
garanti etmez.
Farklı okuyucuların aynı etiket ailesini okuyabilmesine rağmen host tarafında farklı protokol, çerçeveleme, zaman aşımı ve olay modeli kullanabilmesi bunun tipik örneğidir. RF standardı ile uygulama programlama arayüzü aynı birlikte çalışabilirlik düzeyi değildir.
Ünite 6: UID, Byte Düzeni ve Veri Temsili
6.1. UID bir Bayt Dizisidir
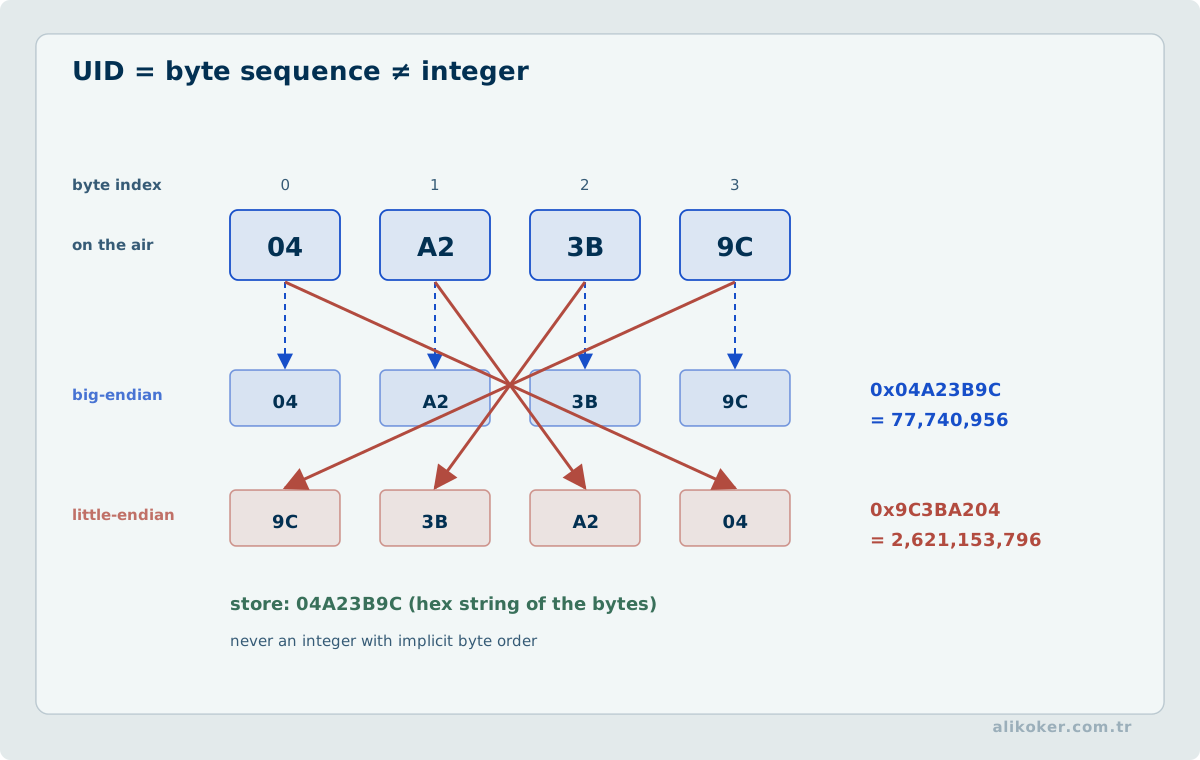
RFID sistemlerinde kimlik değerleri kullanıcı arayüzünde genellikle onaltılık sayı gibi gösterilir. Fakat protokol tarafında bu değer bir bayt dizisidir.
Örneğin dört bayt:
F2 3A CB D2metin olarak:
F23ACBD2şeklinde gösterilebilir.
Temsil farkına örnek olarak okuyucunun F23ACBD2 ürettiği, veri tabanının ise aynı dört baytı D2CB3AF2 olarak tuttuğu bir entegrasyon düşünülebilir. Buradaki sorun “yanlış kart numarası” değil, aynı bayt dizisinin farklı byte sırası ve gösterim sözleşmesiyle yorumlanmasıdır.
6.2. Endianness ile Protokol Sırasını Ayırmak
Her ters byte dizisini doğrudan CPU endianness problemi olarak adlandırmak doğru değildir. Şunlar ayrı kavramlardır:
- tel/protokol üzerindeki byte sırası,
- cihazın metin gösterimi,
- uygulama içi integer dönüşümü,
- veri tabanındaki kanonik gösterim.
Dönüşüm hangi sınırda yapılıyorsa açıkça belgelenmelidir.
6.3. UID Uzunluğu Genellenmemelidir
Bazı okuyucular dört baytlık bir tanımlayıcıyı sekiz hexadecimal karakter olarak sunabilir. Bu, belirli bir cihaz/uygulama sözleşmesidir; RFID UID'lerinin tamamı dört bayttır biçiminde genellenemez. Protokol ailesi, kart tipi ve okuyucu API'si uzunluğu açıkça belirlemelidir.
Bu ayrımı daha sonra RFID keyboard-wedge/HID okuyucu notunda özellikle korudum.
6.4. Kanonik Gösterim
Uygulama mimarisinde UID için tek bir kanonik biçim seçmek işleri kolaylaştırır. Örneğin:
ham bytes -> doğrulama -> kanonik uppercase hex -> veri tabanı karşılaştırmasıArayüzde boşluk veya tire eklenebilir; fakat veri tabanındaki kimlik biçimi sunum formatından etkilenmemelidir.
6.5. UID Byte Sırası ve Kimlik Temsili Sözleşmesi
RFID okuyucusunun gönderdiği UID, fiziksel karttan elde edilen bayt dizisi, okuyucu sürücüsünün ürettiği karakterler ve uygulamanın sakladığı kimlik metni olarak üç farklı düzeyde temsil edilebilir. 04 A1 B2 C3 gibi dört baytlık bir örneği sayıya dönüştürürken big-endian/little-endian seçimi, sıfırlarla doldurma ve işaretsiz sayı semantiği kayıt eşleşmesini değiştirir. UID uzunluğu teknolojiye göre değişebilir; bütün kartları dört bayta indirgemek çakışma olasılığını artırır.
Veri modeli, ham baytları uzunluk bilgisiyle ve türetilmiş insan tarafından okunabilir gösterimi ayrı tutar. Keyboard-wedge okuyucunun klavye olayı üretmesi fiziksel kimlik doğrulaması değildir; okuyucunun hangi alana yazdığı ve eklenen sonlandırıcı karakterler ayrıca denetlenir. Tek başına UID, kriptografik olarak güçlü bir kimlik doğrulama kanıtı sayılmamalıdır.
Ünite 7: RS232 ve okuyucu-host Haberleşmesi
7.1. RF Tarafı ile Host Tarafını Ayırmak
Bir RFID okuyucuda iki ayrı iletişim sınırı vardır:
kart <-> okuyucu : RF protokolü
okuyucu <-> bilgisayar : host protokolü
İkinci sınır RS232, RS485, USB, Ethernet, HID/keyboard-wedge veya üretici SDK'sı olabilir.
Uygulama yazılımı açısından ikinci sınır — okuyucu ile host arasındaki bağlantı — çoğu zaman daha görünürdür. Burada RF protokolünden bağımsız olarak UART/RS232, USB, HID, Ethernet veya üreticiye özgü API sözleşmeleri devreye girer.
7.2. RS232 Parametreleri
Seri haberleşmede yalnız COM port adını bilmek yeterli değildir. Tarafların şu parametrelerde anlaşması gerekir:
- baud rate,
- data bits,
- parity,
- stop bits,
- flow control.
Yanlış yapılandırma hiç veri alınmamasına ya da anlamsız byte dizilerine neden olabilir.
7.3. MAX232 ve Elektriksel Seviye
Mikrodenetleyici/UART mantık seviyeleri ile klasik RS232 elektriksel seviyeleri aynı değildir. MAX232 benzeri bir seviye dönüştürücü, UART mantık seviyeleriyle RS232 hattı arasında fiziksel uyum sağlar.
Bu ayrım yazılım geliştirici açısından önemlidir: işletim sisteminde port açılabilmesi, fiziksel elektrik seviyelerinin doğru olduğu anlamına gelmez.
7.4. Çerçeveleme
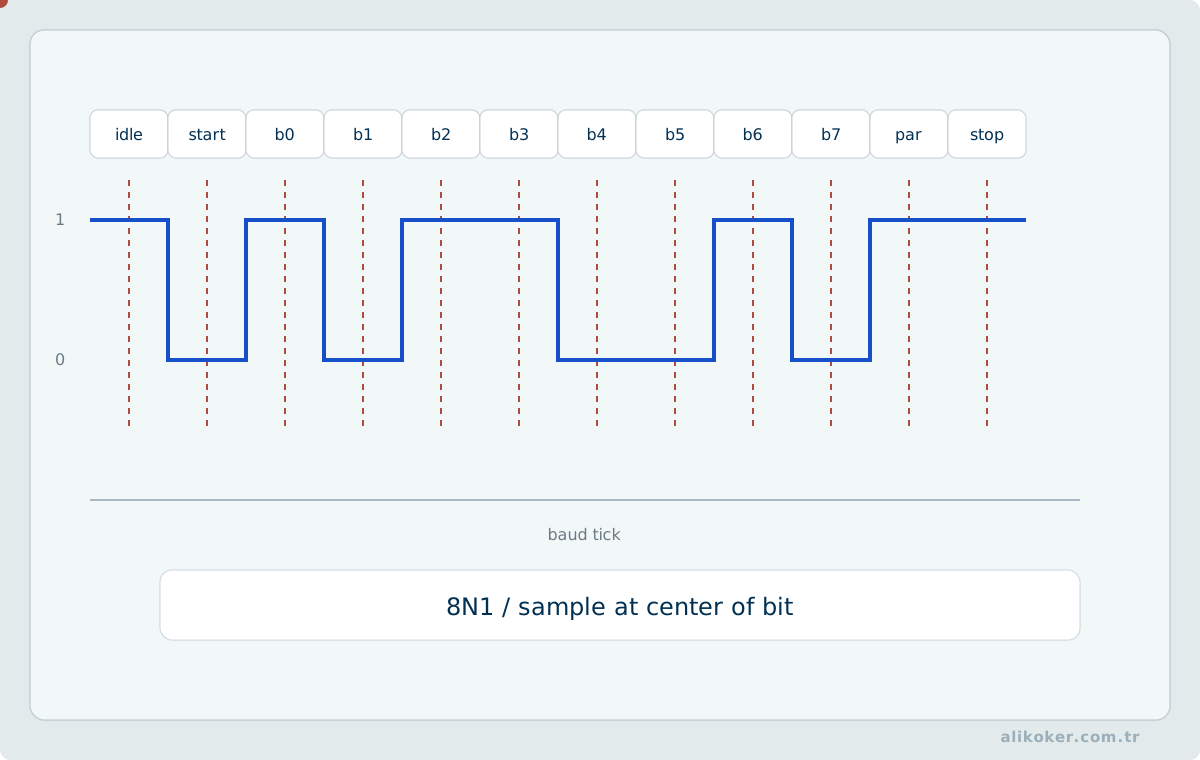
Bazı cihazlar veri akışında STX/ETX gibi kontrol karakterleri kullanabilir:
STX | payload | ETXUygulama gelen her DataReceived çağrısını tam paket sanmamalıdır. Seri port bayt akışıdır; bir protokol çerçevesi:
- tek geri çağırımda (callback) tamamlanabilir,
- birkaç geri çağırıma (geri çağırım) bölünebilir,
- aynı geri çağırımda birden fazla çerçeve içerebilir.
Doğru çözüm birikimli parser/state machine kullanmaktır.
7.5. Terminal Önce Gelir
Uygulama yazmadan önce ham seri veriyi terminal veya protokol çözümleyiciyle gözlemek özellikle yararlıdır. Bu yaklaşım, çerçeveleme sorununu parser veya veri tabanı hatasından ayırır. Terminal ilk olarak şu soruyu cevaplar:
Cihaz gerçekte ne gönderiyor?
Bu gözlem yapılmadan doğrudan veri tabanı ve GUI yazmak, hatanın hangi katmanda olduğunu belirsizleştirir.
Seri Port İzleme ve Kontrol Yazılımları bu ihtiyaçtan doğdu.
Ünite 8: Okuyucu Entegrasyonu ve Cihaz Bağımlı Protokoller
RFID standardı, okuyucu ile etiket arasındaki hava arayüzünü tanımlayabilir; fakat okuyucu ile host uygulaması arasındaki protokolü tek biçime zorlamaz. Bu nedenle cihaz entegrasyonunda ilk iş, okuyucunun host sözleşmesini çıkarmaktır.
8.1. Akış Tabanlı Okuyucular
Bazı okuyucular kart algılandığında veriyi kendiliğinden seri veya TCP akışına yazar. Host tarafında çerçeve başlangıcı/sonu, sabit veya değişken uzunluk, checksum, metin/binary kodlama ve ardışık okumaların sınırı belirlenmelidir.
Akış yönelimli parser tek bir read() çağrısının tek bir RFID olayı getireceğini varsaymamalıdır. Bir frame birden fazla okuma çağrısına bölünebilir veya tek buffer içinde birden fazla frame bulunabilir.
8.2. İstek-cevap Okuyucular
Başka cihazlarda host önce komut gönderir, okuyucu daha sonra durum veya tanımlayıcı döndürür. Bu durumda transaction kimliği, timeout, retry ve tekrar gönderilen komutun etkisi önem kazanır. “Cevap gelmedi” ile “komut uygulanmadı” aynı durum değildir.
8.3. SDK veya Komut Aracı Üzerinden Erişim
Bazı ticari okuyucular ham protokol yerine üretici SDK'sı, sanal COM katmanı veya komut satırı aracı sunar. Böyle bir entegrasyonda uygulama, aracın stdout metnini veya callback sözleşmesini cihazın fiziksel durumu sanmamalıdır. Sürüm, hata kodları ve reconnect davranışı ayrıca modellenmelidir.
8.4. Adaptör Mimarisi
Cihaz bağımlı kodu uygulama mantığından ayırmak için küçük bir adaptör sınırı yeterlidir. Örneğin:
ReaderAdapter
  -> connect
  -> read/event
  -> health
  -> disconnect
Adaptörün üstünde kullanılan olay modeli; tanımlayıcı, kaynak okuyucu, okuma zamanı, güven/kalite bilgisi varsa bu bilgi ve ham veriye geri dönülebilecek izlenebilirlik taşımalıdır.
Belirli okuyucu modelleri, kablolama ve tarihsel uygulama ayrıntıları dersin geneline mal edilmemelidir. Ders notunda cihazlardan genellenebilen protokol, durum ve hata yönetimi ilkeleri esas alınır; tarihsel cihaz kaydı girişte bağlantısı verilen uygulama sayfasında ayrı tutulur.
Ünite 9: Çoklu Etiket, anti-collision ve Olay Modeli
9.1. Aynı Anda Birden Fazla Etiket
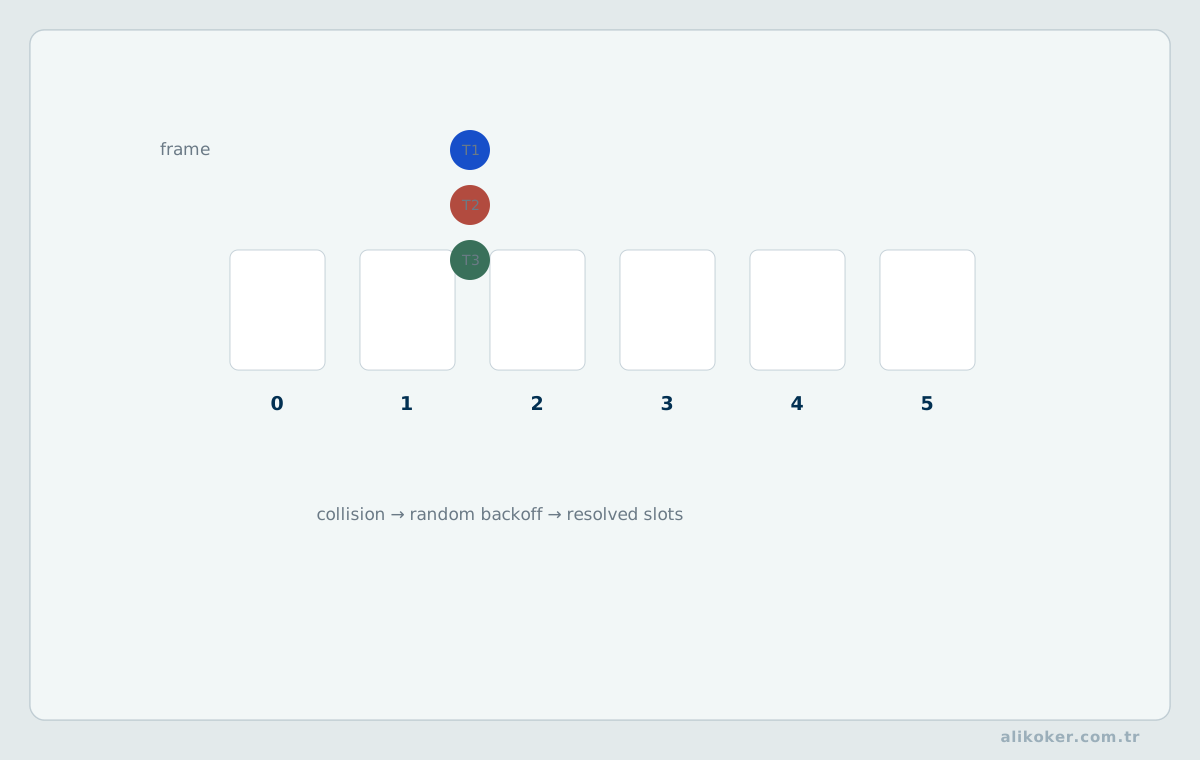
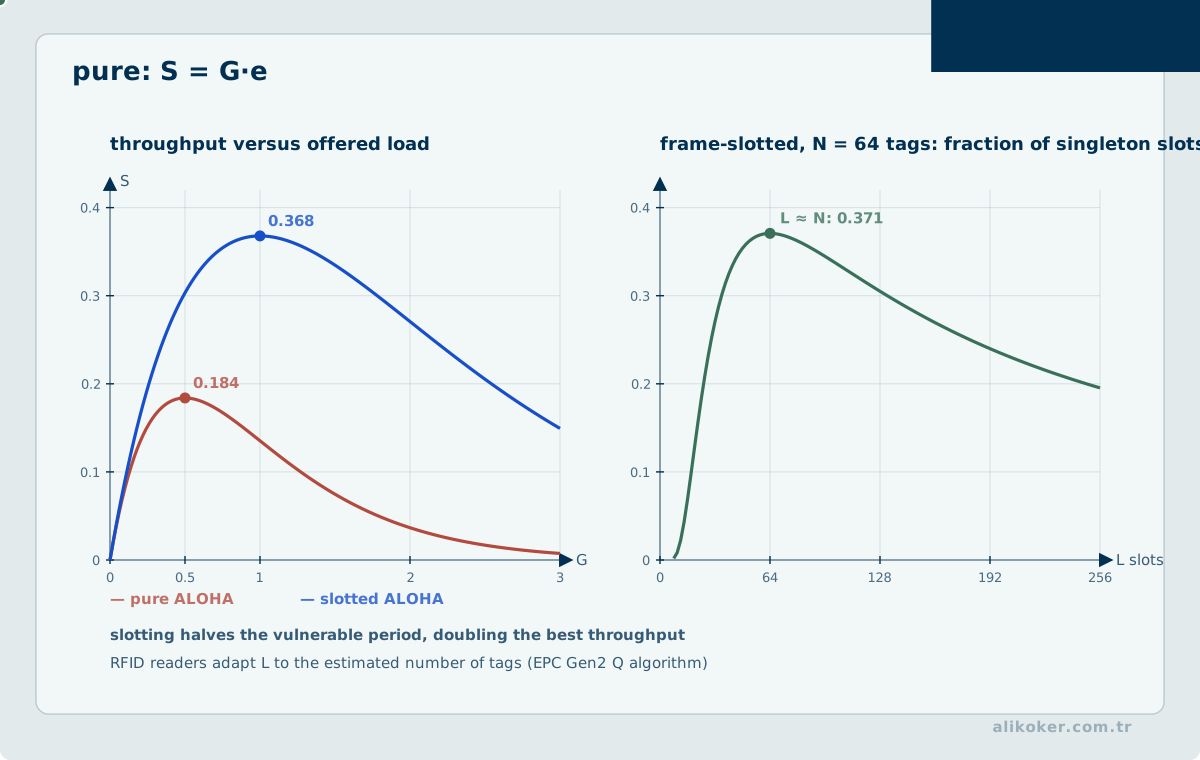
Bir okuyucu alanında birden fazla etiket bulunduğunda tüm etiketlerin aynı anda cevap vermesi işaret çakışmasına neden olabilir. RFID protokolleri bu nedenle anti-collision/arbitration mekanizmaları kullanır.
Uygulama geliştirici açısından önemli nokta şudur: RF katmanında anti-collision olması, iş uygulamasında duplicate olay problemini çözmez.
9.2. Tekrarlanan UID Okumalarının Nedenleri
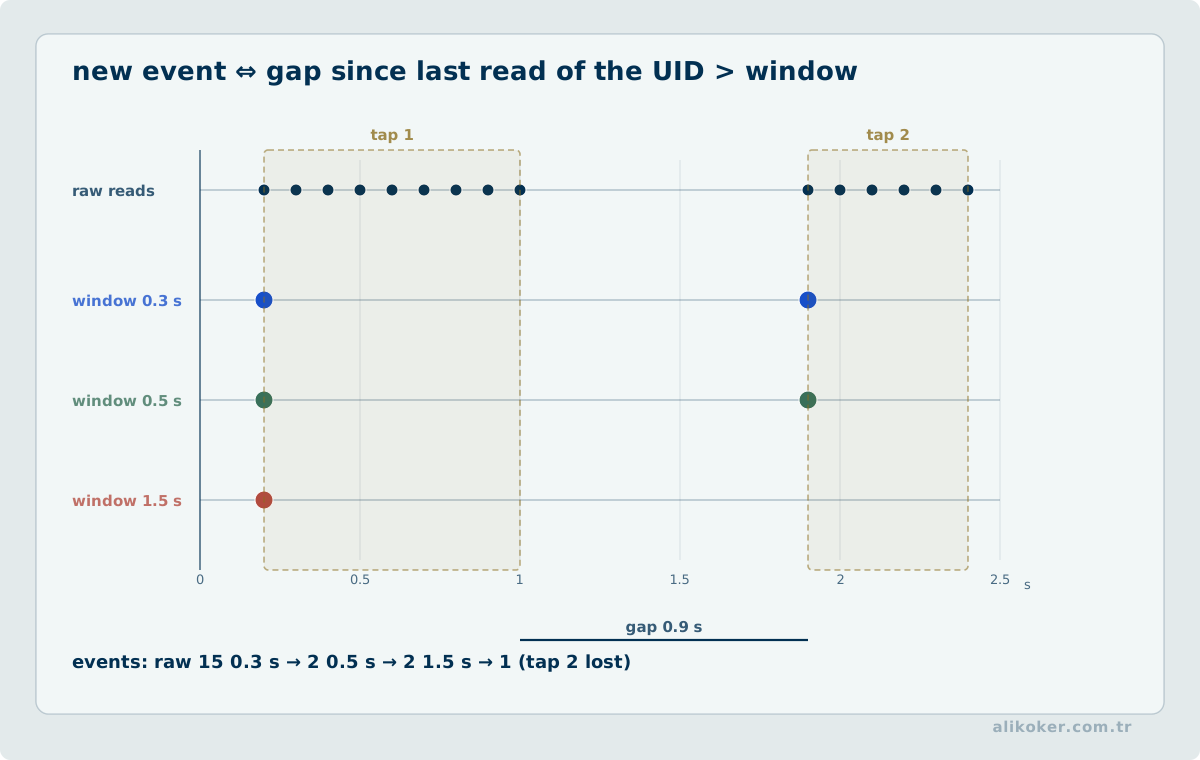
Kart okuyucu alanında tutulduğunda:
04A1B2C3
04A1B2C3
04A1B2C3
...
şeklinde tekrar gözlenebilir. Bu kayıtların tamamını “üç ayrı geçiş” saymak yanlış olabilir.
Uygulama katmanında kullanım amacına göre:
- debounce,
- minimum tekrar aralığı,
- card-present/card-removed durumu,
- reader-zone bazlı deduplication
gibi kurallar gerekebilir.
9.3. Olay Kimliği ve Zaman
Kurumsal sistemde yalnız UID tutulması yetersizdir. Bir gözlem olayı en azından şu bağlamı taşıyabilir:
readerId
antennaId
uid
timestamp
rawFrame
quality/rssi (varsa)
protocol/device status
Böylece “kim okundu?” kadar “nerede, ne zaman, hangi cihazla ve hangi ham veriden?” soruları da cevaplanabilir.
9.4. Sıralama ve Geç Gelen Olaylar
Ağ üzerinden çalışan çok okuyuculu sistemlerde uygulama alma zamanı ile cihaz gözlem zamanı farklı olabilir. İş kuralları kritikse zaman damgasının hangi katmanda üretildiği açık olmalıdır.
9.5. RFID Ortamında Çakışma, Kuyruk ve Okuma Kapasitesi
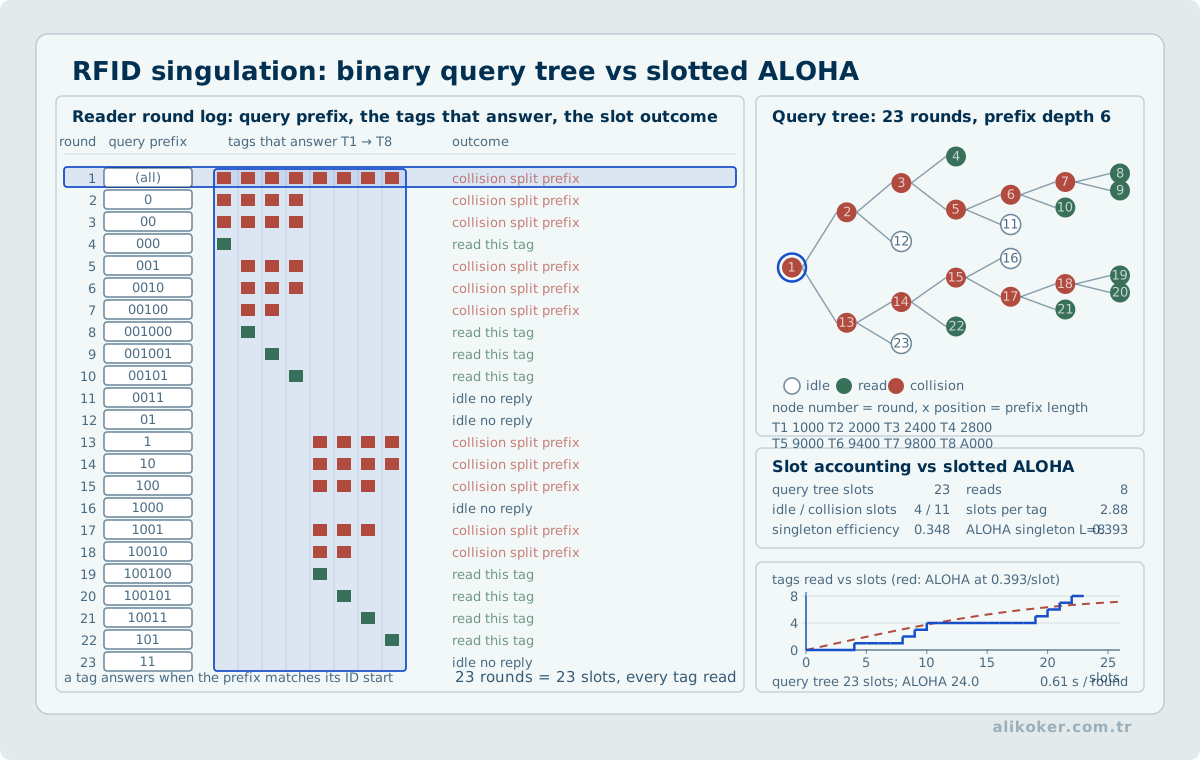
RFID okuyucuda aynı zaman aralığında yanıt veren etiketlerin oluşturduğu çakışmalar, hava arayüzü kapasitesini sınırlayabilir. Anti-collision algoritmasının tur sayısı ve zaman yuvası seçimi; etiket yoğunluğu, radyo koşulları ve hareket hızıyla birlikte okunma olasılığını etkiler. Okuma kapasitesi yalnız saniyedeki ham sorgu sayısıyla değil, belirli bir geçiş süresi içinde tekil etiketlerin ne kadarının doğru tanındığıyla ölçülmelidir.
- Etiket yoğunluğu arttıkça anti-collision süresinin doğrusal olmadığını ölçmek.
- Reader başına servis kapasitesi ile tag arrival/visibility penceresini birlikte değerlendirmek.
- Retry artışının okuma başarısını artırırken latency ve kanal kullanımını nasıl etkilediğini incelemek.
9.6. Çoklu Etiket Okumasında Kimlik ile Olayın Ayrımı
Bir RFID okuyucu aynı etiketi anten alanında kaldığı sürece defalarca raporlayabilir. Bu tekrarlar, farklı fiziksel geçişlerin otomatik kanıtı değildir. Ham okuma olayı (reader, antenna, uid, timestamp, signal) gibi alanlarla tanımlanabilir; uygulama düzeyindeki 'giriş' olayı ise zaman aralığı, yön ve geçiş kuralı gerektirir. Aynı UID'nin kısa süreli tekrarlarını süzen bir pencere, kayıt sayısını azaltır ancak art arda gerçekleşen iki gerçek geçişi de birleştirebilir.
Anti-collision protokolü, birden çok etiketi hava arabiriminde ayırt etmeye yöneliktir; uygulama katmanındaki olay tekilleştirmesinin yerine geçmez. Okuyucu tamponu taşarsa veya anten kapsaması kesintiliyse gözlem eksikliği oluşabilir. Etiketin okunmaması 'etiket kesinlikle orada değildi' biçiminde yorumlanamaz. Olay tespitinin doğruluğu anten yerleşimi, metal/yansıma etkileri, okuma hızı ve hareket hızıyla birlikte test edilir.
UID, yetkilendirme için tek başına güvenilir kimlik doğrulayıcı olarak görülmemelidir. Veri modeli ham gözlem ile karara dönüştürülmüş geçiş olayını ayrı saklıyorsa yanlış pozitif veya kaçırılmış geçişler sonradan incelenebilir. Her karar, kullanılan okuyucu kimliği, kural sürümü ve ilgili gözlemlerle ilişkilendirilmelidir.
Ünite 10: Middleware, Veri Tabanı ve Yetkilendirme
10.1. UID Doğrudan Kullanıcı Değildir
Sağlıklı veri modeli şu ayrımı korur:
Tag(uid, status, type, ...)
    ↓
TagAssignment(tagId, subjectId, validFrom, validTo, ...)
    ↓
Person / Asset
    ↓
Permission
Bir kart kaybolduğunda kişiyi silmek yerine kart ataması pasifleştirilebilir ve yeni kart bağlanabilir.
10.2. Metadata, Kimlik ve Yetkilendirme Veri Modeli
RFID olayı yalnız card_id alanından oluşmamalıdır. En azından okuyucu kimliği, olay zamanı, ham/kanonik tanımlayıcı, okuma sonucu ve gerekiyorsa yetkilendirme kararının dayandığı politika sürümü ayrıştırılabilir olmalıdır.
Kimlik verisi ile yetkilendirme verisini aynı kavram gibi saklamak hatalıdır. Bir kartın “kim olduğu” ile belirli kapıdan belirli zamanda “geçmeye yetkili olup olmadığı” farklı sorgulardır. Bu ayrım rol, zaman penceresi, bölge ve iptal durumu gibi politikaların sonradan değiştirilebilmesini sağlar.
Veri tabanı katmanı ayrıca tanımlayıcı normalizasyonunu tek noktada uygular. Byte sırası veya metin biçimi farklı cihazlardan geldiği için her sorguda farklı dönüşüm yapmak yerine kanonik gösterim açıkça tanımlanmalıdır.
10.3. Yetki Kararı
Basit erişim kontrolü bile yalnız UID eşleşmesi değildir:
kart tanınıyor mu?
→ kart aktif mi?
→ kullanıcı aktif mi?
→ bu kapıya yetkisi var mı?
→ zaman kuralı uygun mu?
→ sistem güvenli durumda mı?
→ geçişe izin ver / reddet
Bu kararın sonucu ve nedeni loglanmalıdır.
10.4. Veri Bütünlüğü
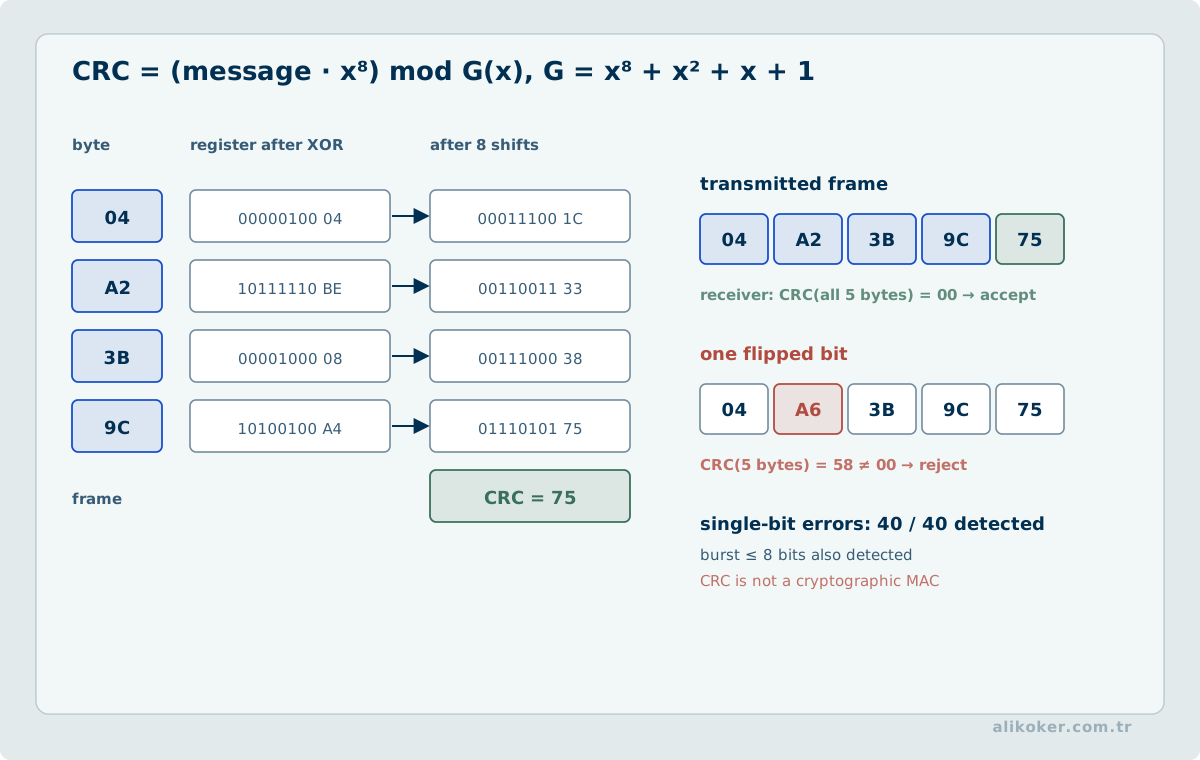
Fiziksel erişim sisteminde duplicate UID kaydı, yanlış kullanıcı-kart eşlemesi veya geçmiş olayın değiştirilebilmesi ciddi sorun yaratabilir. Bu nedenle:
- benzersizlik kuralları,
- referans bütünlüğü,
- audit log,
- yetkili değişiklik,
- zaman bilgisi
tasarımın parçasıdır.
Ünite 11: Kartlı Geçişte Uçtan Uca Karar Zinciri
RFID kartlı geçiş sistemi, “kart okunduysa kapıyı aç” biçiminde tek koşula indirgenemez. Güvenilir karar zinciri fiziksel okumadan eyleyici geri beslemesine kadar ayrıştırılmalıdır.
11.1. Algılama ve Olay Üretimi
Okuyucu bir tanımlayıcı ürettiğinde olay; kaynak okuyucu, zaman damgası ve ham veriye ilişkin yeterli bağlamla alınır. Tekrarlı okumalar debounce/deduplication politikasıyla ele alınır.
11.2. Tanımlayıcı Normalizasyonu
Byte sırası, hexadecimal gösterim, büyük/küçük harf veya HID karakter üretimi gibi sunum farkları veri tabanı sorgusundan önce kanonik forma dönüştürülür. Normalizasyon kuralı cihaz modeline göre gizlice değişmemeli, konfigürasyonla izlenebilmelidir.
11.3. Kimlik ve Yetki Değerlendirmesi
Kanonik tanımlayıcı önce bir kimliğe bağlanır, ardından bu kimliğin ilgili kaynak için yetkisi değerlendirilir. Yetki kararı; kullanıcı, bölge, zaman aralığı, kart durumu ve politika sürümü gibi girdilerden üretilebilir.
11.4. Fiziksel Komut
Yetkilendirme sonucu ile röle/turnike/kapı komutu ayrı kayıtlardır. Uygulamanın OPEN mesajı üretmesi, mekanik geçişin gerçekleştiği anlamına gelmez.
11.5. Fiziksel Geri Besleme
Sistem eyleyici veya kapı sensöründen geri besleme alabiliyorsa “komut kabul edildi”, “kilit açıldı”, “kapı açıldı” ve “kapı yeniden kapandı” olayları ayrı izlenmelidir. Bu ayrım güvenlik ve arıza teşhisi açısından önemlidir.
11.6. Audit Kaydı
Audit kaydı yalnız başarılı geçişleri değil; reddedilen kartları, bilinmeyen tanımlayıcıları, timeout'ları, cihaz bağlantı kayıplarını ve manuel müdahaleleri de kapsamalıdır. Böylece sonradan “neden açıldı/açılmadı?” sorusu yeniden üretilebilir.
Bu zincir, küçük bir kartlı geçiş prototipinden kurumsal erişim sistemine kadar aynı sistem mühendisliği ilkesini korur: karar, komut ve fiziksel sonuç birbirinden ayrılmalıdır.
Ünite 12: Keyboard-wedge/HID RFID Okuyucular
12.1. Okuyucu Her Zaman Seri Port Değildir
Bazı RFID okuyucular Windows'a özel RFID protokolü veya seri paket göndermek yerine klavye gibi davranır. Kart okutulduğunda okuyucu örneğin sekiz hexadecimal karakteri çok hızlı biçimde “yazar”.
Bu durumda uygulama sınırı şudur:
RFID kart
→ okuyucu içindeki RF işlemi
→ keyboard-wedge/HID-benzeri giriş
→ Windows input
→ karakter dizisi
→ UID parser
RFID protokolü uygulamaya gelmez; RF işlemi okuyucuda bitmiştir.
12.2. Odak Problemi
Normal KeyDown yaklaşımı yalnız odak doğru penceredeyken yeterli olabilir. Daha geniş uygulamalarda:
IMessageFilter,WndProc,- Raw Input,
- son çare olarak düşük seviyeli hook
gibi giriş sınırları değerlendirilebilir.
Hangi yöntemin kullanılacağı “klavye verisini yakalayabiliyor mu?” sorusundan çok fiziksel aygıt kimliğini ayırmak gerekiyor mu, odak garantili mi, süreç sınırı ne? sorularına bağlıdır.
12.3. Türkçe Q/F Klavye Düzeni
Keyboard-wedge bir okuyucunun dört baytlık tanımlayıcıyı sekiz hexadecimal tuş vuruşu olarak göndermesi, Türkçe Q/F gibi farklı klavye düzenlerinde A-F karakterlerinin farklı sanal tuş davranışlarına dönüşmesine yol açabilir. Bu nedenle uygulama, klavye düzenine bağımlı karakter üretimini ham kimlik verisi sanmamalıdır.
Bu ayrıntı küçük görünse de önemli bir sistem ilkesini gösterir: donanımın “verisi” bazen uygulamaya ulaşana kadar işletim sistemi giriş katmanlarının yorumundan geçer.
Bu konunun güncel ve daha ayrıntılı gerçeklenimi RFID Kart Okuyucudan Klavye/HID Üzerinden 4 Bayt UID Okuma çalışmasında ayrıca ele alınır.
Ünite 13: RFID Güvenliği ve Mahremiyet
13.1. UID Gizli Anahtar Değildir
En kritik ilke şudur:
Okunabilen bir UID, tek başına güçlü kimlik doğrulama kanıtı değildir.
Basit kartlı geçiş sistemlerinde UID whitelist kullanılabilir; ancak tehdit modeli yükseldikçe kart kopyalama, emülasyon veya yetkisiz okuma riskleri değerlendirilmelidir.
13.2. Tehdit Yüzeyi
RFID sisteminde saldırı yalnız RF katmanında değildir:
etiket
↕
RF kanal
↕
okuyucu
↕
host protokolü
↕
middleware
↕
uygulama
↕
veri tabanı
Her sınır farklı tehdit taşır.
Örnekler:
- yetkisiz okuma ve izleme,
- klonlama/emülasyon,
- replay,
- relay,
- reader spoofing,
- tag spoofing,
- servis dışı bırakma/jamming,
- host protokolüne sahte veri gönderme,
- veri tabanında yetki manipülasyonu.
13.3. Reader Security ve Tag Security
Okuyucunun kötü niyetli bir etikete güvenmesi ile etiketin yetkisiz bir okuyucuya bilgi vermesi farklı problemlerdir. Güvenlik tasarımı iki yönü de ele almalıdır.
13.4. Kaynak Kısıtlı Kriptografi
Pasif etiketlerin enerji, kapı sayısı, bellek ve işlem süresi kısıtları klasik bilgisayardaki her kriptografik yapının doğrudan uygulanmasını zorlaştırabilir. Bu nedenle RFID araştırmalarında hafif kriptografi önemli bir konudur.
Bununla birlikte “hafif” sözcüğü “zayıf” anlamına gelmemelidir. Protokol tasarımı, anahtar yönetimi, random sayı üretimi ve yan kanal dayanıklılığı birlikte değerlendirilmelidir.
RFID, akıllı kart ve genel IoT düğümü aynı donanım sınıfı değildir. Pasif etiket, okuyucunun alanından enerji toplarken; bataryalı IoT düğümü farklı işlemci, bellek ve enerji bütçelerine sahip olabilir. Bu nedenle AES'in bir hedefte verimli çalışması, her etiket veya okuyucu sisteminde aynı sonuca ulaşılacağı anlamına gelmez. Tasarımda veri gizliliği ve kimlik doğrulama için gereken işlem süreleri, RF oturumunun zaman sınırı ve etiketin sır saklama özellikleri birlikte değerlendirilir.
Bir şifreleme gerçeklenimi için kod boyutu (ROM), çalışma belleği (RAM), doğrulanan mesaj başına enerji, toplam gecikme ve anahtar hazırlama maliyeti ölçülür. Kimlik doğrulama protokolünün nonce üretmesi, mesaj bütünlüğünü sağlaması ve anahtarın dışarı sızmasına karşı dayanıklı olması ayrı gerekliliklerdir. AES'in yalnızca blok şifre çekirdeğini kullanmak, replay veya yetkisiz erişimi otomatik engellemez. Kaynak kısıtlı platformlarda NIST SP 800-232 ile standartlaştırılan Ascon-AEAD128 gibi alternatifler de görev, platform ve güvenlik hedefiyle uyumlu biçimde değerlendirilebilir; bu standart tüm RFID etiketlerinin Ascon uygulayabildiği anlamına gelmez.
Gerçeklenimlerin karşılaştırılmasında aynı işlemci, aynı saat/frekans koşulları, aynı mesaj boyları, eşdeğer güvenlik hizmetleri ve aynı anahtar yaşam döngüsü varsayımı kullanılmalıdır. Sadece çevrim sayısını azaltan fakat yan kanal sızıntısını artıran optimizasyon, güvenlik gereksinimini karşılamayabilir. Karar, kriptografik ilkel ile okuyucu–etiket–backend protokolünün güvenlik özelliklerini birlikte ele almalıdır.
13.5. Yan Kanal Saldırıları
Kriptografik algoritma matematiksel olarak güvenli olsa bile uygulaması:
- zamanlama,
- güç tüketimi,
- elektromanyetik sızıntı
gibi yan kanallardan bilgi sızdırabilir.
RFID gibi fiziksel cihazlarda bu konu, yazılım ve donanım güvenliğinin neden birlikte ele alınması gerektiğini gösterir.
13.6. Backend Güvenliği
Kart güvenli olsa bile backend zayıfsa sistem güvenli değildir. Özellikle:
- en az ayrıcalık,
- güçlü kimlik doğrulama,
- SQL injection önleme,
- audit log,
- şifreli ağ bağlantısı,
- secrets/key management,
- yetki değişikliğinin izlenmesi
gerekir.
Bu alanın daha geniş yazılım güvenliği boyutu Güvenli Yazılım Mühendisliği dersinde ele alınır.
13.7. RFID Kimlik Doğrulamasında Meydan Okuma–Yanıt Akışı
Bir etiketin sabit UID değerini göndermesi, cihazın klonlanamadığını veya gerçekten yetkili olduğunu ispatlamaz. Meydan okuma–yanıt düzeninde okuyucu taze bir nonce üretir; etiket paylaşılmış sırrı veya güvenli öğedeki özel anahtarı kullanarak bu nonce'u protokol bağlamına bağlar; okuyucu sonucu doğrular ve işlem süresini sınırlar. Yanıtın her oturumda değişmesi, daha önce kaydedilmiş iletinin yeniden oynatılmasına karşı savunma sağlar; ancak anahtarın çıkarılmasına, röle saldırılarına ve zayıf RNG'ye karşı ayrıca önlem gerekir.
Başarılı kriptografik doğrulama geçiş kararıyla eş tutulmamalıdır: yetki, okuyucu kimliği, alan, zaman ve iptal durumu kontrol edilmelidir. Algoritma seçimi ve nonce özellikleri Kriptoloji dersinde ayrıntılandırılır.
Ünite 14: Güvenilirlik, Performans ve Hata Ayıklama
14.1. Ham Veriyi Korumak
Bir kart “yanlış okunmuş” görünüyorsa yalnız normalize edilmiş UID'yi loglamak teşhisi zorlaştırabilir. Gerekirse şu bilgiler birlikte tutulmalıdır:
- ham byte dizisi,
- parse sonucu,
- port/reader kimliği,
- zaman damgası,
- protokol durumu,
- hata kodu.
Bu sayede parser hatası ile donanım hatası ayrılabilir.
14.2. Timeout
Seri veya ağ protokolünde sonsuz bekleme kritik bir kusurdur. Her istek için:
- deadline,
- timeout,
- yeniden deneme (retry) politikası,
- iptal davranışı
tanımlanmalıdır.
Yeniden denemenin (yeniden deneme) güvenli olup olmadığı komutun idempotent olup olmamasına bağlıdır. “UID oku” ile “kapıyı aç” aynı yeniden deneme semantiğine sahip değildir.
14.3. Gecikme ve İşlem Hacmi
Kartlı geçiş sisteminde hedef yüksek işlem hacmi (throughput) olabilir; ancak kullanıcı deneyimi için tek olayın gecikmesi de önemlidir.
Kabaca:
toplam gecikme = RF okuma + cihaz işleme + host transferi + doğrulama + DB + kontrol çıkışıBu değerlerin hangisinin baskın olduğu ölçülmeden optimizasyon yapmak doğru değildir.
14.4. Çoklu Okuyucu
Birden fazla okuyucu olduğunda:
- cihaz kimliği,
- bağlantı yeniden kurma,
- paralel olay işleme,
- duplicate olayların ayrımı,
- merkezî zamanlama,
- backpressure
gibi problemler ortaya çıkar.
14.5. Katmanlı Hata Ayıklama ve Fault İsolation
RFID entegrasyonunda semptom üst katmanda görülse bile arıza daha aşağıdaki bir katmanda bulunabilir. Rastgele kod değişikliği yerine katmanları bağımsız doğrulamak daha hızlı ve deterministik sonuç verir.
Pratik inceleme sırası:
- güç, topraklama ve fiziksel bağlantı,
- kablo/pin dizilimi ve elektriksel seviye,
- işletim sistemi seviyesinde port veya USB aygıtı,
- ham byte/karakter akışı,
- frame parser ve checksum,
- tanımlayıcı normalizasyonu,
- veri tabanı ve yetki sorgusu,
- uygulama durumu ve eyleyici komutu,
- fiziksel geri besleme.
Her aşamada mümkünse bir alt ve bir üst katmandan bağımsız gözlem alınmalıdır. Örneğin terminalde doğru frame görülüyorsa kablo ve seri konfigürasyon hakkında güçlü kanıt elde edilir; veri tabanı sorgusu doğru fakat röle çalışmıyorsa inceleme fiziksel çıkış sınırına kaydırılır.
Ünite 15: RFID, Veri Tabanı, Ağ ve IoT İlişkisi
15.1. Edge ile Backend Arasında
Modern bir RFID sistemi, fiziksel algılama ile kurumsal veri sistemi arasında bir edge computing örneği olarak düşünülebilir.
Okuyucu veya gateway:
- ham gözlemi toplar,
- bazı filtreleri uygular,
- yerel buffer tutabilir,
- backend'e olay gönderir.
Backend ise:
- kimlik ilişkilendirir,
- yetki uygular,
- geçmiş tutar,
- analitik üretir,
- diğer sistemlerle entegrasyon sağlar.
15.2. Ağ Kesintisi
Okuyucu ağ bağlantılıysa kesinti halinde ne olacağı tasarlanmalıdır:
- olaylar kaybolacak mı?
- cihaz yerelde bufferlayacak mı?
- yeniden bağlantıda duplicate gönderilecek mi?
- erişim kararı offline verilebilecek mi?
Bu sorular RFID probleminden çıkarak dağıtık sistem problemine dönüşür.
15.3. Veri Tabanı
RFID olayları zaman serisine benzese de ilişkisel kimlik ve yetki verisiyle birlikte çalışır. Bu nedenle veri modeli:
- write işlem hacmi,
- sorgu desenleri,
- indeksler,
- saklama süresi,
- arşivleme
açısından tasarlanmalıdır.
İlişkisel modelleme tarafı Veri Tabanı Yönetim Sistemleri, ağ boyutu Bilgisayar Ağları derslerinde ayrıca ele alınır.
15.4. RFID ve IoT
RFID etiketi doğrudan IP konuşmak zorunda değildir. RFID'nin IoT içindeki rolü çoğu zaman fiziksel varlığın dijital kimliğini ve olaylarını üretmektir.
physical object
→ RFID identity/event
→ gateway/backend
→ digital state
Sensörlü etiketler bu sınırı genişletip kimliğin yanında sıcaklık, durum veya başka ölçümler de taşıyabilir.
Ünite 16: Yazılım Tanımlı Radyo ve RFID'yi Gözlemlemek
16.1. SDR Teknolojisinin Önemi
Yazılım tanımlı radyo, RF işlevlerinin önemli bölümünü programlanabilir sayısal işleme taşıyarak fiziksel katmanın gözlemlenmesini ve deneysel protokol çalışmalarını kolaylaştırır.
RFID açısından SDR:
- dalga biçimini incelemek,
- modulation/demodulation deneyleri yapmak,
- protokol davranışını gözlemlemek,
- araştırma amaçlı okuyucu prototipi oluşturmak
için kullanılabilir.
16.2. GNU Radio ve USRP
GNU Radio benzeri araçlar sinyal işleme bloklarını yazılımla kurmaya, USRP benzeri donanımlar ise RF örneklerini host işlemciye taşımaya imkân verir.
Yazılım tanımlı radyo bölümü, ticari okuyucunun host arayüzünü programlamaktan farklı bir gözlem düzeyini ele alır. Tipik uygulama entegrasyonunda RF katmanı okuyucu içinde sonlandırılır; SDR ise dalga biçimi, spektrum, modülasyon ve zamanlama davranışını fiziksel katmana daha yakın incelemek için tamamlayıcı bir laboratuvar aracıdır.
16.3. Sinyal ve Sistem Bakışı
RFID fiziksel katmanını daha derin anlamak için:
- spektrum,
- bant genişliği,
- modülasyon,
- örnekleme,
- gürültü,
- filtreleme
kavramları önemlidir. Bunların matematiksel temeli Sinyaller ve Sistemler dersinde ele alınır.
Ünite 17: RFID'nin Uygulama Alanları
17.1. Fiziksel Erişim Kontrolü
Fiziksel erişim kontrolünde amaç yalnız kartı okumak değil, kimlik/yetki politikasından güvenli ve izlenebilir bir geçiş kararı üretmektir. Okuma olayı, yetki değerlendirmesi, kapı/turnike komutu ve gerçek fiziksel sonuç ayrı olaylar olarak kaydedilmelidir.
17.2. Varlık ve Envanter Takibi
UHF RFID çok sayıda nesnenin hızlı biçimde tanımlanabildiği:
- depo,
- üretim,
- tedarik zinciri,
- lojistik
uygulamalarında kullanılabilir.
17.3. Kütüphane
RFID etiketleri kitap kimliği, raf süreçleri ve ödünç/iade işlemlerinde kullanılabilir. Etiket seçimi ve okuyucu yerleşimi, metal raflar ve yakın etiket yoğunluğu gibi fiziksel faktörlerden etkilenir.
17.4. Sağlık
İlaç, numune, cihaz ve hasta ilişkilendirmesinde RFID kullanılabilir. Buradaki en önemli fark, yanlış eşlemenin yalnız stok hatası değil hasta güvenliği problemi oluşturabilmesidir.
17.5. Üretim
Parça, palet, iş emri veya taşıyıcı üzerine bağlı etiketler üretim hattında otomatik tanımlama sağlayabilir. RFID verisi MES/ERP gibi üst sistemlerle entegre edildiğinde fiziksel süreç ile dijital kayıt arasındaki senkronizasyon güçlenir.
17.6. Taşımacılık
Konteyner, araç ve geçiş noktalarının RFID ile izlenmesi; okuyucu yerleşimi, hareket hızı, dış ortam dayanımı ve çoklu okuyucu koordinasyonu gibi ek gereksinimler doğurur.
Ünite 18: Test, Devreye Alma ve Doğrulama
RFID sistemi laboratuvarda tek kartla çalıştığında doğrulanmış sayılmaz. Devreye alma; RF okuma bölgesi, host protokolü, veri modeli, yetkilendirme ve fiziksel eyleyiciyi birlikte sınamalıdır.
18.1. Okuma Bölgesi Haritalama
Anten konumu ve gücü değiştirilerek hedef alan içinde başarılı okuma oranı, istenmeyen komşu alandaki okumalar ve metal/sıvı etkileri ölçülmelidir. Amaç yalnız en uzun menzil değil, öngörülebilir okuma bölgesi elde etmektir.
18.2. Protokol Uygunluğu ve Ham Kayıt
Host entegrasyonu için normal trafik yanında parçalı frame, art arda frame, bozuk checksum, beklenmeyen uzunluk, timeout ve bağlantı kopması senaryoları üretilmelidir. Ham veri örnekleri regresyon testlerinin girdisi olarak saklanabilir.
18.3. Tanımlayıcı ve Veri Tutarlılığı
Aynı kart farklı okuyucu yollarından geçtiğinde kanonik tanımlayıcı aynı olmalıdır. Byte-order, padding, hexadecimal büyük/küçük harf ve keyboard-wedge dönüşümleri için test vektörleri tanımlanmalıdır.
18.4. Arıza Enjeksiyonu
Okuyucu enerjisinin kesilmesi, seri/TCP bağlantısının kopması, veri tabanının geçici olarak erişilemez olması veya eyleyici geri beslemesinin gelmemesi kontrollü olarak denenmelidir. Sistem her durumda açık hata üretmeli ve belirsiz fiziksel durumu “başarılı” olarak işaretlememelidir.
18.5. Kabul Ölçütleri
Kabul testi yalnız “kart okundu” sonucuna bağlanmamalıdır. Ölçülebilir kriterler; okuma başarısı, yanlış/istenmeyen okuma oranı, karar gecikmesi, olay kaybı, yeniden bağlanma süresi, audit bütünlüğü ve hata durumundaki fiziksel davranış gibi metrikleri kapsamalıdır.
Bu doğrulama yaklaşımı RFID'yi tek cihaz demosundan çıkarıp işletilebilir bir siber-fiziksel sisteme dönüştürür.
Ünite 19: Gözlenebilirlik, Öğrenme ve Anomali Analizi
19.1. Okuma Bölgesi Modeli ve Gözlenebilirlik
RFID okuyucunun "menzili" tek bir yarıçap değildir. Anten kazancı, polarizasyon, etiket yönü, metal/sıvı yakınlığı, çoklu yol ve okuyucu gücü birlikte üç boyutlu ve düzensiz bir okuma bölgesi oluşturur.
Kurulum doğrulamasında yalnız "etiket okundu" testi yetersizdir. Konum ve yön boyunca tekrar sayısı, RSSI/phase gibi kullanılabilir ölçüler ve başarısız okuma oranı haritalanmalıdır. Böylece anten konumu veya güç değişikliğinin etkisi ölçülebilir hâle gelir.
Bir geçiş sisteminde de okunmama ile "etiket orada değildi" sonucu aynı değildir. Uygulama mantığı, fiziksel okuma olasılığını ve anti-collision davranışını dikkate almalıdır.
19.2. RFID Sonucunu Fiziksel Koşullarla Birlikte Yorumlamak
Bir etiketin bir noktada okunması sabit “menzil” kanıtı değildir. Anten yönü, polarizasyon, etiket yerleşimi, metal/sıvı yakınlığı, okuyucu gücü ve çoklu yol okuma olasılığını değiştirir.
Kurulum testi tek geçiş yerine konum/yön matrisi ve tekrar sayısıyla yapılmalıdır. Başarılı okuma oranı, istenmeyen komşu bölge okumaları ve anti-collision altında çoklu etiket davranışı birlikte gözlenebilir.
Güvenlik değerlendirmesinde UID ile kimlik doğrulama aynı şey değildir. Kullanılan etiket ailesinin kriptografik yeteneği, anahtar yönetimi ve arka uç yetkilendirme modeli ayrı katmanlardır.
19.3. RFID Verisinde Öğrenme ve Anomali Analizi
Tek bir RFID okuması çoğu zaman yalnız fiziksel bir olaydır; öğrenme problemi, bu olayların zaman içinde örüntü oluşturduğu noktada başlar. Etiket kimliği, okuyucu, anten, zaman ve mümkünse sinyal gücü gibi alanlar yeterli hacimde biriktiğinde davranış örüntüsü, anomali ve kestirim problemleri kurulabilir. Ancak modelin girdisi fiziksel okuma sürecinin sınırlarını devralır.
Temel olay:
(tag, reader, antenna, time, signal)biçiminde düşünülebilir. Tek bir olay çoğu zaman yeterli değildir; pencere içinde tekrar sayısı, okuyucular arası geçiş, bölgede kalma süresi veya RSSI dağılımı gibi özellikler türetilebilir.
Örneğin depo veya üretim hattında normal akış belirli okuyucu sırasını izliyorsa, beklenmeyen geçişler anomali adayı olarak işaretlenebilir. Bu amaçla basit istatistik, Markov modeli veya makine öğrenmesi kullanılabilir. “Anomali” doğrudan hata veya kötü niyet anlamına gelmez; yalnız eğitim veya referans davranıştan sapmadır.
Varlık eşleştirme (entity resolution) başka bir kullanım alanıdır. Aynı fiziksel nesne farklı veri kaynaklarında farklı anahtarlarla tutuluyorsa zaman, konum ve ilişki özellikleri eşleştirmeye yardımcı olabilir. Fakat RFID EPC veya kart kimliği zaten güvenilir deterministik anahtarsa öğrenilmiş eşleştirme kullanmak gereksiz karmaşıklık yaratır.
Konum kestiriminde RSSI veya faz ölçümüyle öğrenen modeller kurulabilir. Burada önemli sınır, RF ortamının mekâna çok bağlı olmasıdır. Raf, insan, metal yüzey veya anten yerleşimi değiştiğinde sinyal dağılımı da değişebilir. Başka sahada eğitilmiş modelin doğrudan aynı doğrulukla çalışacağı varsayılmamalıdır.
Bu nedenle özellik zinciri fiziksel koşulla birlikte saklanmalıdır:
RF koşulu
↓
okuma olayı
↓
pencere / özellik
↓
model
↓
skor
Model skoru kaynak olayın yerine geçmez. Denetlenebilir sistemde ham olay korunur; özellik üretim sürümü ve model sürümü sonucu yeniden üretebilecek kadar izlenebilir olmalıdır.
RFID'de öğrenen yöntem kullanmak ancak kural tabanlı veya SQL tabanlı çözüm yetersiz kaldığında anlamlıdır. Kesin bir yetki kontrolü, benzersiz etiket sorgusu veya basit geçiş kuralı için öğrenen model gerekmez. Öğrenen yöntemin gerçek değeri yüksek hacimli ve gürültülü olay dizilerinde açıkça yazılması zor örüntüleri kestirebildiği yerde başlar; fiziksel okuma semantiğinin yerini almaz.
19.4. Sonuç
RFID sistemi yalnız etiketten UID okuyup ekranda göstermek değildir.
Etiketin RF davranışı fiziksel katmandır.
Okuyucu bu davranışı cihaz protokolüne dönüştürür.
Seri port, USB veya ağ bağlantısı veriyi bilgisayara taşır.
Parser ham akışı anlamlı olaya dönüştürür.
Normalizasyon aynı kimliği tek biçimde temsil eder.
Veri tabanı kartı kişi veya varlıkla ilişkilendirir.
Yetkilendirme motoru kullanım kararını verir.
Loglama bu kararın sonradan açıklanabilmesini sağlar.
Aktüatör varsa karar yeniden fiziksel dünyaya döner.
RFID sistem mühendisliğinin temel dersi, RF alanında başlayan bir olayın yazılım, veri modeli, yetkilendirme ve fiziksel eyleyici boyunca izlenebilir olmasıdır. Daha karmaşık IoT ve siber-fiziksel sistemlerde de aynı ilke geçerlidir: veriyi kaynağından son etkisine kadar izleyemediğiniz sistemi güvenilir biçimde açıklamak güçleşir.
İlgili Teknik Notlar
Kaynakça
- Brendan Gregg. Systems Performance: Enterprise and the Cloud. Pearson Education, 2014.
- GS1. EPC Radio-Frequency Identity Generation-2 UHF RFID Standard.
- ISO/IEC 14443 serisi. Temassız yakınlık kartları ve cihazları.
- ISO/IEC 15693 serisi. Temassız vicinity nesneleri/kartları.
- ISO/IEC 18000 serisi. Item management için RFID hava arayüzleri.
- Klaus Finkenzeller. RFID Handbook, 3rd ed. Wiley, 2010.
- Mor Harchol-Balter. Performance Modeling and Design of Computer Systems: Queueing Theory in Action. Cambridge University Press, 2013.
- Xinxin Fan (Ed.). Radio-Frequency Identification (RFID): Emerging Technologies, Applications and Improvement Strategies. Nova Science Publishers, 2014.
- NIST. SP 800-232: Ascon-Based Lightweight Cryptography Standards for Constrained Devices, 2025. https://csrc.nist.gov/pubs/sp/800/232/final
- NIST. SP 800-38D: GCM and GMAC, 2007. https://csrc.nist.gov/pubs/sp/800/38/d/final