


Bilgisayar Ağları: Protokoller, Yönlendirme ve Güvenlik


Bilgisayar ağlarını fiziksel iletim, Ethernet, IPv4/IPv6, ileri yönlendirme, multicast, QoS, kablosuz, güvenlik, veri merkezi, ağ programlama, gözlemlenebilirlik ve otomasyona kadar temelden ileri düzeye ele alan kapsamlı teknik ders notları.
İçeriğin çekirdeği 2013 Kırıkkale Üniversitesi Bilgisayar Mühendisliği Bilgisayar Ağları ders kapsamındaki OSI ve TCP/IP modelleri, Ethernet, IPv4, alt ağlara bölme, anahtarlama, yönlendirme ve temel ağ servisleridir. IPv6, QUIC, HTTP/3, güncel Ethernet ve Wi-Fi standartları, VPN, SD-WAN, Segment Routing, EVPN/VXLAN, bulut ağı ve model tabanlı otomasyon gibi daha yeni konular kendi standartlaşma dönemleriyle birlikte ele alınır; 2024-2026 tarihli RFC ve standart bilgileri tarihsel ders içeriği olarak sunulmaz.
Ünite 1: Ağın Temel Modeli
Ağ performansı incelenirken önce gözlenen gecikmenin gönderim, iletim, kuyruk ve işleme bileşenleri ayrılır. Ölçüm noktaları ve saat eşzamanlaması belirlenmeden tek yönlü gecikme yorumlanmamalıdır. Paket gecikmesi dağılımında medyan, yüksek yüzdelikler ve kayıp oranı birlikte ele alınır; yalnız ortalama değer ani kuyruk büyümelerini gizleyebilir. Uygulama başarımı değerlendirilirken yeniden iletimler ve protokol davranışı ayrıca hesaba katılmalıdır.
1.1. Bilgisayar Ağlarının Tanımı ve Kapsamı
Bilgisayar ağı, uç sistemlerin ortak kurallarla veri alışverişi yaptığı iletişim sistemidir. Bir ağı yalnız kablo veya kablosuz bağlantı oluşturmaz; adresleme, protokol, iletim ortamı ve ara cihazların birlikte çalışması gerekir.
Bileşenler üç grupta düşünülebilir:
- Uç sistemler: bilgisayar, sunucu, telefon, kamera, sensör, sanal makine ve konteyner iş yükü.
- Ara cihazlar: switch, router, erişim noktası, güvenlik duvarı, yük dengeleyici.
- İletim ortamı: bakır, fiber ve radyo.
Modern ağlarda fiziksel cihaz ile ağ işlevi aynı şey değildir. Router, güvenlik duvarı veya yük dengeleyici fiziksel cihazda, sanal makinede, konteyner altyapısında ya da bulut hizmeti olarak çalışabilir.
1.2. Ağ Performansı
Tek başına hat hızı ağ kalitesini açıklamaz. Temel ölçüler:
- Bant genişliği: bağlantının kuramsal taşıma kapasitesi.
- **Işlem hacmi:** uygulamanın gerçekte elde ettiği aktarım hızı; başka bir deyişle işlem hacmi (throughput).
- Goodput: protokol başlıkları ve yeniden iletimler çıkarıldıktan sonra yararlı veri hızı.
- **Gecikme:** verinin uçtan uca ulaşma süresi.
- Zamanlama sapması (jitter): gecikmenin zaman içindeki değişimi.
- Kayıp: teslim edilemeyen paket oranı.
- Erişilebilirlik: hizmetin kullanılabilir kalma oranı.
Toplam gecikme kabaca:
toplam gecikme =
iletim + yayılım + işleme + kuyruklama
şeklinde ayrılır.
Bant genişliğini artırmak iletim süresini azaltabilir, ancak yayılım gecikmesini ortadan kaldırmaz. Uzak kıtalar arasındaki bağlantıda fiziksel mesafe belirleyici olmaya devam eder.
Trafik türü ölçütlerin önem sırasını değiştirir. Yedeklemede toplam aktarım süresi; etkileşimli uygulamada gecikme; ses ve canlı görüntüde gecikme, jitter ve kayıp birlikte önemlidir.
1.3. Gecikme, RTT ve Tek Yönlü Ölçüm
Gecikmeyi tek bir sayı olarak okumak çoğu teşhis için yetersizdir. Bir paketin uçtan uca gecikmesi yaklaşık olarak dört bileşenin toplamıdır:
d_uçtan_uç = d_işleme + d_kuyruk + d_iletim + d_yayılımBurada iletim gecikmesi, bir paketin bitlerinin bağlantıya seri hale getirilmesi için gereken süredir:
d_iletim = L / RL: paket uzunluğu (bit),R: bağlantı hızı (bit/s).
Yayılım gecikmesi fiziksel mesafe ve ortamın yayılım hızıyla ilgilidir; bağlantı hızını yükseltmek bu bileşeni ortadan kaldırmaz. İşleme gecikmesi cihazın başlık çözümleme, lookup, güvenlik veya başka veri düzlemi işlemlerine harcadığı süredir. Kuyruk gecikmesi ise trafik yüküne göre çok değişkendir ve jitter ile tail latency'nin başlıca kaynaklarından biridir.
RTT (Round-Trip Time) gidiş ve dönüş yolunun birlikte gözlenen süresidir. Ping çoğunlukla ICMP Echo Request/Echo Reply ile RTT hakkında örnek üretir; tek yönlü gecikmeyi doğrudan ölçmez. Gidiş ve dönüş rotaları farklı olabileceği, aynı rota kullanılsa bile iki yöndeki kuyruk yükü değişebileceği için genel durumda:
one-way delay != RTT / 2Tek yönlü gecikme ölçümü iki uçtaki saatlerin yeterli doğrulukta eşzamanlanmasını, timestamp üretim noktasının bilinmesini ve ölçüm belirsizliğinin raporlanmasını gerektirir. Bu nedenle RTT operasyonel olarak daha kolaydır; ancak asimetrik ağlarda problemi hangi yönde yaşadığınızı tek başına söylemez.
1.4. Jitter ve Paket Gecikmesi Değişkenliği
Jitter için tek bir evrensel hesap yoktur. Genel ağ mühendisliği bağlamında kavram, paket gecikmesinin zaman içindeki değişkenliğini anlatır; IP Performance Metrics literatüründe IP paket gecikmesi değişkenliği (IPDV) ve paket gecikmesi değişkenliği (PDV) gibi daha kesin tanımlar bulunur. Ölçüm aracı hangi tanımı kullandığını belirtmeden yalnız "jitter = 12 ms" vermişse farklı araçların sonuçları doğrudan karşılaştırılmamalıdır.
RTP/RTCP gerçek zamanlı medya akışlarında RFC 3550 farklı bir interarrival jitter kestirimi tanımlar. RTP timestamp'i S_i, alıcıdaki varış zamanı aynı timestamp biriminde R_i ise ardışık iki paket için transit süre farkı:
D(i-1,i) = (R_i - S_i) - (R_{i-1} - S_{i-1})ve yumuşatılmış kestirim:
J_i = J_{i-1} + (|D(i-1,i)| - J_{i-1}) / 16şeklindedir. Bu değer bir speed-test sitesinin hesapladığı basit RTT varyasyonu ile aynı metrik değildir. Ölçüm tanımı, örnekleme aralığı, paket büyüklüğü, trafik sınıfı ve ölçüm süresi birlikte kaydedilmelidir.
Gerçek zamanlı alıcılar düzensiz varışı jitter buffer ile yumuşatabilir:
paket ağı
   |
düzensiz varış
   |
jitter buffer
   |
decoder / playout
Tampon büyüdükçe geçici jitter'ı absorbe etme kapasitesi artar; ancak uçtan uca playout gecikmesi de artar. Küçük tampon düşük gecikme sağlar fakat geç kalan paketlerin deadline kaçırma olasılığını yükseltir. Bu nedenle VoIP ve canlı medya sistemlerinde sabit tampon yerine ölçülen ağ davranışına göre ayarlanan adaptif tamponlar kullanılabilir.
Jitter için "30 ms her zaman iyidir" gibi tek bir eşik akademik olarak doğru değildir. Kabul edilebilir değer codec'e, packetization interval'a, playout buffer'a, etkileşim modeline ve uygulamanın latency bütçesine bağlıdır.
1.5. Paket Kaybı, Geç Paket ve Yeniden İletim
Paket kaybı yalnız fiziksel ortamda bitlerin bozulması değildir. Kaybın kaynağı farklı katmanlarda olabilir:
- tıkanmış kuyrukta drop,
- kablosuz ortamda retry limitinin aşılması,
- hatalı rota veya siyah delik,
- ACL/policy nedeniyle kasıtlı drop,
- alıcı veya ölçüm aracında kaynak tükenmesi,
- gerçek zamanlı uygulamada deadline sonrasında ulaşan paket.
IPPM yaklaşımında kayıp, belirli bir bekleme eşiği içinde paketin ulaşmaması üzerinden tanımlanabilir. Bu nokta gerçek zamanlı medya için kritiktir: ağ paketi sonunda teslim etmiş olsa bile playout zamanı geçmişse paket uygulama açısından kullanılamaz hale gelebilir. Bu nedenle kavramsal olarak:
Kayıp_etkin = Kayıp_ağ + Kayıp_geç_paketşeklinde düşünmek yararlıdır; bu eşitlik bir protokol standardı değil, deadline duyarlı uygulamaların davranışını açıklayan mühendislik modelidir.
TCP'de kayıp çoğunlukla yeniden iletim ve tıkanıklık denetimi üzerinden gecikmeye ve throughput düşüşüne yansır. UDP tabanlı gerçek zamanlı akışlarda ise geç gelen bir paketi yeniden iletmenin anlamı kalmayabilir. QUIC akış bazlı güvenilirlik sunsa da uygulama tasarımının deadline ve retransmission politikasını ayrıca değerlendirmesi gerekir.
1.6. Gecikme Dağılımının Kuyruğu ve Yüzdelikler
Ortalama gecikme dağılımın kuyruğunu gizleyebilir. Örneğin bir sistemde ortalama 18 ms iken az sayıdaki örnek 200 ms üzerine çıkabilir. Kullanıcı deneyimini ve gerçek zamanlı deadline ihlallerini anlamak için dağılımın yüzdelikleri izlenir:
p50  medyan davranış
p95  örneklerin %95'inin altında kaldığı değer
p99  örneklerin %99'unun altında kaldığı değer
max  en kötü gözlem; tek başına kararlı bir istatistik değildir
p99'un yükselmesi, ortalama neredeyse değişmeden kalırken kuyruk patlaması, GC/CPU gecikmesi, kablosuz yeniden iletim veya upstream tıkanıklığı gibi nadir fakat etkili olayları gösterebilir. Yüzdelikler farklı ölçüm pencereleri ve örnekleme yöntemleri arasında doğrudan karşılaştırılmamalıdır.
1.7. Bant Genişliği-Gecikme Çarpımı (BDP)
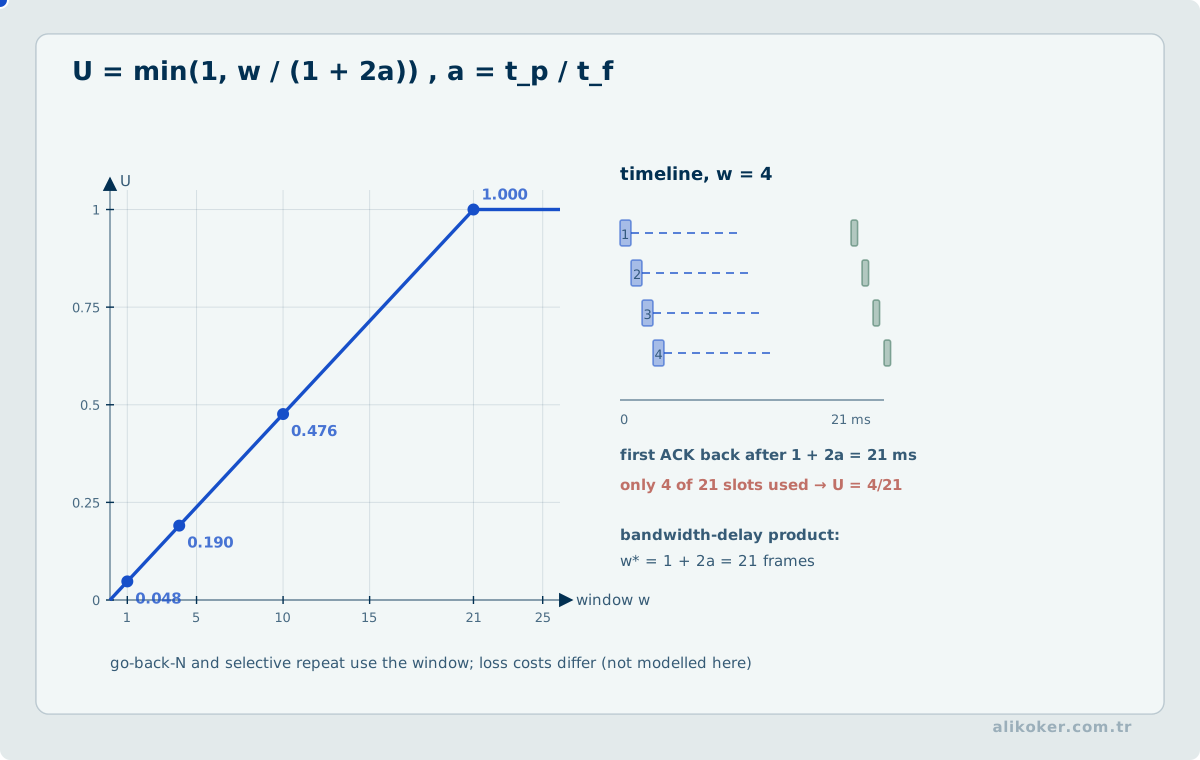
Yüksek hızlı ve uzun RTT'li bir yolda aynı anda uçuşta bulunması gereken veri miktarı bant genişliği-gecikme çarpımı (bandwidth-delay product, BDP) ile yaklaşık ifade edilir:
BDP = bant_genişliği × RTTÖrneğin 1 Gbit/s kapasiteli ve 80 ms RTT'li bir yolun BDP'si:
1 Gbit/s × 0,08 s = 80 Mbit ≈ 10 MBolur. Uçların congestion window veya receive window değerleri yolun BDP'sine göre çok küçük kalırsa fiziksel kapasite yüksek olsa bile tek akış hattı dolduramayabilir. BDP ayrıca büyük buffer kullanma gerekçesi olarak yanlış yorumlanmamalıdır; kuyrukta bekletilen veri ile ağ üzerinde verimli biçimde "uçuşta" tutulması gereken veri aynı kavram değildir.
1.8. Ağ Performansını Ölçme Metodolojisi
Tek bir hız testi ağın bütün davranışını temsil etmez. Tekrarlanabilir bir ölçümde en az şu bağlamlar ayrılmalıdır:
- Kablolu baseline: mümkünse istemci doğrudan Ethernet ile bağlanır; yerel Wi-Fi değişkenliği ilk ölçümden çıkarılır.
- Boşta gecikme: arka planda büyük trafik yokken RTT, loss ve jitter örneklenir.
- Yük altında gecikme: downstream ve upstream doygunluğa yakınken aynı metrikler yeniden ölçülür. Boşta iyi, yük altında kötü sonuç bufferbloat veya dar boğaz kuyruğuna işaret edebilir.
- Yön ayrımı: upload ve download ayrı yüklenir; özellikle düşük upstream kapasitesi ACK, ses, telemetri ve etkileşimli trafiği etkileyebilir.
- Birden çok hedef: yalnız yakın speed-test sunucusu değil, gerçek uygulama hedefi ve farklı ağlar karşılaştırılır. Peering ve rota farklılıkları böyle görünür hale gelir.
- Zaman serisi: saniyelik tek snapshot yerine yeterli süre boyunca p50/p95/p99, kayıp ve throughput birlikte izlenir.
- Ölçüm noktasının sınırı: istemci CPU'su, NIC, Wi-Fi PHY, tarayıcı, VPN, güvenlik yazılımı veya test sunucusu da bottleneck olabilir.
Ölçüm sonucu daima testin trafik türü, paket boyutu, protokolü, hedefi, süresi ve ağın yük durumu ile birlikte yorumlanmalıdır. Aynı bağlantı ICMP, TCP ve UDP için farklı işleme veya QoS politikalarına tabi olabilir.
1.9. Topoloji
Fiziksel topoloji cihazların ve bağlantıların gerçek yerleşimidir. Mantıksal topoloji trafiğin hangi sanal veya yönlendirilmiş yolları kullandığını gösterir.
Klasik fiziksel düzenler:
- Bus: ortak ortam. Tarihsel Ethernet için önemlidir.
- Ring: düğümler halka oluşturur.
- Star: uçlar merkezi switche bağlanır. Güncel erişim ağlarının temelidir.
- Mesh: düğümler arasında alternatif yollar bulunur.
Tam mesh bağlantı sayısı:
n(n - 1) / 2olduğundan düğüm sayısı büyüdükçe maliyet hızla artar.
Kurumsal kampüslerde erişim, dağıtım ve çekirdek katmanları; veri merkezlerinde ise çoğunlukla leaf-spine düzeni kullanılır. Leaf-spine yapısında her leaf her spine'a bağlanır. Böylece sunucular arası doğu-batı trafiğinde yol uzunluğu daha öngörülebilir olur.
1.10. Katmanlı İletişim
Katmanlı model karmaşık iletişimi küçük sorumluluklara böler. Bir katmanın iç gerçekleştirimini değiştirmek, arabirim korunuyorsa diğer katmanların yeniden tasarlanmasını gerektirmez.
OSI modeli yedi katmanlı bir referanstır:
- Katman: 7 Uygulama; Görev: Uygulamaya ağ hizmeti
- Katman: 6 Sunum; Görev: Kodlama, biçim, şifreleme
- Katman: 5 Oturum; Görev: Oturum yaşam döngüsü
- Katman: 4 Taşıma; Görev: Uçtan uca iletişim, portlar
- Katman: 3 Ağ; Görev: IP adresleme ve yönlendirme
- Katman: 2 Veri bağlantısı; Görev: Yerel teslim ve çerçeveleme
- Katman: 1 Fiziksel; Görev: Bitlerin ortamda taşınması
İnternet uygulamaları pratikte TCP/IP modeliyle açıklanır:
Uygulama    HTTP, DNS, DHCP, SSH, SMTP
Taşıma      TCP, UDP, QUIC'in kullandığı UDP
İnternet    IPv4, IPv6, ICMP, ICMPv6
Erişim      Ethernet, Wi-Fi, PPP
QUIC katman sınırlarının mutlak olmadığını gösterir. UDP üzerinde çalışır, ancak güvenilir aktarım, akış denetimi ve tıkanıklık denetimi gibi taşıma işlevlerini kendi içinde gerçekleştirir.
1.11. Kapsülleme
Göndericide veri aşağı katmanlara inerken her katman kendi kontrol bilgisini ekler:
uygulama verisi
      |
TCP segmenti / UDP datagramı
      |
IP paketi
      |
Ethernet veya Wi-Fi çerçevesi
      |
bitler / semboller
Alıcıda işlem ters yönde yürür.
Normal bir yönlendirme yolunda IP hedefi nihai ucu gösterir; Ethernet hedef MAC adresi ise yalnız bir sonraki Layer 2 teslim noktasına aittir. Her router yeni bir bağlantı katmanı çerçevesi üretir. NAT, tünelleme ve bazı ağ geçitleri bu basit uçtan uca görünümün açık istisnalarıdır.
1.12. LAN ve WAN
LAN sınırlı bir alanda ve genellikle tek yönetim etki alanında çalışır. WAN ayrı coğrafi ağları taşıyıcı altyapısı üzerinden birleştirir.
PAN, kampüs ağı ve metropol ağı gibi ara sınıflar tanımlanabilir. Bulut ve veri merkezinde fiziksel alan sınıflandırmasından çok, yönetim sınırı ve gecikme bütçesi önem kazanmıştır.
1.13. Konular Arasındaki İlişki
Bir ağ problemi çoğunlukla tek protokolün hatası değildir. Katmanlar arasındaki varsayımlardan biri bozulur.
Bir web isteğinin yolu:
uygulama URL'yi oluşturur
        |
DNS adı çözer
        |
host hedefin yerel/uzak olduğunu belirler
        |
ARP veya Neighbor Discovery next-hop'ı çözer
        |
switch çerçeveyi taşır
        |
router longest-prefix-match yapar
        |
gerekirse NAT / güvenlik politikası uygulanır
        |
TCP veya QUIC oturumu kurulur
        |
TLS kimliği ve anahtarı doğrular
        |
HTTP isteği taşınır
Sorun giderme bu zinciri tersine veya ileriye doğru doğrulamaktır.
Modern ağların temel dönüşümü de aynı zincirde görülür:
fiziksel cihaz
    |
IP fabric
    |
overlay
    |
kimlik ve politika
    |
API ile yönetim
    |
sürekli telemetri
VLAN, STP ve klasik router komutları hâlâ önemlidir. Ancak veri merkezi, bulut ve büyük kampüs ağlarında operatörün yönettiği birim artık tek cihaz değil, ağın istenen durumu haline gelmektedir.
1.14. Adresleme, Anahtarlama, Yönlendirme ve Taşıma Katmanlarını Ayırmak
Bant genişliği işlem hacmi değildir. Işlem hacmi gerçek aktarım, goodput yararlı uygulama verisidir.
Gecikme ve jitter farklıdır. Jitter gecikmenin değişimidir.
OSI referans modelidir; TCP/IP çalışan protokol ailesidir.
MAC yerel teslimi, IP uçtan uca yönlendirmeyi temsil eder. Normal router geçişinde MAC değişir.
NAT, IP adresinin uçtan uca değişmediği basit modeli bozan açık istisnadır.
Ethernet FCS hata sezer, düzeltmez.
Jumbo frame için tek evrensel 9000 bayt standardı yoktur.
IPv6 routerları yolda parçalama yapmaz.
Switch kaynak MAC'ten öğrenir, hedef MAC'e göre iletir.
Bilinmeyen unicast aynı VLAN içinde flood edilir.
Full duplex Ethernet'te CSMA/CD kullanılmaz.
VLAN Layer 2, subnet Layer 3 kavramıdır.
Access port tek VLAN, trunk birden çok VLAN taşır.
STP'nin amacı Layer 2 döngüyü kırmaktır.
RSTP klasik STP'den daha hızlı yakınsar.
LACP'nin güncel standardı IEEE 802.1AX'tir. 802.3ad tarihsel addır.
Tek akış link aggregation üyelerinin toplam hızını zorunlu olarak kullanmaz.
VRRP'nin güncel temel RFC'si RFC 9568'dir.
802.1X erişim kontrolü, MACsec Layer 2 şifreleme sağlar.
CIDR sınıf tabanlı IPv4 adreslemeyi değiştirmiştir.
/31 noktadan noktaya, /32 tek IPv4 host rotası için kullanılabilir.
VLSM adres alanını gereksinime göre böler; summarization prefixleri birleştirir.
ARP IPv4'ten MAC'e çözer. DNS isimden IP'ye çözer. DHCP yapılandırma dağıtır.
NAT güvenlik duvarı değildir.
IPv6 128 bittir ve broadcast kullanmaz.
IPv6'da ARP yoktur; Neighbor Discovery vardır.
ICMPv6'yı tümüyle engellemek IPv6 işlevlerini bozabilir.
SLAAC ile DHCPv6 aynı mekanizma değildir.
EUI-64 tek modern IPv6 adres üretme yöntemi değildir; gizlilik adresleri yaygındır.
TCP güvenilir sıralı bayt akışıdır. UDP bu garantileri vermez.
TCP akış kontrolü alıcıyı, tıkanıklık denetimi ağı korur.
QUIC UDP kullanır ama kendi güvenilirlik ve tıkanıklık mekanizmalarını kurar.
HTTP/3 QUIC üzerinde çalışır.
DNSSEC bütünlük ve kaynak doğrulamasına yardım eder; sorguyu şifrelemez.
DoT, DoH ve DoQ DNS taşımasını şifreler.
TLS 1.3 için melez ML-KEM grupları Temmuz 2026'da RFC 10024 ile standartlaştırılmıştır.
Router önce en uzun prefixi seçer. AD ve metrik daha sonra değerlendirilir.
RIP hop, OSPF cost, EIGRP bileşik metrik kullanır. BGP politika tabanlıdır.
EIGRP RFC 7868'de bilgi amaçlı tanımlanmıştır; Standards Track değildir.
OSPF link-state veritabanından SPF çalıştırır.
DR/BDR broadcast çok erişimli OSPF ağlarında anlamlıdır; point-to-point'ta gerekmez.
BGP köken ve yol politikasını taşır; en kısa fiziksel yolu seçmek zorunda değildir.
RPKI/ROV köken yetkisini doğrular, tam AS yolunu doğrulamaz.
RFC 9234 BGP Roles ve OTC ile route leak önleme mekanizması tanımlar.
QoS bant genişliği üretmez; kıt kaynakta farklı trafik sınıflarını yönetir.
Shaping tamponlar, policing aşan trafiği sınırlar.
DetNet yönetilen alanlarda sınırlı gecikme ve düşük kayıp hedefler; genel Internet garantisi değildir.
SSID gizleme ve MAC filtreleme güçlü WLAN güvenliği değildir.
Wi-Fi 7 IEEE 802.11be temellidir. MLO önemli yeniliklerinden biridir.
Wi-Fi 8 / IEEE 802.11bn Ağustos 2026 itibarıyla taslaktır. Ana hedef güvenilirlik ve gecikmedir.
Zero Trust ağ içini otomatik güvenilir saymaz. Tek ürün değildir.
MACsec, IPsec ve TLS farklı katmanlarda güvenlik sağlar.
GRE tüneller, kendi başına şifrelemez.
SD-WAN çoklu WAN bağlantılarını merkezi politika altında yönetir.
Segment Routing bir yolu segment/SID dizisi olarak ifade eder. SR-MPLS ve SRv6 iki ana veri düzlemidir.
Underlay gerçek IP erişilebilirliği, overlay bunun üzerindeki mantıksal ağdır.
VXLAN 24 bit VNI kullanır. VLAN sınırını genişletir ancak VLAN'ın kendisi değildir.
EVPN VXLAN için kontrol düzlemi olarak MAC/IP erişilebilirliğini BGP ile dağıtabilir.
800G Ethernet standartlaşmıştır; 1.6T P802.3dj Ağustos 2026'da hâlâ taslaktır.
SNMP polling ile akış tabanlı telemetry aynı yaklaşım değildir.
YANG veri modeli, NETCONF/RESTCONF yönetim protokolleridir.
gNMI Get/Set/Subscribe modeli sunar; OpenConfig üreticiden bağımsız veri modelleri sağlar.
Otomasyonun asıl kazancı hız değil tutarlılık ve tekrarlanabilirliktir.
Ping bir uygulamanın sağlıklı olduğunu kanıtlamaz.
Sorun giderme fiziksel katmandan uygulamaya kadar ölçümle ilerlemelidir.
RIB rota bilgisini toplar; FIB paket iletiminde kullanılacak sonucu taşır. TCAM donanımda maskeli eşleşmeyi hızlandırır.
BFD rota hesaplamaz; forwarding yolunun canlılığını hızlı bildirir.
IGMP/MLD alıcı üyeliğini, PIM routerlar arası multicast ağacını yönetir. RPF multicast paketin ters yolunu denetler.
**TCP mesaj değil byte akıştır. send() ile recv() sınırları eşleşmek zorunda değildir.**
TIME_WAIT normal TCP yaşam döngüsüdür; tek başına bağlantı sızıntısı değildir.
NFV ağ işlevini yazılıma taşır; DPDK, SR-IOV ve PCI passthrough veri yolu maliyetini farklı noktalardan azaltır.
NetFlow/IPFIX akış özeti, packet capture paket içeriği verir; aynı gözlem aracı değildir.
Ping RTT örnekler; tek yönlü gecikmeyi doğrudan ölçmez. Asimetrik rota ve kuyruklar nedeniyle RTT/2 genel bir one-way delay ölçümü değildir.
Jitter için tek evrensel ms hesabı yoktur. RTP interarrival jitter, IPDV/PDV ve speed-test RTT varyasyonu aynı metrik değildir.
Geç paket fiziksel olarak kaybolmamış olsa da deadline duyarlı uygulama için kullanılamaz olabilir.
Yüksek Mbps düşük latency veya düşük jitter garantisi değildir. Kapasite ve zamanlama kalitesi ayrı ölçülür.
BDP kuyruk boyutu değildir. Yolun verimli doldurulması için uçuşta bulunabilecek veri ile cihaz tamponunda bekletilen standing queue aynı kavram değildir.
Fiber sıfır jitter garantisi vermez. Erişim ortamı yalnız uçtan uca yolun bir bölümüdür.
Ethernet kullanmak WAN kaynaklı jitter'ı ortadan kaldırmaz. Yalnız kablosuz erişim katmanındaki contention/interference etkisini çıkarabilir.
QoS kapasite üretmez; AQM de QoS işaretlemenin eş anlamlısı değildir. Scheduling, shaping, classification ve queue management farklı işlevlerdir.
ONT, modem, router, switch ve access point aynı cihaz rolü değildir. Tek bir residential gateway birden fazlasını fiziksel olarak bir arada sunabilir.
Mesh etiketi tek başına daha yüksek throughput garantisi değildir. Backhaul türü ve airtime tüketimi sonucu belirler.
1.15. Paket İletiminin Katmanlı İncelenmesi
Ağ problemlerinde ilk olarak adresleme, iletim ve uygulama semantiğini ayırmak gerekir. MAC adresi yerel bağlantı katmanındaki teslimi, IP adresi ağlar arası yönlendirmeyi, port numarası ise uç sistemdeki taşıma uç noktasını tanımlar. Bu üç kimlik aynı işlevi görmez ve farklı kapsamda anlam taşır.
TCP güvenilir bir bayt akışı sunar; mesaj sınırlarını korumaz. Uygulama send ile iki ayrı parça yazsa bile alıcı bunları tek recv içinde veya daha fazla parçaya bölünmüş biçimde görebilir. Bu nedenle uygulama protokolünün kendi uzunluk, ayraç veya çerçeveleme kuralı olmalıdır. UDP ise teslim, sıra ve tekrar etmeme garantisi vermez; bunun karşılığında bağlantı kurulumu ve akış denetimi gibi TCP mekanizmalarını taşımaz.
Alt ağ hesabında önek uzunluğu adres uzayını belirler. Örneğin IPv4'te /24 öneki son 8 biti konak bölümü olarak bırakır. Klasik bir alt ağda ağ ve yayın adresleri nedeniyle kullanılabilir konak sayısı 2^8 - 2 = 254 olur. Bu kuralın özel bağlantı türleri ve IPv6 için aynı biçimde genellenmemesi gerekir.
Gecikme tek bir sayı değildir. Yayılma, iletim, işleme ve kuyruk gecikmeleri toplam uçtan uca süreyi oluşturur. Bant genişliği yüksek bir bağlantının gecikmesi düşük olmak zorunda değildir. Benzer biçimde paket kaybı yalnız fiziksel hatadan değil, kuyruk taşmasından veya politika nedeniyle düşürmeden de kaynaklanabilir.
Sorun giderirken paketin nerede kaybolduğunu varsaymak yerine katmanlar boyunca kanıt toplanmalıdır: isim çözümleme doğru mu, yönlendirme tablosu uygun mu, ARP/ND sonucu var mı, taşıma bağlantısı kuruluyor mu, uygulama protokolü beklenen cevabı üretiyor mu? Aynı belirti farklı katmanlarda farklı nedenlerden doğabilir.
1.16. Gecikme Bütçesi ve Uçtan Uca Kuyruk Birikimi
Bir ağ isteğinin toplam süresi yalnızca gidiş-dönüş ağ gecikmesine eşit değildir. DNS çözümleme, bağlantı kurulumu, TLS el sıkışması, istemci ve sunucu kuyrukları, uygulama yürütmesi ve yanıt aktarımı farklı bileşenlerdir. Kalıcı bağlantı kullanımı bazı kurulum maliyetlerini azaltırken uzak hizmetteki kuyruklanmayı ortadan kaldırmaz. Tek başına ping RTT ölçümü, HTTP işleminin uygulama gecikmesini temsil etmez.
Little yasası kararlı bir sistem için \(L=\lambda W\) biçimindedir; \(L\) sistemdeki ortalama iş sayısı, \(\lambda\) tamamlanan işlerin ortalama hızı ve \(W\) ortalama sistemde kalış süresidir. Örneğin sürdürülebilir tamamlanma hızı 100 istek/s ve ortalama süre 0,2 s ise sistemde ortalama yaklaşık 20 istek bulunur. Sistemin kapasitesi aşılırsa bu eşitlik kapasitenin artırıldığını değil, kuyruğun neden büyüdüğünü anlamayı kolaylaştırır. Kararsız rejimde sınırsız artan kuyruk için durağanlık varsayımı uygulanamaz.
Yüzdelik gecikme analizinde her alt sistemin P99 değerlerini toplayarak kesin uçtan uca P99 elde edilmez; aşamalar arasındaki bağımlılıklar ve istek bazındaki örnek eşleşmeleri belirleyicidir. Uçtan uca gecikme, aynı isteğin başlangıç ve bitiş zamanlarından ölçülmeli; ağ, uygulama ve veritabanı alt süreleri açıklayıcı bileşenler olarak ayrıca toplanmalıdır.
Ünite 2: Fiziksel İletim ve Ethernet
2.1. Bakır
Bükümlü çift kabloda tellerin birlikte bükülmesi elektromanyetik girişimi ve çiftler arası karışmayı azaltır. UTP ekranlama kullanmaz; ekranlı türler elektriksel gürültünün yüksek olduğu ortamlarda yararlıdır. Ekranlama ancak doğru topraklama ile anlamlıdır.
Yaygın sınıflar:
Cat5e    1 Gbit/s     100 m
Cat6     1 Gbit/s     100 m
Cat6A    10 Gbit/s    100 m
Cat8     25/40 Gbit/s kısa veri merkezi bağlantıları
Cat6 ile 10GBASE-T daha kısa mesafede kullanılabilir. Kablolamada toplam kanal uzunluğu, ek noktaları ve patch kabloları birlikte değerlendirilir.
T568A ve T568B aynı elektriksel amacı farklı renk sırasıyla gerçekleştirir. Bir tesiste tutarlı sonlandırma kullanmak bakım açısından daha önemlidir.
Eski Ethernet'te benzer cihazlar için çapraz kablo ayrımı gerekliydi. Auto MDI/MDIX bu gereksinimi büyük ölçüde ortadan kaldırmıştır.
2.2. Yapısal Kablolama ve Test
Yapısal kablolama yalnız kablo kategorisi değildir. Kalıcı link, patch panel, priz, patch kabloları ve toplam kanal birlikte değerlendirilir.
Bakır bağlantıda temel ölçümler:
- süreklilik ve pin eşlemesi,
- insertion loss,
- return loss,
- NEXT ve diğer crosstalk ölçümleri,
- propagation delay ve delay skew.
Link ışığının yanması elektriksel bağlantıyı gösterir. Kanalın hedef kategori veya veri hızını sağladığını kanıtlamaz. Sertifikasyon testi bunu ölçer.
2.3. Fiber
Fiber elektrik yerine ışık taşır; elektromanyetik girişimden etkilenmez.
Tek mod fiber uzun mesafe ve omurga bağlantılarında kullanılır. Çok mod fiber daha kısa bina ve veri merkezi bağlantılarında yaygındır.
Yaygın bağlayıcı ve modül aileleri:
LC, SC, MPO/MTP
SFP, SFP+, SFP28
QSFP+, QSFP28
QSFP-DD, OSFP
Optik modül seçimi yalnız hıza göre yapılmaz. Dalga boyu, fiber türü, erişim mesafesi, bağlayıcı, FEC gereksinimi ve karşı uç uyumluluğu birlikte kontrol edilir.
2.4. Fiber Kaybı, Dispersiyon ve Link Bütçesi
İki temel sınır vardır:
- Attenuation: mesafe, bağlayıcı ve ek noktaları arttıkça optik güç azalır.
- Dispersion: ışık darbesi zaman içinde yayılır; komşu bitleri ayırmak zorlaşır.
Modal dispersiyon çok mod fiberde belirgindir. Tek mod fiber daha uzun erişim sağlar; buna rağmen kromatik dispersiyon ve optik güç bütçesi önemini korur.
Basit bütçe:
alıcı gücü =
verici gücü
- fiber kaybı
- bağlayıcı kaybı
- ek kaybı
- mühendislik payı
Sonuç alıcı duyarlılığının üzerinde, overload sınırının altında kalmalıdır.
OTDR yansıma ve kayıp olaylarını mesafeye göre gösterir. Optik güç ölçer uçtan uca gücü ölçer. Aynı soruyu yanıtlamazlar.
2.5. Ethernet Hızları
Ethernet aynı MAC çerçeve modelini farklı fiziksel katmanlarla sürdürür:
100BASE-TX    100 Mbit/s
1000BASE-T    1 Gbit/s
10GBASE-T     10 Gbit/s
25G / 40G     veri merkezi
100G / 400G   fabric ve omurga
800G          yüksek hızlı fabric
IEEE 802.3df-2024, 400 ve 800 Gbit/s Ethernet için yeni fiziksel katman ve yönetim parametreleri tanımlar. 1.6 Tbit/s Ethernet ise Ağustos 2026 itibarıyla IEEE P802.3dj kapsamında hâlâ taslak çalışmadır. Bu nedenle 1.6T, tamamlanmış bir Ethernet standardı gibi değerlendirilmemelidir.
Yüksek hızlarda tek başına nominal bant genişliği yeterli değildir. SerDes hızı, FEC gecikmesi, optik güç bütçesi, kablo erişimi, switch radix'i ve toplam fabric kapasitesi tasarımın parçasıdır.
2026'da onaylanan IEEE 802.3dg, farklı bir yönde ilerler: tek dengeli bakır çift üzerinden 100 Mbit/s Ethernet ve isteğe bağlı güç iletimini tanımlar. Single Pair Ethernet yaklaşımı özellikle endüstriyel otomasyon, bina sistemleri ve uzun erişimli sensör/aktüatör bağlantılarında çok çiftli ofis Ethernet'ine alternatif oluşturur. Buradaki yenilik tepe hız değil, daha az iletkenle Ethernet ekosistemini saha cihazlarına kadar taşımaktır.
2.6. PoE
Power over Ethernet veri kablosu üzerinden enerji taşır. Erişim noktası, IP telefon, kamera ve IoT cihazları için ayrı güç hattı ihtiyacını azaltır.
Yaklaşık güç sınıfları:
802.3af       kaynak 15.4 W
802.3at       kaynak 30 W
802.3bt T3    kaynak 60 W
802.3bt T4    kaynak 90 W
Cihaza ulaşan güç kablo kayıpları nedeniyle daha düşüktür. Switch seçerken yalnız port başına değer değil, toplam PoE bütçesi hesaplanır.
2.7. Ethernet Çerçevesi
Temel Ethernet çerçevesi:
Preamble + SFD   8 bayt
Hedef MAC        6 bayt
Kaynak MAC       6 bayt
Type/Length      2 bayt
Payload          46-1500 bayt
FCS              4 bayt
FCS, CRC ile iletim hatasını sezer; düzeltmez. Bozuk çerçeve atılır.
Standart Ethernet IP MTU değeri çoğu ağda 1500 bayttır. "Jumbo frame" için tek bir IEEE boyutu yoktur; yaklaşık 9000 bayt yaygın bir uygulama değeridir.
IPv4 paketinin çıkış MTU'sunu aşması durumunda parçalama yalnız protokol ve DF koşulları izin veriyorsa yapılır. IPv6 routerları paketi yolda parçalamaz; kaynak Path MTU Discovery bilgisine göre uygun büyüklük kullanır.
Tüneller ek başlık eklediği için etkin MTU'yu küçültür. GRE, IPsec, VXLAN veya başka kapsüllemelerde yalnız küçük ping paketlerinin çalışması bağlantının sağlıklı olduğunu kanıtlamaz.
2.8. MAC Adresi
Klasik Ethernet MAC adresi 48 bittir:
00:1A:2B:3C:4D:5EAdresin ilk bitleri unicast/multicast ve evrensel/yerel yönetim bilgisini taşır. Üretici tarafından atanmış adreslerde OUI alanı üretici kimliğine bağlanır.
Bir LAN içindeki hedef için çerçeve hedef hostun MAC adresine gider. Uzak ağdaki hedef için çerçeve varsayılan ağ geçidinin MAC adresine gider.
Özet:
IP hedefi  = nihai Layer 3 hedef
MAC hedefi = mevcut Layer 2 atlamadaki hedef
2.9. Unicast, Multicast ve Broadcast
Unicast tek hedefe, multicast gruba, broadcast aynı Layer 2 yayın alanındaki tüm istasyonlara yöneliktir.
Ethernet broadcast adresi:
FF:FF:FF:FF:FF:FFIPv6 broadcast kullanmaz. Aynı ihtiyaçlar tanımlı multicast gruplarıyla karşılanır.
2.10. Kanal Kapasitesi, Kodlama Oranı ve Gerçek İyi Veri Hızı
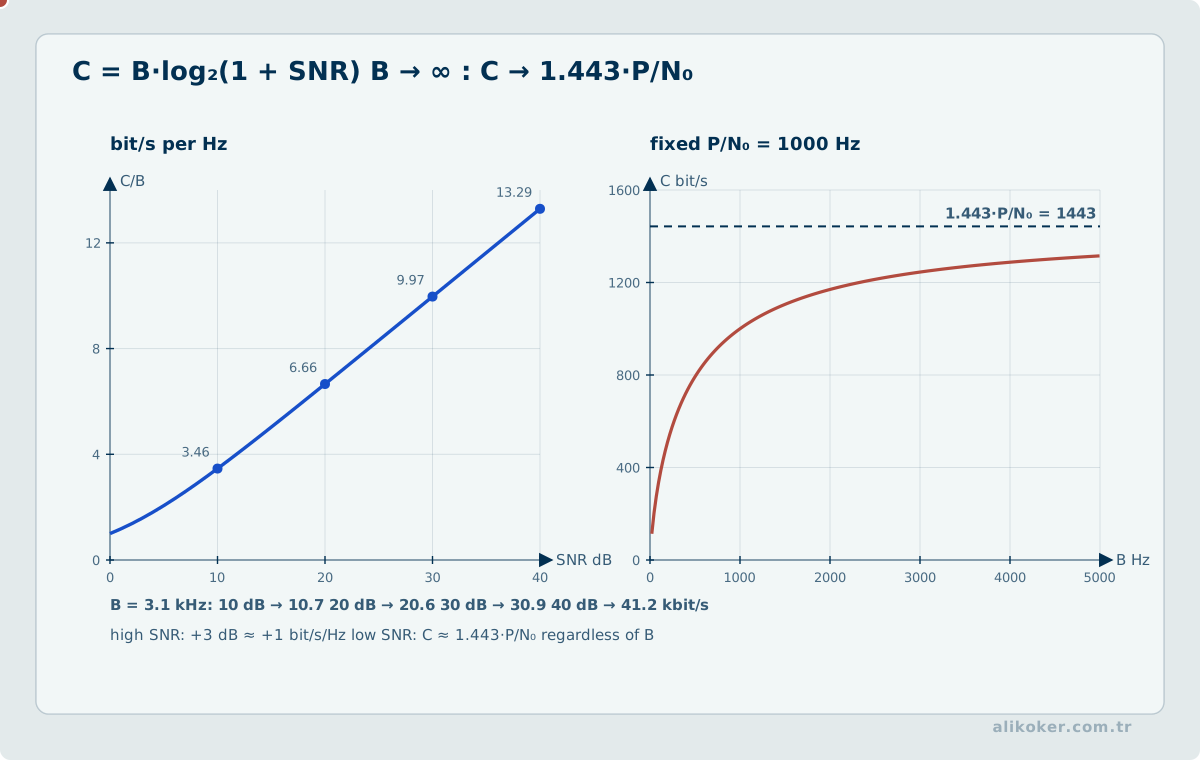
İdeal bant sınırlı ve toplamsal beyaz Gauss gürültülü kanal için Shannon–Hartley bağıntısı C = B log2(1 + S/N) şeklindedir. Burada B kanal bant genişliği, S/N doğrusal sinyal-gürültü oranı ve C bit/s cinsinden teorik kapasitedir. Bu üst sınır belirli bir Ethernet, Wi-Fi veya modem uygulamasının doğrudan erişilebilir veri hızı değildir. Modülasyon, hata düzeltme kodlama oranı, fiziksel katman başlıkları, yeniden iletim ve ortam paylaşımı uygulama verimini düşürebilir.
Performans değerlendirmesinde nominal bağlantı hızı, fiziksel katman ham veri oranı, taşıma katmanı throughput ve yararlı uygulama goodput'u ayrılır. Hata oranını azaltmak için eklenen FEC yedekliliği belirli koşullarda güvenilirliği artırırken kullanılabilir bilgi taşıma oranını azaltır. Kodlama tasarımı gecikme bütçesi ve kanaldaki hata korelasyonuyla birlikte değerlendirilir.
Ünite 3: Anahtarlama ve Yerel Ağ
3.1. Anahtarlayıcılarda MAC Adresi Öğrenme Süreci
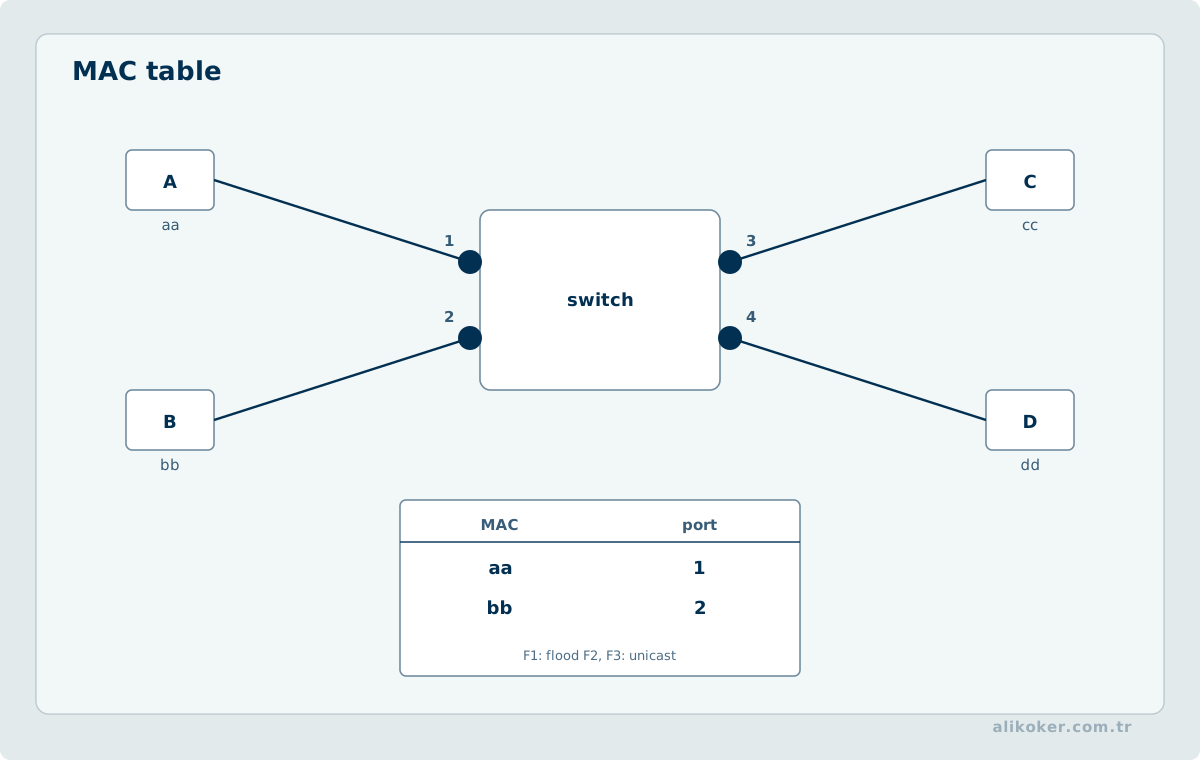
Switch gelen çerçevenin kaynak MAC adresini giriş portuyla eşleştirerek MAC tablosunu öğrenir.
Hedef MAC:
- tabloda varsa yalnız ilgili porta iletilir,
- bilinmiyorsa aynı VLAN içindeki diğer uygun portlara flood edilir,
- broadcast ise VLAN içindeki yayın alanına dağıtılır.
MAC tablosu dinamik bir önbellektir. Girişler yaşlanır; bir host taşındığında yeni kaynak çerçevesi tabloyu günceller.
3.2. CAM, TCAM ve BUM
MAC tabloları genellikle CAM benzeri donanımda tutulur. TCAM, maskeli prefix, ACL ve politika eşleşmelerinde kullanılır.
BUM şu trafiği birlikte ifade eder:
Broadcast
Unknown unicast
Multicast
Kontrolsüz BUM bant genişliği ve forwarding kaynağı tüketir. Küçük Layer 2 hata alanları, multicast snooping ve overlay kontrol düzlemleri gereksiz flooding'i azaltır.
3.3. Store-And-Forward ve Cut-Through
Store-and-forward çerçevenin tamamını alır ve FCS kontrolünden sonra iletir. Kurumsal Ethernet'te yaygındır.
Cut-through hedef MAC görüldükten sonra iletime başlayabilir. Gecikmeyi azaltır, ancak çerçevenin sonundaki FCS henüz bilinmediği için hatalı çerçevenin taşınması mümkündür. Çok düşük gecikmeli belirli fabriclerde kullanılır.
3.4. Duplex
Full duplex Ethernet'te iki uç aynı anda gönderip alabilir; çarpışma alanı ve CSMA/CD yoktur. Hub ve half duplex güncel kurumsal Ethernet'in normal çalışma biçimi değildir.
Otomatik görüşme iki uçta da açık bırakılmalıdır. Elle hız/duplex ayarlanacaksa iki uç birlikte değiştirilir. Duplex uyuşmazlığı bağlantının tamamen kopmasından çok düşük işlem hacmi, FCS ve late-çakışma benzeri belirtilerle kendini gösterebilir.
3.5. VLAN
VLAN, aynı fiziksel switch altyapısında ayrı Layer 2 broadcast alanları oluşturur.
VLAN 10 -> kullanıcılar
VLAN 20 -> ses
VLAN 30 -> sunucular
VLAN ile IP alt ağı aynı kavram değildir; biri Layer 2, diğeri Layer 3'tür. Kurumsal tasarımda çoğu zaman bir VLAN bir IP alt ağına eşlenir.
Access port genellikle tek VLAN taşır. Trunk port birden çok VLAN'ı taşır.
3.6. 802.1Q
- 1Q etiketi Ethernet çerçevesine VLAN bilgisini ekler. VLAN kimliği için 12 bit ayrıldığından normal VLAN kimliği alanı yaklaşık 4094 kullanılabilir değere sahiptir.
Etiket ayrıca öncelik ve drop uygunluğu için alanlar içerir. 802.1p olarak bilinen PCP bitleri Layer 2 QoS işaretlemesinde kullanılır.
Native VLAN yaklaşımında belirli trafik trunk üzerinde etiketsiz taşınabilir. İki uçta native VLAN uyuşmazlığı yanlış VLAN teslimine ve güvenlik sorunlarına yol açabilir. Üretimde trunkların elle tanımlanması, izin verilen VLAN listesinin dar tutulması ve otomatik trunk görüşmesinin gereksizse kapatılması daha güvenlidir.
3.7. VLAN'Lar Arası Yönlendirme
Farklı VLAN'lar arasında Layer 3 yönlendirme gerekir.
Klasik yöntemler:
- router üzerinde ayrı fiziksel arayüz,
- router-on-a-stick,
- Layer 3 switch üzerindeki SVI.
Router-on-a-stick tek trunk üzerinden birden çok alt arayüz kullanır:
interface g0/0.10
 encapsulation dot1Q 10
 ip address 192.168.10.1 255.255.255.0
Büyük LAN'da Layer 3 switch ve SVI daha ölçeklenebilir olur; yönlendirme ASIC üzerinde hat hızına yakın yapılabilir.
3.8. Layer 2 Döngüleri
Ethernet çerçevesinde IP'deki TTL benzeri genel bir yaşam süresi yoktur. Yedekli Layer 2 yollar kontrol edilmezse broadcast fırtınası, MAC tablosu kararsızlığı ve çerçeve çoğalması ortaya çıkar.
Spanning Tree bu nedenle döngü oluşturan fazla yolları bloklar.
3.9. STP, RSTP ve MSTP
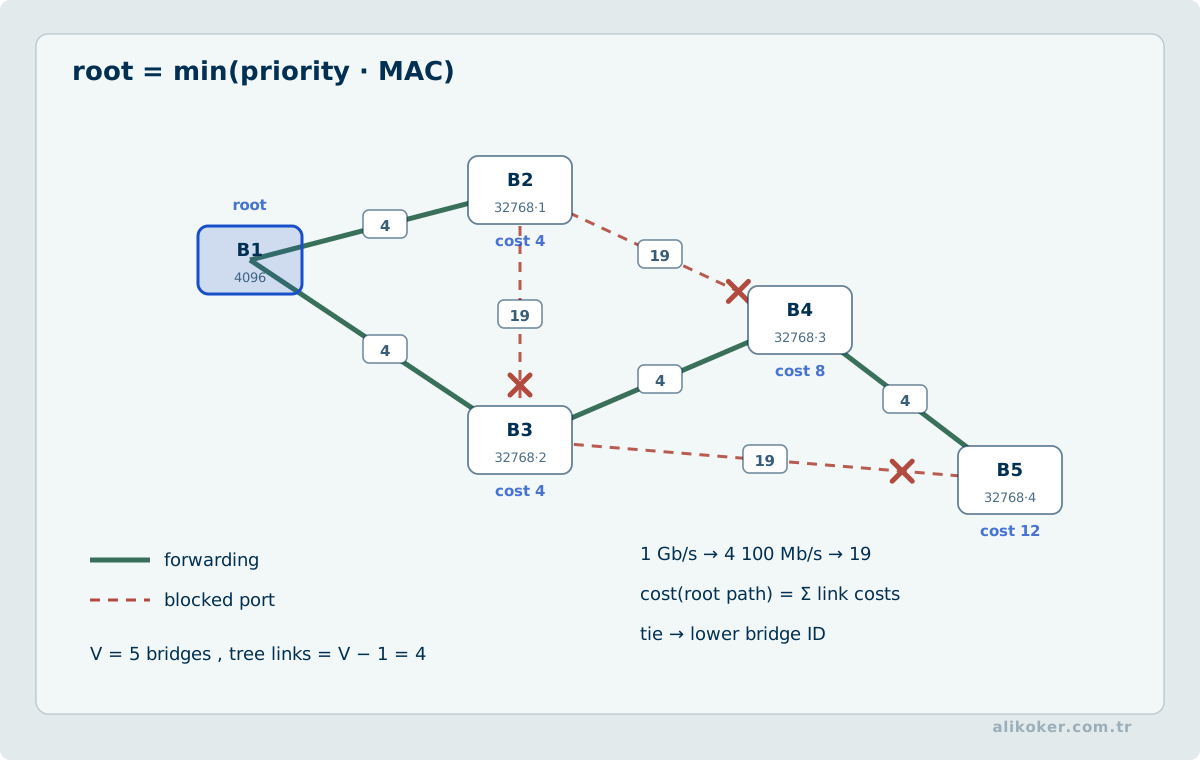
Temel süreç:
- root bridge seçilir,
- her switch root'a en iyi yolunu hesaplar,
- port rolleri atanır,
- döngü oluşturacak yolların forwarding yapması engellenir.
Klasik STP yavaş yakınsar. RSTP daha hızlıdır. PVST+, Rapid PVST+ ve MST farklı VLAN ve ölçek gereksinimlerine göre kullanılan yaklaşımlardır.
- 1D, 802.1w ve 802.1s tarihsel tanımlardır; güncel bridge davranışlarının önemli bölümü IEEE 802.1Q ailesinde birleştirilmiştir.
MSTP, çok sayıda VLAN'ı daha az sayıda spanning-tree örneğine eşler. Aynı MST region içindeki cihazların region adı, revision değeri ve VLAN-örnek eşlemesi aynı olmalıdır.
RSTP'de sık kullanılan roller root, designated ve alternate'tır. Rol topolojideki görevi; discarding, learning ve forwarding ise veri durumunu belirtir.
Kritik korumalar:
- PortFast/edge: host portunu hızlıca forwarding'e geçirir.
- BPDU Guard: edge portunda beklenmeyen BPDU görülürse portu korur.
- Root Guard: istenmeyen superior BPDU'nun root seçimini değiştirmesini önler.
- Loop Guard: belirli tek yönlü arızalarda bloklu portun yanlış açılmasını önler.
3.10. Link Aggregation
Birden çok fiziksel bağlantı tek mantıksal bağlantı gibi kullanılabilir. Güncel standart IEEE 802.1AX'tir; eski belgelerde 802.3ad adı görülür.
LACP dinamik üye seçimi ve bağlantı toplama sağlar. Cisco PAgP satıcıya özgüdür.
Üye bağlantılar şu özelliklerde uyumlu olmalıdır:
- hız ve duplex,
- access/trunk modu,
- native VLAN,
- izin verilen VLAN'lar.
Yük dağıtımı çoğu uygulamada akış hash'iyle yapılır. Dört adet 10G bağlantının tek bir TCP akışına zorunlu olarak 40 Gbit/s vermemesi bundan kaynaklanır. Toplam kapasite çok sayıda akış arasında ortaya çıkar.
3.11. İlk Atlama Yedekliliği
Hostun tek varsayılan ağ geçidine bağımlı olması erişilebilirlik sorunudur. FHRP protokolleri birden çok routerı tek sanal ağ geçidi arkasında toplar.
- HSRP: Cisco'ya özgü.
- VRRP: açık standart; güncel tanım RFC 9568'dir.
- GLBP: Cisco'ya özgü, yük paylaşımı yeteneği de sunar.
Yedeklilik yalnız iç arayüzün ayakta olmasına göre yapılmamalıdır. Uplink veya rota durumu izlenmezse gateway aktif görünürken dış ağ erişimi kaybolabilir.
3.12. Anahtarlama Kümeleri, Sanal Şasi ve Dinamik L2 Denetiminin Sınırları
Birden çok fiziksel switch'i birlikte kullanmak birkaç farklı problemi çözer ve bu yaklaşımlar birbirinin eşdeğeri değildir.
- LAG/LACP, birden çok fiziksel bağlantıyı tek mantıksal bağlantı olarak kullanır; cihazları tek yönetim varlığına dönüştürmez.
- Switch stack / virtual chassis, birden çok fiziksel anahtarı ortak bir kontrol ve yönetim görünümü altında tek mantıksal sistem gibi sunabilir. Ürün mimarisine göre control-plane yedekliliği, ortak yönetim adresi ve üye seçimi sağlanabilir.
- MLAG sınıfı tasarımlar, bir uç cihazın iki ayrı fiziksel anahtara aynı mantıksal bağlantı kümesiyle bağlanmasını sağlar. Burada cihazlar fiziksel olarak ayrıdır; durum eşgüdümü ve failure-domain tasarımı ürün mimarisine bağlıdır.
Bu ayrım hata alanını anlamak için önemlidir. Tek bir LAG üyesinin kaybı, stack denetleyicisinin kaybı ve iki şasi arasındaki state-synchronization arızası aynı hata modeli değildir.
DTP ve VTP gibi mekanizmalar ise Cisco'ya özgü tarihsel L2 otomasyon örnekleridir. DTP trunk durumunu dinamik olarak müzakere edebilir; VTP VLAN bilgisini belirli bir yönetim alanında dağıtabilir. Büyük ağlarda asıl ders bu protokolleri ezberlemek değil, dinamik L2 kontrolünün blast radius'unu anlamaktır. Yanlış trunk müzakeresi veya beklenmeyen VLAN dağıtımı tek cihaz hatasını çok sayıda porta yayabilir. Bu nedenle üretim ağlarında explicit port rolü, değişiklik doğrulaması, source-of-truth ve geri dönüş planı çoğu zaman dinamik varsayımlardan daha değerlidir.
3.13. 802.1X Ve MACsec
Port güvenliğini yalnız MAC adresi sayısına bağlamak yeterli değildir. IEEE 802.1X, ağa erişmeden önce uç veya kullanıcı kimliğini EAP/EAPOL üzerinden doğrular. Tipik kurumsal model:
Supplicant -> Switch/AP -> RADIUSSwitch veya AP authenticator, kimlik doğrulama hizmeti ise AAA sunucusu rolündedir.
IEEE 802.1AE MACsec, Ethernet bağlantısında veri gizliliği, bütünlük ve kaynak doğrulaması sağlar. Özellikle veri merkezi, kampüs omurgası ve taşıyıcı Ethernet bağlantılarında Layer 2 şifreleme için kullanılır.
Ünite 4: IPv4 ve Alt Ağ Tasarımı
Alt ağ planlamasında önce toplam adres sayısından değil, ihtiyaç duyulan kullanılabilir uç sayısı ve büyüme payından hareket edilir. Ağ maskesi seçildikten sonra ağ adresi, yayın adresi ve atanabilir aralık ikili düzeyde doğrulanır. Birden fazla alt ağa bölme gerektiğinde blok sınırları ve çakışmama koşulu kontrol edilir. Plan, yönlendirme özetlemesi ile erişim denetimi gereksinimlerini birlikte karşılamıyorsa yalnız adreslerin matematiksel sığması yeterli değildir.
4.1. IPv4
IPv4 adresi 32 bittir:
192.168.10.25/24Prefix uzunluğu ağ ve host bölümünü ayırır. /24:
255.255.255.0maskesine eşittir.
Sınıf tabanlı A/B/C adresleme CIDR ile terk edilmiştir. Sınıflar tarihsel ve sınav bağlamında bilinebilir, ancak güncel yönlendirme ve adres planı prefix uzunluğuyla yapılır.
4.2. Ağ Adresi
IP ile maske bit düzeyinde AND işlemine alınır:
IP       192.168.10.25
Mask     255.255.255.0
Network  192.168.10.0
Host hedefin kendi prefixinde olduğunu görürse doğrudan Layer 2 çözümleme yapar. Değilse paketi varsayılan ağ geçidine gönderir.
4.3. Özel ve Ayrılmış Bloklar
10.0.0.0/8         RFC 1918 özel
172.16.0.0/12      RFC 1918 özel
192.168.0.0/16     RFC 1918 özel
127.0.0.0/8        loopback
169.254.0.0/16     link-local
100.64.0.0/10      shared address space / CGNAT
224.0.0.0/4 multicast100.64.0.0/10, RFC 1918 özel adres alanı değildir; servis sağlayıcı düzeyi NAT için ayrılmış ortak adres alanıdır.
4.4. Subnetting
Host biti sayısı h ise toplam adres:
2^holur. Geleneksel unicast alt ağında ağ ve broadcast adresleri hosta verilmediğinden:
kullanılabilir host = 2^h - 2hesabı yapılır.
İstisnalar önemlidir:
/31: noktadan noktaya IPv4 bağlantısı için iki adres de kullanılabilir./32: tek host rotası veya loopback adresidir.
Örnek:
192.168.1.0/26
Maske: 255.255.255.192
Blok: 64

Ağ          192.168.1.0
İlk host    192.168.1.1
Son host    192.168.1.62
Broadcast   192.168.1.63
Pratik hesapta ilgili octette:
blok = 256 - maske_değerikullanılabilir.
4.5. VLSM ve Özetleme
VLSM, farklı alt ağlara farklı prefix uzunlukları vererek adres israfını azaltır. Planlama büyük host gereksiniminden küçüğe doğru yapılır.
Rota özetleme ters yönde çalışır: bitişik prefixler tek daha kısa prefix altında toplanır. Özetleme yönlendirme tablosunu küçültür, ancak gereğinden geniş özet kara delik oluşturabilir.
4.6. ARP
ARP bilinen IPv4 adresinin aynı Layer 2 alandaki MAC adresini bulur.
ARP Request  -> broadcast
ARP Reply    -> çoğunlukla unicast
Uzak bir IP için host hedefin MAC adresini aramaz; varsayılan ağ geçidinin MAC adresini arar.
Gratuitous ARP adres çakışması bildirimi ve failover sonrası komşu tablolarını güncelleme gibi işlerde kullanılır. Aynı güven varsayımı ARP spoofing saldırılarına da zemin hazırlar.
IPv6 ARP kullanmaz; bu işlev Neighbor Discovery içindedir.
4.7. NAT ve PAT
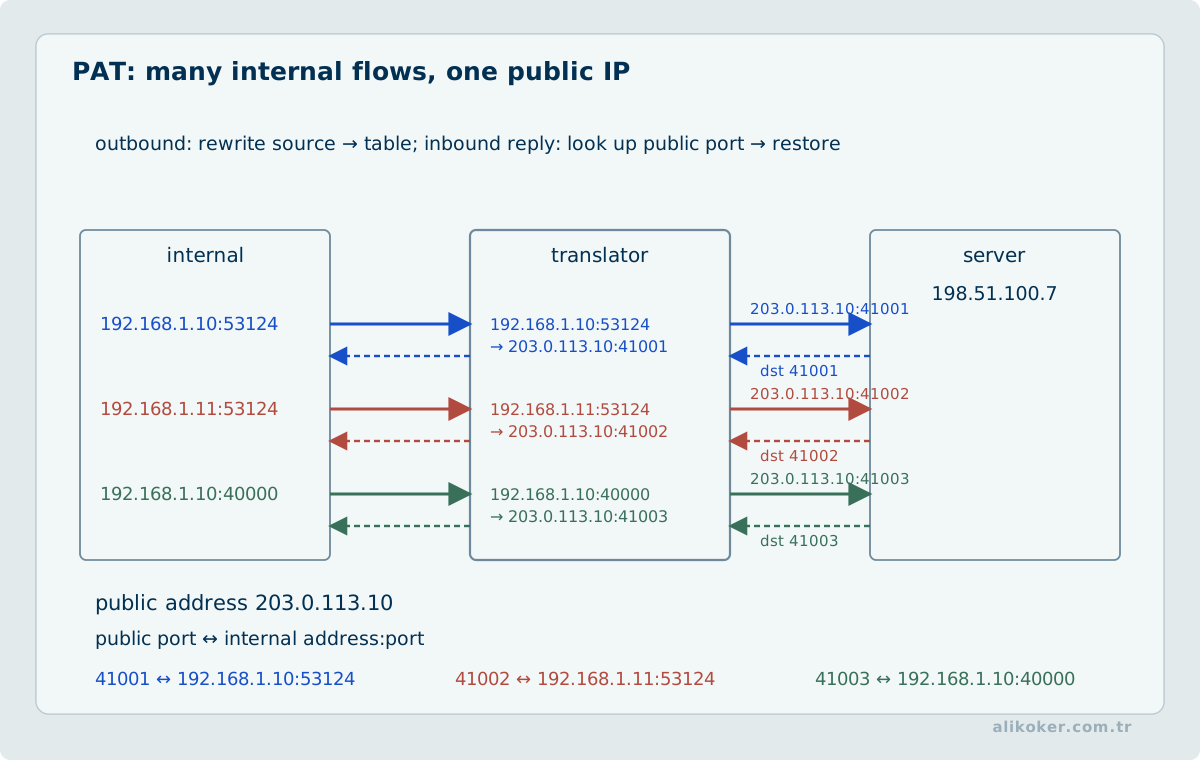
NAT adresleri, PAT ise çok sayıda iç akışı adres ve port eşlemesiyle daha az sayıda genel IPv4 adresine taşır.
Tipik PAT:
192.168.1.10:53124
       |
203.0.113.10:41001
NAT güvenlik duvarı değildir. İçe doğru bağlantıyı zorlaştırması yan etkidir; politika denetimi ayrı güvenlik mekanizmasıdır.
NAT uçtan uca adres şeffaflığını bozar ve bazı protokollerde ek ağ geçidi mantığı gerektirir. IPv4 kıtlığında önemli olmaya devam eder.
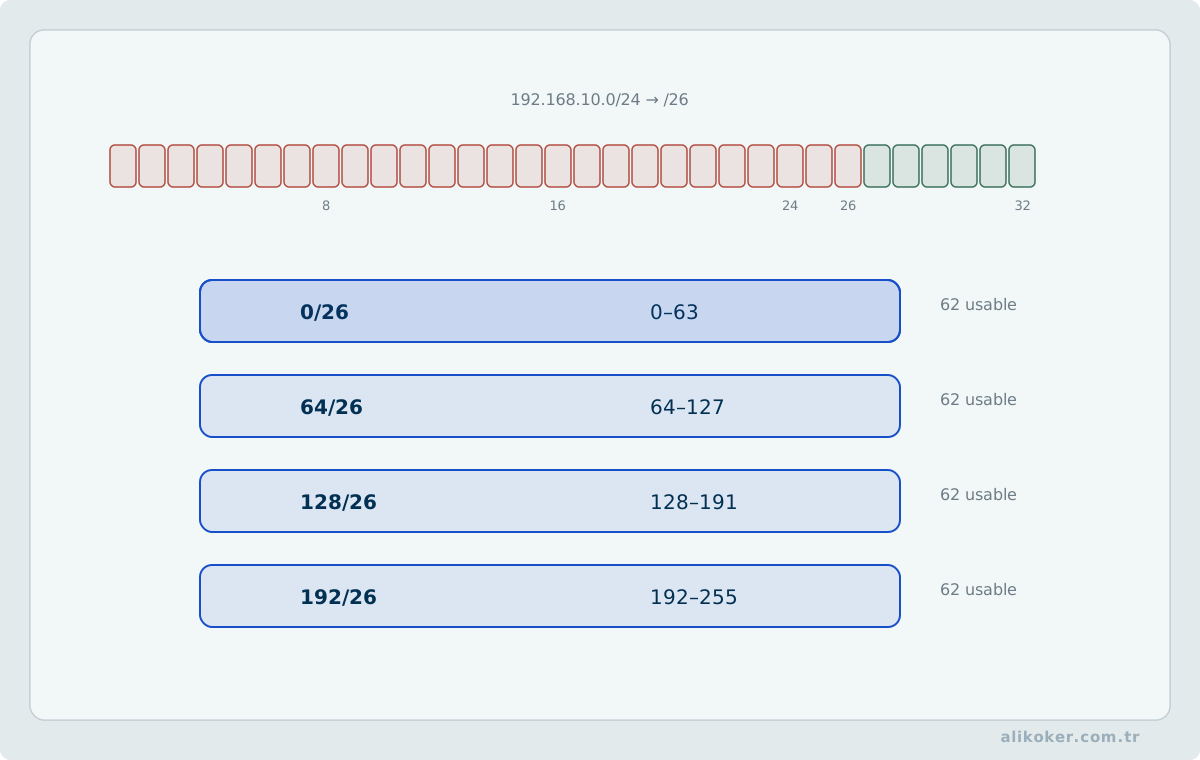
Önek uzunluğunu adres bloklarına dönüştürmek. Öğretim amaçlı ayrılmış 192.0.2.0/24 adres bloğu dört eşit alt ağa bölünsün. Dört alt ağ için iki ek ağ biti gerektiğinden yeni önek /26, her alt ağın adres sayısı 2^(32−26) = 64 olur. Ağ adresleri sırasıyla 192.0.2.0, .64, .128 ve .192; kapsadıkları son adresler .63, .127, .191 ve .255 biçimindedir. Klasik IPv4 yayın adresi kullanılan alt ağlarda her /26 blokta ağ ve yayın adresleri ayrıldığında 62 kullanılabilir konak adresi kalır. Hesap, bir adresi yalnız ondalık gösterimine bakarak değil, ağ maskesi ile bit düzeyinde AND yaparak alt ağa yerleştirmeye dayanır. Bölme kararı verilirken en büyük konak gereksinimi, adres büyüme payı ve yönlendirme özetleme sınırları da kontrol edilmelidir.
Ünite 5: IPv6
5.1. Adres Yapısı
IPv6 128 bit adres kullanır. Sekiz adet 16 bitlik hextet onaltılı gösterilir:
2001:0db8:0000:0000:0211:22ff:fe33:4455Öndeki sıfırlar atılabilir:
2001:db8:0:0:211:22ff:fe33:4455Ardışık sıfır hextetleri bir adreste yalnız bir kez :: ile sıkıştırılabilir:
2001:db8::211:22ff:fe33:44555.2. Adres Türleri
2000::/3    global unicast
fc00::/7    unique local
fe80::/10   link-local
ff00::/8    multicast
::1/128     loopback
::/128      unspecified
IPv6 broadcast kullanmaz.
Anycast ayrı bir adres biçimi değildir. Aynı unicast adres birden çok düğümde duyurulur; yönlendirme en uygun örneğe götürür.
LAN'larda /64 yaygın ve protokol tasarımı açısından temel prefix uzunluğudur. IPv4'teki gibi her birkaç host için daha dar prefix üretme yaklaşımı IPv6 adres planının amacı değildir.
5.3. Link-Local
IPv6 etkin bir arayüz kendi bağlantısındaki iletişim için link-local adres kullanır. Neighbor Discovery, Router Advertisement ve birçok yönlendirme protokolü bu adreslerden yararlanır.
Link-local adres yönlendirilmez. Aynı değer farklı arayüzlerde bulunabileceği için next-hop olarak kullanıldığında çıkış arayüzü de gerekebilir.
5.4. Arayüz Kimliği ve Gizlilik
EUI-64, MAC adresinden arayüz tanımlayıcısı türeten tarihsel bir yöntemdir. Kalıcı donanım bilgisinin adrese yansıması izlenebilirlik sorunu oluşturur.
Modern istemciler çoğunlukla kararlı fakat donanımdan doğrudan türemeyen tanımlayıcılar ve geçici gizlilik adresleri kullanır. RFC 7217 ve RFC 8981 bu yaklaşımın önemli referanslarıdır.
5.5. SLAAC ve DHCPv6
SLAAC süreci:
Router Solicitation
        |
Router Advertisement
        |
prefix + ağ bilgileri
        |
host adres üretimi
        |
Duplicate Address Detection
DHCPv6 durumsuz veya durumlu çalışabilir. Router Advertisement içindeki M ve O bayrakları hosta hangi ek yapılandırma yöntemlerinin beklendiğine ilişkin bilgi verir; gerçek istemci davranışı işletim sistemi ve ağ politikasıyla birlikte değerlendirilmelidir.
5.6. Neighbor Discovery
ICMPv6, IPv6'nın yardımcı bir protokolü değil temel çalışma mekanizmasıdır.
Neighbor Discovery ileti türleri:
RS  Router Solicitation
RA  Router Advertisement
NS  Neighbor Solicitation
NA  Neighbor Advertisement
Redirect
Görevleri:
- router keşfi,
- prefix öğrenme,
- adres çözümleme,
- Duplicate Address Detection,
- komşu erişilebilirlik denetimi.
Bu nedenle ICMPv6'yı güvenlik duvarında tümüyle engellemek IPv6 çalışmasını bozabilir. Filtreleme ileti türü ve amaca göre yapılmalıdır.
5.7. IPv6 Başlığı ve Parçalama
IPv6 temel başlığı IPv4'e göre sadeleştirilmiştir. Seçenekler uzantı başlıklarına taşınır.
Ara routerlar IPv6 paketini parçalamaz. Paket yol MTU'sundan büyükse ICMPv6 Packet Too Big ile kaynak bilgilendirilir. Kaynağın uygun büyüklüğü seçmesi Path MTU Discovery'nin temelidir.
5.8. Geçiş Yöntemleri
IPv4 ve IPv6 uzun süre birlikte çalışacaktır.
Yaygın modeller:
- Dual stack: iki protokolü aynı anda kullanır.
- NAT64/DNS64: IPv6 istemciyi IPv4 hizmete ulaştırır.
- 464XLAT: özellikle mobil IPv6-only ağlarda IPv4-only uygulamalara uyumluluk sağlar.
- Tüneller: geçiş ve özel bağlantı senaryolarında IPv6'yı başka bir ağ üzerinde taşır.
IPv6'nın amacı NAT'ı zorunlu kılmak değildir. Adres bolluğu uçtan uca adreslemeyi geri getirir; güvenlik yine stateful güvenlik duvarı ve erişim politikasıyla sağlanır.
Ünite 6: Taşıma ve Uygulama Protokolleri
6.1. Port ve Soket
Taşıma katmanı aynı host üzerindeki uygulamaları port numaralarıyla ayırır.
Bir soket uç noktası:
IP adresi + portolarak düşünülebilir.
TCP bağlantısı ise kaynak ve hedefteki IP ve port çiftleriyle ayırt edilir:
kaynak IP
kaynak port
hedef IP
hedef port
IANA port aralıkları:
0-1023        well-known
1024-49151    registered
49152-65535   dynamic/private
Sık görülen portlar:
22    SSH
25    SMTP
53    DNS
67/68 DHCPv4
80    HTTP
123   NTP
143   IMAP
161   SNMP
443   HTTPS
445   SMB
Port numarası protokolün güvenli olduğunu göstermez. Örneğin 443 çoğunlukla HTTPS'tir, ancak ağ cihazı yalnız port numarasına bakarak uygulamayı kesin tanımlayamaz.
6.2. TCP
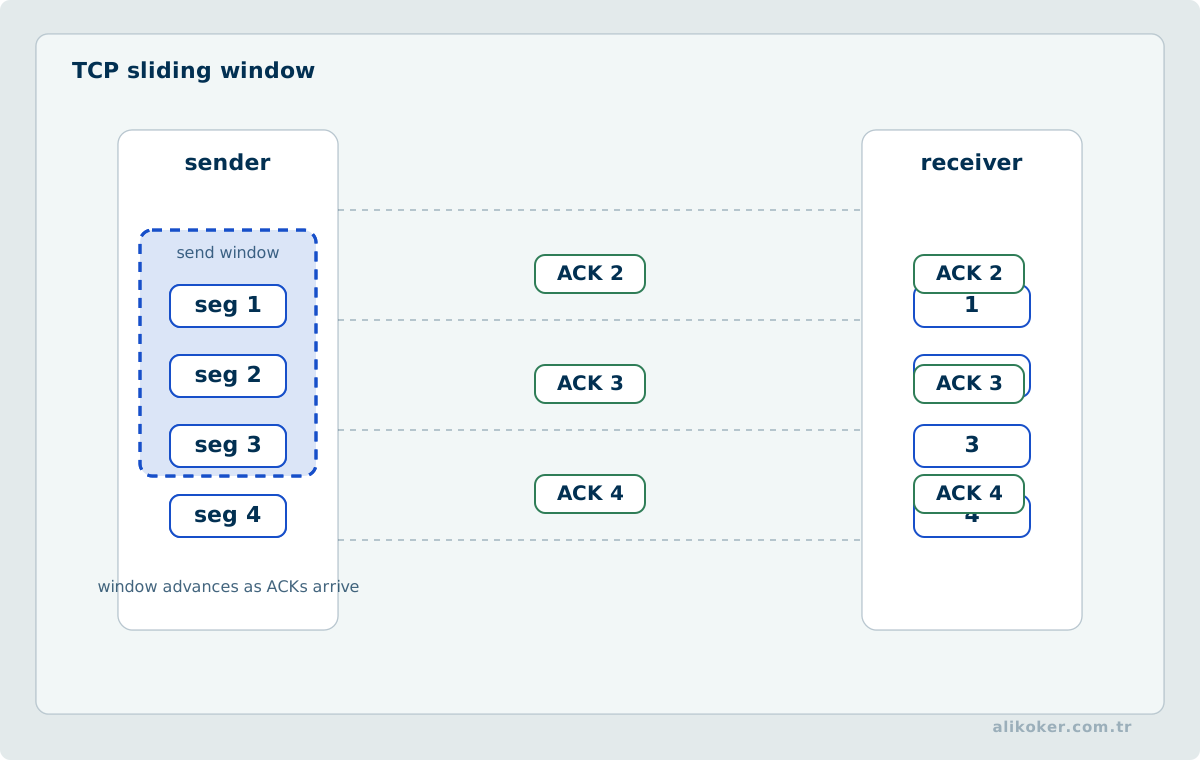
TCP bağlantı yönelimli, sıralı bir bayt akışı sunar. Başlıca özellikleri:
- sıra numarası,
- acknowledgment,
- yeniden iletim,
- akış kontrolü,
- tıkanıklık denetimi,
- hata sezimi.
Bağlantı kurulumu:
İstemci -> SYN
Sunucu  -> SYN, ACK
İstemci -> ACK
Bu işlem iki tarafın başlangıç sıra numaralarını ve bağlantı durumunu eşler.
Bağlantı normal olarak her yön için ayrı FIN/ACK süreciyle kapatılır. RST bağlantıyı ani biçimde sonlandırır.
6.2.1. TCP Segmentlerinin Sıralanması ve Çakışmaların Çözümlenmesi
TCP'nin teslim ettiği veri, paket sınırlarından bağımsız sıralı bir bayt akışıdır. Yakalama dosyasından yeniden oluşturulan akış ise eksik paket, yeniden iletim ve yakalama noktasının konumu nedeniyle uç noktaya teslim edilen akıştan farklı olabilir. Yeniden birleştirmede bağlantı kimliği, yön, ilk gözlenen sıra numarası, segmentin bayt aralığı ve geçerlilik bilgisi birlikte tutulur. Sıra numaralarının 32 bit modüler uzayda karşılaştırılması, sarmalanma durumunda doğrudan tamsayı büyüklük karşılaştırmasına indirgenemez.
[seq, seq + len) aralığı beklenen ofsetin gerisinde kalıyorsa yeniden iletilen veridir; kısmen örtüşüyorsa daha önce alınmış baytların yinelenen bölümü ayrılarak yalnız eksik kesim işlenebilir. Aynı ofsete farklı baytlar geldiğinde örtüşme politikası açıkça belirtilmelidir. Yakalama aracı, hedef sistemin uyguladığı örtüşme politikasını her koşulda yeniden üretemez. Boşluk oluştuğunda izleyen baytları sanki ardışıkmış gibi birleştirmek uygulama verisini bozabilir.
Artan ofsetli bir veri yapısı sıralı eklemede düşük maliyet sağlarken sırasız gelişte aralık arama ve birleştirme maliyeti doğurur. Tampon sınırı, paket sayısından bağımsız olarak bellek ve zaman üzerinden de değerlendirilmelidir. Doğrulama senaryoları sırasız segment, yinelenen segment, farklı içerikli örtüşme, kayıp SYN, sequence wraparound ve eksik FIN/RST içermelidir.
6.3. Akış ve Tıkanıklık Denetimi
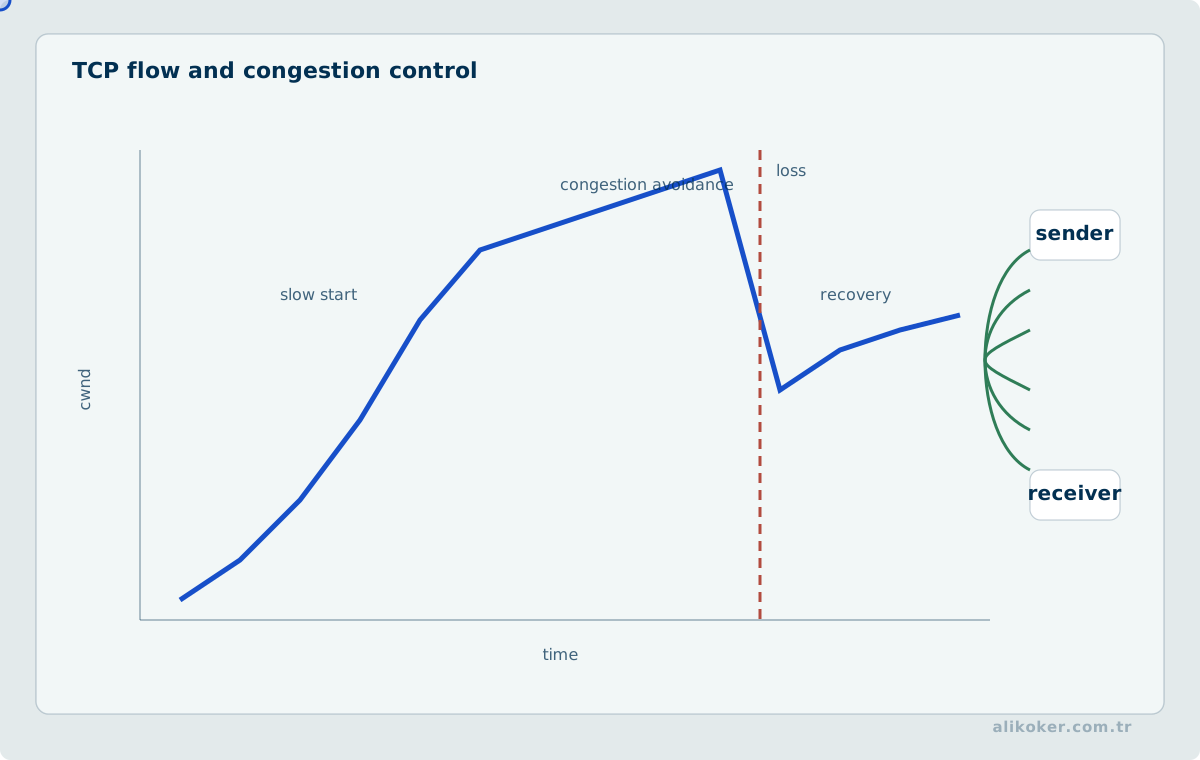
İki mekanizma farklı sorunu çözer.
Akış kontrolü, hızlı göndericinin yavaş alıcının tamponunu taşırmasını önler. Alıcının advertised window değeri belirleyicidir.
Tıkanıklık denetimi, yol üzerindeki ağı korur. Gönderici, kayıp, ECN işaretleri ve ölçülen teslim davranışına göre uçuşta tutacağı veri miktarını ayarlar.
TCP algoritmaları zaman içinde değişmiştir. Reno ve benzeri klasik kayıp tabanlı yöntemlerin yanında CUBIC yaygın olarak kullanılır. BBR ise bant genişliği ve round-trip time modeline dayanan farklı bir yaklaşım sunar. Bir ağ yöneticisi için asıl ders algoritma adlarını ezberlemek değil, aynı paket kaybının hem uygulama performansını hem de göndericinin tıkanıklık penceresini etkileyebileceğini bilmektir.
TCP gönderebileceği uçuş hâlindeki veri miktarını alıcının ilan ettiği pencere ve ağın tıkanıklık penceresi birlikte sınırlar. Kullanılabilir sınır yaklaşık min(rwnd, cwnd) olarak düşünülür; gönderim tarafındaki işlenmemiş baytlar da hesaba katılır. Alıcı çok yavaş tüketiyorsa geniş bir ağ kapasitesi tek başına hızı artırmaz; ağ kayıp ve gecikme yaşıyorsa geniş alıcı tamponu tıkanıklık denetimini ortadan kaldırmaz. Paket yakalamada düşük aktarım hızının kaynağını bulmak için ACK davranışı, ilan edilen pencere, yeniden iletim ve gidiş-dönüş süresi birlikte değerlendirilmelidir.
6.4. UDP
UDP bağlantısız ve küçüktür. Başlığı yalnız sekiz bayttır:
kaynak port
hedef port
uzunluk
checksum
UDP:
- teslim garantisi vermez,
- yeniden iletim yapmaz,
- sıralama sağlamaz,
- bağlantı durumu tutmaz.
Bu sadelik gecikmenin kritik veya uygulamanın kendi aktarım mantığını kurduğu sistemlerde yararlıdır.
Kullanım örnekleri:
- DNS,
- DHCP,
- bazı SNMP işlemleri,
- gerçek zamanlı medya,
- QUIC.
UDP'nin kendisi güvenilmez olsa da UDP üzerinde kurulan uygulama protokolü güvenilirlik sağlayabilir. QUIC bunun en önemli örneğidir.
6.5. QUIC ve HTTP/3
QUIC, UDP üzerinde çalışan güvenli bir taşıma protokolüdür. TLS 1.3 el sıkışmasını taşıma kurulumu içine alır ve bir bağlantı içinde bağımsız akışlar sunar.
HTTP/3, HTTP semantiğini QUIC üzerinde taşır.
Temel kazanımlar:
- TCP ve TLS için ayrı el sıkışma gereksinimini azaltma,
- akışları birbirinden ayırma,
- bağlantıyı yalnız IP/port dörtlüsüne bağlamama,
- kullanıcı alanında protokol geliştirmeyi kolaylaştırma.
HTTP/2, tek TCP bağlantısı üzerinde çok sayıda uygulama akışı taşır. TCP'de bir segment kaybolduğunda daha sonra gelen baytlar bağlantı sırası nedeniyle bekler; bu, HTTP/2 akışlarının tamamını etkileyebilir. QUIC'te farklı akışlar ayrı sıralandığından kayıp genellikle yalnız ilgili akışı bekletir. Aynı QUIC akışının kendi içindeki sıralama gereksinimi devam eder.
QUIC Connection ID kullanabildiği için cihazın Wi-Fi'dan hücresel ağa geçmesi gibi IP değişikliklerinde bağlantı göçünü TCP'ye göre daha doğal destekler.
6.5.1. QUIC Initial Paketlerinin Ayrıştırılması ve Koruma Sınırı
QUIC uzun başlıklı Initial paketlerinde sürüm, bağlantı tanımlayıcıları ve paket türü gibi alanlar gözlenebilir. Desteklenen sürümün Initial koruma anahtarları, sürüme özgü salt ve hedef bağlantı tanımlayıcısı kullanılarak HKDF ile türetilebilir. Başlık korumasının kaldırılması ve AEAD doğrulaması, Initial yükündeki CRYPTO çerçevelerinin ayrıştırılmasını sağlayabilir. CRYPTO çerçevelerinin ofsetleri korunarak TLS el sıkışması parçaları yeniden birleştirilir.
Initial korumasının çözülmesi, el sıkışma tamamlandıktan sonra kullanılan 1-RTT uygulama trafiğinin şifresinin çözüldüğü anlamına gelmez. QUIC sürüm değişiklikleri, GREASE, bağlantı kimliği değişimleri, eksik ilk paketler ve UDP datagramlarının yakalamada bölünmesi veya kaybolması çözümleme sınırlarını belirler. Bağlantı tanımlayıcısı, tek başına kullanıcı veya cihaz kimliği değildir.
Yorumlanan alanlar için paket numarası, orijinal ofset, AEAD doğrulama sonucu ve protokol sürümü kaydedilmeli; doğrulanmayan yük verisi TLS üst katmanına aktarılmamalıdır. Uygulama anahtarlarının elde edilmesi için Initial paketlerinden farklı yetenekler ve yetkilendirilmiş anahtar materyali gerekir.
6.6. DNS
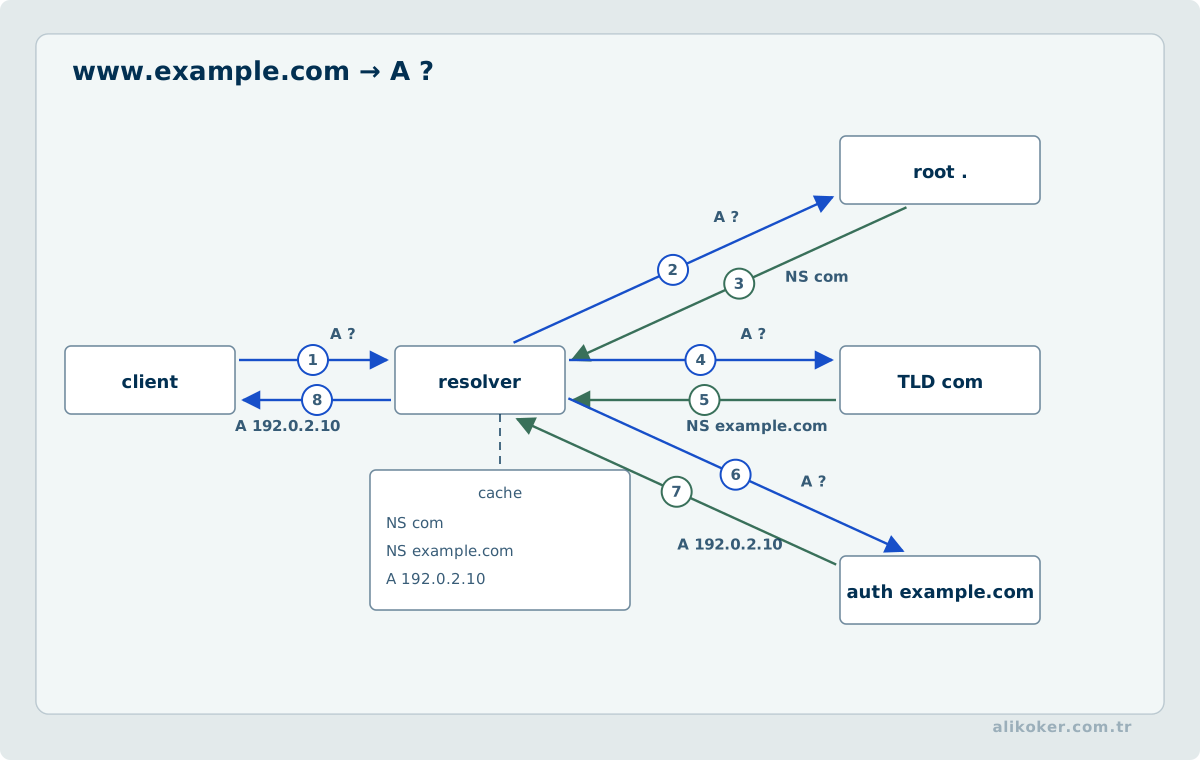
DNS, isimleri kaynak kayıtlarına eşleyen dağıtık ve hiyerarşik sistemdir.
Çözümleme zinciri:
istemci
   |
recursive resolver
   |
root
   |
TLD
   |
authoritative server
Sık kayıtlar:
A       IPv4
AAAA    IPv6
CNAME   takma ad
MX      posta sunucusu
NS      yetkili DNS sunucusu
PTR     ters çözümleme
TXT     metin / politika bilgileri
SRV     hizmet konumu
CAA     sertifika otoritesi politikası
TTL, kaydın önbellekte ne kadar tutulacağını belirler. Planlı DNS değişikliğinde TTL önceden düşürülmezse eski bilgi beklenenden uzun süre kalabilir.
6.7. DNSSEC ve Şifreli DNS
DNSSEC, DNS verisine imza ekleyerek kaydın kaynağını ve bütünlüğünü doğrulamaya yardımcı olur. Trafiği şifrelemez.
Gizlilik için:
- DoT: DNS over TLS.
- DoH: DNS over HTTPS.
- DoQ: DNS over QUIC.
kullanılabilir.
Şifreli DNS, istemci ile resolver arasındaki sorguyu korur. Yetkili DNS zincirinin tamamını tek başına şifrelemez ve DNSSEC'in yerini almaz.
Kurumsal ağda DoH ve DoQ ayrıca yönetim sorunu yaratır: istemci harici resolver seçerse merkezi DNS filtresi atlanabilir. Çözüm şifrelemeyi kapatmak değil, kurumsal resolver ve istemci politikasını birlikte yönetmektir.
6.8. DNS Tehditlerini Doğru Güvenlik Kontrolüyle Eşlemek
DNS güvenliğinde farklı tehditler aynı mekanizmayla çözülmez:
- yanıt sahteciliği / cache poisoning: çözümleyicinin yanlış veriyi kabul etmesi problemidir; DNSSEC doğrulanabilir kaynak ve bütünlük sağlar.
- sorgu gizliliği: istemci ile resolver arasındaki gözlem problemidir; DoT, DoH veya DoQ taşıma gizliliği sağlar.
- reflection/amplification: açık veya yanlış yapılandırılmış resolver/authoritative hizmetinin sahte kaynak adresine büyük yanıt üretmesi problemidir; source-address validation, recursion politikası ve uygun rate limiting gerekir.
- DNS tunneling: izin verilen DNS kanalının veri taşıma amacıyla kötüye kullanılmasıdır; yalnız DNSSEC veya şifreli DNS kullanmak bunu otomatik olarak engellemez. Resolver politikası, egress denetimi, alan/istatistik analizi ve uç nokta güvenliği birlikte gerekir.
Bu nedenle "DNS güvenliği açık" tek bir özellik değildir. Tehdit modeli önce belirlenmeli, kontrol daha sonra seçilmelidir.
6.9. HTTP ve TLS
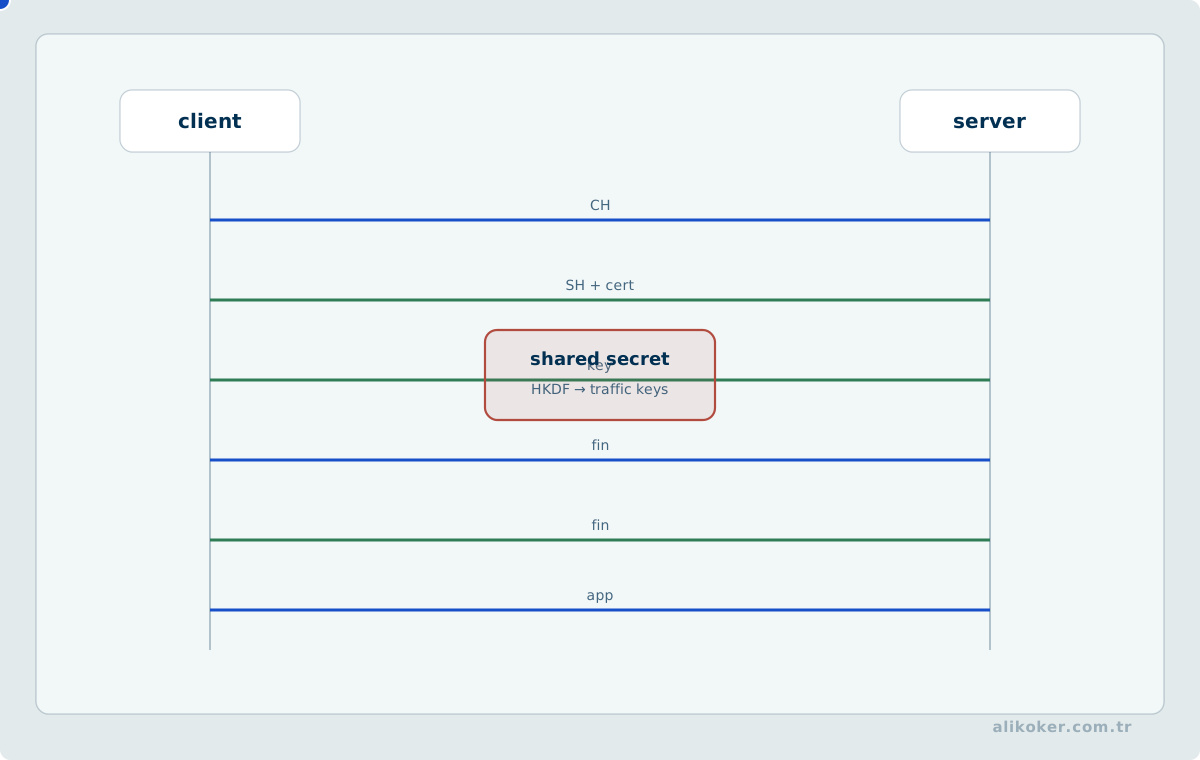
HTTP sürümleri taşıma biçimi bakımından ayrılır:
- HTTP/1.1: metin tabanlı mesaj biçimi, TCP.
- HTTP/2: ikili framing ve multiplexing, çoğunlukla TLS/TCP.
- HTTP/3: QUIC.
TLS 1.3 eski şifre paketlerinin önemli bölümünü kaldırmış, el sıkışmayı sadeleştirmiş ve geçici Diffie-Hellman tabanlı modern kurulumları varsayılan hale getirmiştir. Forward secrecy kesin olarak kullanılan anahtar anlaşma kipine bağlıdır; bu nedenle "TLS 1.3 olan her oturum koşulsuz ileri gizlidir" şeklinde genelleme yapılmamalıdır.
HTTP/2 çoklama ile uçtan uca paralellik farklıdır. Tek TCP bağlantısı üzerinde birden çok HTTP/2 stream taşınması, uygulama tarafında her stream'in bağımsız CPU, veritabanı bağlantısı veya transaction kapasitesine sahip olduğunu göstermez. HTTP/2, istek düzeyindeki uygulama protokolü kuyruğunu azaltabilir; fakat TCP taşıma kaybının bağlantıdaki stream'leri birlikte etkileyebileceği durumlar sürer. HTTP/3/QUIC'te taşıma düzeyi akış bağımsızlığı farklıdır; buna rağmen sunucu iş kuyruğu veya veritabanı doygunluğu ortadan kalkmaz.
HTTP sürümlerini karşılaştırırken TLS kurulumu, bağlantı yeniden kullanımı, concurrent stream sayısı, response byte miktarı ve istemci davranışı sabitlenmelidir. Yalnız daha az bağlantı kullanıldığını gözlemek daha düşük p99 veya daha fazla geçerli işlem tamamlandığını kanıtlamaz. Gecikme bütçesi DNS, bağlantı/TLS kurulumu, sunucu kuyruk beklemesi, işleme ve veri transferi olarak ayrıştırılmalıdır.
6.9.1. HTTP/2 Akış Çoklama ve HPACK Durum Yönetimi
HTTP/2, tek bağlantı üzerinde birden fazla mantıksal akışı çerçeveler aracılığıyla taşır. Çerçeve başlığındaki uzunluk, tür, bayraklar ve akış tanımlayıcısı işlenmeden yükün HTTP mesajı olduğu kabul edilmez. HEADERS ile CONTINUATION çerçeveleri aynı başlık bloğuna ait olabilir; DATA çerçeveleri ise farklı akışlar arasında iç içe geçebilir. END_STREAM ile END_HEADERS farklı sonlandırma koşullarını ifade eder.
HPACK sıkıştırması, bağlantıya özgü statik ve dinamik başlık tablolarıyla çalışır. Dinamik tablo durumu başlık blokları boyunca korunur; eksik bir HEADERS bloğu veya başlangıcından itibaren yakalanmamış bağlantı, daha sonraki başlıkların çözümlenmesini belirsiz hâle getirebilir. HTTP/2 akış ve bağlantı düzeyi akış denetimi ayrı pencereler kullanır.
Bir ayrıştırıcı, akış tanımlayıcısına göre bağımsız durum, bağlantı düzeyinde HPACK bağlamı ve çerçeve boyutu sınırı tutmalıdır. Yalnızca pakette rastlanan okunabilir metnin dosya veya mesaj olarak kabul edilmesi, çoklama ve başlık sıkıştırması nedeniyle hatalı sonuç üretir.
6.10. Kuantum Sonrası TLS
NIST, 2024'te ML-KEM, ML-DSA ve SLH-DSA standartlarını yayımladı. Ağ tarafındaki en somut geçiş anahtar anlaşmasında görülmektedir.
Temmuz 2026'da yayımlanan RFC 10024, TLS 1.3 için şu melez grupları standartlaştırdı:
X25519MLKEM768
SecP256r1MLKEM768
SecP384r1MLKEM1024
Melez yapı klasik ECDHE ile ML-KEM'i birlikte kullanır. Amaç, tek bir kriptografik aileye geçiş sırasında hem klasik hem de kuantum sonrası güvenlik varsayımını korumaktır.
Bu geçiş "kuantum bilgisayar bugün TLS'i kırıyor" anlamına gelmez. Uzun süre gizli kalması gereken veride şimdi topla, sonra çöz riski nedeniyle anahtar değişiminin yıllar önceden dönüştürülmesi gerekir.
6.11. Diğer Uygulama Protokolleri
SSH, uzak yönetim için temel güvenli protokoldür. Telnet kimlik bilgilerini ve oturumu şifrelemediği için üretim yönetiminde kullanılmamalıdır.
FTP'nin kendisi şifreli değildir. Güvenli dosya aktarımında SFTP veya TLS kullanan uygun çözümler tercih edilir.
NTP zaman eşlemesini sağlar. Saat hatası:
- log korelasyonunu,
- sertifika geçerliliğini,
- Kerberos ve benzeri kimlik doğrulamalarını,
- dağıtık sistem analizini
bozabilir.
Syslog olayları merkezi sisteme taşır. Klasik UDP/514 kolaydır fakat teslim garantisi vermez; kritik ortamlarda güvenilir ve şifreli taşıma tercih edilir.
6.11.1. Uygulama Protokollerinin İçerik ve Bağlam Temelli Belirlenmesi
TCP veya UDP port numarası, uygulama protokolü için yalnızca ön bilgi sağlar. Aynı port farklı uygulamalarda kullanılabilir; ayrıca standart dışı portlar, tünelleme ve aracı sunucular yükün protokolünü değiştirebilir. Pasif protokol belirleme, port öncülü ile protokole özgü sabit başlık, mesaj yapısı, oturum yönü ve durum geçişlerini birlikte değerlendirir.
Bir belirleyicinin çıktısı protokol, kanıt alanları, güven düzeyi, ayrıştırma durumu biçiminde temsil edilebilir. Birkaç baytlık imza eşleşmesinin tek başına kesin karar üretmesi özellikle ikili formatlarda yanlış pozitif oluşturur. İmzalar çakıştığında ayrıştırıcı, ilk eşleşmeye zorlamak yerine adayları tutabilir ve sonraki mesajlarla hipotezleri güncelleyebilir.
Doğrulama kümeleri port sapması, kısa mesaj, örtüşen imza, eksik yakalama ve protokol yükseltme durumlarını içermelidir. Protokol tespiti ile uygulama içeriğinin bütünüyle çözülmesi birbirinden ayrı yeteneklerdir.
6.12. Tamamlayıcı Uygulama Protokolleri: POP3 ve TFTP
Mevcut ağ protokol ailesini tamamlarken iki klasik protokolü doğru bağlama yerleştirmek yararlıdır.
6.13. POP3 ile IMAP Ayrımı
SMTP temel olarak mail gönderme/relay sürecinde kullanılır. Kullanıcı tarafında mesaj erişimi için POP3 ve IMAP farklı çalışma modelleri sunar.
POP3, geleneksel olarak posta kutusundaki mesajları istemciye alma/download odaklı basit bir modeldir. Sunucuda bırakma seçenekleri bulunsa da klasör, çoklu cihaz ve server-side state modeli IMAP kadar zengin değildir.
IMAP, posta kutusunu sunucudaki durum olarak yönetir; klasörler, flags ve birden fazla istemcinin senkron görünümü için daha uygundur.
Bu nedenle:
SMTP -> gönderme / relay
POP3 -> basit retrieval
IMAP -> server-side mailbox synchronization
şeklindeki ayrım protokol rollerini daha doğru gösterir.
6.14. TFTP'Nin Kontrollü Kullanım Alanı
TFTP, UDP üzerinde çalışan çok küçük bir dosya aktarım protokolüdür.
Temel özellikleri:
- connection-oriented TCP oturumu yoktur,
- klasik kullanıcı/parola authentication mekanizması yoktur,
- encryption sağlamaz,
- basit block/ACK alışverişi kullanır.
Bu nedenle genel internet üzerinde FTP/SFTP yerine "hafif dosya aktarımı" seçeneği olarak kullanılmamalıdır.
Gerçek kullanım alanları daha kontrollüdür:
PXE / network boot
firmware veya cihaz provisioning
kapalı yönetim ağı
basit bootstrapping
Güvenilmeyen ağda confidentiality ve authentication gerektiğinde TFTP'nin tasarım özellikleri yeterli değildir.
Bu iki protokolün değeri, port numarası ezberlemekten çok protokolün hangi güven ve durum modelini varsaydığını anlamaktır.
Ünite 7: Yönlendirme
7.1. Routerın Veri Düzlemi
Router paketi alır, hedef IP için yönlendirme tablosunda en uygun prefixi bulur ve paketi next-hop'a yollar.
IPv4'te tipik işlem:
- Layer 2 başlığını çıkar.
- Hedef IPv4 adresiyle FIB araması yap.
- TTL'yi azalt.
- Gerekli başlık güncellemesini yap.
- Yeni Layer 2 çerçevesi oluştur.
- Çıkış arayüzünden gönder.
Yönetim düzlemindeki RIB ile donanımın kullandığı FIB aynı kavram değildir. RIB protokollerden öğrenilen yolları, FIB ise iletim için seçilmiş sonuçları temsil eder.
7.2. En Uzun Prefix
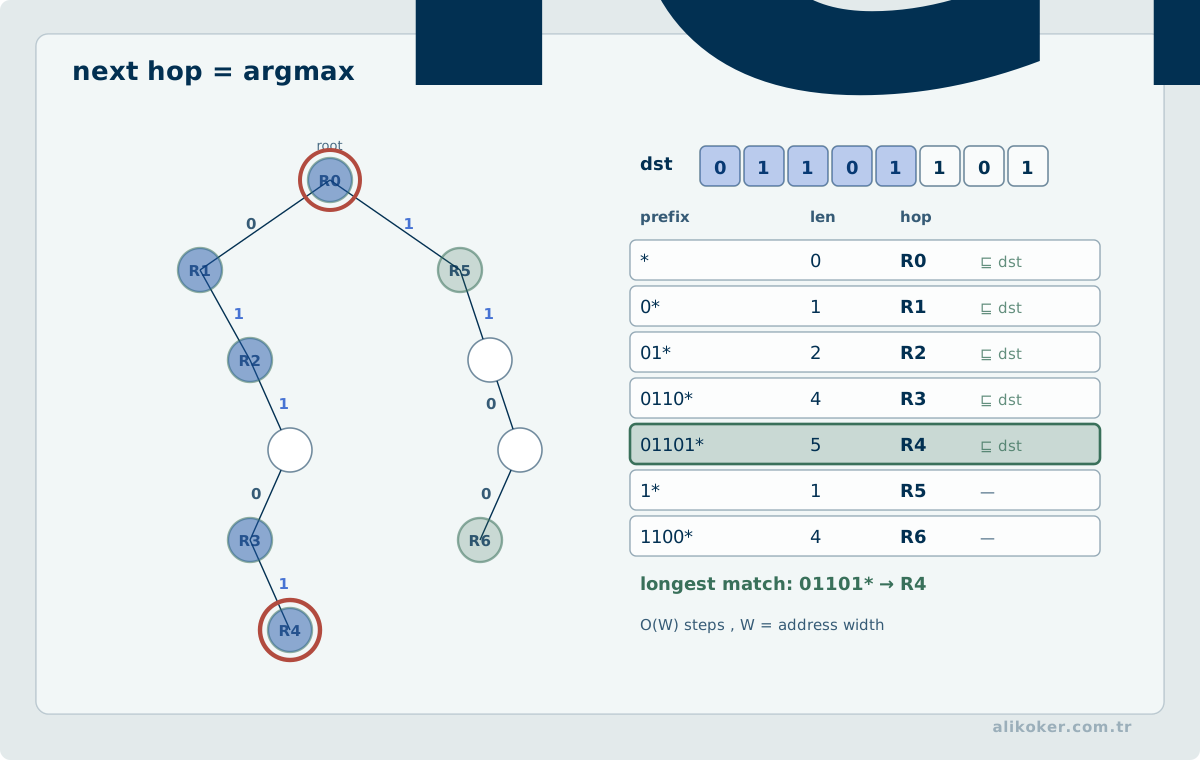
Yönlendirmede ilk kural longest prefix match'tir.
10.0.0.0/8
10.1.0.0/16
10.1.20.0/24
hedef 10.1.20.5 ise /24 rota seçilir.
Kaynağın güvenilirliği veya metrik ancak aynı prefix için birden fazla aday varsa devreye girer.
Cisco bağlamında seçim sırası:
- en uzun prefix,
- aynı prefix farklı kaynaklardan geldiyse administrative distance,
- aynı protokol içindeki adaylar arasında metrik.
7.3. Statik Rota
Statik rota açık ve öngörülebilirdir:
ip route 10.20.0.0 255.255.0.0 192.168.1.2Küçük stub ağlarda uygundur. Büyük topolojide elle yönetim yükü artar.
Varsayılan rota:
IPv4  0.0.0.0/0
IPv6  ::/0
daha özel eşleşme bulunmadığında kullanılır.
Yüksek administrative distance ile tanımlanan floating static route, dinamik veya birincil yol kaybolduğunda yedek olarak kullanılabilir.
7.4. ECMP, PBR ve VRF
ECMP, eşit maliyetli birden çok yolu FIB'e yerleştirir ve akışları bu yollar arasında dağıtır. Paket başına dağıtım sıralamayı bozabileceğinden akış hash'i yaygındır.
Policy-Based Routing (PBR) yalnız hedef prefixine bakmak yerine kaynak veya politika ölçütüyle next-hop seçebilir. Normal routing'in yerine değil, kontrollü istisna olarak kullanılmalıdır.
VRF, aynı cihaz üzerinde bağımsız Layer 3 routing tabloları oluşturur. Aynı IP prefixi farklı VRF'lerde bulunabilir. Tenant ayrımı, yönetim ağı, MPLS VPN ve EVPN fabriclerinde temel araçtır.
7.5. BFD
Bidirectional Forwarding Detection, iki uç arasında forwarding yolunun canlılığını hızlı saptar. OSPF, BGP ve statik rota takibi kendi daha yavaş timer'larını beklemek yerine BFD sonucuna tepki verebilir.
BFD rota hesaplamaz; yalnız erişilebilirlik bildirir.
7.6. Dinamik Yönlendirme Aileleri
Distance-vector: komşudan rota ve metrik bilgisi alır. RIP klasik örnektir. EIGRP gelişmiş distance-vector yaklaşımı kullanır.
Link-state: topoloji bilgisini paylaşır, her router aynı bağlantı durumu veritabanından kendi en kısa yol ağacını hesaplar. OSPF ve IS-IS bu sınıftadır.
Path-vector: yolun geçtiği otonom sistemleri ve politika niteliklerini taşır. BGP bu sınıftadır.
Yönlendirme protokolünün komşular arasında rota bilgisi yayması, uygulama trafiğinin mutlaka hedefe ulaştığı anlamına gelmez. İleri yolun var olması ama dönüş yolunun eksik kalması, asimetrik filtre veya NAT durumu nedeniyle bağlantı başarısız olabilir. Bu yüzden bir hedefe erişim sınanırken kaynak, hedef, kaynak portu, hedef portu ve her iki yönde rota ayrı düşünülmelidir. ICMP cevabı alınamaması tek başına uygulama katmanının erişilemezliğini kanıtlamaz; ara cihazların filtreleme davranışı ve kullanılan protokol birlikte yorumlanmalıdır.
7.7. RIP
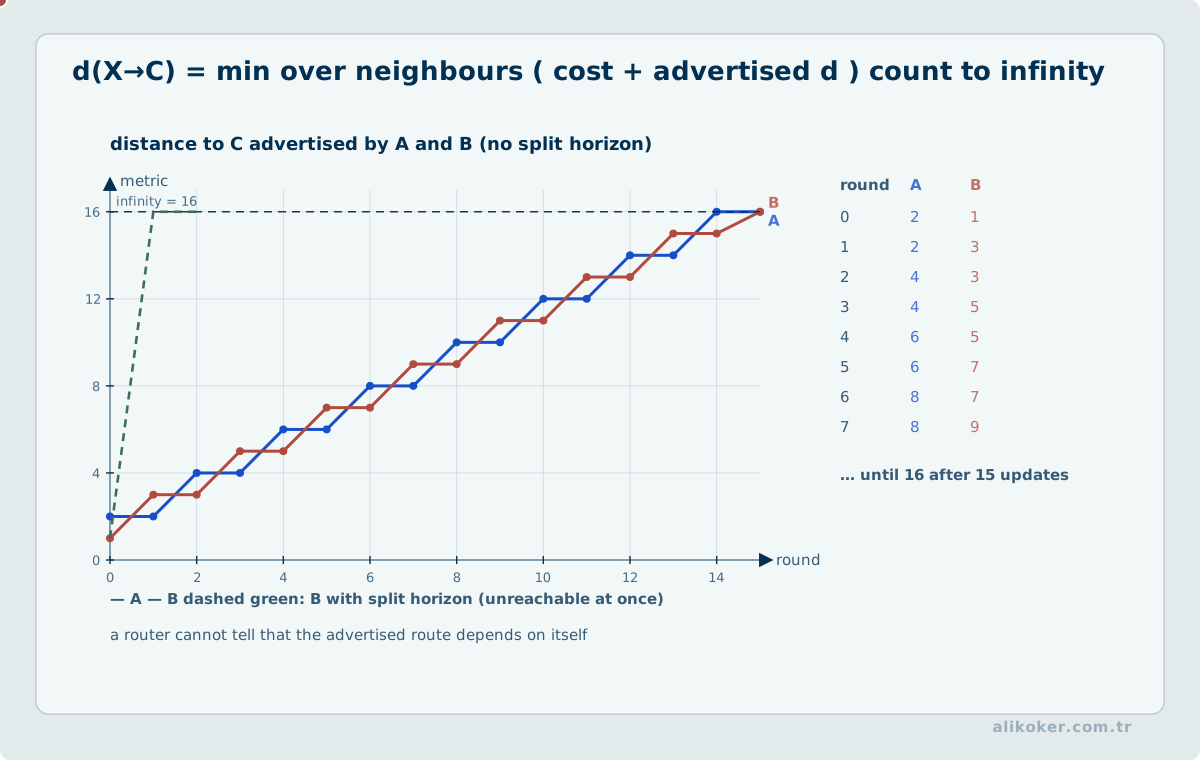
RIPv2 metrik olarak hop sayısını kullanır. 15 en büyük geçerli hop, 16 erişilemezdir. Periyodik tam tablo güncellemeleri ve yavaş yakınsama nedeniyle güncel büyük ağlarda tercih edilmez.
Split horizon, route poisoning ve hold-down gibi mekanizmalar distance-vector döngülerini azaltmak için geliştirilmiştir.
RIP'in güncel değeri üretim çözümünden çok yönlendirme döngüsü ve yakınsama kavramlarını öğretmesidir.
7.8. EIGRP
EIGRP Cisco kökenli gelişmiş distance-vector protokolüdür. Tasarımı RFC 7868'de bilgi amaçlı yayımlanmıştır; bu RFC Standards Track bir "açık standart" değildir.
DUAL algoritması:
- en iyi yol olan successor,
- koşulu sağlayan döngüsüz yedek feasible successor
kavramlarını kullanır.
Yedek yol önceden bulunmuşsa birincil yol kaybında tam yeniden hesap yapmadan hızlı geçiş sağlanabilir.
Varsayılan bileşik metrik bant genişliği ve gecikmeye dayanır. Yük ve güvenilirliği metriğe katmak kararsızlık yaratabildiği için normal tasarımda kullanılmaz.
7.9. OSPF
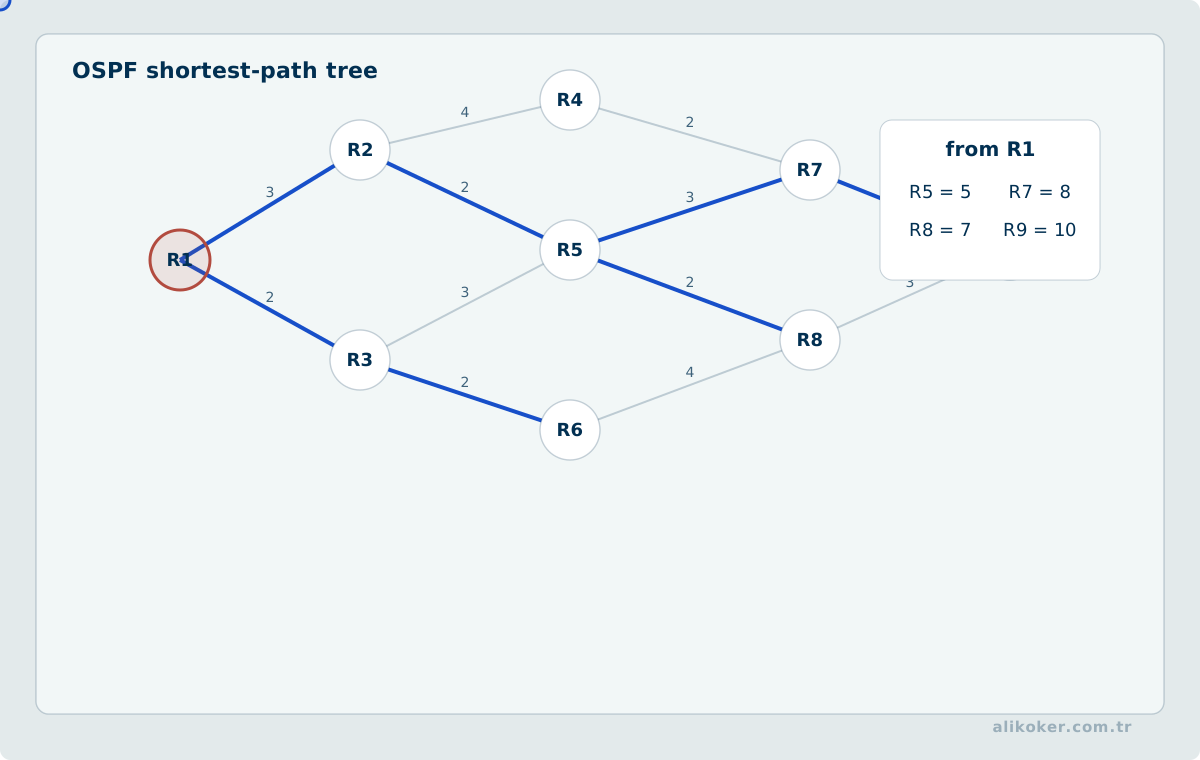
OSPF link-state IGP'dir.
Temel akış:
Hello
  |
komşuluk
  |
LSDB eşleme
  |
SPF / Dijkstra
  |
en kısa yol ağacı
  |
routing table
OSPFv2 IPv4, OSPFv3 IPv6 için geliştirilmiştir; güncel OSPFv3 genişletmeleri IPv4 adres ailelerini de taşıyabilir. Ders düzeyinde v2/IPv4 ve v3/IPv6 eşlemesi temel modeli anlamak için yeterlidir.
Komşuluğun kurulabilmesi için ilgili ağ tipinde alan, zamanlayıcı, kimlik doğrulama ve benzeri parametrelerin uyumlu olması gerekir. MTU uyuşmazlığı bazı platformlarda adjacency'nin EXSTART/EXCHANGE aşamasında takılmasına yol açabilir.
7.10. Router ID
Router ID mantıksal 32 bit kimliktir. Cisco'nun klasik seçiminde elle verilen değer önce gelir; aksi halde uygun loopback veya arayüz adreslerinden seçilir.
Üretimde elle sabitlemek daha güvenlidir. Fiziksel port değişince protokol kimliğinin değişmesini önler.
7.11. DR ve BDR
Broadcast çok erişimli ağda tüm routerların birbirleriyle tam adjacency kurması gereksiz ölçek oluşturur. OSPF bu nedenle Designated Router ve Backup Designated Router seçer.
Seçim:
- OSPF interface priority,
- Router ID
üzerinden yapılır.
Priority 0 olan router aday değildir.
DR seçimi normalde preemptive değildir. Daha yüksek öncelikli cihaz sonradan gelirse mevcut DR'ı yalnız bu nedenle devralmaz.
Noktadan noktaya ağda DR/BDR gerekmez.
7.12. OSPF Alanları ve Cost
Büyük LSDB hesaplama yükünü ve arıza yayılımını artırır. OSPF alanları bu kapsamı sınırlar.
Area 0 backbone'dur. ABR alanları bağlar. ASBR başka routing alanlarından rota içeri alır.
Klasik Cisco cost yaklaşımı:
cost = reference_bandwidth / interface_bandwidthTarihsel 100 Mbit/s reference bant genişliği, 1G/10G/100G bağlantıları ayırt etmekte yetersizdir. Modern değer bütün routerlarda tutarlı seçilmelidir.
7.13. OSPF LSA ve Rota Sınıfları
Akılda kalacak temel LSA haritası:
Type 1  Router LSA        alan içinde
Type 2  Network LSA       DR üretir
Type 3  Summary LSA       ABR üzerinden alanlar arası
Type 4  ASBR Summary      ASBR erişilebilirliği
Type 5  AS External       dış rota
Type 7  NSSA External     NSSA içindeki dış rota
LSA flooding topoloji durumunu dağıtır. SPF bu durumdan yolu hesaplar. Flooding ile forwarding aynı işlem değildir.
Özetleme LSDB ve rota sayısını azaltabilir. Fazla geniş özet gerçekte olmayan erişilebilirliği ilan edebilir; summary sınırında discard/null rota bu nedenle önemlidir.
7.14. Redistribution
Farklı routing alanları arasında rota redistribution kontrollü yapılmalıdır.
Çift yönlü redistribution:
- route feedback,
- suboptimal yol,
- metric dönüşüm hatası,
- routing loop
oluşturabilir.
Route tag ve açık filtreler rotanın kökenini korur ve geri beslemeyi engeller.
7.15. BGP
BGP, otonom sistemler arasında ve büyük routing alanlarının içinde politika tabanlı yönlendirme yapar.
- eBGP: farklı AS'ler arasında.
- iBGP: aynı AS içinde.
Oturum normal olarak TCP 179 kullanır.
Komşuluk durumları:
Idle
Connect
Active
OpenSent
OpenConfirm
Established
Kalıcı rota değişimi Yerleşik durumunda başlar.
Klasik iBGP tam mesh ister; bir iBGP komşusundan öğrenilen rota normal olarak başka iBGP komşusuna yeniden ilan edilmez. Route reflector bu ölçek yükünü azaltır. Confederation büyük bir AS'yi içeride alt-AS'lere böler.
Temel nitelikler:
- LOCAL_PREF: AS içindeki tercih; yüksek değer genellikle üstündür.
- AS_PATH: geçilen AS dizisi ve döngü önleme bilgisi.
- ORIGIN: prefixin BGP'ye nasıl girdiği.
- MED: komşu AS'ye tercih edilen giriş hakkında ipucu.
- NEXT_HOP: Layer 3 next-hop.
- COMMUNITY: politika etiketi.
Exact best-path sırası uygulamaya göre değişebilir. Güvenli zihinsel model şudur: önce politika, sonra nitelikler. “BGP her zaman en kısa AS_PATH'i seçer” yanlıştır.
Prefix list, AS-path filter ve route-map/policy ifadeleri hangi rotanın kabul, değiştirme ve ilan edileceğini belirler.
MP-BGP, aynı BGP mekanizmasını IPv6, VPN ve EVPN gibi farklı address family'lere taşır. AFI/SAFI hangi adres ailesi ve alt-aile için NLRI taşındığını ayırır.
7.16. BGP Güvenliği
Yanlış prefix duyurusu trafik kaçırabilir. RPKI Route Origin Validation, bir prefixi hangi AS'nin köken olarak duyurabileceğini kriptografik yetkilendirmeyle denetlemeye yardım eder.
RPKI/ROV tam yol doğrulaması değildir. Köken AS yetkisini doğrular; AS_PATH içindeki bütün ara ilişkilerin gerçek olduğunu kanıtlamaz.
Route leak farklı bir sorundur: meşru öğrenilmiş rota yanlış komşuya yeniden duyurulur. RFC 9234, BGP Roles ve Only-to-Customer (OTC) niteliğiyle bu sınıf hataları azaltacak mekanizmalar tanımlar.
Güvenli BGP işlemi tek teknolojiye dayanmaz. Prefix filtreleme, max-prefix, RPKI/ROV, oturum koruması ve doğru komşuluk politikası birlikte gerekir.
7.17. Segment Routing
Segment Routing, kaynağa veya ingress düğümüne paketin izleyeceği mantıksal segmentler dizisini seçme imkanı verir.
İki ana veri düzlemi:
- SR-MPLS: segmentler MPLS label olarak kodlanır.
- SRv6: segmentler IPv6 SID olarak temsil edilir.
Temel fikir, çekirdekte her ayrı akış için karmaşık durum tutmak yerine politika bilgisinin ingress'te tanımlanabilmesidir.
Kullanım alanları:
- traffic engineering,
- hızlı yeniden yönlendirme,
- servis zinciri,
- ağ dilimleme için altyapı,
- merkezi veya hibrit kontrol.
SRv6 klasik IPv6 yönlendirmesinin yerine geçen tek bir protokol değildir; IPv6 veri düzlemi üzerinde programlanabilir segment davranışları ekler.
7.18. Hot-Potato Routing ve Uçtan Uca Yol Seçimi
Bir AS içinde aynı dış prefix için politika açısından kabul edilebilir birden fazla egress bulunduğunda, yönlendirici BGP NEXT_HOP adresine IGP maliyeti en düşük çıkışı tercih edebilir. Bu davranış yaygın olarak hot-potato routing olarak adlandırılır: trafik mümkün olan en erken noktada başka AS'ye devredilir.
Bu yaklaşımın amacı kendi ağındaki taşıma maliyetini azaltmaktır:
aynı kabul edilebilir dış rota kümesi
        ↓
iç IGP maliyetlerini karşılaştır
        ↓
en yakın egress
Ancak "en yakın egress" ile "en düşük uçtan uca gecikme" aynı ölçüt değildir. Trafik erken çıkarıldıktan sonra uzak AS içinde daha uzun, daha yoğun veya daha az kaliteli bir yol izleyebilir. Hot-potato seçimi bu dış yolu doğrudan optimize etmez.
BGP karar sürecindeki politika tercihleri ile IGP maliyeti de karıştırılmamalıdır. LOCAL_PREF gibi üst düzey politika bir rotayı diğerinden önce eleyebilir; ancak politika açısından eşdeğer kalan adaylarda next-hop'a iç maliyet tie-breaker olarak etkili olabilir. Exact sıralama ve ek kriterler uygulamaya bağlıdır.
MED farklı bir sinyaldir. Komşu AS'nin hangi giriş noktasını tercih etmesini istediğine ilişkin ipucu taşırken hot-potato davranışı kendi AS'nizin hangi çıkış noktasını seçeceğiyle ilgilidir. İkisini aynı "en kısa yol metriği" olarak okumak yanlış olur.
Bazı ağlar ters yönde cold-potato politikası uygular: trafik kendi backbone'unda daha uzun taşınarak kontrollü bir egress'ten çıkarılır. Bunun gerekçesi transit kalite, maliyet, peering, gözlemlenebilirlik veya uçtan uca performans olabilir.
Operasyonel olarak IGP metric değişikliği yalnız iç routing'i değil, BGP egress seçimini de değiştirebilir. Büyük trafik hacimlerinin farklı çıkışa kayması kuyruk, kapasite ve asimetrik yol davranışını etkileyebileceğinden routing değişikliği trafik mühendisliği etkisiyle birlikte değerlendirilmelidir.
Ünite 8: Multicast, IP Hizmetleri ve QoS
8.1. Multicast
Multicast bir kaynak akışını alıcı grubuna taşır; her alıcı için ayrı unicast kopyası oluşturmak zorunda değildir.
IPv4 multicast alanı 224.0.0.0/4'tür. Ethernet multicast gruplarını multicast MAC adreslerine eşler.
Her multicast çerçevesini bütün switch portlarına flood etmek ölçeklenmez.
8.2. IGMP ve IGMP Snooping
IGMP, IPv4 hostunun grup üyeliğini routerlara bildirir. IGMPv2 temel join/leave davranışını, IGMPv3 ise kaynak seçimine dayalı üyeliği destekler.
IGMP snooping, switchin IGMP kontrol mesajlarını gözleyerek hangi portlarda alıcı bulunduğunu öğrenmesini sağlar.
IGMP Layer 3 üyelik protokolüdür. Snooping Layer 2 optimizasyonudur.
IPv6 tarafında benzer üyelik işlevini MLD sağlar.
8.3. PIM, RPF ve Dağıtım Ağaçları
PIM, routerlar arasında multicast forwarding durumunu kurar.
- PIM Dense Mode: alıcıların yaygın olduğunu varsayar; flood-and-prune kullanır.
- PIM Sparse Mode: alıcıların seyrek olduğunu varsayar; açık join kullanır.
PIM-SM önce Rendezvous Point (RP) çevresinde shared tree kullanabilir, sonra kaynağa dayalı shortest-path tree'ye geçebilir.
Reverse Path Forwarding (RPF), multicast paketin kaynağa doğru en iyi unicast yolun beklediği arayüzden gelip gelmediğini sınar. RPF başarısızsa paket düşürülür.
Akılda kalacak ayrım:
IGMP/MLD        alıcı üyeliği
IGMP snooping   Layer 2 alıcı portları
PIM             routerlar arası multicast ağacı
RPF             ters yol denetimi
RP              PIM-SM buluşma noktası
8.4. DHCP
DHCPv4 istemcinin temel ağ yapılandırmasını otomatik almasını sağlar.
DORA:
Discover
Offer
Request
Ack
Sunucu şu bilgileri dağıtabilir:
- IPv4 adresi,
- maske,
- varsayılan ağ geçidi,
- DNS sunucusu,
- lease süresi,
- ek seçenekler.
İstemci ve sunucu farklı broadcast alanındaysa router veya Layer 3 switch üzerindeki DHCP relay isteği sunucuya unicast taşır.
DHCP güvene dayalıdır. Sahte DHCP sunucusu yanlış gateway veya DNS dağıtabilir. Switch üzerinde DHCP snooping güvenilen uplink ile istemci portlarını ayırarak bu riski azaltır.
8.5. DNS, DHCP ve ARP Ayrımı
Bu üç hizmet sık karıştırılır:
DNS   isim -> IP
ARP   IPv4 -> MAC
DHCP  istemciye ağ yapılandırması
Bir bağlantı arızasında doğru katmanı seçmek sorun gidermeyi hızlandırır.
8.6. NTP
Dağıtık sistemde saat yalnız kullanıcıya gösterilen bilgi değildir. Logların sıralanması, sertifika kontrolü, olay korelasyonu ve bazı kimlik doğrulama sistemleri zamana bağlıdır.
Saat kaynakları katmanlı bir stratum yapısı içinde dağıtılır. Kurumsal ortamda cihazların rastgele İnternet NTP sunucularına bağlanması yerine denetimli iç zaman kaynakları kullanılması tercih edilir.
8.7. PTP
NTP genel sistem zamanı için uygundur. Precision Time Protocol (PTP / IEEE 1588), endüstri, telekom, finans ve benzeri ortamlarda çok daha sıkı faz/zaman doğruluğu hedefler.
Grandmaster, boundary clock ve transparent clock rolleri ağ boyunca biriken zamanlama hatasını azaltır.
PTP ile NTP aynı hassasiyet sınıfını hedeflemez.
8.8. SNMP
SNMP cihaz durumunu okumak, sayaçları izlemek ve bildirim almak için uzun süredir kullanılan yönetim protokolüdür.
Temel bileşenler:
- manager/NMS,
- agent,
- MIB,
- OID.
SNMPv1 ve v2c community string'e dayanır ve güvenli yönetim için zayıftır. SNMPv3 kimlik doğrulama ve gizlilik özellikleri sunduğu için tercih edilir.
SNMP ölçeklenebilir izleme için hâlâ değerlidir, ancak model tabanlı akış tabanlı telemetry ile aynı yaklaşım değildir. Polling periyodik sorgu yapar; akış tabanlı modelinde cihaz değişen veya periyodik veriyi abonelere iter.
8.9. Syslog ve Olay Yönetimi
Merkezi log toplama:
- arıza zaman çizelgesi,
- güvenlik olayı korelasyonu,
- kapasite analizi
için gereklidir.
Tek bir cihazın saatinin yanlış olması bile çok cihazlı olay analizini yanıltır. NTP ve syslog bu nedenle birlikte düşünülmelidir.
8.10. Syslog Önem Derecesi, Kaynak Sınıfı ve Zaman Çizelgesi
Syslog olaylarını değerlendirirken severity ile gerçek iş etkisi aynı şey değildir. Düşük seviyeli bir mesaj büyük bir olayın ilk kanıtı olabilir; yüksek seviyeli tek bir mesaj ise kontrollü bir bakım sırasında beklenen sonuç olabilir. Bu nedenle merkezi analiz en az şu bağlamı korumalıdır:
- cihaz/uygulama kaynağı ve mümkünse facility,
- severity,
- güvenilir zaman damgası,
- hostname veya benzersiz cihaz kimliği,
- değişiklik penceresi ve ilgili yapılandırma sürümü.
NTP/PTP zaman doğruluğu burada doğrudan adli ve operasyonel değere sahiptir. Birden çok cihazın saatleri uyuşmuyorsa route flap, link down, authentication failure ve uygulama hatasının gerçek sırası yanlış yorumlanabilir. Log toplama bu nedenle yalnız depolama değil, zamanı tutarlı olay korelasyonu problemidir.
8.11. QoS
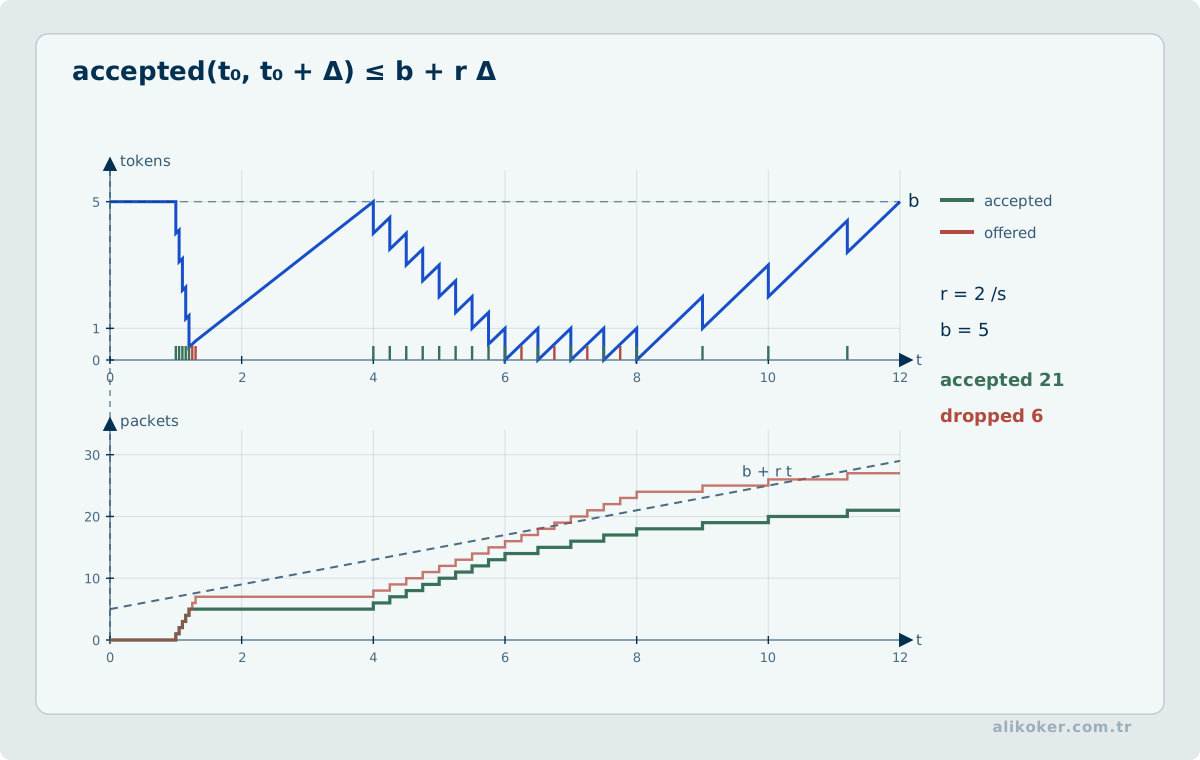
QoS bant genişliği yaratmaz; kıt kaynak oluştuğunda trafiğe farklı işlem uygular.
Temel süreç:
sınıflandır
   |
işaretle
   |
kuyrukla
   |
zamanla
   |
gerekirse şekillendir veya denetle
Layer 3'te DSCP, Layer 2'de PCP/CoS işaretleri kullanılabilir.
Classification paketin hangi sınıfa ait olduğunu belirler.
Marking bu sınıfı paket veya çerçevede işaretler.
Queuing/scheduling çıkış kapasitesi yetmediğinde hangi sınıfın önce gönderileceğini belirler.
Shaping fazla trafiği tamponlayıp daha düzgün hızda gönderir.
Policing belirlenen oranı aşan trafiği düşürebilir veya yeniden işaretleyebilir.
8.12. QoS Modelleri ve Kuyruk Yönetimi
Üç temel yaklaşım bilinmelidir:
- Best Effort: bütün trafik aynı temel hizmet sınıfındadır.
- IntServ: akış başına kaynak ayırmayı hedefler; büyük ağlarda durum ölçeği maliyetlidir.
- DiffServ: trafiği sınıflara ayırır ve DSCP/PHB ile sınıf başına davranış uygular.
Kuyruklama yalnız “yüksek öncelik önce” değildir. Strict priority gecikmeye duyarlı trafiği korur, ancak sınır konmazsa diğer sınıfları aç bırakabilir. Weighted yöntemler kapasiteyi sınıflar arasında paylaştırır.
AQM, kuyruk tamamen dolmadan tıkanıklık işareti veya drop üreterek uçların daha erken tepki vermesini sağlar. RED/WRED klasik örneklerdir. ECN ile birlikte kullanıldığında paket düşürmeden de sinyal verilebilir.
8.13. Bufferbloat, AQM, CoDel ve FQ-CoDel
Bir çıkış bağlantısının servis hızı gelen trafik hızından düşük kaldığında kuyruk oluşur. Kuyruk kısa süreli burst'leri emmek için gereklidir; fakat tampon sürekli dolu tutulursa paket kaybı düşük görünürken standing queue ve yüksek kuyruk gecikmesi oluşabilir. Bu davranış bufferbloat olarak bilinir.
trafik patlaması --> kısa kuyruk --> normal
sürekli doygunluk --> standing queue --> yüksek RTT / jitter
Tail drop yalnız tampon tamamen dolduğunda paket düşürür. AQM ise kuyruk taşmadan önce congestion-controlled akışlara drop veya ECN işaretiyle geri bildirim vermeyi amaçlar. RFC 7567, aşırı kuyruklamanın gecikmeyi yükselttiğini vurgular ve ağ cihazlarında uygun AQM mekanizmalarının kullanılmasını önerir.
CoDel (Controlled Delay) kuyruk uzunluğu yerine paketin kuyrukta geçirdiği sojourn time üzerinden kalıcı kuyruk gecikmesini izlemeye odaklanır. Kısa burst ile kalıcı standing queue'yu ayırmaya çalışır. RFC 8289 Experimental statüsündedir; bir Internet Standards Track protokolü gibi sunulmamalıdır.
FQ-CoDel, flow queueing ile CoDel'i birleştirir. Akışları alt kuyruklara dağıtarak tek bir yoğun akışın diğerlerini uzun süre bloke etmesini azaltmayı ve her alt kuyrukta CoDel ile gecikmeyi denetlemeyi hedefler. RFC 8290 da Experimental statüsündedir.
QoS, scheduling ve AQM aynı şey değildir:
- classification/marking: trafiğin hangi sınıfa ait olduğunu belirler,
- scheduling: link kapasitesini bekleyen sınıflar/akışlar arasında paylaştırır,
- shaping: çıkış hızını kontrollü hale getirir,
- AQM: kalıcı kuyruk büyümesini congestion signal ile sınırlar,
- ECN: uygun uçlar destekliyorsa drop yerine congestion işareti taşıyabilir.
İyi bir düşük-gecikme tasarımı çoğunlukla yalnız "ses paketine en yüksek önceliği ver" kuralından ibaret değildir. Sınırsız strict-priority starvation oluşturabilir; doğru çözüm trafik sınıflandırması, adil scheduling, uygun shaping ve kuyruk yönetiminin birlikte tasarlanmasıdır.
8.14. Güven Sınırı
Uç cihaz kendi paketini yüksek öncelikli işaretleyebiliyorsa herkes ses trafiği olduğunu iddia edebilir. Bu nedenle QoS işaretine nerede güvenileceği tanımlanır.
İşaretleme mümkün olduğunca kaynağa yakın yapılır, ancak yalnız güvenilen cihazın işareti korunur. Güvenilmeyen erişim portunda sınıflandırma switch tarafından yeniden yapılabilir.
8.15. ECN
Explicit Congestion Notification, uygun uçlar ve ağ cihazları destekliyorsa tıkanıklığı paket düşürmeden işaretlemeye imkan verir.
Bu yaklaşım özellikle düşük gecikmeli veri merkezi ağlarında önemlidir. Ancak ECN tek başına kuyruk tasarımını çözmez; AQM, uç algoritması ve switch eşikleri birlikte ayarlanmalıdır.
8.16. DetNet ve TSN
Klasik QoS en iyi çaba trafiği içinde öncelik sağlar; gecikme üst sınırı garanti etmek daha zordur.
IETF Deterministic Networking (DetNet), kontrollü alanlarda:
- ayrılmış kaynak,
- açık yol,
- paket çoğaltma ve eleme
gibi tekniklerle çok düşük kayıp ve sınırlı gecikme hedefler.
IEEE Time-Sensitive Networking (TSN) benzer deterministik gereksinimleri Layer 2 Ethernet tarafında ele alan standartlar ailesidir.
Kullanım alanları:
- endüstriyel kontrol,
- profesyonel medya,
- araç içi ağ,
- kritik gerçek zamanlı sistemler.
DetNet genel İnternet'e deterministik gecikme garantisi verme yöntemi değildir; yönetilen bir etki alanı gerektirir.
2026'da yayımlanan RFC 9912, Reliable and Available Wireless (RAW) mimarisiyle güvenilirlik ve kullanılabilirlik düşüncelerini değişken kablosuz bağlantılara genişletir. Amaç kablosuz ortamı "kayıpsız" varsaymak değil, yol çeşitliliği ve yerel onarım ile öngörülebilirliği artırmaktır.
8.17. MTU, Kuyruk Gecikmesi ve Uçtan Uca Performans
Bir ağ bağlantısının bant genişliği yüksek olsa da gecikme kötü olabilir. Tamponların gereğinden fazla büyümesi bufferbloat oluşturarak kayıp az olsa bile kuyruk gecikmesini yüzlerce milisaniyeye çıkarabilir. Etkileşimli uygulamalarda kuyruk yönetimi bu nedenle yalnız throughput problemi değildir.
Paket boyutu da önemlidir. Yol üzerindeki MTU'dan büyük paketler parçalanabilir veya düşebilir; Path MTU Discovery'nin engellenmesi "bazı siteler açılıyor, bazı büyük aktarımlar takılıyor" gibi zor tanılanan sorunlar yaratabilir.
Uçtan uca performans ölçümünde DNS, TCP/QUIC bağlantı kurulumu, TLS, ilk byte süresi, aktarım hızı ve uygulama kuyruğu ayrı gözlenmelidir. Tek bir ping değeri uygulama gecikmesini açıklamaz.
8.18. Ağ Kuyrukları ve Uçtan Uca Gecikme
Kuyruk teorisi, performansı yalnız ortalama işlem süresiyle değil geliş hızı, servis süresi dağılımı, kullanım oranı ve bekleme süresi birlikte değerlendirilerek açıklar. Özellikle kullanım oranı doygunluğa yaklaştığında küçük bir yük artışı gecikmede doğrusal olmayan büyüme yaratabilir. Little yasası, kararlı bir sistemde ortalama sistem içi iş sayısı ile throughput ve ortalama kalış süresi arasındaki ilişkiyi kurar; ağır kuyruklu servis süreleri ise ortalamanın tek başına neden yetersiz olabileceğini gösterir.
- Her hop üzerindeki servis ve bekleme süresinin toplam gecikmeye katkısının ayrıştırılması.
- Buffer büyütmenin packet loss azaltırken tail latency üretebileceğinin gösterilmesi.
- Throughput artışının RTT ve uygulama seviyesi timeout davranışıyla birlikte değerlendirilmesi.
Kuyruk birikiminin yerini bulmak. Yük altındaki gecikmenin artışı ağ arayüzü kuyruğundan, TCP gönderim tamponundan, ters vekil üzerinden geçen bağlantı kuyruğundan veya uygulamanın bağlantı havuzundan kaynaklanabilir. Bu bileşenler aynı paket yolunun farklı bekleme noktalarıdır. Tek bir ICMP RTT ölçümü veya yalnız sunucu işlem süresi bunları ayrıştırmaya yetmez. Gerekli örneklerde soket durumu, yeniden iletim, arayüz drop sayaçları, kuyruk disiplini istatistikleri ve HTTP istemcisinin aşama süreleri birlikte incelenmelidir.
Zaman damgalarının farklı makinelerde mutlak olarak karşılaştırılabilmesi saat eşitlemenin doğruluğuna bağlıdır. NTP/PTP sapması bilinmiyorsa farklı host'ların tek yönlü gecikmelerini çıkarmak yanlış sonuç üretebilir; aynı süreçte monotonic clock ile ölçülen süreler daha güvenilir olabilir. Ölçümün amacı hop sayısından kök neden çıkarmak değil, toplam gecikmenin hangi hizmet merkezinde biriktiğini kanıtlamaktır.
Ünite 9: Kablosuz Ağlar
9.1. Ortamın Farkı
Ethernet switch portu çoğunlukla iki uç arasında ayrılmış full-duplex bağlantıdır. Wi-Fi ise ortak radyo ortamını paylaşır.
Bu nedenle:
yüksek PHY hızı != aynı miktarda uygulama throughput'uErişim süresi, yeniden iletim, kanal genişliği, istemci sayısı, modülasyon, girişim ve airtime paylaşımı sonucu belirler.
Wi-Fi çakışma detection yerine CSMA/CA yaklaşımını kullanır.
9.2. Airtime, Ortam Çekişmesi, Geri Çekilme ve Yeniden İletim
Wi-Fi'de ortak kıt kaynak yalnız bit/s kapasitesi değil airtime'dır. Düşük PHY hızında çalışan veya çok retransmission yapan bir istemci aynı miktar veriyi taşımak için ortamı daha uzun süre meşgul eder. Bu nedenle bir WLAN'ın kapasitesi istemcilerin nominal PHY hızlarının toplamı gibi hesaplanamaz.
CSMA/CA'da istasyon ortamı dinler; ortam uygunsa belirli erişim kurallarından sonra iletir, meşgulse bekler. Çakışma olasılığını azaltmak için rastgele backoff kullanılır. Başarısız frame iletimleri ACK alınmaması halinde yeniden denenebilir. Contention, backoff ve retry süreleri paketlerin servis süresini değişken hale getirerek özellikle yoğun hücrelerde jitter üretir.
Hidden-node durumunda iki istemci birbirini duyamayıp aynı AP'yi duyabilir. İki uç da ortamı boş sanarak iletim başlatabildiğinden çakışma ve retry maliyeti artar. RTS/CTS belirli senaryolarda yardımcı olabilir; ancak ek protokol overhead'i nedeniyle her ağda otomatik çözüm değildir.
Kanal genişliğini artırmak teorik PHY hızını yükseltebilir, fakat spektrumun daha büyük bölümünü tüketir ve yoğun ortamlarda spatial reuse seçeneklerini azaltabilir. Bu yüzden 160/320 MHz kullanmak her durumda 80 MHz'ten daha iyi değildir. Kanal planı; girişim, komşu BSS yoğunluğu, istemci yetenekleri, regülasyon, DFS olayları ve kapsama hedefiyle birlikte tasarlanır.
9.3. RF Ölçümleri
dB oranı, dBm 1 mW referanslı mutlak gücü ifade eder.
Yaklaşık ilişkiler:
+3 dB   yaklaşık 2x güç
-3 dB   yaklaşık yarı güç
+10 dB  10x güç
RSSI alınan sinyal gücünü, noise floor arka plan gürültüsünü gösterir. **SNR** sinyalin gürültü üzerindeki payıdır:
SNR(dB) = signal(dBm) - noise(dBm)Yüksek modulation/coding oranları daha yüksek SNR ister. Güçlü RSSI, gürültü de yüksekse iyi bağlantı anlamına gelmez.
Serbest uzay kaybı mesafe ve frekansla büyür. Verici gücü, antenna gain, kablo kaybı ve receiver sensitivity tek RF link budget içinde değerlendirilmelidir.
9.4. Bantlar ve Kanal Planlama
Kurumsal WLAN'da üç temel bant vardır:
- 2.4 GHz: daha uzun pratik erişim, az bağımsız kanal, yüksek girişim.
- 5 GHz: daha çok kanal ve yaygın kurumsal kullanım.
- 6 GHz: Wi-Fi 6E ve Wi-Fi 7 için geniş spektrum; erişim ve mevzuat bölgeye bağlıdır.
Kanal genişliği arttıkça tek istemcinin tepe hızı yükselir, ancak aynı alandaki bağımsız kanal sayısı azalır. Yoğun ortamlarda daha dar kanallar daha yüksek toplam kapasite verebilir.
Co-channel interference, hücrelerin aynı kanalda airtime paylaşmasıdır. Adjacent-channel interference, kısmen çakışan kanalların temiz koordinasyon olmadan birbirini bozmasıdır.
Antenna gain, beamwidth ve polarization kapsama alanını şekillendirir. Omnidirectional anten ideal küre üretmez; gerçek radiation pattern antene ve montaja bağlıdır.
9.5. 802.11 Kuşakları
Önemli gelişim:
Wi-Fi 4   802.11n    MIMO
Wi-Fi 5   802.11ac   daha geniş 5 GHz kanalları, MU-MIMO
Wi-Fi 6   802.11ax   OFDMA, yoğun istemci verimliliği
Wi-Fi 6E             802.11ax'ın 6 GHz kullanımı
Wi-Fi 7   802.11be   EHT, 320 MHz, MLO, daha yüksek kapasite
IEEE 802.11be-2024 aktif standarttır ve Extremely High Işlem hacmi özelliklerini tanımlar. Wi-Fi 7'nin öne çıkan tekniklerinden biri Multi-Link Operation (MLO)'dur. Uygun istemci ve AP birden çok linki daha esnek kullanabilir; amaç yalnız tepe hız değil gecikme ve bağlantı dayanıklılığıdır.
9.6. Wi-Fi 8
IEEE P802.11bn, Ultra High Reliability çalışmasıdır ve Ağustos 2026 itibarıyla hâlâ taslaktır.
Hedef yalnız daha yüksek tepe hızı değildir. Görev grubunun performans hedefleri EHT'ye göre belirli senaryolarda:
- işlem hacmi artışı,
- 95. yüzdelik gecikmede azalma,
- özellikle BSS geçişlerinde MPDU kaybında azalma,
- AP güç tüketiminde iyileşme
üzerindedir.
Bu nedenle Wi-Fi 8'i "bir sonraki hız sınıfı" olarak düşünmek eksiktir. Ana tema kararlılık ve zor radyo koşullarında öngörülebilir performanstır.
IEEE çalışma grubunda ayrıca enhanced privacy, ambient power communications, integrated mmWave, light communications ve Wi-Fi için post-quantum cryptography gibi projeler ilerlemektedir. Bunlar aynı olgunlukta değildir; tamamlanmış özellik gibi planlanmamalıdır.
Buna karşılık IEEE 802.11bf-2025 WLAN Sensing yayımlanmış bir standarttır. Wi-Fi kanalındaki ölçümler yalnız veri taşımak için değil, ortamdaki hareket ve fiziksel değişimleri algılayan sensing uygulamaları için de kullanılabilir. Böylece WLAN, iletişim altyapısının yanında belirli algılama işlevlerinin de taşıyıcısı haline gelir. Mahremiyet ve yanlış kullanım riski bu yeni yeteneğin teknik tasarımı kadar önemlidir.
9.7. WLAN Bileşenleri
Temel kavramlar:
- STA: istemci.
- AP: erişim noktası.
- BSS: tek AP'nin temel servis alanı.
- ESS: aynı hizmeti sunan birden çok BSS.
- SSID: mantıksal WLAN adı.
- BSSID: belirli radyo/BSS kimliği.
Bir istemcinin bağlanması kabaca:
keşif
  |
kimlik doğrulama
  |
association
  |
anahtar kurulumu
  |
IP yapılandırması
şeklinde ilerler.
SSID gizlemek güvenlik sağlamaz. MAC filtreleme de güçlü kimlik doğrulama değildir; MAC adresi gözlenebilir ve taklit edilebilir.
9.8. AP Mimarileri
Autonomous AP: yapılandırma her AP'dedir.
Denetleyici tabanlı AP: merkezi WLC radyo politikası ve WLAN yapılandırmasını yönetir.
Bulut yönetimli AP: yönetim düzlemi servis sağlayıcının bulutundadır; kullanıcı verisi topolojiye göre yerel veya merkezi yollar izleyebilir.
CAPWAP, denetleyici tabanlı Cisco ve benzeri mimarilerde AP ile denetleyici arasındaki kontrol tünelinin temel standartlarından biridir.
Merkezi yönetimin asıl kazancı "tek ekrandan ayar" değildir. Kanal, güç, dolaşım, güvenlik ve firmware politikasını bütün AP'lerde tutarlı uygulamaktır.
9.9. CAPWAP, Split-MAC ve Yerel Veri Yolu
Denetleyici tabanlı WLAN mimarisinde yönetim merkezi olsa da bütün 802.11 işlevlerinin ve kullanıcı trafiğinin mutlaka denetleyicide sonlanması gerekmez. IETF CAPWAP mimarisi erişim denetleyicisi ile kablosuz uç noktası arasındaki kontrol ilişkisini tanımlar; IEEE 802.11 bağlaması local-MAC ve split-MAC çalışma biçimlerini ayırır.
Split-MAC yaklaşımında zaman açısından kritik radyo/MAC işlevlerinin bir bölümü AP üzerinde kalırken kimlik, politika, mobilite ve bazı yönlendirme işlevleri merkezi denetleyiciye taşınabilir. Local-MAC / local forwarding türü tasarımlar ise kullanıcı trafiğinin AP'nin bulunduğu sahada yerel ağa çıkmasına izin verebilir. Ürünlerde FlexConnect gibi adlar bu yaklaşımın satıcıya özgü örnekleridir.
Bu ayrım iki nedenle önemlidir:
- failure domain: denetleyici erişimi kaybolduğunda SSID'nin, kimlik doğrulamanın ve veri iletiminin hangi kısmı devam eder?
- data path: kullanıcı paketi yerel gateway'e doğrudan mı gider, yoksa merkezi bir tünelden mi geçer?
Dolayısıyla "WLC var" bilgisi tek başına gerçek veri yolunu açıklamaz. Sorun giderirken control plane ile user data plane ayrı izlenmelidir.
9.10. Mesh, Menzil Genişletici ve Kablosuz Backhaul
Access point, repeater/range extender ve mesh düğümü aynı işlevi ifade etmez. Basit repeater aldığı frame'i tekrar kablosuz ortama aktarırken aynı radyo kaynaklarını hem istemci hem backhaul için kullanabilir; bu durum airtime maliyetini artırabilir. Mesh sistemlerinde düğümler arası backhaul, topoloji seçimi ve istemci steering mekanizmaları birlikte yönetilebilir; ancak "mesh" etiketi tek başına daha yüksek throughput garantisi değildir.
Backhaul üç şekilde düşünülebilir:
- kablolu backhaul: AP'ler arası taşıma Ethernet üzerinden yapılır; kablosuz airtime istemci erişimine daha fazla kalır,
- paylaşımlı kablosuz backhaul: aynı radyo/kanal erişim ve backhaul için kullanılır; her hop ek airtime tüketir,
- ayrılmış kablosuz backhaul: ayrı radio/band kullanımı contention'ı azaltabilir fakat spektrum ve donanım maliyeti getirir.
Roaming kararının önemli bölümü istemciye aittir. Merkezi kontrolcü, 802.11k/v/r gibi mekanizmalarla bilgi ve hızlandırma sağlayabilir; istemciyi fiziksel olarak her zaman belirli AP'ye zorlayan tek bir evrensel mekanizma yoktur. Kapsama tasarımı yalnız güçlü sinyal değil, hücre örtüşmesi, kanal yeniden kullanımı ve minimum kabul edilebilir SNR hedefleri üzerinden yapılmalıdır.
9.11. Dolaşım
İstemci bir AP'den diğerine geçtiğinde uygulama oturumu mümkün olduğunca kesintisiz sürmelidir.
- 11k, 802.11v ve 802.11r farklı yönlerden roaming'i iyileştirir:
- komşu bilgisi,
- ağın istemciyi yönlendirmesi,
- hızlı BSS geçişi.
Roaming kararının önemli bölümü istemciye aittir. AP'nin daha güçlü olması istemcinin hemen geçeceği anlamına gelmez.
9.12. WPA2 ve WPA3
WEP ve orijinal WPA artık güvenli kabul edilmez.
WPA2'de AES-CCMP temel güvenli seçenektir. WPA3:
- SAE ile parola tabanlı kimlik doğrulamayı güçlendirir,
- Protected Management Frames kullanımını güçlendirir,
- kurumsal seçeneklerde daha güçlü kriptografik profiller sunar.
Kurumsal WLAN'da 802.1X/EAP ve RADIUS, ortak PSK'ya göre kullanıcı ve cihaz kimliğini daha iyi yönetir.
Bir kablosuz ağın güvenliği yalnız WPA sürümünden ibaret değildir. Rogue AP, evil twin, zayıf onboarding, sertifika doğrulamasının kapatılması ve yanlış VLAN politikası pratikte daha ciddi açık oluşturabilir.
Ünite 10: Ağ Güvenliği
10.1. Güvenlik Hedefi
Ağ güvenliği yalnız trafiği şifrelemek değildir. Temel hedefler:
- gizlilik,
- bütünlük,
- erişilebilirlik,
- kimlik doğrulama,
- yetkilendirme,
- izlenebilirlik.
Bir ağın "içeride" olması güvenilir olduğu anlamına gelmez. Kimlik bilgisi ele geçirilmesi, yanlış yapılandırma ve yanal hareket nedeniyle güven kararları ağ konumundan bağımsız kurulmalıdır.
10.2. Saldırı Yüzeyi
Başlıca risk alanları:
- yönetim arayüzleri,
- zayıf kimlik doğrulama,
- eski protokoller,
- açık servisler,
- Layer 2 güven varsayımları,
- DNS ve yönlendirme yanlış yönlendirmeleri,
- yazılım açıkları,
- yanlış bulut politikaları,
- kullanıcı uçları.
Güvenlikte ilk iş gereksiz yüzeyi kaldırmaktır. Kullanılmayan servis, port ve yönetim protokolü kapalı tutulmalıdır.
10.3. Layer 2 Saldırıları
MAC flooding, switch MAC tablosunu doldurarak bilinmeyen unicast trafiğin flood edilmesini hedefleyebilir.
ARP spoofing, saldırganın kendi MAC adresini başka IPv4 adresiyle ilişkilendirmesidir.
DHCP spoofing, sahte sunucunun yanlış gateway veya DNS dağıtmasıdır.
VLAN hopping, trunk görüşmesi veya etiketleme hatalarından yararlanabilir.
Koruma araçları:
- port security,
- DHCP snooping,
- Dynamic ARP Inspection,
- IP Source Guard,
- BPDU Guard,
- elle access/trunk tanımı,
- kullanılmayan portların kapatılması.
Bu özellikler birbirini tamamlar. Örneğin Dynamic ARP Inspection çoğu tasarımda güvenilir IP-MAC bağlarını DHCP snooping veritabanından alır.
10.4. Control Plane ve Management Plane Güvenliği
Data plane kullanıcı paketlerini taşır. Control plane routing ve komşuluk protokollerini, management plane ise yapılandırma ve izlemeyi yürütür.
Router CPU'suna ulaşan trafik kontrol edilmezse forwarding ASIC'leri sağlıklı olsa bile routing ve yönetim etkilenebilir.
Control Plane Policing (CoPP) kontrol düzlemi CPU'suna giden trafiği sınıflandırıp oran sınırı uygular.
Management plane için temel önlemler:
- SSH/HTTPS,
- AAA,
- management ACL,
- yönetim VRF'i veya out-of-band ağ,
- merkezi log,
- kontrollü zaman kaynakları.
10.5. ACL
ACL trafiği Layer 3/4 ölçütlerle eşleyip izin veya engelleme kararı verir.
Basit ilke:
en dar gerekli izin
+
varsayılan engelleme
ACL yönü ve yerleşimi önemlidir. Aynı kural yanlış arayüz veya yönde uygulandığında etkisiz olabilir ya da meşru trafiği kesebilir.
Standart Cisco yaklaşımında extended ACL kaynağa yakın, standard ACL hedefe yakın yerleştirilir düşüncesi öğretici bir başlangıçtır; gerçek tasarımda topoloji, asimetrik yol ve işlem maliyeti de değerlendirilir.
10.6. Güvenlik Duvarı
Stateful güvenlik duvarı yalnız paketin tek tek alanlarına bakmaz; bağlantı durumunu da izler.
Yeni bağlantının:
- kim tarafından başlatıldığı,
- hangi politikaya uyduğu,
- dönüş trafiğinin gerçekten mevcut oturuma ait olup olmadığı
denetlenebilir.
Next-generation güvenlik duvarı kavramı uygulama farkındalığı, kullanıcı kimliği, TLS inceleme, IPS ve tehdit istihbaratı gibi işlevleri birleştirebilir. Ancak çok özellik tek cihazda toplandığında performans ve arıza etkisi de birlikte büyür.
10.7. IDS ve IPS
IDS şüpheli davranışı saptar ve bildirir. IPS trafiğin üzerinden geçtiği için müdahale edebilir.
Tespit yöntemleri:
- imza,
- protokol anomali analizi,
- davranış analizi.
Yanlış pozitif ile kaçırılan saldırı arasında denge vardır. Kuralsız "her şeyi engelle" yaklaşımı üretim sisteminde sürdürülebilir değildir.
10.8. DoS, DDoS ve Kaynak Doğrulama
DoS hizmet kapasitesini veya state tablolarını tüketir. DDoS bunu çok sayıda kaynaktan dağıtır.
Yansıma/amplification saldırısında saldırgan kurbanın kaynak adresini taklit ederek küçük isteklerle daha büyük yanıtların kurbana gitmesini sağlar. DNS ve NTP tarihsel örneklerdir.
BCP 38 ingress filtering ve uygun yerde uRPF, spoof edilmiş kaynak trafiğini azaltır. Büyük DDoS olaylarında ana kaynak filtering, rate limit, anycast, scrubbing ve ek kapasite birlikte gerekebilir.
10.9. AAA
AAA:
Authentication   kimsin?
Authorization    ne yapabilirsin?
Accounting       ne yaptın?
RADIUS ağ erişimi, VPN ve 802.1X için yaygındır. TACACS+ özellikle ağ cihazı yönetiminde ayrıntılı komut yetkilendirmesiyle tercih edilebilir.
Yönetim hesabının yerel cihazlarda ayrı ayrı tutulması ölçeklenmez. Merkezi AAA hem yetki yaşam döngüsünü hem denetim kaydını iyileştirir. Acil durum için kontrollü yerel "break-glass" hesabı ayrıca korunabilir.
10.10. Şifreleme
Simetrik şifreleme yüksek hızda veri korur. AES bunun temel örneğidir.
Açık anahtarlı yöntemler kimlik doğrulama, imza ve anahtar anlaşmasında kullanılır. RSA ve eliptik eğri tabanlı yöntemler klasik kriptografinin temelidir.
Özet fonksiyonu verinin sabit uzunluklu temsilini üretir. Çakışma direnci gereken yeni tasarımlarda SHA-256 veya daha güçlü modern aileler kullanılmalıdır. MD5 ve SHA-1 imza/çakışma güvenliği için uygun değildir.
10.11. PKI ve Sertifika
PKI bir açık anahtarın hangi kimliğe ait olduğuna dair güven zinciri kurar.
Sertifika doğrulamasında:
- imza zinciri,
- hostname/SAN,
- geçerlilik zamanı,
- iptal durumu,
- algoritma politikası
birlikte değerlendirilir.
TLS'te sık rastlanan hata "şifreleme açık olduğu için güvenlidir" varsayımıdır. İstemci sertifikayı doğrulamıyorsa saldırganla şifreli oturum kurulabilir.
10.12. Zero Trust
NIST SP 800-207 yaklaşımında ağ konumu tek başına güven gerekçesi değildir. Kaynak ve hedef arasındaki her erişim isteği kimlik, cihaz durumu, bağlam ve politika üzerinden değerlendirilir.
Pratik sonuçlar:
- en az ayrıcalık,
- güçlü kimlik,
- sürekli doğrulama,
- mikrobölümleme,
- ayrıntılı telemetri.
Zero Trust, bir ürün adı veya VLAN sayısını artırma tekniği değil; erişim kararını ağ konumundan bağımsız olarak kimlik, cihaz durumu, bağlam ve politika üzerinden kuran mimari yaklaşımdır.
10.13. ZTNA ve SASE
ZTNA, kullanıcıyı bütün uzak ağa bağlamak yerine belirli uygulamaya yetkili erişim vermeyi hedefler. Bu, geniş kapsamlı VPN erişimini azaltabilir; VPN'in tüm kullanım alanlarını otomatik olarak ortadan kaldırmaz.
SASE, WAN bağlantısı ile güvenlik hizmetlerini bulut üzerinden yakınlaştıran mimari yaklaşımdır. SD-WAN, güvenli web ağ geçidi, güvenlik duvarı hizmeti, CASB ve ZTNA gibi işlevler aynı politika düzleminde birleştirilebilir.
Asıl amaç ürün adlarını toplamak değil, kullanıcı ve iş yükünün konumdan bağımsız olarak aynı erişim politikasını almasıdır.
10.14. MACsec, IPsec ve TLS
Şifreleme katmanı tehdide göre seçilir:
MACsec   Layer 2 bağlantı
IPsec    Layer 3 ağ / tünel
TLS      uygulama-taşıma üstü oturum
MACsec aynı Ethernet alanındaki bağlantıyı korur. IPsec site-to-site veya host-to-network güvenli tünel kurabilir. TLS uygulama uçları arasında güvenlik sağlar.
Bunlar birbirinin mutlak alternatifi değildir. Aynı sistemde farklı tehdit sınırları için birlikte kullanılabilir.
10.15. Ağ Kimliği, Yetkilendirme ve Güven Sınırları
Ağ güvenliğinde kanal şifreleme, kimlik doğrulama ve yetkilendirme aynı mekanizma değildir. Servisler arası güven, kullanıcı kimliği ve kaynak erişimi farklı protokol ve politika katmanlarında kurulmalıdır.
Bu ayrımı kurarken kimlik, yetki ve kanal güvenliği şu kavramlarla birlikte ele alınır.
Temel çalışma zamanı kavramları arasında Karşılıklı TLS, Geçiş anahtarı, WebAuthn ve Sıfır güven mimarisi birlikte değerlendirilir.
İşletim ve teşhis tarafında OAuth 2.0 yetkilendirme çatısı, OpenID Connect, rol tabanlı erişim kontrolü ve öznitelik tabanlı erişim kontrolü birlikte değerlendirilir.
10.16. TLS 1.3 Güvenlik Kontrolünü RFC 9846 ile Okumak
Bir TLS bağlantısının denetiminde ilk soru 'şifreleme var mı?' değil, istemcinin beklediği uç noktaya gerçekten bağlanıp bağlanmadığıdır. Sertifika zinciri, alan adı eşleşmesi, imza, desteklenen sürüm ve geçici anahtar katkısı birlikte incelenir. Ardından handshake transcript'inin anahtar türetimine bağlanması, uygulama trafiğinin doğrulanmış kipte taşınması ve oturum yeniden kullanımında tekrar oynatma yüzeyleri değerlendirilir. 0-RTT, her işlem için güvenli kabul edilmemelidir; tekrar uygulanması zararlı işlemler normal el sıkışma sonrasına bırakılmalıdır.
TLS 1.3'ün güncel standart metni RFC 9846'dır (2026); RFC 8446'nın yerini alır fakat protokolün sürüm numarasını değiştirmez. Yeni metin, bağlantılar arası KeyShare tekrarını yasaklar ve TLS 1.0/1.1 görüşmesini engeller. Saha denetiminde eski sürüm desteği, sertifika adı doğrulaması ve hata günlüklerinin sır sızdırmaması ayrı test edilir. Anahtar anlaşmasının kriptografik temelleri için Kriptoloji dersindeki ilgili ünitelere bakılabilir.
Ünite 11: WAN, VPN ve Programlanabilir Yollar
11.1. WAN Seçenekleri
WAN tasarımı bağlantı sağlayıcısından daha geniş bir konudur. Değerlendirilen özellikler:
- gecikme,
- bant genişliği,
- SLA,
- yedeklilik,
- maliyet,
- buluta çıkış modeli,
- güvenlik.
Yaygın taşıma türleri:
kiralık hat
Metro Ethernet
MPLS hizmeti
genel Internet
fiber erişim
4G/5G
LEO uydu
MPLS bir VPN protokolü değildir. Sağlayıcı omurgasında label switching yapar; L2VPN veya L3VPN gibi hizmetler bunun üzerinde sunulabilir.
11.2. Erişim Ağları: xDSL ve FTTx
WAN'ın kullanıcıya en yakın bölümü access network / last mile'dır. Kurumsal omurga teknolojileri ile son kullanıcı erişim teknolojilerini ayırmak gerekir.
xDSL ailesi mevcut bakır çiftleri kullanır. ADSL2+ için ITU-T G.992.5, VDSL2 için G.993.2 temel referanslardandır. Elde edilebilir hız yalnız sözleşme hızına değil bakır çiftin uzunluğuna, zayıflamaya, gürültüye, crosstalk'a, kullanılan profile ve saha dolabı/DSLAM konumuna bağlıdır.
istemci DSL modem
      |
bakır local loop
      |
DSLAM / erişim düğümü
      |
sağlayıcı aggregation ağı
ADSL'in asimetrik tasarımı downstream'e daha fazla kaynak ayırır. VDSL2 daha yüksek frekansları kullanarak kısa bakır hatlarda daha yüksek kapasite sağlayabilir; ancak mesafe ve hat koşullarına duyarlılığı artar. "DSL ışığı yanıyor" yalnız fiziksel/DSL senkronizasyonunun kurulmuş olabileceğini gösterir; IP oturumu, DHCP/PPPoE, DNS veya üst katman hizmetlerinin sağlıklı olduğunu kanıtlamaz.
FTTx adlandırması fiberin hangi noktaya kadar geldiğini belirtir:
- FTTN: fiber mahalle/node seviyesine, son bölüm başka ortamla,
- FTTC: fiber saha dolabına/curb noktasına,
- FTTB: fiber binaya,
- FTTH: fiber abone konutuna/iş yerine kadar.
Bu adlar tek başına Internet latency'sini veya garantili throughput'u belirlemez; aggregation kapasitesi, oversubscription, peering, CPE ve servis politikaları da uçtan uca sonucu etkiler.
11.3. Pasif Optik Erişim: OLT, ODN, ONU/ONT, GPON ve XGS-PON
PON noktadan çok noktaya optik erişim mimarisidir. Saha tarafında elektrikle çalışan aktif switch zinciri yerine pasif splitter'lar kullanılabilir:
             OLT
              |
             ODN
              |
       passive splitter
        /     |      \
     ONT    ONT     ONT
OLT (Optical Line Terminal) sağlayıcı tarafındaki sonlandırmadır. ODN (Optical Distribution Network) fiber ve pasif optik bileşenleri kapsar. ONU (Optical Network Unit) genel kullanıcı tarafı optik ağ birimidir; ONT (Optical Network Terminal) terimi çoğunlukla abone tesisindeki sonlandırma için kullanılır.
GPON'un GTC katmanı ITU-T G.984.3'te tanımlanır. Downstream trafik OLT'den ONU/ONT'lere point-to-multipoint yayın yapısında taşınırken upstream ortak ortam zaman dilimlerinin koordinasyonunu gerektirir. Upstream tarafında TDMA ve Dynamic Bandwidth Assignment (DBA) mekanizmaları önemlidir. Bu nedenle PON "her kullanıcıya fiziksel port hızının tamamını sürekli ve bağımsız verir" şeklinde modellenmemelidir; erişim segmenti paylaşımlı kaynak içerir.
XGS-PON, ITU-T G.9807.1 kapsamında nominal olarak 10 Gbit/s downstream ve 10 Gbit/s upstream yönlerinde çalışan simetrik PON sistemidir. Bu değer yine tek bir abonenin uygulama goodput garantisi değildir; split ratio, DBA, servis profili, üst ağ kapasitesi ve CPE sonucu etkiler.
11.4. CPE Görev Sınırları: Modem, ONT, Router, Switch ve Erişim Noktası
Ev tipi tek bir kutu birden çok işlevi birleştirebildiği için terminoloji sık karışır:
Bir DSL veya kablo modem, erişim hattının fiziksel ve veri bağlantısı düzeyindeki dönüşümünü ve sonlandırmasını üstlenir. ONT, pasif optik ağın (PON) abone tarafındaki sonlandırma birimidir. Router, Katman 3 ağları arasında paket yönlendirir; konut tipi cihazlarda NAT ve güvenlik duvarı işlevleri de çoğu kez aynı bileşende bulunur. Ethernet switch, aynı Katman 2 alanı içinde çerçeve iletimini gerçekleştirirken access point, IEEE 802.11 kablosuz istemcilerini dağıtım ağına bağlar. Residential gateway ise bu görevlerden birkaçını aynı fiziksel cihazda birleştiren ürün sınıfını ifade eder.
Bu ayrım sorun giderirken kritiktir. Optik LOS alarmı, PPP/DHCP problemi, NAT tablosu tükenmesi ve Wi-Fi interference aynı "modem bozuk" kategorisine konamaz.
11.5. Sabit Kablosuz ve Uydu Erişimi
Sabit Kablosuz Erişim (Fixed Wireless Access, FWA) kullanıcının sabit konumundaki CPE'yi radyo erişim ağı üzerinden operatör çekirdeğine bağlar. 5G tabanlı FWA'da radyo koşulları, hücre yükü, scheduler, spektrum ve CPE yerleşimi throughput ile gecikmenin değişkenliğini etkiler. 3GPP TS 38.300, NR ve NG-RAN'ın genel mimari çerçevesini tanımlar; ticari FWA hizmetinin performansı tek bir 5G radyo özelliğine indirgenemez.
Uydu erişiminde kapasite kadar yörünge geometrisi de önemlidir. GSO sistemlerinde yaklaşık 36 000 km irtifa nedeniyle salt yayılım yolu RTT'ye yüzlerce milisaniye mertebesinde katkı verir; ITU-R M.2460 bunu yaklaşık 250 ms tek yönlü yayılım ve yaklaşık 500 ms round trip olarak örnekler. LEO sistemleri daha düşük yörünge nedeniyle propagation delay'i azaltabilir, ancak handover, gateway seçimi, uydu/yer istasyonu rota değişimleri ve kuyruklama yine uçtan uca latency dağılımını etkiler.
Bu nedenle erişim teknolojisi seçiminde yalnız advertised Mbps değil şu vektör değerlendirilmelidir:
Q = (throughput, latency, jitter, loss, availability)Fiber çoğu durumda yüksek kapasite ve kararlı fiziksel ortam sağlar; fakat kötü peering, aşırı kuyruk veya uzak sunucu nedeniyle yüksek gecikme/jitter yine oluşabilir. Ethernet'e geçmek Wi-Fi kaynaklı contention'ı kaldırabilir; WAN tarafındaki tıkanıklığı kaldırmaz.
11.6. WAN Topolojisi
Hub-and-spoke yönetimi basittir, ancak merkez darboğaz ve tek hata alanı olabilir.
Partial mesh kritik noktalar arasında doğrudan yol ekler.
Full mesh dayanıklıdır fakat bağlantı ve politika sayısı hızla büyür.
Bulut hizmetlerinin artmasıyla şube trafiğini her durumda veri merkezine geri taşımak gereksiz gecikme doğurabilir. Yerel Internet çıkışı ve güvenlik politikası bu nedenle SD-WAN/SASE tasarımında birlikte ele alınır.
11.7. PPP, PPPoE ve Nokta-Noktaya Oturum Semantiği
PPP, nokta-noktaya bağlantıda çoklu ağ katmanı protokollerini taşımak için çerçeveleme, bağlantı kurulumu ve ağ katmanı parametrelerinin görüşülmesini birlikte ele alan bir veri bağlantı protokolüdür. LCP bağlantının kurulması ve seçeneklerin görüşülmesiyle, NCP ailesi ise taşınacak ağ katmanı protokollerinin yapılandırılmasıyla ilgilenir.
Kimlik doğrulama mekanizması veri gizliliğiyle karıştırılmamalıdır. PAP, kimlik bilgisini tekrar saldırılarına ve dinlemeye karşı güçlü biçimde koruyan modern bir yöntem değildir. CHAP parola kendisini her oturumda doğrudan göndermek yerine challenge-response kullanır; buna rağmen günümüz tehdit modeli altında kullanıcı verisini şifreleyen bir tünel olarak değerlendirilmemelidir. PPP kimlik doğrulaması ile IPsec/TLS sınıfı trafik koruması farklı katman sorunlarıdır.
PPPoE, Ethernet üzerinde nokta-noktaya PPP oturum semantiğini korur. Bu ek kapsülleme MTU bütçesini küçültebilir; özellikle erişim ağlarında beklenmeyen MSS/PMTUD sorunları bu yüzden ortaya çıkabilir. "Ethernet link up" olması PPP oturumunun, kimlik doğrulamanın ve IP katmanı yapılandırmasının da başarılı olduğu anlamına gelmez.
GRE için de benzer bir sınır vardır: GRE paketleri kapsüller ve farklı ağları birbirine taşıyabilir, fakat kendi başına şifreleme veya kimlik doğrulama sağlamaz. Güvenli bir tünel gerekiyorsa gizlilik ve bütünlük ayrı bir güvenlik katmanıyla sağlanmalıdır.
11.8. IPsec
IPsec IP katmanında güvenlik sağlar.
Temel bileşenler:
- IKE ile kimlik doğrulama ve anahtar anlaşması,
- ESP ile veri gizliliği/bütünlüğü,
- Security Association.
İki temel çalışma biçimi:
- Transport: esas olarak yükü korur.
- Tunnel: özgün IP paketini yeni IP paketi içinde kapsüller.
Site-to-site VPN'de tunnel modu yaygındır.
IPsec MTU'yu etkiler. Şifreleme ve kapsülleme ek yükü nedeniyle Path MTU ve MSS ayarları özellikle TCP sorunlarında kontrol edilmelidir.
11.9. GRE ve WireGuard
GRE farklı Layer 3 protokollerini tünelleyebilir ve multicast taşıyabilir, ancak kendi başına gizlilik sağlamaz. Güvenli tünel gerektiğinde IPsec ile birlikte kullanılabilir.
WireGuard küçük protokol yüzeyi ve modern sabit kriptografik tasarımıyla hafif VPN seçeneğidir. Anahtar dağıtımı, kimlik yönetimi ve erişim politikası yine ayrı operasyonel konulardır.
11.10. SD-WAN
SD-WAN birden çok WAN taşımasını ortak politika düzleminde yönetir.
Kavramsal yapı:
yönetim / orkestrasyon
          |
kontrol politikası
          |
şube edge cihazları
          |
MPLS + Internet + mobil gibi taşıyıcılar
Uygulama sınıfına göre yol seçimi yapılabilir:
ses       -> düşük gecikmeli yol
yedekleme -> ucuz yüksek kapasiteli yol
kritik    -> iki yol / hızlı failover
SD-WAN'ın temel getirisi tek bir "daha hızlı bağlantı" değil, heterojen erişimlerin merkezi ve ölçülebilir politikayla işletilmesidir.
11.11. Segment Routing ile Trafik Mühendisliği
Klasik IGP en kısa yol hesabı yapar. Trafik mühendisliğinde ise belirli iş yükünün:
- düşük gecikmeli,
- belirli bağlantılardan kaçınan,
- yedekli,
- hizmet zincirinden geçen
bir yolu izlemesi istenebilir.
Segment Routing bu politikayı segment listesi olarak ifade eder. SR-MPLS mevcut MPLS veri düzlemini, SRv6 ise IPv6 Segment Routing Başlık ve SID davranışlarını kullanır.
Bu yaklaşım, RSVP-TE benzeri her yol için çekirdekte ayrı sinyalizasyon durumunu azaltabilir. Bunun karşılığında denetleyici, SID planı ve gözlemlenebilirlik yeni işletim sorumlulukları getirir.
Ünite 12: Veri Merkezi, Overlay, Bulut ve Yüksek Performanslı Fabricler
12.1. Trafik Yönü
Klasik kampüs ağı ağırlıklı olarak istemciden sunucuya kuzey-güney trafik taşır. Modern veri merkezinde mikroservisler, dağıtık depolama ve yapay zeka kümeleri nedeniyle doğu-batı trafiği büyüktür.
Leaf-spine fabric:
       Spine1  Spine2
       /  |    |  \
      /   |    |   \
   Leaf1 Leaf2 Leaf3 Leaf4
her leaf için eşit maliyetli çok sayıda yol sağlar. Layer 3 underlay ile ECMP kullanımı STP'nin büyük Layer 2 alanlardaki sınırlamalarını azaltır.
12.2. Underlay ve Overlay
Underlay, VTEP veya edge düğümleri arasında IP erişilebilirliğini sağlayan gerçek taşıma ağıdır.
Overlay, bunun üzerinde kurulan mantıksal tenant ağıdır.
Bu ayrım arızayı ikiye böler:
overlay çalışmıyor
   |
önce underlay erişilebilir mi?
   |
sonra control plane / VNI / policy doğru mu?
Sorun giderirken bu sıra büyük zaman kazandırır.
12.2.1. Kapsüllenmiş Ağ Trafiğinde Katman ve Kimlik Korunumu
VLAN, GRE, VXLAN ve ERSPAN gibi kapsülleme biçimleri bir pakete birden fazla mantıksal ve fiziksel ağ bağlamı ekleyebilir. Dış IP adresleri taşıyıcı uçları, iç IP adresleri ise kapsüllenmiş uçları temsil edebilir. VXLAN Network Identifier ve VLAN tanımlayıcısı birlikte tutulmadan farklı kiracı veya mantıksal ağlardan gelen eş adresli akışlar yanlış ilişkilendirilebilir.
Ayrıştırma sürecinde her katmanın türü, başlık uzunluğu, doğrulanan toplam uzunluk ve paket içindeki başlangıç ofseti korunmalıdır. İç çerçeve, kapsülleme uzunluğu denetlenmeden yorumlanmamalıdır. İç ve dış beşli akış tanımlayıcıları ayrı alanlar olarak saklanmalı; uygulama oturumu yalnızca taşıyıcı başlıklarıyla eşleştirilmemelidir.
Tekrarlı kapsülleme, geçersiz uzunluk, eksik iç çerçeve ve MTU kaynaklı parçalanma testleri bellek sınırlarıyla birlikte tasarlanmalıdır. Çok katmanlı ayrıştırma derinliği sonlu tutularak kötü biçimlendirilmiş girdilerin sınırsız özyinelemeye neden olması önlenir.
12.3. VXLAN
VXLAN Ethernet çerçevesini UDP içinde Layer 3 ağ üzerinden taşır.
VLAN ID 12 bittir. VXLAN VNI alanı 24 bittir ve yaklaşık 16 milyon ayrı segment tanımlayabilir.
Kavramsal kapsülleme:
inner Ethernet
     |
VXLAN header
     |
UDP
     |
outer IP
     |
underlay Ethernet
VXLAN tünel uç noktası VTEP olarak adlandırılır.
Ek başlıklar MTU gereksinimini büyütür. Underlay MTU, iç paketi ve kapsülleme yükünü taşıyacak biçimde planlanmalıdır.
12.4. EVPN
Salt VXLAN, MAC/IP erişilebilirlik bilgisinin nasıl dağıtılacağını çözmez. İlk tasarımlar flood-and-learn kullanabilir.
BGP EVPN MAC ve IP erişilebilirliğini kontrol düzleminde taşır. Böylece:
- bilinmeyen trafiğin seli azaltılabilir,
- host hareketi kontrol düzleminden duyurulabilir,
- aynı fabric içinde L2 ve L3 hizmetler birleştirilebilir,
- çok kiracılı ağ daha ölçeklenebilir olur.
EVPN-VXLAN güncel veri merkezi fabriclerinin temel tasarımlarından biridir. VXLAN veri düzlemi, EVPN ise burada kullanılan kontrol düzlemi rolündedir.
12.5. Anycast Gateway
EVPN fabricte aynı varsayılan gateway MAC/IP bilgisi birden çok leaf üzerinde sunulabilir. Host hangi leaf'e bağlıysa ilk Layer 3 yönlendirme yerel yapılır.
Bu, trafiği merkezi routera taşıma ihtiyacını azaltır ve host hareketinde gateway değişikliğini önler.
12.6. Sanallaştırma
Sanal makine ve konteyner altyapısı ağın fiziksel portla birebir eşleşmesini ortadan kaldırır.
Bir sunucudaki iki sanal makine arasındaki trafik fiziksel switche çıkmadan sanal switch içinde tamamlanabilir. İzleme ve güvenlik aracının yalnız fiziksel ağdan veri toplaması bu trafiği kaçırabilir.
12.7. NFV ve Hızlı Veri Yolları
Network Functions Virtualization (NFV), router, güvenlik duvarı veya load balancer işlevlerini genel amaçlı compute üzerinde sanal/yazılımsal işlevlere dönüştürür.
Yüksek packet rate'te darboğaz yalnız CPU frekansı değildir:
- interrupt,
- context switch,
- memory copy,
- önbellek kaçırması.
Yaygın hızlandırma yöntemleri:
- OVS-DPDK: önemli packet processing işini user space'e taşır ve polling kullanabilir.
- SR-IOV: NIC virtual function'larını VM'lere doğrudan sunar.
- PCI passthrough: fiziksel cihazı tek guest'e doğrudan atar.
- NIC offload: sağlama toplamı, bölümleme, tunnel veya flow işini donanıma taşır.
Daha az soyutlama işlem hacmi ve gecikme kazandırabilir; migration esnekliği, gözlemlenebilirlik ve taşınabilirlik azalabilir. Başarım ölçümü ile işletim gereksinimi birlikte değerlendirilmelidir.
12.8. Konteyner Ağı
Kubernetes ağ modeli podların adreslenmesi ve hizmet keşfi için ayrı soyutlamalar kullanır. CNI eklentisi gerçek veri yolunu sağlar.
eBPF tabanlı ağ çözümleri çekirdek içinde programlanabilir paket işleme, gözlemlenebilirlik ve kimlik tabanlı politika sunabilir. Bu yaklaşım klasik iptables kural zincirlerinin büyük dinamik kümelerdeki bazı ölçek ve görünürlük sorunlarını azaltır.
"eBPF ağı hızlandırır" tek başına doğru bir genelleme değildir. Kazanç iş yüküne, program tasarımına, NIC offload'a ve çekirdek sürümüne bağlıdır.
12.9. Bulut Ağı
Bulut sağlayıcılarının isimleri değişse de temel kavramlar benzerdir:
- sanal özel ağ/VPC,
- alt ağ,
- route table,
- security group,
- network ACL,
- Internet gateway,
- NAT gateway,
- peering,
- transit ağ geçidi,
- özel servis endpointi,
- direct-connect benzeri özel hat.
Fiziksel switch konfigürasyonu yerine API ile tanımlanan mantıksal ağ kaynakları öne çıkar.
Bulutta "private subnet" otomatik olarak güvenli demek değildir. Route, security group, IAM ve hizmet uç nokta (endpoint) politikaları birlikte değerlendirilir.
12.10. Yük Dengeleme ve Anycast
Modern hizmet erişimi tek sunucunun IP'siyle sınırlı değildir.
L4 load balancer IP/port akışlarını dağıtır.
L7 load balancer/reverse proxy HTTP gibi uygulama bilgisini kullanarak karar verebilir.
Anycast aynı IP prefixini birden çok noktadan yönlendirme ile duyurur ve istemciyi yönlendirme bakımından yakın hizmet noktasına götürür.
CDN, DNS ve küresel edge hizmetlerinde bu teknikler birlikte görülebilir.
12.11. AI ve HPC Fabricleri
Dağıtık hızlandırıcı kümelerinde çok sayıda düğüm aynı anda yüksek hacimli doğu-batı trafik üretir. Ağ tasarımında:
- yüksek radix,
- çoklu ECMP yol,
- düşük oversubscription,
- hızlı telemetri,
- kuyruk ve tıkanıklık kontrolü,
- yüksek hızlı Ethernet
önem kazanır.
800G Ethernet artık standartlaşmış durumdadır; 1.6T çalışması sürmektedir. Bu hızlar yalnız port kapasitesi artışı değildir. 200G sınıfı lane teknolojileri, FEC, optik erişim ve termal/güç tasarımı fabric mühendisliğinin bir parçası olur.
Lossless davranış isteyen Ethernet tabanlı fabriclerde Priority Flow Control gibi mekanizmalar kullanılabilir. PFC yanlış tasarlanırsa head-of-line blocking ve tıkanıklığın yayılması gibi yeni riskler üretir. Yüksek performanslı fabricte "kayıpsız" hedefi, akış kontrolü ve kuyruk yönetiminin dikkatli tasarımını gerektirir.
12.12. RDMA ve RoCE
RDMA, uzak belleğe CPU ve kernel veri yolu müdahalesini azaltarak düşük gecikmeli, yüksek yüksek işlem hacimli veri aktarımı hedefler.
RoCEv2, RDMA trafiğini UDP/IP üzerinde taşıyarak Layer 3 fabriclerde çalışabilir.
Bu trafik kayıp ve kuyruk davranışına duyarlıdır. PFC, ECN ve uygun congestion-control algoritmaları birlikte tasarlanır. PFC'yi her yerde açmak çözüm değildir; pause yayılımı ve head-of-line blocking yeni arızalar üretebilir.
AI/HPC fabricinde amaç yalnız “lossless Ethernet” değildir; düşük yüksek yüzdelik gecikme, hızlı congestion feedback ve dengeli ECMP kullanımıdır.
12.13. Dağıtık Yapay Zekâ Sistemlerinde Ağ
Büyük yapay zekâ iş yüklerinde ağ yalnız istemci ile servis arasındaki taşıma katmanı değildir. Veri hazırlama, dağıtık eğitim, çoklu hızlandırıcı iletişimi ve uzak inference servisleri ağ gecikmesi ile bant genişliğini doğrudan hesaplama süresinin parçası haline getirebilir.
Dağıtık eğitimde her çalışan süreç (worker) farklı mini-batch üzerinde gradyan hesaplayabilir. Parametrelerin tutarlı güncellenebilmesi için bu gradyanların paylaşılması gerekir. Basitleştirilmiş senkron akış:
yerel ileri/geri yayılım
↓
gradyan paylaşımı / all-reduce
↓
parametre güncellemesi
↓
yeni adım
Hesap ne kadar hızlı olursa olsun toplu iletişim tamamlanmadan sonraki adım başlayamıyorsa ağ kritik yol üzerindedir. Bu nedenle yüksek bant genişliği kadar gecikme, topoloji ve paket/mesaj boyutu da önemlidir.
Model paralelliği ve işlem hattı paralelliği ağ bağımlılığını daha görünür yapar. Bir katmanın çıktısı başka cihazdaki katmana gidiyorsa ara aktivasyonlar her adımda taşınır. Veri bölme biçimi ile fiziksel ağ topolojisi uyuşmadığında pahalı düğümler arası trafik oluşabilir. “Daha fazla GPU” bu durumda doğrusal hızlanma sağlamaz.
Çıkarım tarafında farklı bir denge vardır. Model uzak servis olarak çağrılıyorsa uçtan uca gecikme:
L_total = L_queue + L_network + L_pre + L_infer + L_postolarak düşünülebilir. Model süresi düşükken ağ ve kuyruk baskın olabilir. Ortalama RTT tek başına yeterli değildir; yüksek yüzdelik gecikme, yeniden iletim, bağlantı kurulumu ve yük dengeleme davranışı kullanıcı deneyimini belirler.
Toplu işleme (batching) iş hacmini artırabilir; ancak istekleri grup dolana kadar bekletirse gecikme ekler. Ağ tarafındaki ani trafik davranışı da kuyruk oluşturabilir. Bu nedenle AI servisinde iş hacmi ve gecikme aynı anda en büyüklenemez; hedef iş yüküne göre denge kurulmalıdır.
RDMA ve yüksek hızlı bağlantı ağları, büyük tensörlerin CPU kopyalarını azaltarak cihazlar arası iletişim maliyetini düşürebilir. Ancak teknoloji adı tek başına performans garantisi değildir. ağ kartı/hızlandırıcı topolojisi, NUMA yerleşimi, tıkanıklık denetimi ve toplu iletişim kitaplığı davranışı birlikte ölçülmelidir.
Güvenlik sınırı da değişmez. Model servisine giden trafik kimlik doğrulama, yetkilendirme ve veri sınıflandırması gerektirir. Gömme (embedding) veya model girdisi “ara temsil” olduğu için otomatik olarak hassasiyetsiz sayılmaz. Şifreleme maliyeti varsa bu da kapasite planına dahil edilir; güvenlik performans gerekçesiyle örtük biçimde kaldırılmamalıdır.
Ağ dersi yapay zekânın öğrenme kuramını açıklamaz. Dağıtık hesabın ve model servislemenin fiziksel iletişim maliyetini açıklar. Büyük AI sistemlerinde hesaplama ölçeklemesi ancak iletişim modeliyle birlikte değerlendirildiğinde gerçek iş hacmine dönüşür.
Ünite 13: Ağ Programlama ve İşletim Sistemi
Ağ cihazı protokolleri taşır. Uygulama bu protokolleri socket API'leri üzerinden kullanır. Ağ mühendisliği ile sistem programlama arasındaki sınır buradadır.
13.1. Socket'Ler
Unix-benzeri sistemlerde temel model Berkeley sockets'tır. Windows Winsock aynı çekirdek kavramları platforma özgü ayrıntılarla sunar.
TCP sunucu yaşam döngüsü:
socket
  |
bind
  |
listen
  |
accept
  |
recv / send
  |
shutdown / close
TCP istemci:
socket -> connect -> send/recv -> closeUDP'de listen/accept bağlantı kurulumu yoktur. sendto ve recvfrom datagram sınırlarını korur.
13.2. TCP Bayt Akışı ve Uygulama Mesajlarının Çerçevelenmesi
TCP sıralı bir byte akış sunar. Bir send() çağrısının tek bir recv() çağrısı olarak gelmesi garanti edilmez.
Uygulama framing tanımlamalıdır:
uzunluk öneki
ayraç
sabit boyutlu kayıt
kendini tanımlayan biçim
Yanlış varsayım:
send(100 bayt) -> recv(100 bayt)Geçerli davranış:
100 bayt stream'e girer
alıcı 20 + 50 + 30 görebilir
13.2.1. Durumlu Akış Ayrıştırmada Çerçeve ve Tampon Bütünlüğü
TCP üzerinden uygulama mesajı çözümleyen işleyici, gelen veri parçasının bir tam mesaj olduğunu varsayamaz. Uzunluk ön eki, ayraç veya protokole özgü çerçeve başlığı henüz tamamlanmamışsa ayrıştırma ertelenir; gerekli minimum bayt sayısı izlenir. Ayrıştırıcı tükettiği bayt sayısını kesin olarak bildirmeli ve aynı baytı iki kez uygulama olayına dönüştürmemelidir.
Kısmi çerçeveler için tampon büyüklüğü B_max, bekleme süresi T_max ve eşzamanlı oturum sınırı ayrı belirlenir. Kısa mesajlarla dolu yüksek bağlantı sayısı ile az sayıda çok büyük mesaj aynı kaynak davranışını üretmez. Bellek üst sınırı yaklaşık M ≤ N_active × B_max + M_index olarak modellenebilir; gerçek tahsis nesne ve indeks maliyetlerine bağlıdır.
İşlem hattında need-more-data, complete, invalid ve unsupported durumları birbirinden ayrılmalı; eksik paket kaynaklı belirsizlik sessizce geçerli uygulama içeriğine dönüştürülmemelidir.
13.3. Kısmi G/Ç
send() istenenden az bayt yazabilir. recv() uygulama mesajının yalnız bir bölümünü döndürebilir.
Üretim kodu:
- kalan baytı izlemeli,
- kesinti/geçici hata ile kalıcı hatayı ayırmalı,
- EOF ile “henüz veri yok” durumunu ayırmalı,
- açık deadline kullanmalıdır.
Bu bir hata değil, akış semantiğidir.
13.4. Blocking ve Non-Blocking G/Ç
Blocking çağrı ilerleme mümkün olana kadar iş parçacığını bekletebilir.
Non-blocking socket hemen döner; hazır olduğunda tekrar işlenir.
Yaygın mekanizmalar:
select / poll
epoll       Linux
kqueue      BSD/macOS
IOCP        Windows completion modeli
select() taşınabilir ve öğreticidir; büyük descriptor kümelerini tekrar taramak pahalıdır. epoll ve kqueue readiness tabanlı ölçeği artırır. IOCP completion tabanlı modele daha yakındır.
13.5. Eşzamanlılık Modelleri
Yaygın sunucu düzenleri:
- bağlantı başına process,
- bağlantı başına iş parçacığı,
- iş parçacığı havuzları,
- event loop,
- event loop + çalışan pool.
Iş parçacığı-per-connection basittir. Çok yüksek eşzamanlılıkta stack belleği, scheduling ve context switch pahalı hale gelir.
Event loop çok sayıda boş bağlantıyı ucuz tutar. Aynı loop üzerinde CPU-ağır iş yapmak yüksek yüzdelik gecikmeyi bozar.
Amaç en az iş parçacığı değil; sınırlı kuyruk ve öngörülebilir servis süresidir.
13.6. Geri Basınç
Üretici tüketiciden hızlıysa kuyruk bir yerde büyür:
uygulama kuyruğu
socket buffer
kernel kuyruğu
NIC kuyruğu
switch kuyruğu
Sonsuz buffering işlem hacmi üretmez; bellek ve gecikme üretir.
Geri basınç üreticiyi tüketici kapasitesine göre yavaşlatır. TCP receive window bunu taşıma katmanında yapar. Uygulama da sınırlı kuyruk, istek limiti veya açık flow credit kullanmalıdır.
13.7. Nagle ve Delayed ACK
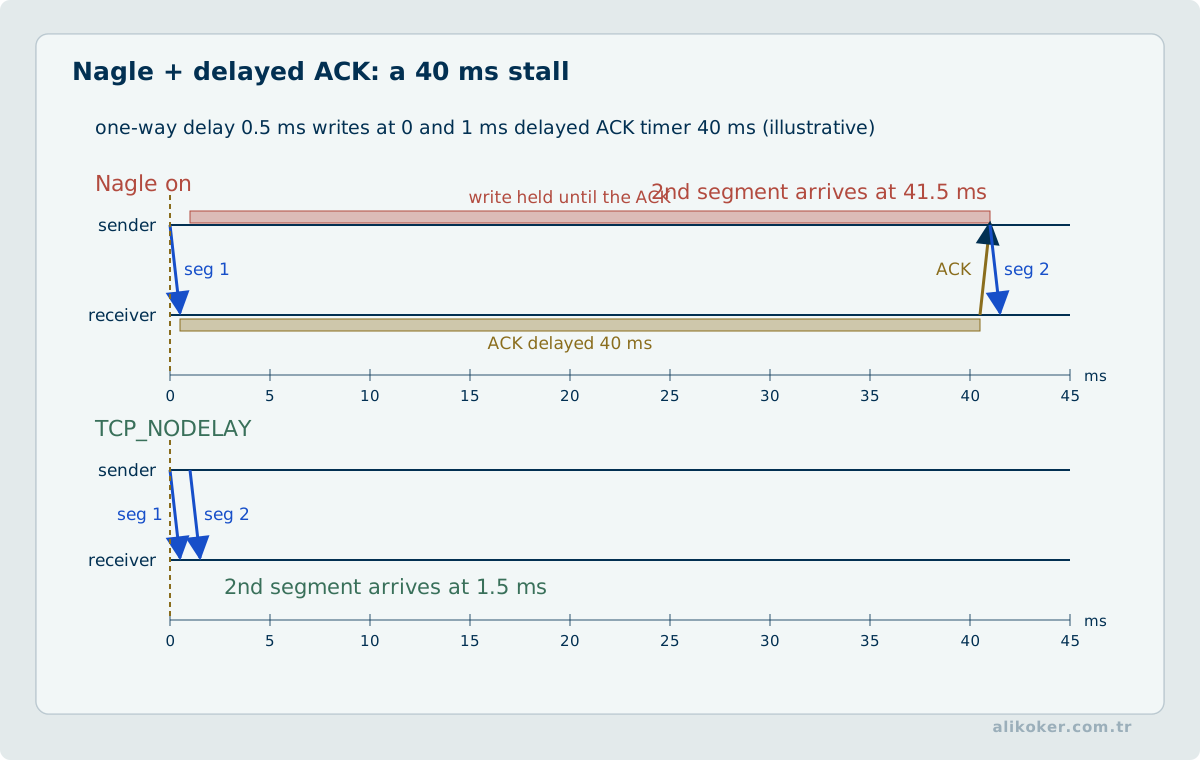
Nagle küçük TCP segmentlerini birleştirir. Delayed ACK ACK trafiğini azaltır.
İkisi küçük etkileşimli isteklerde birlikte gecikme ekleyebilir. TCP_NODELAY evrensel hız anahtarı değil, ölçülerek kullanılacak tercihtir.
Uygulama düzeyindeki batching çoğu zaman socket seçeneğinden daha belirleyicidir.
13.8. Zaman Aşımı ve Yaşam Döngüsü
Üretimde sonsuz ağ beklemesi güvenli değildir.
Ayrı bütçeler gerekebilir:
- connect,
- read,
- write,
- idle,
- toplam request deadline.
Deadline bütün işlemi sınırlar. Her adıma büyük zaman aşımı vermek uçtan uca süreyi katlayabilir.
Aktif TCP close sonrası uç TIME_WAIT durumunda kalabilir. Amaç gecikmiş eski segmentlerin yeni bağlantıyla karışmasını önlemektir.
TIME_WAIT tek başına leak değildir. SO_REUSEADDR adres yeniden kullanım kurallarını değiştirir; “TIME_WAIT'i kapat” anahtarı değildir.
13.9. Bağlantı Başarısızlığının Anlamı
Başarılı connect() yalnız TCP kurulmasının başarılı olduğunu kanıtlar.
Daha sonra şu aşamalar yine başarısız olabilir:
- TLS handshake,
- sertifika doğrulama,
- kimlik doğrulama,
- uygulama işlemi,
- proxy/gateway davranışı.
Benzer şekilde başarılı yerel send(), uzak uygulamanın veriyi işlediğini kanıtlamaz. Çoğu durumda yalnız yerel stack'in baytları kabul ettiğini gösterir.
Dağıtık protokol “başarı” kavramını açık tanımlamalıdır.
13.10. UDP Programlama
UDP datagram sınırlarını korur.
Gerekirse uygulama kendi:
- sequence number,
- acknowledgment,
- retransmission,
- yinelenen kayıtları tekilleştirme,
- congestion control
mekanizmalarını kurar.
Küçük UDP başlığı kötü tasarlanmış uygulama protokolünü hızlı yapmaz. Kayıp, reorder ve MTU sınırı yine uygulamanın problemidir.
13.11. DNS ve Byte Order
Çok baytlı protokol alanları network byte order, yani big-endian kullanır.
Klasik C yardımcıları:
htons / htonl
ntohs / ntohl
Normal uygulama isim çözümünde getaddrinfo() kullanmalıdır. Ham DNS paketi üretmek resolver, analyzer veya protokol egzersizi yazarken anlamlıdır.
13.12. Raw Socket ve Paket Yakalama
Raw socket daha düşük katman paket kontrolü verir ve çoğunlukla yüksek yetki ister.
Yakalama için libpcap/Npcap ile tcpdump/Wireshark daha uygun soyutlamalardır.
Yakalama noktası sonucu değiştirir:
host capture
SPAN
RSPAN
ERSPAN
network TAP
NIC offload nedeniyle host tarafındaki capture, wire üzerindeki gerçek bölümleme/sağlama toplamı davranışından farklı görünebilir.
13.13. TLS ve SSH Programlama
Şifreli socket yalnız “encrypt çağırmak” değildir.
TLS istemcisi:
- transport kurar,
- handshake yapar,
- certificate chain ve hostname doğrular,
- anahtarları türetir,
- uygulama verisini taşır.
Sertifika doğrulamasını kapatmak, şifreli taşımayı aktif saldırgana karşı anlamsızlaştırabilir.
SSH'de de server host key doğrulanmalıdır. Bilinmeyen host key'i körlemesine kabul etmek man-in-the-middle kararını kullanıcıya devreder.
13.14. TLS ile Karşılıklı TLS Arasındaki Kimlik Sınırı
Tipik HTTPS bağlantısında istemci sunucu sertifikasını ve bağlandığı ana bilgisayar adını doğrular; bu, sunucunun kimliğinin doğrulanmasıdır. Karşılıklı TLS'de (mTLS) sunucu ayrıca istemciden sertifika ister ve onun özel anahtara sahip olduğunu TLS el sıkışması sırasında doğrular. Dolayısıyla ağ bağlantısında iki yönlü kimlik doğrulama yapılabilir; fakat istemci sertifikasının geçerli olması uygulamada her kaynağa erişim yetkisi verdiği anlamına gelmez.
Bir hizmette sertifika kimliğinden uygulama kimliğine yapılan eşleme açıkça tanımlanmalıdır: güvenilen sertifika makamı, kabul edilen sertifika nitelikleri, süre/iptal denetimi, istemci kimliğinin yetki kapsamına dönüştürülmesi ve sertifika yenileme işlemi birbirinden ayrıdır. Ters proxy TLS'yi sonlandırıyorsa arka uygulama kimlik bilgisini yalnız doğrulanmış güven sınırı içinden almalıdır; istemcinin serbestçe yazabildiği başlığa dayanmak mTLS'yi yetkilendirme açısından geçersiz kılabilir. Bu ayrım, şifreli kanal, karşılıklı kimlik doğrulama ve uygulama yetkilendirmesinin üç farklı güvenlik kararı olduğunu gösterir.
13.15. Kopyalar ve Kernel Geçişleri
Yüksek packet rate'te paket başına maliyet belirleyicidir:
- system call,
- memory copy,
- bellek ayırma,
- context switch,
- önbellek kaçırması,
- interrupt.
sendfile benzeri API'ler dosya aktarımında gereksiz user-space kopyasını azaltabilir. DPDK veya AF_XDP daha ileri yüksek hızlı veri yollarıdır.
Kernel bypass bir takastır. Olgun kernel TCP, güvenlik, scheduling ve observability işlevlerinin bir bölümü yeniden kurulmak veya entegre edilmek zorunda kalabilir.
13.16. Gecikme ve İşlem Hacmi
Yüksek işlem hacmi ile düşük gecikme farklı hedeflerdir.
Büyük batch syscall maliyetini düşürür ve işlem hacmini artırabilir; tek isteği daha uzun bekletebilir. Büyük buffer burst'ü emer; queueing delay'i büyütebilir.
Birlikte izlenecek ölçüler:
throughput
median latency
p95 / p99 latency
queue depth
retransmission
drop
CPU
allocation
Kritik sistem davranışını yalnız ortalama gecikme açıklamaz.
Ünite 14: Yönetim, Otomasyon ve Gözlemlenebilirlik
14.1. Yönetim Düzlemi
Ağ cihazında üç mantıksal düzlem ayrılır:
- Data plane: paket iletir.
- Control plane: rota, komşuluk ve protokol durumu üretir.
- Management plane: yapılandırma, izleme ve idari erişim sağlar.
Bu ayrım güvenlik ve otomasyonda önemlidir. Yönetim trafiği mümkünse ayrı VRF, yönetim ağı veya out-of-band bağlantı üzerinden taşınır.
14.2. SDN
Software-Defined Networking, kontrol kararını paket iletiminden mantıksal olarak ayırır. Bu, bütün switchlerin "akılsız" olduğu anlamına gelmez; veri düzlemi yine yüksek hızlı forwarding yapar, ancak politika ve topoloji kararları merkezi veya dağıtık denetleyicilerle programlanabilir.
uygulama / intent
       |
control plane
       |
programlanabilir arayüz
       |
data plane
OpenFlow SDN'in erken döneminde önemli bir güney yönlü arayüzdü. Güncel ağlarda NETCONF, gNMI, BGP, PCEP ve üretici API'leri gibi birden çok mekanizma birlikte kullanılabilir. Asıl değişim tek bir protokol değil, ağ durumunun yazılım tarafından okunabilir ve değiştirilebilir hale gelmesidir.
14.3. Cisco IOS/IOS XE Temel Akışı
Klasik CLI modları:
Switch>              user EXEC
Switch#              privileged EXEC
Switch(config)#      global configuration
Switch(config-if)#   interface configuration
Temel örnek:
enable
configure terminal
hostname SW1
interface gigabitEthernet 1/0/1
 description USER
 switchport mode access
 switchport access vlan 10
 no shutdown
end
copy running-config startup-config
CLI sözdizimi platform ve sürüme göre değişebilir. Dersin amacı komut dizisini ezberlemekten çok çalışma yapılandırması, kalıcı yapılandırma ve hiyerarşik bağlamı anlamaktır.
Modern IOS XE platformlarında depolama ve boot yapısı eski Catalyst/IOS örneklerinden farklı olabilir. "RAM'de running-config, NVRAM'de startup-config" modeli kavramsal olarak öğreticidir, ancak gerçek dosya sistemi platform belgeleriyle doğrulanmalıdır.
14.4. Güvenli Uzak Yönetim
SSH kullanılmalı, Telnet devre dışı bırakılmalıdır.
Temel ilkeler:
- ayrı yönetim ağı,
- AAA,
- yalnız gerekli kaynak IP'lere ACL,
- güçlü anahtar ve algoritmalar,
- merkezi log,
- zaman eşleme,
- varsayılan veya ortak hesaplardan kaçınma.
Web arayüzü gerekiyorsa HTTPS kullanılmalı ve sertifika yönetimi yapılmalıdır.
14.5. Komşu Keşfi
CDP Cisco'ya özgüdür. LLDP IEEE 802.1AB tabanlı açık standart yaklaşımıdır.
Komşu keşfi:
- fiziksel bağlantı doğrulama,
- port eşleştirme,
- cihaz kimliği,
- PoE ve bazı yetenek bilgileri
için yararlıdır.
Ancak keşif protokolleri topoloji bilgisini açığa çıkarabilir. Güvenilmeyen erişim portlarında gereksiz duyurular kapatılabilir.
14.6. Sorun Giderme Sırası
Rastgele komut çalıştırmak yerine katmanlı ilerlemek gerekir.
Pratik sıra:
- Fiziksel: link, optik güç, kablo, hata sayaçları.
- Layer 2: VLAN, trunk, STP, MAC tablosu, LACP.
- Layer 3: adres, prefix, ARP/ND, gateway, route.
- Transport: port erişimi, TCP durumu, güvenlik duvarı.
- Application: DNS, TLS, servis durumu.
Bir önceki katman doğrulanmadan üst katmana atlamak tanı süresini uzatır.
14.7. Temel Araçlar
Host tarafında:
ping
traceroute / tracert
ip addr
ip route
ip neigh
ss
dig
nslookup
arp -a
tcpdump / Wireshark
Linux'ta ifconfig ve netstat tarihsel araçlardır; modern iproute2 karşılıkları ip ve ss komutlarıdır.
Ağ cihazında:
show interfaces
show interfaces counters
show mac address-table
show vlan
show interfaces trunk
show spanning-tree
show etherchannel summary
show ip interface brief
show ip route
show arp
show ipv6 neighbors
show logging
çıktıları sorunu katmanlara ayırmak için kullanılır.
14.8. NetFlow, IPFIX ve Akış Görünürlüğü
Packet capture tek tek paketleri gösterir. Flow telemetry daha ucuz bir soruyu yanıtlar: kim kiminle, ne zaman ve ne kadar iletişim kurdu?
NetFlow/Flexible NetFlow ve standart IPFIX şu bilgileri dışa aktarabilir:
- kaynak/hedef,
- portlar,
- protokol,
- byte/paket sayısı,
- başlangıç/bitiş zamanı.
Flow kaydı tam veri yükü içermez. Kapasite analizi, anomali tespiti ve trafik matrisi için uygundur.
14.9. SPAN, RSPAN ve ERSPAN
- SPAN: yerel switch portu/VLAN mirror eder.
- RSPAN: mirrored trafiği Layer 2 üzerinden uzak switche taşır.
- ERSPAN: mirrored trafiği Layer 3 ağ üzerinden kapsüller.
Mirroring kayıpsız değildir. Analyzer yolu oversubscribe olursa üretim trafiği başarılıyken kopyalar düşebilir.
14.10. IP SLA ve Aktif Ölçüm
Pasif sayaçlar var olan trafiği gözler. Aktif ölçüm gecikme, jitter, loss veya hizmet erişilebilirliğini ölçmek için sentetik probe gönderir.
IP SLA benzeri mekanizmalar:
- sürekli yol kalitesi ölçümü,
- object tracking,
- failover kararı,
- SLA doğrulaması
için kullanılabilir.
Sentetik probe uygulama trafiğini birebir temsil etmez; pasif telemetriyle birlikte yorumlanmalıdır.
14.11. Ping Testinin Doğruladığı Özellikler ve Sınırları
Ping ICMP echo çalıştığını gösterir. Şunları tek başına kanıtlamaz:
- TCP portunun açık olduğunu,
- DNS'in çalıştığını,
- uygulamanın sağlıklı olduğunu,
- büyük paketlerin geçtiğini,
- iki yönlü yolun aynı olduğunu.
Bu nedenle "ping var, ağ sağlam" sonucu hatalıdır.
14.12. Traceroute
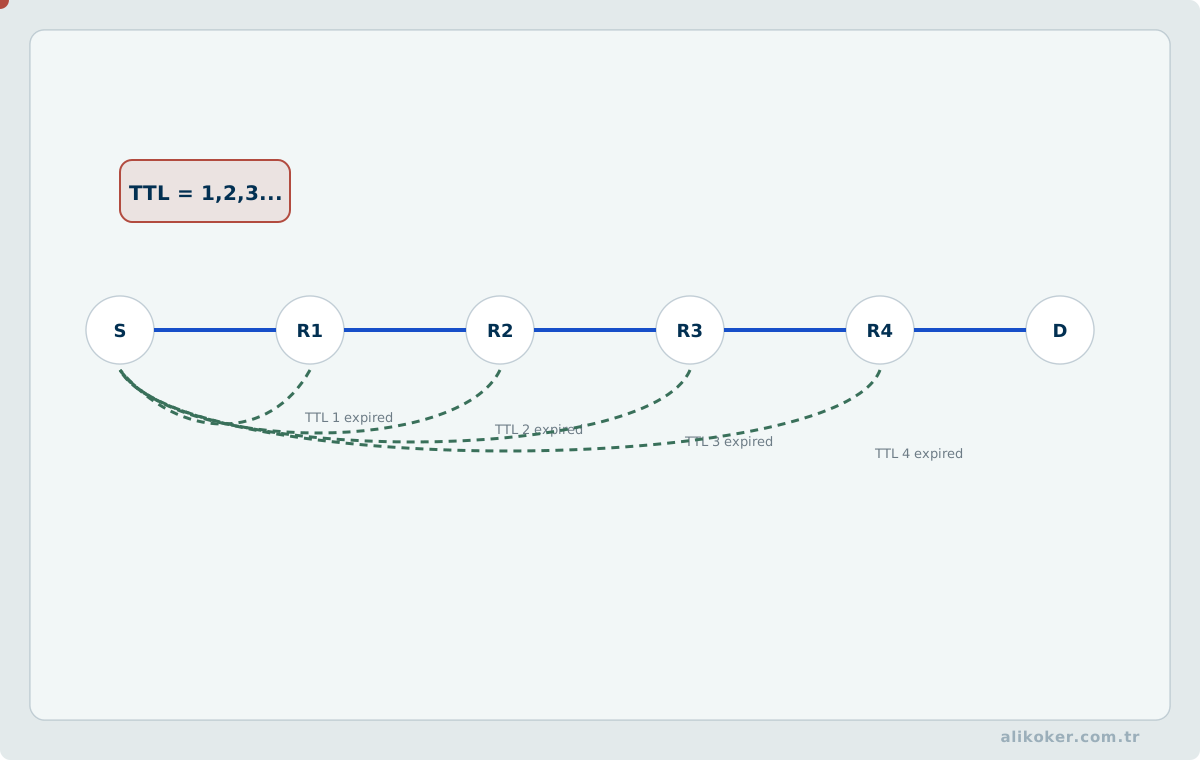
Traceroute TTL/Hop Limit değerini kademeli artırarak ara routerlardan gelen ICMP Time Exceeded yanıtlarını kullanır.
Görülen yol:
- asimetrik olabilir,
- bazı routerlar yanıt vermeyebilir,
- load balancing nedeniyle denemeler farklı yollara gidebilir.
Traceroute, yönlendirme tablosunun kendisi değil, ölçüm anında gözlenen bir yol örneğidir.
14.13. Paket Yakalama
Paket analizi katmanlar arasındaki varsayımları doğrular.
İncelenecek sıra:
Ethernet
  |
IP
  |
TCP/UDP/ICMP
  |
uygulama protokolü
Örneğin DNS sorunu düşünülen durumda önce sorgunun gerçekten gönderildiği, sonra yanıtın gelip gelmediği kontrol edilmelidir. Paket yakalama "uygulama yavaş" gibi belirsiz şikayeti ölçülebilir olaya dönüştürür.
14.14. Optik ve Mantıksal Trafik Gözlem Noktalarının Karşılaştırılması
Optical TAP, ağa fiziksel olarak erişilen noktadaki optik sinyali gözlemlemeye yönelik bir düzenektir; SPAN ise anahtarlayıcının belirli çerçeveleri izleme portuna kopyalamasıyla çalışır. Gözlenen trafik, gözlem noktasından geçmeyen akışları kapsamaz. SPAN portu doygunluğu, donanımsal filtreleme, örnekleme ve yön bazlı kopyalama kaybı nedeniyle birebir hat kopyası sağlamayabilir. Optik güç bütçesi ve fiziksel bağlantı özellikleri TAP kullanımında ayrıca denetlenir.
Yakalanan kayıt için arayüz, VLAN, yön, saat referansı, kesilme (snaplen) ve olası paket kaybı açıklanmalıdır. Şifreli uygulama verisi içerik olarak çözümlenemiyorsa metadata analizinin sınırları raporlanır. Ağ gözlemi, uç noktada gerçekten işlendiği doğrulanmamış bir isteğin uygulama tarafından kabul edildiğini kanıtlamaz.
14.15. Paket Akışlarının Yeniden Oluşturulması ve Ölçüm Hataları
TCP akışı yeniden oluşturulurken sıra numaraları, yeniden iletilen segmentler, sıra dışı geliş, örtüşen bayt aralıkları ve çift yönlü oturum sınırları değerlendirilir. Yeniden oluşturulan veri, yakalama noktasında görülen segmentlerin sonucudur; kaybolmuş veya yakalanmamış paketler belirsizlik yaratır. IP parçalarının birleştirilmesi, TCP akışının birleştirilmesinden ayrı bir işlemdir.
Tek başına 5-tuple her koşulda benzersiz oturum kimliği değildir; NAT, port yeniden kullanımı ve uzun süreli yakalamalarda ek zaman/bağlantı durumu gerekir. Akış hesaplamasında zaman damgası doğruluğu, saat senkronizasyonu ve yakalama kaybı birlikte raporlanmalıdır. Uygulama içeriğinin yorumlanması için taşıma katmanındaki başarılı yeniden oluşturma tek başına yeterli değildir.
14.16. YANG
YANG ağ yapılandırması ve durum verisi için veri modeli dilidir. Amaç cihazın metin CLI çıktısını kazımak yerine anlamı tanımlı bir veri ağacı kullanmaktır.
Model:
interfaces
  interface[name]
    config
    state
gibi hiyerarşi tanımlar.
Satıcıya özgü modeller yanında OpenConfig gibi ortak modeller çok üreticili otomasyonda önemlidir.
14.17. Veri Modeli, Serileştirme ve Yönetim Protokolünü Ayırmak
Ağ otomasyonunda sık yapılan kavramsal hata, veri modeli ile verinin tel üzerindeki gösterimini ve yönetim protokolünü aynı şey sanmaktır.
istenen / gözlenen durum
        |
      YANG                 veri modeli
        |
 JSON / XML / Protobuf     kodlama / serileştirme
        |
NETCONF / RESTCONF / gNMI  yönetim işlemi ve taşıma modeli
Bu katmanlar bire bir bağlı değildir. YANG bir yapılandırma ve durum ağacının anlamını tanımlar; aynı anlam farklı protokollerde farklı kodlamalarla taşınabilir. JSON, XML ve YAML ise tek başlarına ağ yönetim protokolü değildir. gNMI'nin veri alışverişi de genel olarak gRPC/Protocol Buffers ekosistemi içinde değerlendirilir.
Serileştirme biçimi seçerken yalnız okunabilirlik değil şu özellikler önemlidir:
- şema ve tip doğrulama,
- kayıp yaratmadan round-trip edebilme,
- deterministik üretim gereksinimi,
- büyük yapılandırmalarda ayrıştırma maliyeti,
- diff ve sürüm kontrolü davranışı,
- gizli bilgilerin yanlışlıkla loglanmaması.
REST tabanlı API'de de HTTP fiilini bilmek yeterli değildir. Kaynağın kimliği, idempotency beklentisi, optimistic-concurrency/ETag benzeri koruma, hata semantiği, kimlik doğrulama, yetkilendirme ve rate limit sözleşmenin parçasıdır.
14.18. NETCONF ve RESTCONF
NETCONF, yapılandırılmış RPC yaklaşımı kullanır ve YANG modellenmiş datastore'larla çalışabilir.
RESTCONF, YANG verisini HTTP tabanlı REST arabirimi üzerinden sunar.
İkisi aynı protokol değildir:
NETCONF   RPC / datastore odaklı
RESTCONF  HTTP kaynak modeli
YANG      veri modeli
14.19. gNMI ve OpenConfig
gNMI, gRPC ve Protocol Buffers tabanlı ağ yönetimi arabirimidir. Temel işlemler:
- Get,
- Set,
- Subscribe.
OpenConfig, üreticiden bağımsız veri modelleri ve gNMI ekosistemiyle model tabanlı yönetimi destekler.
OpenConfig gNMI belirtiminin Mart 2026 sürümü 0.11.0'dır. Protokol sürüm numarasını ezberlemekten çok, Subscribe modelinin sürekli telemetri için neden uygun olduğunu anlamak önemlidir.
14.20. Akış Tabanlı Telemetry
SNMP polling:
NMS -> cihaz: değer nedir?modelini kullanır.
Akış tabanlı telemetry:
abone ol
   |
cihaz -> güncellemeleri akıt
yaklaşımına geçer.
YANG-Push, YANG datastore güncellemelerini periyodik veya değişiklik tabanlı olarak abonelere iletmek için standart mekanizma tanımlar.
Kazançlar:
- daha yüksek örnekleme sıklığı,
- daha az gereksiz polling,
- yapılandırılmış veri,
- olay ile ölçüm arasındaki gecikmenin azalması.
Telemetri veri üretimini artırdığı için collector kapasitesi, saklama maliyeti ve cardinality ayrıca tasarlanmalıdır.
14.21. Otomasyon
Ağ otomasyonunun temel amacı komutları daha hızlı yazmak değil, aynı niyeti tekrar edilebilir biçimde uygulamaktır.
İki yaklaşım:
Imperative:
porta gir
VLAN komutunu çalıştır
description değiştir
Declarative:
bu portun istenen son durumu VLAN 10 olsunBildirimsel yaklaşım idempotency ve configuration drift denetimini kolaylaştırır.
14.22. Otomasyon, Orkestrasyon ve Configuration Drift
Tek cihazda idempotent değişiklik üretmek otomasyon, bağımlı çoklu adımların doğru sırada ve hata sınırlarıyla yürütülmesi ise orkestrasyon problemidir. Örneğin yeni bir VLAN'ın tanımlanması, trunk izinlerinin güncellenmesi, gateway politikasının oluşturulması, ACL değişikliği ve doğrulama adımları tek bir CLI komutundan daha geniş bir transaction benzeri iş akışı oluşturur.
Güvenli bir ağ otomasyon hattı şu döngüyü hedefler:
source of truth
      |
render / plan
      |
pre-check
      |
bounded change
      |
post-check
      |
state comparison
   /       \\
uyumlu    drift
          |
     rollback / reconcile
Ansible, Chef, Puppet ve SaltStack gibi araçlar farklı agent/agentless ve state modellerine sahiptir; fakat araç seçimi bu mimari ilkelerin önüne geçmemelidir. Asıl hedef aynı niyetin tekrarında gereksiz değişiklik üretmemek, drift'i ölçmek ve kısmi başarısızlıkta güvenli geri dönüş sınırını bilmektir.
Bu yaklaşım ağ cihazlarını "komut çalıştırılan kutular" olmaktan çıkarıp doğrulanabilir durum makineleri olarak ele alır. Performans açısından da kontrol önemlidir: otomasyon aynı anda sınırsız sayıda cihaza yük bindirmek yerine bounded concurrency, backoff ve kontrollü batch davranışı kullanmalıdır.
14.23. Git ve Doğrulama
Ağ yapılandırması kod gibi yönetilebilir:
değişiklik
   |
version control
   |
lint / şema doğrulama
   |
lab / dijital ikiz / test
   |
onay
   |
dağıtım
   |
telemetri ile doğrulama
Bu model değişikliği kimin, neden ve ne zaman yaptığını görünür hale getirir.
Otomasyon hatayı da otomatikleştirebilir. Bu nedenle hızdan önce kapsam kontrolü, dry-run, diff, canary dağıtım ve geri alma planı gerekir.
14.24. Intent-Based Networking
Intent-based yaklaşım cihaz komutundan iş sonucuna doğru soyutlama yapar.
niyet
  |
politika
  |
cihaz yapılandırması
  |
telemetri
  |
uygunluk denetimi
  ^
Gerçek değer son adımdadır. Sistem yalnız yapılandırma üretirse klasik otomasyondur; istenen sonucun gerçekten oluştuğunu ölçerse kapalı çevrim yönetimine yaklaşır.
14.25. API Güvenliği
Ağ API'si yönetim yüzeyidir ve CLI kadar korunmalıdır.
Gerekli kontroller:
- güçlü kimlik doğrulama,
- en az ayrıcalıklı token,
- TLS,
- gizli bilgi kasası,
- audit log,
- rate limit,
- sertifika doğrulama,
- secret'ların kaynak koddan ayrılması.
Otomasyon hesabına bütün ağa sınırsız yönetici yetkisi vermek, otomasyonun sağladığı merkezi kontrolü tek saldırı noktasına dönüştürür.
14.26. Yapılandırmadan Doğrulanmış Hizmete: Operasyonel Durum Zinciri
Ağ yönetiminde bir komutun kabul edilmesi, hedef hizmetin gerçekten çalıştığını kanıtlamaz. Soru-cevap örneklerinde VLAN tanımlı olduğu halde trunk eksikliği nedeniyle iletişimin kesilmesi, DNS adı başarısızken IP adresine erişilebilmesi, çalışma yapılandırmasının kalıcı yapılandırmadan ayrılması ve farklı durum çıktılarıyla işleyişin doğrulanması aynı mühendislik ilkesine işaret eder: yapılandırma, durum ve trafik ayrı kanıt sınıflarıdır.
Pratik doğrulama zinciri şu şekilde modellenebilir:
istenen durum
     |
yapılandırılmış durum
     |
control-plane durumu
     |
operasyonel durum
     |
forwarding / veri düzlemi
     |
uçtan uca hizmet
Bir katmandaki başarı bir sonraki katmanı garanti etmez. Örneğin bir access portunun VLAN numarası doğru olabilir; fakat VLAN etkin değilse, trunk üzerinde taşınmıyorsa, STP portu forwarding durumda değilse veya gateway yolu bozuksa uygulama iletişimi yine başarısız olur. Benzer biçimde bir yönlendirme protokolü yapılandırılmış olabilir; komşuluk kurulmadıysa ya da öğrenilen rota forwarding tablosuna yerleşmediyse paket iletimi gerçekleşmez.
Bu nedenle üretim doğrulamasında üç bağımsız soru birlikte sorulmalıdır:
- Configuration: Niyet edilen yapılandırma gerçekten cihaza uygulanmış mı?
- State: Protokol veya özellik beklenen çalışma durumuna geçmiş mi?
- Traffic: Gerçek paketler beklenen yoldan iletiliyor ve hizmet sonucuna ulaşıyor mu?
Bu model, CLI çıktısını son gerçek olarak görmek yerine ağ cihazını gözlenebilir bir durum makinesi olarak ele alır.
14.27. Katman 2 Yapılandırmasının ve Trafik Davranışının Doğrulanması
Anahtarlama sorunlarında yalnız konfigürasyonu görmek yeterli değildir. VLAN, trunk, STP, link aggregation ve first-hop redundancy için doğrulama farklı kanıtlar gerektirir:
VLAN doğrulamasında portların VLAN eşlemesi yapılandırma kaydından okunur; VLAN'ın etkinliği ve port üyeliği çalışma durumundan, aynı VLAN içindeki iletişim ise MAC öğrenimi ve veri trafiğinden anlaşılır. Trunk bağlantısında izin verilen VLAN politikası, trunk'ın operasyonel durumu ve etiketli çerçevelerin karşı uca ulaşması birlikte incelenir. STP için kök köprü seçimi, priority/guard/port ayarları, port rolleri ve durumları ile döngüsüz etkin forwarding yolu aynı değerlendirmeyi tamamlar.
LAG/EtherChannel grubunda üye portların parametre uyumu, bundle'ın oluşması, üyelerin aktif olması ve trafiğin gerçekten toplulaştırılmış bağlantıdan geçmesi esas alınır. FHRP yapılarında sanal IP ve izleme politikası yapılandırmayı; active/standby ya da eşdeğer roller operasyonel durumu; uçtan uca gateway failover denemesi ise hizmet davranışını gösterir. Böylece her mekanizma yapılandırma, çalışma durumu ve taşınan gerçek trafik üzerinden ayrı ayrı doğrulanır.
Özellikle LAG üyesi portlarda hız, duplex, trunk/erişim modu ve ilgili Layer-2 parametrelerinin uyumsuzluğu fiziksel linkler up görünse bile bundle oluşmasını engelleyebilir. Aynı şekilde STP'de root seçiminin veya PortFast benzeri edge davranışının bilinmesi tek başına uygulama trafiğinin geçtiğini kanıtlamaz; veri düzlemi ayrıca doğrulanmalıdır.
14.28. Tanı Testlerinin Kanıt Sınırı
Sorun giderme komutları ancak hangi hipotezi test ettikleri bilindiğinde değerlidir. Basit bir doğrulama merdiveni:
loopback
  -> yerel IP yığını
yerel arayüz / adres
  -> host yapılandırması
varsayılan ağ geçidi
  -> yerel L2 + ilk L3 atlama
uzak IP
  -> yönlendirme/policy yolunun bir bölümü
uzak ad
  -> DNS çözümleme + önceki ağ yolu
uygulama isteği
  -> taşıma, TLS ve uygulama katmanı
127.0.0.1 gibi loopback hedefinin yanıt vermesi yerel IP protokol yığınının loopback yolunu desteklediğini gösterir; fiziksel NIC, kablo, switch portu, gateway veya DNS sağlığını kanıtlamaz.
Bir hedefe IP adresiyle erişilirken adla erişilemiyorsa DNS yapılandırması, resolver erişilebilirliği veya ad çözümleme zinciri güçlü bir hipotez haline gelir. Bunun tersi durumda DNS'in çalışması, uygulama portunun veya sunucu sürecinin sağlıklı olduğunu tek başına göstermez.
14.29. SNMP İşlem Yönü ve Yetki Sınırı
SNMP mimarisinde yalnız manager, agent ve MIB kavramlarını bilmek yeterli değildir; işlemin yönü ve etkisi de ayrılmalıdır:
manager --GET/GETNEXT/GETBULK--> agent
manager -----------SET---------> agent
agent --------TRAP/INFORM------> manager- GET ailesi yönetilen durumu okur.
- SET desteklenen bir nesnenin değerini değiştirebilir; gözlem yetkisi ile değiştirme yetkisinin aynı güven sınırında bulunmaması gerekir.
- TRAP agent tarafından asenkron bildirim olarak gönderilir.
- INFORM bildirim için alındı teyidi sağlayan farklı bir mekanizmadır.
Bu ayrım operasyonel güvenlik açısından önemlidir. Yalnız izleme amacı olan bir yönetim hesabına gereksiz yazma yetkisi verilmemelidir. SNMPv3 kullanımı, yetkilendirme kapsamı ve yönetim ağı sınırları birlikte düşünülmelidir.
14.30. Çalışan Durum, Kalıcı Durum ve Harici Kaynak
Ağ cihazındaki üç durum birbirinden ayrılmalıdır:
çalışan yapılandırma
        |
kalıcı / boot sonrası yapılandırma
        |
harici yedek veya source of truth
Çalışan yapılandırmada yapılan değişiklik hizmeti hemen etkileyebilir fakat kalıcı duruma yazılmadıysa yeniden başlatmada kaybolabilir. Kalıcı yapılandırmaya kaydetmek ise tek başına kurumsal yedek değildir; cihazın kendisi kaybedildiğinde aynı kopya da kaybolabilir.
Bu nedenle güvenilir değişiklik yönetimi şu özellikleri hedefler:
- cihaz dışı ve sürümlenmiş kaynak,
- değişiklik öncesi diff,
- onay ve kapsam sınırı,
- uygulama sonrası state doğrulaması,
- gerektiğinde geri dönüş,
- gizli bilgilerin ayrı yönetimi.
Sınav bağlamında running ile startup arasındaki fark bir komut bilgisi olarak sorulabilir; üretim mühendisliğinde asıl amaç yeniden başlatma sonrası beklenen durumu ve cihaz dışı geri kazanım yolunu garanti etmektir.
14.31. Doğrulamanın Kapanış Koşulu
Bir arıza ancak tek bir komut başarılı olduğunda değil, başlangıçtaki kullanıcı etkisi ortadan kalktığında kapanmış sayılır. Sağlam kapanış zinciri:
değişiklik uygulandı
      |
protokol/state doğrulandı
      |
forwarding doğrulandı
      |
uygulama yolu doğrulandı
      |
log / telemetri normal
      |
geri dönüş bilgisi kaydedildi
Bu yaklaşım, ağ yönetimini komut ezberinden çıkarıp kanıta dayalı durum doğrulaması problemine dönüştürür.
14.32. Ağ Davranışını Katmanlara Ayırarak Ölçmek
Bir bağlantının “yavaş” olması tek bir ağ metriğiyle açıklanmaz. DNS çözümleme, bağlantı kurulumu, TLS/QUIC el sıkışması, sunucuya ilk byte, aktarım ve uygulama kuyruğu ayrı ölçülebilir. Ping süresi bu zincirin yalnız bir bölümünü temsil eder.
Paket yakalama yorumunda gözlem noktası önemlidir. NAT, offload, şifreleme ve sanal ağ katmanları yakalanan trafiğin biçimini değiştirebilir. Aynı paketin istemci ve sunucu tarafındaki görünümü birebir aynı olmayabilir.
Protokol davranışı için RFC/standart, işletim sistemi uygulaması ve cihaz konfigürasyonu ayrı kanıt kaynaklarıdır. Güvenlik önerisi de tehdit modeliyle birlikte okunmalıdır; her ağda aynı ACL, timeout veya yeniden deneme politikası doğru değildir.
14.33. Kanıta Dayalı Ağ Sorun Giderme ve Güvenilir İletim
Çalışan bir ağ arızalandığında temel soru, hangi kanıtın hangi hipotezi desteklediğidir. Ağ sorun giderme; gözlemi nedenden ayıran, hata alanını küçülten ve her değişikliği doğrulayan kontrollü bir teşhis sürecidir.
14.34. Belirti, Gözlem, Hipotez ve Kök Neden
Bir kullanıcının “ağ yavaş”, “Internet yok” veya “sunucuya erişemiyorum” demesi belirtidir. CRC sayacının artması, bir OSPF komşuluğunun düşmesi, DNS sorgusunun yanıtsız kalması veya TCP SYN paketine yanıt gelmemesi ise gözlemdir. Gözlem, tek başına kök neden değildir.
Sağlam bir teşhis zinciri şu sırayı korur:
belirti
  -> kapsam / etki alanı
  -> ölçülebilir gözlem
  -> bir veya birkaç hipotez
  -> en az müdahaleli ayırıcı test
  -> nedenin doğrulanması
  -> kontrollü düzeltme
  -> uçtan uca yeniden doğrulama
  -> kayıt ve geri dönüş bilgisi
Örneğin yalnız ping kaybı görmek “fiziksel hat bozuk” sonucunu vermez. Paket; fiziksel hata, kuyruk taşması, ACL/policy, ICMP rate-limit, rota problemi veya karşı ucun yanıt vermemesi nedeniyle kaybolabilir. Kök neden ancak farklı katmanlardan gelen kanıtlar birbiriyle tutarlı olduğunda güçlenir.
14.35. Sistematik Sorun Giderme Döngüsü
Operasyonel olarak yararlı bir döngü şu adımlardan oluşur:
- Problemi sınırla: tek kullanıcı mı, VLAN mı, bina mı, site mı, uygulama mı, tüm ağ mı etkileniyor?
- Zaman çizgisini çıkar: ilk bozulma ne zaman görüldü, sürekli mi aralıklı mı, yükle veya belirli saatlerle ilişkili mi?
- Son değişiklikleri belirle: konfigürasyon, kablo, optik modül, firmware, güvenlik politikası, rota, DNS veya uygulama değişikliği var mı?
- Sağlıklı baseline ile karşılaştır: normal komşuluklar, normal hata sayaçları, olağan trafik ve gecikme dağılımı bilinmeden “anormal” davranış doğru tanımlanamaz.
- Hipotezleri katmanlara ayır: fiziksel, L2, L3, taşıma, güvenlik ve uygulama nedenlerini birbirine karıştırma.
- Bir seferde tek değişkeni test et: aynı anda birden çok konfigürasyon değişikliği nedenselliği belirsizleştirir ve geri dönüşü zorlaştırır.
- Düzeltmeden sonra kullanıcı yolunu doğrula: yalnız cihaz CLI'sında durumun
upolması hizmetin geri geldiğini kanıtlamaz. - Ne değiştiğini ve nedenini kaydet: başarılı geri dönüş adımı, kullanılan kanıt ve zaman çizgisi sonraki olayı hızlandırır.
Bu yaklaşım bir “yedi adımlı reçete” ezberlemekten çok, teşhisin falsifiye edilebilir hipotezlerle yürütülmesi anlamına gelir.
14.36. Bottom-Up, Top-Down, Divide-And-Conquer ve Follow-The-Path
Tek bir başlangıç yöntemi her olay için doğru değildir:
- Bottom-up: yeni kablolama, fiziksel taşıma, link flap, optik alarm veya hata sayaçları varsa L1/L2'den başlanır.
- Top-down: yalnız belirli bir uygulama bozuksa ve alt katmanların çalıştığına dair güçlü kanıt varsa DNS/TLS/HTTP gibi üst katmanlardan geriye gidilebilir.
- Divide-and-conquer: orta noktadan başlanıp hata alanı ikiye bölünür. Örneğin yerel gateway erişilebilirken uzak prefix erişilemiyorsa odak L3/WAN/policy tarafına kaydırılır; ancak gateway yanıtının L1/L2'nin her ayrıntısını kanıtlamadığı unutulmaz.
- Follow-the-path: hosttan hedefe gerçek forwarding yolundaki her karar noktası sırayla incelenir: istemci yönlendirme tablosu, neighbor çözümleme, access switch, gateway, ara routerlar, firewall/NAT, load balancer ve hedef servis.
Yöntem seçiminin amacı komut sayısını azaltmak değil, en yüksek bilgi kazancını en düşük riskle elde etmektir.
14.37. Değişiklik Yönetimi ve Geri Dönüş
Arıza sırasında yapılan müdahale yeni bir arıza üretmemelidir. Üretim ağında değişiklikten önce en az şu bilgiler tutulmalıdır:
- başlangıç konfigürasyonu veya ilgili bölümün çıktısı,
- değişiklik nedeni ve beklenen etkisi,
- doğrulama ölçütü,
- geri dönüş adımı,
- değişiklikten etkilenecek hata alanı.
“Bir portu kapatıp açmak”, “STP'yi devre dışı bırakmak”, “ACL'yi geçici olarak kaldırmak” veya “route eklemek” tanı yöntemi olarak kontrolsüz kullanılmamalıdır. Müdahale önce hipotezi test etmeli, sonra kalıcı çözüm uygulanmalıdır.
14.38. L1 Teşhisi: Link Varlığı ile Link Sağlığını Ayırmak
Bir arayüzün up olması fiziksel yolun sağlıklı olduğunu kanıtlamaz. Farklı arıza sınıfları farklı kanıt üretir.
Hiç kurulmayan bağlantıda her iki ucun yönetimsel ve operasyonel durumu, cihaz/modül envanteri ve kablo veya optik hat ölçümleri birlikte ele alınır. Yönetimsel kapalı port, karşı uç erişilemezliği, ortam ya da modül uyumsuzluğu ve hat sonlandırması bu gözlemle ilişkili başlıca nedenlerdir. Tekrarlayan link flap durumunda geçiş ve reset sayaçları; optik güç marjı, konektör temizliği ve gevşeklik, bükülme kaybı, modül/port ve enerji koşullarıyla ilişkilendirilir. Ölçüm tarafında DOM, OPM/OTDR ve kontrollü fiziksel izolasyon kullanılır.
CRC, FCS veya input error sayaçlarındaki artış, bakır/fiber ortamı, sonlandırmayı, EMI/crosstalk etkilerini ve port/NIC koşullarını ölçmeyi gerektirir; sayaç artış hızı, kablo sertifikasyonu ve kontrollü port/kablo karşılaştırması veri sağlar. Düşük throughput ile late-collision benzeri sayaçlar birlikte görülüyorsa bağlantının iki ucundaki hız, duplex ve autonegotiation durumu karşılaştırılır. PoE ile beslenen uç cihazın açılmaması ise PSE yeteneği, güç bütçesi, güç sınıfı/uzlaşımı ve kablo yoluyla birlikte; PoE durumu, kablo testi ve cihazın güç gereksinimleri üzerinden incelenir.
Optik bağlantıda Digital Optical Monitoring (DOM) verisi yararlıdır; ancak tek bir evrensel “iyi dBm” eşiği yoktur. Verici/alıcı gücü, sıcaklık ve bias değerleri modül türünün ve üreticinin çalışma aralığıyla karşılaştırılmalıdır. Aynı şekilde kirli konektör, macro-bend veya hatalı patch fiziksel olarak link kurulmasına rağmen hata oranını yükseltebilir.
CRC/FCS artışı genellikle iletim yolunda bozulmuş çerçevelere işaret eder; fakat tek bir sayaçtan kesin fiziksel neden çıkarılmaz. Sayaçların zaman içindeki artış hızı, karşı uçtaki sayaçlar ve kablo/optik ölçüm birlikte değerlendirilir.
14.39. L2 Teşhisi: Doğru VLAN, Doğru Yol ve Döngüsüz Topoloji
L2 sorunlarında “MAC adresi görünüyor” veya “trunk up” tek başına yeterli kanıt değildir.
VLAN uyuşmazlığı için şu zincir izlenebilir:
host adresi/prefix
  -> access VLAN
  -> MAC öğrenimi
  -> trunk allowed VLAN listesi
  -> native/tagged davranışı
  -> SVI / gateway
Bir access portun yanlış VLAN'da olması, trunk üzerinde ilgili VLAN'ın izinli olmaması veya iki uçta native VLAN davranışının uyuşmaması fiziksel link açıkken iletişimi kesebilir.
STP döngüsü veya Layer 2 kararsızlığı için tek işaret “çok trafik” değildir. Daha güçlü göstergeler:
- aynı MAC adresinin kısa aralıklarla farklı portlardan öğrenilmesi,
- hızlı ve sürekli topology-change olayları,
- broadcast/unknown-unicast oranında ani artış,
- switch CPU/forwarding kaynağında baskı,
- birden çok portta eşzamanlı yoğun frame aktivitesi.
BPDU Guard gibi korumalar yalnız güvenlik özelliği değil, hata alanını sınırlayan operasyonel bariyerlerdir. err-disabled görülen bir portu yalnız shutdown/no shutdown ile açmak kök nedeni çözmez; önce portun neden korumaya girdiği belirlenmelidir.
14.40. L3 Teşhisi: Adres, Komşu, Route ve Dönüş Yolu
Bir host kendi subneti dışındaki hedefe giderken en az şu koşullara ihtiyaç duyar:
geçerli kaynak adres/prefix
  + doğru next-hop/gateway seçimi
  + next-hop için ARP/ND çözümlemesi
  + routerda uygun forwarding route'u
  + dönüş yönünde erişilebilir yol
  + geçişte izin veren state/policy
Yanlış default gateway tipik olarak aynı subnet içindeki iletişimi korurken subnet dışı erişimi bozar. Bu durumda önce host route tablosu ve neighbor çözümlemesi incelenmelidir.
Eksik route tanısında yalnız hedef prefixin tabloda görünmesi yetmez. Longest-prefix-match sonucu, next-hop erişilebilirliği, recursive resolution, VRF bağlamı, route'un active/installed durumu ve gerekirse dinamik protokol komşuluğu birlikte kontrol edilir.
IP adresi çakışması kararsız ARP/neighbor eşleşmeleri, gratuitous ARP değişimleri veya Duplicate Address Detection uyarıları üretebilir. Yönetilen ağda DHCP kayıtları, switch MAC tablosu ve neighbor cache birlikte incelenmelidir. Bir cihazı kapatıp adrese tekrar erişmeyi denemek yalnız yardımcı bir izolasyon testi olabilir; tek başına her topolojide kesin kanıt değildir.
Asimetrik yönlendirme kendi başına hata değildir. ECMP, çoklu uplink veya politika yönlendirmesi gidiş ve dönüş yollarını farklılaştırabilir. Fakat stateful firewall, NAT veya belirli güvenlik cihazları oturumun iki yönünü aynı state bağlamında görmek zorundaysa asimetri bağlantıyı bozabilir. Teşhiste yalnız ileri rota değil return path de doğrulanmalıdır.
14.41. Paket Yakalamayı Kanıt Olarak Kullanmak
Paket yakalama son derece güçlüdür, ancak yalnız yakalama noktasında görülen gerçeği gösterir. Aynı akışın istemci NIC'i, access switch SPAN portu, firewall'ın iki tarafı ve sunucu NIC'inde farklı görünmesi normaldir.
Yakalama yorumu için dört soru birlikte sorulmalıdır:
- Nerede yakalandı? NAT, tünel, load balancer veya proxy öncesi/sonrası mı?
- Hangi yönde? yalnız ingress veya yalnız egress görülüyor olabilir mi?
- Yakalama kayıp üretti mi? SPAN/ERSPAN veya capture hostu oversubscribe olmuş olabilir mi?
- Offload etkisi var mı? NIC checksum/segmentation offload nedeniyle host üzerindeki capture, tel üzerindeki frame sınırlarını veya checksum durumunu birebir yansıtmayabilir.
TCP el sıkışmasında görülen desenler kesinlik derecesiyle yorumlanmalıdır:
Bir yakalamada SYN çıkışı görülüp yanıt gözlenmiyorsa, istemcinin bağlantı girişimini gönderdiği anlaşılır; paket kaybı, yönlendirme ve filtreleme olasılıkları ayrıca ele alınır. SYN'e karşı RST alınması, erişilebilen bir noktadan TCP yanıtı geldiğini ve bağlantının reddedildiğini veya kapalı olduğunu gösterir; uygulamanın dinleme durumunun nedeni buradan tek başına çıkarılamaz. SYN → SYN-ACK → ACK dizisi TCP oturumunun kurulabildiğini doğrular; TLS, HTTP ve uygulama katmanının durumu ayrıca incelenir.
Tekrarlanan TCP segmentleri, göndericinin beklenen ACK'yi görmemesi ya da yeniden iletim yapmasıyla ilişkilidir. Kayıp ACK, yeniden sıralama ve eksik yakalama gibi etkenler de veriyle karşılaştırılır. DNS sorgusunun gönderilip yanıtının görülmemesi, çözümleyiciye yönelik isteğin oluşturulduğunu gösterir; sunucu, taşıma yolu ve filtreleme koşulları birlikte değerlendirilir.
ICMP Destination Unreachable ve Packet Too Big mesajları değerli teşhis sinyalleridir. Buna karşılık ICMP'nin filtrelenmesi veya rate-limit edilmesi bir routerın forwarding yapmadığını otomatik olarak göstermez.
14.42. MTU ve Parçalanma Sorununu Doğru Test Etmek
“Büyük ping attım” tek başına Path MTU testinin tanımı değildir. Testte IP sürümü, ICMP başlık yükü, DF/fragmentation davranışı ve tünel ek yükü bilinmelidir.
- IPv4'te klasik PMTUD, DF ile gönderilen pakete karşı ICMP “fragmentation needed” bilgisinden yararlanabilir.
- IPv6 routerları transit paketi parçalamaz;
Packet Too Bigmesajı kaynak için kritik geri bildirimdir. - ICMP geri bildiriminin güvenilmez veya filtreli olduğu ortamlarda PLPMTUD/DPLPMTUD, packetization katmanında kontrollü probe'larla uygun boyutu keşfetmeye yönelik daha dayanıklı yöntemler sunar.
- IPsec, GRE, VXLAN ve benzeri kapsüllemeler efektif MTU/MSS'yi küçültebilir; küçük paketlerin çalışması büyük transferin de çalışacağını kanıtlamaz.
Bu nedenle MTU arızası tanısında yalnız tek bir ping komutuna değil, gerçek akışın paket boyutlarına, ICMP geri bildirimine, tünel başlıklarına ve tekrar iletim davranışına birlikte bakılır.
14.43. Hata Sezme, FEC ve ARQ Birbirinden Farklıdır
Ağlarda güvenilirlik mekanizmaları aynı problemi aynı yöntemle çözmez:
- Parity/checksum/CRC: belirli hata sınıflarını sezmeye yönelik kodlardır; her biri aynı hata yakalama gücüne sahip değildir.
- FEC (Forward Error Correction): gönderici ek artıklık taşır; alıcı kodun kapasitesi içindeki hataları yeniden iletim istemeden düzeltebilir.
- ARQ (Automatic Repeat reQuest): kayıp veya bozulma tespit edildiğinde verinin yeniden gönderilmesini ister.
Temel ARQ aileleri:
Stop-and-Wait, bir veri birimi gönderdikten sonra onay bekler. Durum yönetimi yalındır; yüksek RTT koşullarında hattın etkin kullanımı azalabilir. Go-Back-N, bir pencere içinde çoklu veri birimi gönderir ve kayıp sonrasında belirli noktadan itibaren yeniden iletim gerçekleştirir. Alıcı tarafındaki düzen daha yalınken daha önce aktarılmış veri yeniden gönderilebilir. Selective Repeat, yalnız eksik veya bozulmuş birimleri tekrar iletir; bant genişliği kullanımını iyileştirirken alıcıdaki tampon ve durum yönetimini artırır.
Bu modeller veri bağlantı ve taşıma protokollerini anlamak için ortak kavramsal araçlardır. TCP; byte akışı, cumulative/selective acknowledgments, retransmission ve ayrı akış/tıkanıklık pencereleriyle kendi güvenilirlik mekanizmasını uygular; TCP'yi doğrudan belirli bir veri-bağı ARQ şemasına eşitlemek doğru değildir.
Yüksek hızlı bazı Ethernet PHY'lerinde FEC fiziksel katmanın parçasıdır. Buradaki amaç uygulama seviyesinde yeniden iletim beklemek yerine belirli bit hata oranlarında link marjını artırmaktır. Hangi FEC biçiminin kullanıldığı seçilen IEEE PHY standardına bağlıdır.
14.44. Hiyerarşik Kampüs Tasarımında Hata Alanı Ayrımı
Klasik kurumsal ağ modeli üç işlevsel bölgeyle açıklanabilir:
Access        -> uçların bağlandığı, kimlik ve edge policy'nin uygulandığı alan
Distribution  -> L3 sınırı, route/policy toplama, hata alanlarının ayrılması
Core          -> yüksek kapasiteli ve öngörülebilir transit
Bu model fiziksel olarak her ağda üç ayrı cihaz katmanı bulunmasını zorunlu kılmaz. Küçük ve orta yapılarda distribution ile core'un collapsed core olarak birleştirilmesi yaygındır. Asıl tasarım soruları şunlardır:
- Bir access switch veya uplink arızası kaç kullanıcıyı etkiliyor?
- L2 hata alanı ne kadar geniş?
- Yedek yol gerçekten bağımsız mı?
- Oversubscription nerede oluşuyor?
- Policy ve routing sınırları nerede?
- Yakınsama süresi uygulamanın hata bütçesine uyuyor mu?
Dolayısıyla hiyerarşi bir çizim şablonu değil; kapasiteyi, policy'yi ve failure domain'i yönetme aracıdır.
14.45. Uzak Erişim VPN'İ: Tünel Kurmak Erişim Politikasını Çözmez
Site-to-site VPN iki ağ sınırını birbirine bağlarken remote-access/host-to-network VPN tek bir kullanıcı veya cihazı kurumsal ağa taşır. Uzak erişimde yalnız tünelin şifrelenmesi yeterli değildir; en az şu düzlemler birlikte tasarlanır:
- kullanıcı ve mümkünse cihaz kimliği,
- MFA/sertifika/anahtar yaşam döngüsü,
- hangi prefix ve hizmetlere erişilebileceği,
- DNS resolver ve search-domain davranışı,
- tünel rotaları,
- cihaz posture/uyumluluk koşulları,
- oturum süresi, yeniden doğrulama ve loglama.
Full tunnel yaklaşımında varsayılan trafik kurumsal tünelden geçebilir. Merkezi politika ve görünürlük artarken WAN kapasitesi ve gecikme maliyeti büyüyebilir.
Split tunnel yalnız tanımlı kurumsal ağları VPN'e yönlendirip diğer trafiği yerel çıkıştan gönderebilir. Bu, backhaul maliyetini azaltır fakat uç cihaz aynı anda güvenilmeyen yerel ağ ve kurumsal kaynaklarla iletişim kurduğu için güven sınırını değiştirir. Karar, “split tunnel hızlıdır / full tunnel güvenlidir” gibi tek boyutlu bir sloganla değil tehdit modeli, SaaS kullanımı, DLP/inspection gereksinimi ve kapasiteyle birlikte verilir.
Yerel LAN erişimi, split DNS ve çakışan özel IP blokları da uzak erişim sorunlarının önemli nedenleridir. Tünel up iken yanlış route veya DNS nedeniyle uygulamanın çalışmaması mümkündür.
IPsec tabanlı uzak erişimde IKEv2 kimlik doğrulama ile Security Association kurulum ve bakımını sağlar; IPsec veri düzlemi IP katmanı trafiğini korur. Ürün arayüzleri ve CLI sözdizimi zaman içinde değişse de bu ayrım kalıcıdır.
14.46. Ağ Güvenlik Politikasını Teknik Kontrole Dönüştürmek
Ağ güvenliği yalnız firewall kuralı yazmak değildir. Yazılı politika; kim, hangi kaynağa, hangi koşulda, kim tarafından onaylanmış olarak erişebilir sorularını teknik kontrollere dönüştürür. Ağ bağlamında başlıca politika aileleri:
- kabul edilebilir kullanım ve egress,
- kullanıcı/cihaz erişimi ve ayrıcalık,
- firewall/ACL ve segmentasyon,
- uzak erişim/VPN,
- kimlik bilgisi, anahtar ve sertifika yaşam döngüsü,
- management-plane erişimi,
- fiziksel ağ cihazı erişimi,
- loglama, zaman eşleme ve değişiklik kaydıdır.
Politikanın amacı “her şeyi yasaklamak” değil, varsayılan davranışı, istisna sahibini ve denetim kanıtını belirlemektir. Ayrıntılı risk, yönetişim ve güvenlik mimarisi Siber Güvenlik Mühendisliği dersinde ele alınır.
14.47. Katmanlar Arası Kanıtların Birlikte Yorumlanması
Bir olayın kanıtlarını ilgili protokol katmanına göre ayırmak, ağ davranışını doğru sistem bileşeninde değerlendirmeyi sağlar:
Fiziksel katmanda DOM/OPM ölçümleri, kablo sertifikasyonu, carrier geçişleri ve CRC/FCS eğilimi temel kanıtlardır; yalnız link ışığı fiziksel ortamın bütün koşullarını açıklamaz. Katman 2'de MAC tablosu, VLAN/trunk durumu, STP topoloji değişiklikleri ve LACP bilgileri birlikte okunur. MAC öğrenimi tek başına gateway'e giden yolun doğrulandığı anlamına gelmez. Katman 3 için host route, ARP/ND, RIB/FIB, next-hop, traceroute ve ICMP, ileri ve geri yönlü erişimi çözümlemeye yardımcı olur; yönlendirme tablosundaki kayıt dönüş yolunun kendisini kanıtlamaz.
Taşıma katmanında SYN/SYN-ACK/RST dizileri, ACK, yeniden iletim ve socket durumu bağlantı davranışını gösterir; kurulmuş TCP oturumundan uygulama sağlığı doğrudan türetilemez. Güvenlik katmanında ACL/firewall kararları, NAT/session state ve VPN security association incelenir; ICMP erişimi diğer protokoller için yetkilendirme kanıtı değildir. Uygulama katmanında DNS yanıtı, TLS el sıkışması, HTTP durum kodu ve uygulama kayıtları değerlendirilir; HTTP yanıtındaki bir sorun doğrudan ağ katmanı sorununa eşitlenmez.
Sonuç mümkün olduğunca iki bağımsız kanıt türüyle doğrulanmalıdır. Örneğin bir “routing problemi” hem FIB/route bilgisi hem de paket yolunun gözlenmesiyle; bir “fiziksel bozulma” hem hata sayaçları hem de kablo/optik ölçümle desteklenirse teşhis güveni artar.
14.48. Kısa Operasyon Akışı
Belirsiz bir “web uygulaması açılmıyor” olayı şu sırayla ayrıştırılabilir:
1. kapsamı belirle
2. istemci IP/prefix/gateway/DNS yapılandırmasını doğrula
3. gateway ve hedefe route/neighbor bilgisini doğrula
4. adı ve IP'yi ayrı ayrı test ederek DNS'i izole et
5. hedef porta TCP/QUIC erişimini sınayarak transportu izole et
6. gerekirse iki uygun noktada packet capture al
7. TLS ve uygulama yanıtını incele
8. değişiklik yapıldıysa önceki ölçümleri aynı yöntemle tekrarla
9. sonucu ve geri dönüş bilgisini kaydet
Bu sıralama mutlak değildir; temel ilke, her adımın bir sonraki hipotez kümesini küçültmesidir.
14.49. Ağ Trafiğinde Olağan Yoğunluk ile Sıçrama Ayrımı
Trafik yoğunluğu referansı iş günü, saat, bağlantı türü ve ölçüm noktasına göre değişir. Saniyedeki paket sayısındaki sıçrama, meşru aktarım veya saldırı olabilir. CUSUM gibi birikimli değişim algılayıcıları kalıcı kaymaları işaretleyebilir; ancak hızla artan kapasite kullanımı tek başına saldırı sınıfını belirlemez. Kayıp paketler ve örnekleme oranı gözlem kalitesini ayrıca etkiler. Ağ anomali yöntemlerinin genel kuramı Anomali Algılama dersinde yer alır.
Kaynakça
- 3GPP. TS 38.300: NR; NR and NG-RAN Overall Description; Stage 2. https://portal.3gpp.org/desktopmodules/Specifications/SpecificationDetails.aspx?specificationId=3191
- Andrew S. Tanenbaum, Nick Feamster, David J. Wetherall. Computer Networks, 6th Edition. Pearson, 2021.
- Asaf Varol. Bilgisayar Ağları Ders Notları. Elazığ, 2010.
- Brad Edgeworth, Ramiro Garza Rios, David Hucaby, Jason Gooley. CCNP and CCIE Enterprise Core ENCOR 350-401 Official Cert Guide, 2nd Edition. Cisco Press, 2024.
- Brendan Gregg. Systems Performance: Enterprise and the Cloud. Pearson Education, 2014.
- Cemal Taner. Ağ Yöneticiliğinin Temelleri, 5. Baskı. Abaküs, 2021. ISBN 9786059129794.
- Cemal Taner. Ağ Yöneticiliğinin Temelleri, 7. Baskı. 2025. ISBN 9786059129794. https://www.cemaltaner.com.tr/urun/ag-yoneticiliginin-temelleri-adiniza-imzali/
- Cemal Taner. Uygulamalı Network Troubleshooting Rehberi.
- Cilium Project. Cilium Documentation. https://docs.cilium.io/
- Hjelmvik, E. NetworkMiner 3.2 Source Code: PacketParser and PacketHandlerFramework. NETRESEC.
- Hulusi Turgut. Ağ Teknolojilerine Giriş. 2004.
- IEEE 802.1 Working Group. IEEE 802.1X Port-Based Network Access Control. https://1.ieee802.org/security/802-1x/
- IEEE 802.11 Working Group. P802.11bn Ultra High Reliability Task Group. https://www.ieee802.org/11/Reports/tgbn_update.htm
- IEEE 802.3 Working Group. IEEE P802.3dj: 200/400/800 Gb/s and 1.6 Tb/s Ethernet. https://www.ieee802.org/3/dj/
- IEEE 802.3 Working Group. IEEE Std 802.3dg-2026: 100 Mb/s Long-Reach Single Pair Ethernet. https://www.ieee802.org/3/dg/
- IEEE. IEEE Std 802.11-2024: Wireless LAN MAC and PHY Specifications. https://standards.ieee.org/ieee/802.11/10548/
- IEEE. IEEE Std 802.11be-2024: Extremely High Throughput. https://standards.ieee.org/ieee/802.11be/7516/
- IEEE. IEEE Std 802.11bf-2025: Enhancements for WLAN Sensing. https://standards.ieee.org/ieee/802.11bf/11574/
- IEEE. IEEE Std 802.1AE-2018: MAC Security. https://standards.ieee.org/ieee/802.1AE/7154/
- IEEE. IEEE Std 802.1AX-2020: Link Aggregation. https://standards.ieee.org/ieee/802.1AX/6768/
- IEEE. IEEE Std 802.3df-2024: 400 Gb/s and 800 Gb/s Ethernet. https://standards.ieee.org/ieee/802.3df/11107/
- IETF. RFC 10024: Post-Quantum Traditional Hybrid Key Agreement Mechanisms for TLS 1.3. https://www.rfc-editor.org/rfc/rfc10024.html
- IETF. RFC 1034 / RFC 1035: Domain Names. https://www.rfc-editor.org/
- IETF. RFC 1350: The TFTP Protocol (Revision 2). 1992. https://www.rfc-editor.org/rfc/rfc1350
- IETF. RFC 1661 / STD 51: The Point-to-Point Protocol (PPP). https://www.rfc-editor.org/rfc/rfc1661.html
- IETF. RFC 1939: Post Office Protocol — Version 3. 1996. https://www.rfc-editor.org/rfc/rfc1939
- IETF. RFC 2131: Dynamic Host Configuration Protocol. https://www.rfc-editor.org/rfc/rfc2131.html
- IETF. RFC 2328: OSPF Version 2. https://www.rfc-editor.org/rfc/rfc2328.html
- IETF. RFC 2474 / RFC 2475: Differentiated Services. https://www.rfc-editor.org/
- IETF. RFC 2516: A Method for Transmitting PPP Over Ethernet (PPPoE). https://www.rfc-editor.org/rfc/rfc2516.html
- IETF. RFC 2681: A Round-trip Delay Metric for IPPM. https://www.rfc-editor.org/rfc/rfc2681.html
- IETF. RFC 2784: Generic Routing Encapsulation (GRE). https://www.rfc-editor.org/rfc/rfc2784.html
- IETF. RFC 2827 / BCP 38: Network Ingress Filtering. https://www.rfc-editor.org/rfc/rfc2827.html
- IETF. RFC 3376: Internet Group Management Protocol, Version 3. https://www.rfc-editor.org/rfc/rfc3376.html
- IETF. RFC 3550: RTP: A Transport Protocol for Real-Time Applications. https://www.rfc-editor.org/rfc/rfc3550.html
- IETF. RFC 4271: Border Gateway Protocol 4. https://www.rfc-editor.org/rfc/rfc4271.html
- IETF. RFC 4301: Security Architecture for the Internet Protocol. https://www.rfc-editor.org/rfc/rfc4301.html
- IETF. RFC 4821: Packetization Layer Path MTU Discovery. https://www.rfc-editor.org/rfc/rfc4821.html
- IETF. RFC 4861: Neighbor Discovery for IP version 6. https://www.rfc-editor.org/rfc/rfc4861.html
- IETF. RFC 5415: Control And Provisioning of Wireless Access Points (CAPWAP) Protocol Specification. https://www.rfc-editor.org/rfc/rfc5415.html
- IETF. RFC 5416: CAPWAP Protocol Binding for IEEE 802.11. https://www.rfc-editor.org/rfc/rfc5416.html
- IETF. RFC 5424: The Syslog Protocol. https://www.rfc-editor.org/rfc/rfc5424.html
- IETF. RFC 5481: Packet Delay Variation Applicability Statement. https://www.rfc-editor.org/rfc/rfc5481.html
- IETF. RFC 6241: Network Configuration Protocol (NETCONF). https://www.rfc-editor.org/rfc/rfc6241.html
- IETF. RFC 7217: Semantically Opaque Interface Identifiers. https://www.rfc-editor.org/rfc/rfc7217.html
- IETF. RFC 7296 / STD 79: Internet Key Exchange Protocol Version 2 (IKEv2). https://www.rfc-editor.org/rfc/rfc7296.html
- IETF. RFC 7348: Virtual eXtensible Local Area Network (VXLAN). https://www.rfc-editor.org/rfc/rfc7348.html
- IETF. RFC 7567 / BCP 197: IETF Recommendations Regarding Active Queue Management. https://www.rfc-editor.org/rfc/rfc7567.html
- IETF. RFC 7679 / STD 81: A One-Way Delay Metric for IP Performance Metrics. https://www.rfc-editor.org/rfc/rfc7679.html
- IETF. RFC 7680 / STD 82: A One-Way Loss Metric for IP Performance Metrics. https://www.rfc-editor.org/rfc/rfc7680.html
- IETF. RFC 768: User Datagram Protocol. https://www.rfc-editor.org/rfc/rfc768.html
- IETF. RFC 7761: Protocol Independent Multicast - Sparse Mode. https://www.rfc-editor.org/rfc/rfc7761.html
- IETF. RFC 7858: DNS over TLS. https://www.rfc-editor.org/rfc/rfc7858.html
- IETF. RFC 7868: Cisco's Enhanced Interior Gateway Routing Protocol (EIGRP). https://www.rfc-editor.org/rfc/rfc7868.html
- IETF. RFC 7950: The YANG 1.1 Data Modeling Language. https://www.rfc-editor.org/rfc/rfc7950.html
- IETF. RFC 8040: RESTCONF Protocol. https://www.rfc-editor.org/rfc/rfc8040.html
- IETF. RFC 8200: Internet Protocol, Version 6 (IPv6) Specification. https://www.rfc-editor.org/rfc/rfc8200.html
- IETF. RFC 8259 / STD 90: The JavaScript Object Notation (JSON) Data Interchange Format. https://www.rfc-editor.org/rfc/rfc8259.html
- IETF. RFC 8289: Controlled Delay Active Queue Management. https://www.rfc-editor.org/rfc/rfc8289.html
- IETF. RFC 8290: The Flow Queue CoDel Packet Scheduler and Active Queue Management Algorithm. https://www.rfc-editor.org/rfc/rfc8290.html
- IETF. RFC 8365: Network Virtualization Overlay Solution Using EVPN. https://www.rfc-editor.org/rfc/rfc8365.html
- IETF. RFC 8402: Segment Routing Architecture. https://www.rfc-editor.org/rfc/rfc8402.html
- IETF. RFC 8484: DNS Queries over HTTPS. https://www.rfc-editor.org/rfc/rfc8484.html
- IETF. RFC 8655: Deterministic Networking Architecture. https://www.rfc-editor.org/rfc/rfc8655.html
- IETF. RFC 8899: Packetization Layer Path MTU Discovery for Datagram Transports. https://www.rfc-editor.org/rfc/rfc8899.html
- IETF. RFC 8981: Temporary Address Extensions for Stateless Address Autoconfiguration in IPv6. https://www.rfc-editor.org/rfc/rfc8981.html
- IETF. RFC 8986: Segment Routing over IPv6 Network Programming. https://www.rfc-editor.org/rfc/rfc8986.html
- IETF. RFC 9000: QUIC: A UDP-Based Multiplexed and Secure Transport. https://www.rfc-editor.org/rfc/rfc9000.html
- IETF. RFC 9114: HTTP/3. https://www.rfc-editor.org/rfc/rfc9114.html
- IETF. RFC 9234: Route Leak Prevention and Detection Using Roles in UPDATE and OPEN Messages. https://www.rfc-editor.org/rfc/rfc9234.html
- IETF. RFC 9250: DNS over Dedicated QUIC Connections. https://www.rfc-editor.org/rfc/rfc9250.html
- IETF. RFC 9293: Transmission Control Protocol (TCP). https://www.rfc-editor.org/rfc/rfc9293.html
- IETF. RFC 9568: Virtual Router Redundancy Protocol Version 3. https://www.rfc-editor.org/rfc/rfc9568.html
- IETF. RFC 7541. HPACK: Header Compression for HTTP/2. https://www.rfc-editor.org/rfc/rfc7541
- IETF. RFC 9000. QUIC: A UDP-Based Multiplexed and Secure Transport. https://www.rfc-editor.org/rfc/rfc9000
- IETF. RFC 9001. Using TLS to Secure QUIC. https://www.rfc-editor.org/rfc/rfc9001
- IETF. RFC 9113. HTTP/2. https://www.rfc-editor.org/rfc/rfc9113
- IETF. RFC 9293. Transmission Control Protocol (TCP). https://www.rfc-editor.org/rfc/rfc9293
- IETF. RFC 9846, TLS 1.3, 2026. https://www.rfc-editor.org/info/rfc9846
- ITU-R. Report M.2460-0: Key elements for integration of satellite systems into Next Generation Access Technologies. 2019. https://www.itu.int/pub/R-REP-M.2460
- ITU-T. G.9807.1: 10-Gigabit-capable Symmetric Passive Optical Network (XGS-PON). https://www.itu.int/rec/T-REC-G.9807.1/en
- ITU-T. G.984.3: Gigabit-capable Passive Optical Networks (G-PON): Transmission Convergence Layer Specification. https://www.itu.int/rec/T-REC-G.984.3/en
- ITU-T. G.992.5: Asymmetric Digital Subscriber Line 2 Transceivers — Extended Bandwidth ADSL2 (ADSL2plus). https://www.itu.int/rec/T-REC-G.992.5/en
- ITU-T. G.993.2: Very High Speed Digital Subscriber Line Transceivers 2 (VDSL2). https://www.itu.int/rec/T-REC-G.993.2/en
- James F. Kurose, Keith W. Ross. Computer Networking: A Top-Down Approach, 8th Edition. Pearson, 2021.
- Jeffrey Dean et al. “Large Scale Distributed Deep Networks.” Advances in Neural Information Processing Systems, 25, 2012.
- Lewis Van Winkle. Hands-On Network Programming with C. Packt, 2019.
- Mor Harchol-Balter. Performance Modeling and Design of Computer Systems: Queueing Theory in Action. Cambridge University Press, 2013.
- NIST. FIPS 203, FIPS 204 and FIPS 205: Post-Quantum Cryptography Standards. https://csrc.nist.gov/
- NIST. SP 800-207: Zero Trust Architecture. https://csrc.nist.gov/pubs/sp/800/207/final
- OpenConfig. gRPC Network Management Interface (gNMI) Specification. https://openconfig.net/docs/gnmi/gnmi-specification/
- Wendell Odom. CCNA 200-301 Official Cert Guide, Volumes 1-2. Cisco Press.
- WireGuard. WireGuard Documentation. https://www.wireguard.com/
- Zeynep Yüksel. Ağ Güvenliği ve Güvenlik Duvarında VPN ve NAT Uygulamaları. Yıldız Teknik Üniversitesi, yüksek lisans tezi, 2007.
- Dhruba Kumar Bhattacharyya; Jugal Kumar Kalita. Network Anomaly Detection: A Machine Learning Perspective. CRC Press, 2014. https://www.routledge.com/Network-Anomaly-Detection-A-Machine-Learning-Perspective/Bhattacharyya-Kalita/p/book/9780429166877