


Adli Bilişim Mühendisliği


Dijital delilin ilk müdahaleden adli edinim, dosya sistemi, bellek, ağ, mobil ve bulut incelemesine; araç doğrulama, korelasyon ve raporlamaya kadar bütün yaşam döngüsünü mühendislik yaklaşımıyla ele alan ders notu.
Adli bilişim mühendisliği, dijital bir olayda yalnızca “veri bulma” işi değildir. Amaç; potansiyel elektronik delili tanımlamak, korumak, edinmek, incelemek, analiz etmek, yorumlamak ve raporlamak için tekrar edilebilir bir mühendislik süreci kurmaktır. Bir bulgunun teknik olarak ilginç olması, tek başına delil niteliğinin güçlü olduğu anlamına gelmez. Kaynağın nereden geldiği, hangi yöntemle elde edildiği, hangi dönüşümlerden geçtiği ve aynı sonuca bağımsız biçimde yeniden ulaşılıp ulaşılamadığı en az bulgunun kendisi kadar önemlidir.
Bu ders; bilgisayar medyalarına ilk müdahale, adli kopya, hash, dosya sistemi ve silinmiş veri analizi, ağ ve bellek incelemesi, mobil cihazlar, bulut kaynakları, zaman çizelgesi, araç doğrulama ve teknik raporlama konularını tek bir delil yaşam döngüsü içinde ele alır. Son iki ünite bilirkişinin görev sınırlarını ve resmi bilirkişi raporunu açıklar. Hukuki yetki, usul ve kabul edilebilirlik yargı alanına göre değiştiği için burada hukuki görüş verilmez; teknik yöntemlerin yetkili süreç ve kurum prosedürleriyle birlikte yürütülmesi esastır. Türkiye’deki bilişim hukuku bağlamı için Bilişim Hukuku, iletişim kayıtlarının ayrı veri modeli için HTS Analizi, saldırı ve olay müdahalesi bağlamı için Siber Güvenlik Mühendisliği dersleri tamamlayıcıdır.
Ünite 1: Dijital Delil ve Adli Bilişim Mühendisliğinin Temeli
1.1. Delil Yaşam Döngüsü
Adli bilişimde yararlı bir üst model şöyledir:
hazırlık
  ↓
tanımlama
  ↓
koruma
  ↓
edinim
  ↓
inceleme
  ↓
analiz ve yorum
  ↓
raporlama
  ↓
bağımsız inceleme / yeniden üretim
Bu akış düz bir bant değildir. Analiz sırasında yeni bir veri kaynağının fark edilmesi edinim aşamasına geri dönmeyi gerektirebilir. Bu nedenle her adımın girdisi, çıktısı ve değişiklik etkisi kaydedilmelidir.
1.2. Dijital Verinin Kırılganlığı ve Bütünlük Riskleri
Dijital veri, fiziksel nesneden farklı olarak görünürde hiçbir değişiklik olmadan çok hızlı çoğaltılabilir; buna karşılık yanlış bir açma, bağlama, senkronizasyon veya otomatik güncelleme işlemi yüzünden de değişebilir. Bir işletim sistemi diski salt okunur açmak yerine yazılabilir bağlayabilir; bir mobil cihaz ağa bağlandığında uzaktan silme komutu alabilir; bir bulut hizmetinin günlük saklama süresi dolabilir.
Bu nedenle “cihaza dokunmamak” tek başına koruma değildir. Doğru soru şudur: hangi eylem hangi veriyi değiştirebilir ve bu değişiklik soruşturma açısından kabul edilebilir mi?
1.3. Veri Durumları
Elektronik veri üç temel durumda düşünülebilir:
- Sabit veri: Disk, SSD, hafıza kartı veya kalıcı depolamada bulunan veri.
- Kullanımdaki veri: RAM, çalışan süreç, açık dosya tanıtıcısı, çözülmüş anahtar, oturum belirteci gibi çalışır durumdaki veri.
- Taşınan veri: Ağ üzerinden hareket eden paket, akış, mesaj veya protokol işlemi.
Bu ayrım edinim yöntemini belirler. Kapalı bir disk için bit düzeyinde kopya uygun olabilirken, yalnız RAM’de bulunan bir şifreleme anahtarı cihaz kapatılırsa geri getirilemeyebilir.
Ünite 2: İlk Müdahale, Olay Yeri ve Güvenli Taşıma
Dijital olay yerinde ilk müdahale kararı verilirken cihazın çalışır durumu, ağ bağlantısı ve uçucu veri kaybı riski birlikte değerlendirilir. Her müdahale olası veri değişikliği doğurabileceğinden işlem öncesi mevcut durum ve gerekçe kaydedilir. Yalıtım, kapatma veya canlı edinim seçenekleri olay bağlamına göre karşılaştırılır; tek bir sıra bütün cihazlara mekanik biçimde uygulanmamalıdır. Kararın sonradan denetlenebilmesi için kim, ne zaman, hangi araçla ve hangi sonuçla işlem yaptı bilgisi korunur.
2.1. İlk Müdahalenin Amacı
İlk müdahalenin amacı hemen analiz yapmak değil, durumu kararlı hale getirmek ve sonraki incelemeyi mümkün kılmaktır. Fiziksel güvenlik, insan güvenliği, yetkilendirme, cihazların mevcut durumu ve potansiyel veri kaynakları birlikte değerlendirilir.
Hazırlık listesi yalnız araç çantası değildir. Şunları kapsar:
- görev ve yetki sınırı,
- ekip rolleri,
- beklenen cihaz ve ağ türleri,
- tahmini veri hacmi,
- yeterli ve temiz hedef depolama,
- güç ve bağlantı ekipmanı,
- yazma koruma donanımı,
- zaman senkronizasyonu ve kayıt formları,
- taşıma ve fiziksel muhafaza malzemeleri,
- özel riskler: şifreleme, uzaktan silme, anti-forensics, tehlikeli ortam.
2.2. Çalışan ve Kapalı Cihazlarda İlk Müdahale Kararları
“Her zaman kapat” veya “asla kapatma” biçiminde evrensel bir kural güvenilir değildir. Karar; volatil verinin değeri, disk şifreleme durumu, ağ bağlantısı, uzaktan müdahale riski, zararlı yazılım davranışı ve yetkili prosedürlere göre verilir.
Çalışan bir sistemde müdahalenin kendisi RAM’i, önbellekleri, olay günlüklarını ve zaman bilgisini değiştirir. Bu kaçınılmazsa kullanılan komutlar, araç sürümleri, saat bilgisi ve gözlenen yan etkiler kaydedilmelidir. Modern SWGDE kılavuzları da canlı edinimde mümkün olan en az müdahaleci tekniğin kullanılmasını ve oluşan değişikliklerin belgelenmesini vurgular.
2.3. Oynaklık Sırası
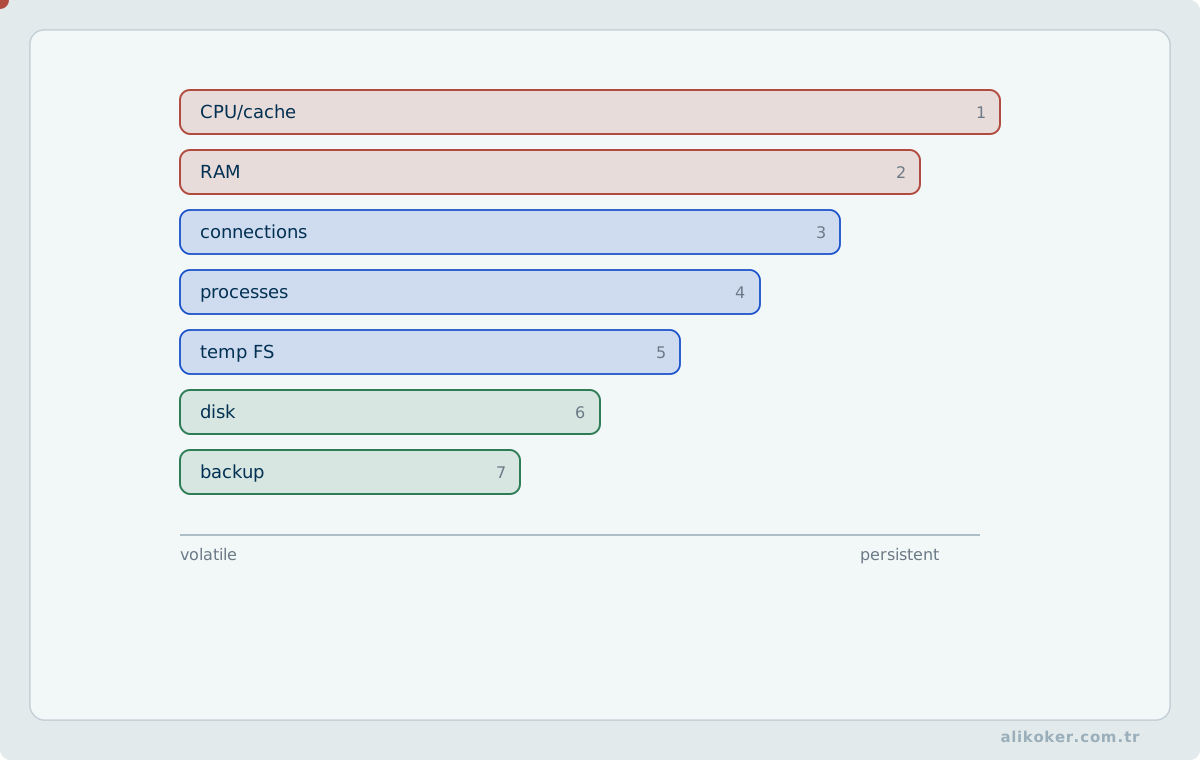
Veri kaynakları aynı hızda kaybolmaz. Genel bir düşünme sırası:
CPU / geçici çalışma durumu
        ↓
RAM, süreçler, ağ oturumları
        ↓
geçici dosyalar ve canlı günlükler
        ↓
kalıcı dosya sistemi
        ↓
yedekler ve uzak kopyalar
Bu, mutlak bir teknik reçete değildir. Örneğin bir bulut günlük kaynağının saklama süresi, yerel diskten daha kritik olabilir. Olay özelindeki kayıp riski önceliği belirler.
2.4. Olay Yerinin Teknik Olarak Modellenmesi
Dijital olay yeri yalnız fiziksel bir oda değildir. Bir masaüstü bilgisayar, kablosuz erişim noktası, ağ depolama birimi, yazıcı kuyruğu, mobil cihaz, çevrim içi hesap ve bunlara bağlı uzak servisler aynı olayın farklı delil yüzeyleri olabilir. İlk müdahalede amaç mümkün olduğunca çok cihaz toplamak değil, hangi sistemin hangi delil kaynağını ürettiğini ve bu kaynakların birbirine nasıl bağlandığını belirlemektir.
Olay yerine gitmeden önce oluşturulan teknik plan en az şu sorulara cevap vermelidir:
- Beklenen cihaz türleri ve yaklaşık veri hacmi nedir?
- Hangi sistemlerin çalışır durumda olması beklenmektedir?
- Şifreleme, uzaktan silme, otomatik senkronizasyon veya merkezi yönetim riski var mıdır?
- Ağ topolojisi, sunucu rolleri ve sorumlu teknik personel kimdir?
- Hangi arabirimler için adaptör, yazma koruyucu, güç kaynağı veya özel kablo gerekir?
- Hangi delil kaynakları yalnız kısa süre yaşayacağı için önceliklidir?
- Toplanan verinin güvenli taşınması ve geçici depolanması için kapasite yeterli midir?
Bu plan aynı zamanda araçların çalışırlığının, saatlerinin ve depolama alanlarının önceden doğrulanmasını gerektirir. Adli süreçte kullanılacak araçların “kurulu olması” yeterli değildir; kullanılan sürüm, yapılandırma, lisans durumu, saat kaynağı ve çıktı biçimi bilinmelidir.
2.5. Olay Yeri Güvenliği ve Belgeleme
Fiziksel delilde olduğu gibi dijital delilde de bağlam kaybı önemli bir risktir. Bu nedenle cihaz yerinden oynatılmadan önce ekran durumu, kablo bağlantıları, açık uygulamalar, bağlı çevre birimleri, seri numaraları, ağ bağlantıları ve görünür hata mesajları belgelenir. Fotoğraf, video, kroki ve delil etiketi birbirinin alternatifi değil tamamlayıcısıdır.
Bir cihazın yalnız kendisini fotoğraflamak yetersiz olabilir. Örneğin iki harici diskin hangisinin hangi USB portuna bağlı olduğu veya ağ cihazında hangi kablonun hangi porta girdiği sonradan zaman çizelgesi ve sahiplik tartışması açısından kritik olabilir. Belgeleme şu ilişkiyi korumalıdır:
fiziksel konum
    -> cihaz kimliği
        -> bağlantı/port
            -> mantıksal kaynak
                -> elde edilen adli kopya
2.6. Çalışan Sistemlerde Karar Modeli
Bilgisayarın açık veya kapalı olması ilk müdahalenin temel kararlarından biridir. Güncel sistemlerde bu karar özellikle önemlidir; tam disk şifreleme, RAM'de bulunan anahtarlar, oturum belirteçleri, kısa ömürlü konteynerler ve bulut bağlantıları kapanma anında kaybolabilir. Öte yandan çalışan sisteme yapılan her komut da sistemi değiştirir.
Bu nedenle “çalışan cihazı daima kapat” veya “daima canlı inceleme yap” biçiminde evrensel bir kural doğru değildir. Karar şu eksenlerde verilir:
- volatile delilin değeri,
- sistemin işlevi ve kritikliği,
- şifreleme durumu,
- uzaktan müdahale riski,
- devam eden zararlı süreçler,
- hukuki/kurumsal yetki,
- kullanılan aracın sisteme bırakacağı iz,
- kesintinin yaratacağı operasyonel etki.
Canlı toplamada her komutun ve aracın yan etkisi kayıt altına alınmalıdır. RAM imajı almak bile bellek düzenini değiştirir; ağ bağlantılarını listelemek sistem çağrıları ve günlük girdileri üretebilir. Bu değişiklik, yöntemin geçersiz olduğu anlamına gelmez; değişikliğin öngörülebilir, sınırlı ve belgelenmiş olması gerekir.
2.7. Oynaklık Sırası ve Edinim Önceliği
Oynaklık sırası yalnız “RAM önce disk sonra” şeklinde ezberlenmemelidir. Uygulamada kaynaklar farklı hızlarla değişir:
CPU/register/cache
        ↓
çalışan süreçler ve RAM
        ↓
ağ oturumları / ARP / yönlendirme / socket durumu
        ↓
geçici dosyalar / günlük tamponları
        ↓
yerel kalıcı depolama
        ↓
uzak günlükler / yedekler / arşivler
Bu sıra olayın niteliğine göre değişebilir. Örneğin ağ saldırısında kısa ömürlü bağlantı durumu, disk imajından daha öncelikli olabilir; fiziksel olarak hasarlı bir depolama biriminde ise tekrar güç vermek veri kurtarma olasılığını azaltabilir.
2.8. Cihaz Türüne Göre İlk Müdahale
2.8.1. Masaüstü ve Dizüstü Bilgisayarlar
Güç durumu, ekran, bağlı depolama birimleri, ağ bağlantıları ve açık oturumlar belgelenir. Kapalı bir cihaz yalnız inceleme amacıyla açılmaz. Çalışan cihazda ise şifreleme ve volatile veri gereksinimi değerlendirilmeden kapatma yapılmaz. Harici depolama birimleri bağımsız delil kimliğiyle kaydedilir.
2.8.2. Sunucular
Sunucuya müdahale, tek kullanıcılı bir bilgisayara göre daha yüksek yan etkiye sahip olabilir. Sanal makineler, konteynerler, ortak depolama, RAID, uzak günlükleme ve çok kullanıcılı oturumlar ayrı kaynaklardır. Fiziksel diski sökmek her zaman doğru edinim yöntemi değildir; hizmet kesintisi ve veri tutarlılığı hesaba katılmalıdır.
2.8.3. Ağ Cihazları
Yönlendirici, anahtar, güvenlik duvarı ve kablosuz erişim noktalarında çalışan yapılandırma ile kalıcı yapılandırma farklı olabilir. ARP tabloları, NAT durumları, bağlantı tabloları, DHCP kayıtları, saat/NTP durumu ve kısa ömürlü log tamponları kapanma sonrasında kaybolabilir. Bir ağ cihazının yalnız konfigürasyon dosyasını almak aktif olayın tamamını temsil etmez.
2.8.4. Yazıcı, Tarayıcı, Fotokopi ve Benzeri Cihazlar
Çok işlevli cihazlar iş kuyruğu, adres defteri, kimlik doğrulama bilgileri, tarama hedefleri, sabit depolama ve ağ günlükleri barındırabilir. Bunlar “çevre birimi” oldukları gerekçesiyle delil kapsamı dışında bırakılmamalıdır.
2.8.5. Taşınabilir ve Gömülü Cihazlar
Kamera, navigasyon cihazı, medya oynatıcı, akıllı saat, IoT cihazı veya endüstriyel kontrol bileşeni standart masaüstü adli yöntemlerine uymayabilir. Depolama sökümü, seri/JTAG arabirimi veya üreticiye özgü protokol gerekebilir. Donanımsal müdahale geri döndürülemez olabileceği için önce düşük etkili yöntemler değerlendirilir.
2.9. Paketleme, Taşıma ve Çevresel Risk
Antistatik, darbeye dayanıklı ve gerektiğinde radyo frekansı korumalı taşıma araçlarının ortak amacı, delilin taşınırken yeni bir fiziksel veya mantıksal etkiye maruz kalmamasıdır. Mekanik darbe, elektrostatik boşalma, nem, aşırı sıcaklık ve yetkisiz kablosuz iletişim ayrı risk sınıflarıdır.
Mobil cihazı Faraday çantasına koymak tek başına her problemi çözmez. Sinyal kesilmesi cihazın daha yüksek güç tüketmesine, ısınmasına veya bataryanın hızla tükenmesine yol açabilir. Ayrıca modern cihazlar Wi-Fi, hücresel ağ, Bluetooth, NFC ve eSIM gibi birden fazla iletişim yüzeyine sahiptir. İzolasyon yöntemi olay ve cihaz bazında doğrulanmalıdır.
2.10. Mobil Delillerde Faraday Kafesi ve Radyo İzolasyonu
Radyo erişimi bulunan bir mobil cihazın ağ bağlantısının devam etmesi, inceleme öncesinde uzak komut, eşzamanlama veya iletişim kaynaklı yeni veri üretimi risklerini sürdürebilir. Radyo izolasyonu; fiziksel olarak ekranlı muhafaza, uçuş modu veya cihazın kapatılması gibi birbirinden farklı seçeneklerin risklerinin değerlendirilmesidir. Bu seçenekler eşdeğer değildir. Cihazın kapatılması geçici belleğin kaybına, yeniden başlatıldığında kimlik doğrulama engeline ve şifreleme durumunun değişmesine neden olabilir; açık tutulması ise batarya tüketimi ve arka plan işlemlerini sürdürebilir.
Faraday çantası ya da ekranlı kutu, hücresel, Wi-Fi, Bluetooth ve diğer radyo yollarında belirli frekans ve kullanım koşullarında zayıflatma sağlayabilir; bunların tamamını mutlak biçimde engellediği varsayılamaz. Dikiş, kapak, içeri sokulan kablo veya yanlış kullanım sonucunda iletim yolu oluşabilir. Cihazın şebeke arama davranışı güç tüketimini artırabilir. NIST SP 800-101 Rev. 1, radyo izolasyonunun bu karşılıklı etkilerini ve Faraday muhafazalarındaki sızıntı olasılığını ayrı olarak değerlendirir.
İlk müdahale kararında cihazın mevcut durumu, ekran kilidi, enerji seviyesi, uçucu delil, edinim yetkisi ve müdahalenin geri döndürülemez sonuçları kaydedilmelidir. İzolasyon gerçekleştirilse bile cihazın veri durumunun sabitlendiği veya delilin hash bütünlüğünün güvenceye alındığı söylenemez. Fiziksel koruma, adli edinim protokolünün yalnızca bir katmanıdır.
2.11. RF İzolasyonunun Doğrulanması ve Tutanak Kapsamı
İzolasyonun doğrulanması yalnızca durum çubuğundaki sinyal simgesine bakılarak tamamlanmaz. Desteklenen arayüzler, kullanılan frekanslar, ortamın alan şiddeti, cihazın ekranlı muhafaza içindeki konumu ve muhafazanın fiziksel durumu ölçümün bağlamını belirler. Bir test çağrısının başarısız olması bütün radyo hizmetlerinin devre dışı olduğunu kanıtlamaz; aynı şekilde kısa süreli başarılı test, tüm inceleme süresince kesintisiz koruma güvencesi sağlamaz.
Tutanakta muhafazanın kimliği, kullanım öncesi fiziksel kontrolü, yerleştirme zamanı, kablo ve güç bağlantıları, test yöntemi, gözlemlenen sonuç ve belirsizlik belirtilmelidir. Bağlantısız işlem tercih edilse dahi uzaktan eşzamanlanan verilerin daha önce değişmiş olabileceği hesaba katılır. İzolasyon esnasında çalışan cihazın kendi saatinin, kayıt alanlarının veya pil durumunun değişmesi ayrıca belgelenir.
İzolasyon için mutlak bir geçiş/başarısızlık eşiği akademik olarak verilemez; kabul ölçütü tehdit modeli, cihaz frekansları ve doğrulama yöntemine bağlıdır. Elektriksel ekranlama fiziğinin ayrıntıları Elektronik I ve II dersine aittir; burada amaç müdahale kararının delil üzerindeki etkisini sınırlandırmaktır.
2.12. Ses ve Görüntü Kayıtlarının İlk Edinimi
Kayıt cihazından dosya aktarımında kaynak depolama ortamı, dosya sistemi, kapsayıcı, codec, zaman alanı ve kanal düzeni belirlenir. Analog bantlarda oynatma hızı, teyp bakım koşulları ve sayısallaştırma zinciri ayrıca kaydedilir. İlk edinilen örnek, iyileştirilmiş ses veya görüntüyle değiştirilmez.
Görsel kayıtlarda kayıt cihazının saat ayarı, yerel saat farkı ve değişken kare hızı incelenir. Ses–görüntü eşleşmesi gerekiyorsa aynı olayı temsil eden zaman işaretleri üzerinden hesaplanan hizalama parametreleri saklanır.
Ünite 3: Delil Kimliği, Zincirleme Muhafaza ve Bütünlük
Bir dijital delilin bütünlüğü doğrulanırken önce delilin kimliği ve elde edildiği koşullar kayıt altına alınır. Kriptografik özet değerleri aktarım öncesi ve sonrası uygun noktalarda hesaplanarak karşılaştırılır; ancak aynı özetin bulunması delilin kaynağının hukuken doğrulandığı anlamına gelmez. Saklama, erişim ve dönüştürme işlemleri ayrı kayıtlarla izlenir. Analizden türetilen çıktılar özgün delilden ayrıştırılıp tekrar üretilebilir biçimde belgelendiğinde inceleme zinciri güçlenir.
3.1. Delil Kimliği
Her delil nesnesi en az şu bağlamla tanımlanmalıdır:
delil kimliği
kaynak cihaz / hesap / hizmet
seri numarası veya mantıksal kimlik
elde eden kişi
elde etme zamanı ve saat dilimi
konum
edinim yöntemi
araç ve sürüm
çıktı dosyaları
hash değerleri
sonraki devir-teslimler
Zincirleme muhafaza, yalnız imzalı bir form değil, delilin yaşamı boyunca kimde, ne zaman, hangi amaçla ve hangi durumda bulunduğunun izlenebilirliğidir.
3.2. Kriptografik Özetlerin Kanıt Gücü ve Sınırları
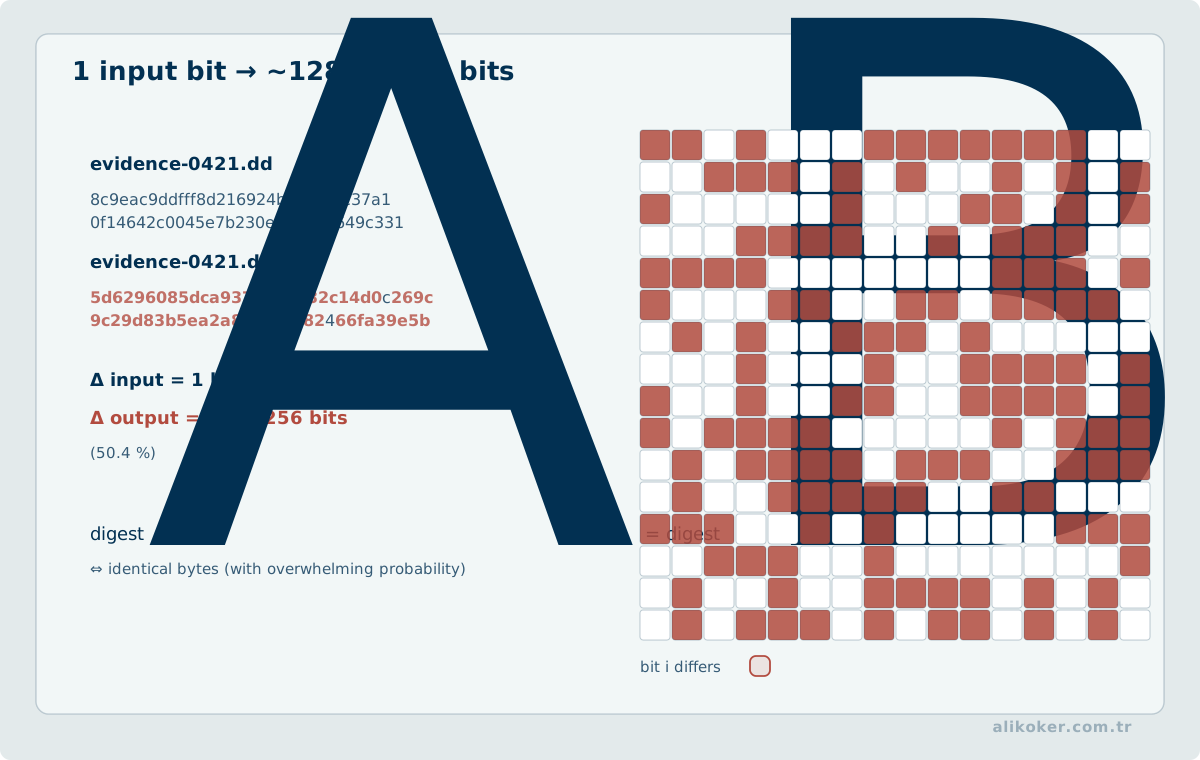
Kriptografik hash, belirli bayt dizisinin özetidir. Aynı algoritmayla aynı baytlar aynı özeti üretir. Bu nedenle adli kopya oluşturulduktan sonra bütünlük kontrolünde güçlü bir araçtır.
kaynak baytlar --hash--> H1
kopya baytlar  --hash--> H2
H1 == H2  -> bit düzeyinde eşitlik için güçlü doğrulama
Hash, tek başına dijital imza değildir. Dijital imza özel anahtarla kimlik ve bütünlük bağını kurarken hash yalnız özet üretir. Hash ayrıca “bu veri hukuken gerçektir” veya “bu dosyayı şu kişi oluşturdu” sonucunu tek başına vermez.
MD5 ve SHA-1 tarihsel adli iş akışlarında yaygın kullanılmıştır; çarpışma dirençlerinin kırılmış olması nedeniyle yeni tasarımlarda SHA-256 gibi güncel kriptografik özetler tercih edilmelidir. Eski bir delil setinde MD5 bulunması o setin otomatik olarak değersiz olduğu anlamına gelmez; doğrulama bağlamı, eşlik eden hash’ler ve süreç kayıtları birlikte değerlendirilir.
Delil doğrulamasını işlem sınırlarına yerleştirmek. Bir disk imajının ilk ediniminden sonra H₀ bütünlük özeti hesaplanıp delil kimliği, edinim zamanı, kaynak ve kullanılan işlem yöntemiyle birlikte kaydedilsin. Analiz için oluşturulan çalışma kopyasında hesaplanan H₁ aynı bit dizisini temsil ediyorsa H₁ = H₀ eşitliği beklenir. İmaj üzerinde arşiv açma, dosya dışa aktarma veya normalleştirme işlemi yapılıyorsa türetilmiş nesnenin özeti ayrı kimlikle tutulmalıdır; dönüştürülmüş dosyanın özeti özgün imajla eşit olmak zorunda değildir. İşlem kayıtlarında girdinin ve çıktının kimlikleri ile ilişki korunur. İki özetin eşitliği tek başına delilin hukuki geçerliliğini, edinim aracının doğruluğunu veya zaman bilgisinin güvenilirliğini kanıtlamaz; yalnız belirli veri nesneleri için kriptografik bütünlük kanıtının bir parçasıdır. Analiz sonucu üretilirken özgün delil, türev veri ve yorum açıkça ayrılmalıdır.
3.3. Delil Özeti, Zincirleme Muhafaza ve Doğrulama Modeli
Bir adli bilişim imajının SHA-256 özeti, belirli bir bayt dizisi için hesaplanan karşılaştırma değeridir. Aynı değerin edinimden sonra ve analiz öncesinde yeniden elde edilmesi bütünlüğü destekler; ancak tek başına verinin doğru kaynaktan geldiğini veya edinim sırasında hata olmadığını kanıtlamaz. Bu nedenle cihaz kimliği, edinim zamanı, kullanılan aracın sürümü, yazma koruma durumu, kapsam ve operatör imzası ayrı kayıt altına alınır. Büyük kayıt kümelerinde parça özetleriyle Merkle ağacı oluşturulabilir; güvenilir biçimde saklanan kök ve üyelik kanıtları belirli parçanın değişmediğini daha verimli denetler.
Güvenlik algoritmalarının zayıflığıyla delil dosyalarının tarihsel izlenebilirliği karıştırılmamalıdır. Eski MD5 değeri eski tutanakta bulunuyorsa tarihsel kayıt olarak korunabilir; ancak yeni çakışma direnci iddiası için güçlü özet ayrıca hesaplanmalıdır. Hash ve dijital imza arasındaki teknik farkın matematiksel açıklaması Kriptoloji dersindedir. Hukuki delil kabulünün karar koşulları bu matematiksel eşitliğin dışında kalır.
3.4. Elektromanyetik Koruma ile Delil Bütünlüğünün Ayrımı
Elektromanyetik ekranlama bir iletişim kanalının alan düzeyini zayıflatmaya yöneliktir; delil bütünlüğü ise edinilen dijital verinin değiştirilmediğine ilişkin izlenebilir ve doğrulanabilir kayıt gerektirir. Faraday muhafazasına yerleştirilen cihazda işletim sistemi çalışmayı sürdürebilir, zaman damgaları ilerleyebilir ve önbellekler değişebilir. Bu nedenle radyo izolasyonunu kriptografik hash, yazma engelleyici veya muhafaza zinciri ile eş anlamlı kullanmak yöntemsel hatadır.
Doğrulama, mümkün olduğunda edinim öncesi ve sonrası işlem kaydı, cihaz durumu, araç sürümü, çıktı kimliği ve uygun veriler için özet değerleriyle gerçekleştirilir. Dinamik cihaz belleğine ilişkin hash değerinin fiziksel izolasyon boyunca sabit olması beklenmeyebilir. Gözlenen farklılıkların kaynağı cihaz davranışı, edinim yöntemi veya inceleme aracındaki dönüşümler olabilir; bunlar ayrı sınıflandırılmalıdır.
Elektromanyetik korumanın başarısı ve dijital delilin doğruluğu için iki bağımsız kabul kümesi oluşturulur: radyo bağlanabilirliği ve ekranlama testleri; edinim tekrarlanabilirliği, veri kökeni ve bütünlük testleri. İki kümenin sonuçları birbirinin yerine kullanılamaz.
Ünite 4: Adli Edinim, İmaj Alma ve Yazma Koruma
4.1. Fiziksel ve Mantıksal Edinim
Fiziksel edinim, mümkün olduğunda depolama alanının ham baytlarını almaya çalışır. Silinmiş alan, ayrılmamış alan ve bazı dosya sistemi yapıları bu düzeyde görülebilir.
Mantıksal edinim, dosya sistemi veya uygulama arayüzünün sunduğu mantıksal nesneleri alır. Bulut hizmetleri, modern mobil işletim sistemleri ve kurumsal platformlarda çoğu zaman tek uygulanabilir yöntem budur.
fiziksel edinim -> daha geniş ham görünüm
mantıksal edinim -> daha yüksek semantik bağlam
Biri her koşulda diğerinden üstün değildir. Erişim yetkisi, şifreleme, cihaz durumu, depolama teknolojisi ve amaç belirleyicidir.
4.2. Yazma Koruma
Yazma koruma, kaynak medyaya istem dışı yazmayı önlemek için donanımsal veya yazılımsal mekanizmadır. Donanımsal yazma koruyucu önemli bir kontrol olmakla birlikte “takıldıysa süreç doğrudur” anlamına gelmez. Bağlantı türü, köprü yongası, hedef medya, işletim sistemi davranışı ve araç sürümü doğrulanmalıdır.
SSD’lerde denetleyici, TRIM, garbage collection ve wear leveling gibi katmanlar klasik manyetik disk varsayımlarını zorlaştırır. Sektör düzeyinde “silinmiş sektör kesin fiziksel konumda kalır” varsayımı güvenilir değildir.
4.3. Adli Kopya
İdeal edinim kaydı şunları birlikte üretir:
- kaynak tanımı,
- başlangıç ve bitiş zamanı,
- okuma hataları ve yeniden denemeler,
- sektör/alan kapsamı,
- çıktı biçimi,
- araç sürümü ve yapılandırma,
- hash değerleri,
- operatör notları.
E01/AFF4 gibi adli kapsayıcılar metadata ve bölümleme avantajları sunabilir; ham dd benzeri görüntüler daha yalın olabilir. Biçim seçimi araç desteği, bütünlük, sıkıştırma ve uzun dönem erişilebilirlik ölçütleriyle yapılır.
4.4. Delil Edinim Stratejileri
Adli edinimde “imaj alma” tek bir yöntem değildir. Hedefe göre dört temel yaklaşım ayrılabilir:
- Fiziksel edinim: adreslenebilir fiziksel depolama alanının mümkün olan en geniş kopyası.
- Mantıksal edinim: dosya sistemi veya uygulama arayüzünün erişebildiği mantıksal nesnelerin alınması.
- Dosya sistemi edinimi: dizin yapısı, metadata ve dosya nesnelerinin birlikte alınması.
- Hedefli edinim: yetki, zaman veya hacim kısıtı altında belirli artefaktların seçilmesi.
Hedefli edinim düşük maliyetlidir fakat sonradan yeni bir soru ortaya çıkarsa eksik kalabilir. Fiziksel edinim daha geniş veri yüzeyi sağlar; ancak modern mobil cihazlarda donanımsal şifreleme ve güvenli yürütme ortamları nedeniyle her zaman uygulanabilir değildir.
4.5. Sektör Boyutlu, Dosya Boyutlu ve İçerik Odaklı Kopya
Kaynak medyanın blok düzeyinde kopyalanması, dosya sisteminin görmediği ayrılmamış alanı ve dosya artığı alanlarını koruyabilir. Dosya bazlı kopya ise aktif dosya ve metadata için yeterli olabilir fakat silinmiş içerik araştırmasını sınırlar. Seçim inceleme sorusuyla ilişkilendirilmelidir:
soru: silinmiş veri gerekli mi?
        |
       evet -> blok/fiziksel edinim tercih edilir
        |
      hayır -> mantıksal edinim yeterli olabilir
4.6. Yazma Korumanın Mühendislik Anlamı
Yazma koruyucu yalnız “diske yazmayı engelleyen kutu” değildir. Güven sınırı kaynak medya ile inceleme sistemi arasındadır. Donanımsal yazma koruma yaygın ve denetlenebilir bir çözümdür; yazılımsal yazma engelleme ise işletim sistemi, sürücü ve yapılandırmaya daha fazla güvenmeyi gerektirir.
Bir yazma koruma çözümü kullanılmadan önce en az şu davranışlar test edilmelidir:
- kaynak aygıtın tanınması,
- okuma işleminin doğru yürütülmesi,
- yazma komutlarının engellenmesi,
- hata durumunun kayıt altına alınması,
- arayüzün hedef depolama teknolojisini desteklemesi.
SATA, SAS, NVMe, USB, UFS ve özel gömülü depolama arabirimleri aynı yazma koruma mekanizmasını kullanmaz.
4.7. Adli İmaj Biçimleri ve Edinim Günlükleri
Ham (raw/dd) imaj basit ve yaygın bir temsil sunar. E01/EWF gibi adli kapsayıcılar sıkıştırma, parçalara ayırma, metadata ve bütünlük verisi gibi ek özellikler sunabilir. Biçim seçimi aracın doğrulanabilirliği, birlikte çalışabilirlik, depolama maliyeti ve inceleme zinciri ile birlikte değerlendirilir.
Edinim günlüğünde en az şu bilgiler bulunmalıdır:
- kaynak ve hedef kimliği,
- seri numarası ve kapasite,
- bağlantı biçimi,
- kullanılan araç ve sürüm,
- başlama/bitiş zamanı,
- saat dilimi,
- okuma hataları ve kötü sektörler,
- kaynak ve çıktı hash değerleri,
- operatör ve delil numarası.
4.8. Okuma Hataları ve Hasarlı Medya
Hasarlı depolama biriminde “bir kez daha deneyelim” yaklaşımı veri kaybını büyütebilir. Önce cihazın fiziksel durumu değerlendirilir. Mekanik disklerde anormal ses, elektronik hasar veya yüzey problemi varsa temiz oda/uzman veri kurtarma süreci gerekebilir. Tekrarlı yoğun okuma, zayıflamış medyayı daha da bozabilir.
Adli edinim aracı kötü sektörleri, yeniden deneme politikasını ve atlanan bölgeleri raporlamalıdır. Tamamlanmış bir imajın hash doğrulaması, kaynağın hatasız okunmuş olduğunu değil, üretilen çıktının belirli bayt dizisinin daha sonra değişmediğini gösterir.
4.9. Hash, Doğrulama ve Kimlik
Hash fonksiyonu, delilin kimliğinin tek başına bütün hukuki anlamını taşımaz. İki ayrı doğrulama vardır:
- Edinim doğrulaması: kopyanın edinim sırasında hedeflenen kaynakla tutarlı olduğunun gösterilmesi.
- Muhafaza doğrulaması: daha önce hash'i hesaplanmış çıktının daha sonra değişmediğinin gösterilmesi.
Modern iş akışlarında SHA-256 gibi güncel kriptografik hash fonksiyonları tercih edilir. MD5 veya SHA-1 tarihsel araçlarda hala görülebilir; bunlar tek başına yeni tasarımlarda güvenlik amacıyla seçilmemelidir. Eski vaka biçimleri gerektiriyorsa birden fazla hash birlikte tutulabilir.
Ünite 5: Depolama Ortamları, Dosya Sistemleri, Silinmiş Veri ve Zaman Çizelgesi
5.1. Mantıksal Dosya, Fiziksel Veri, Metadata
Bir dosya yalnız içeriğinden ibaret değildir. Dosya sistemi şu tür bağlamlar taşıyabilir:
- ad ve yol,
- inode/MFT benzeri kayıt,
- boyut,
- erişim izinleri,
- oluşturma/değiştirme/erişim zamanları,
- allocation bilgisi,
- alternatif veri akışları veya genişletilmiş öznitelikler.
Silinen bir dosya çoğu dosya sisteminde ilk anda sıfırlanmaz; metadata bağlantısı kaldırılır ve alan yeniden kullanılabilir hale gelir. Bununla birlikte SSD denetleyicisi ve TRIM davranışı nedeniyle eski “silinen veri mutlaka kurtarılır” yaklaşımı artık genellenemez.
5.2. File Carving
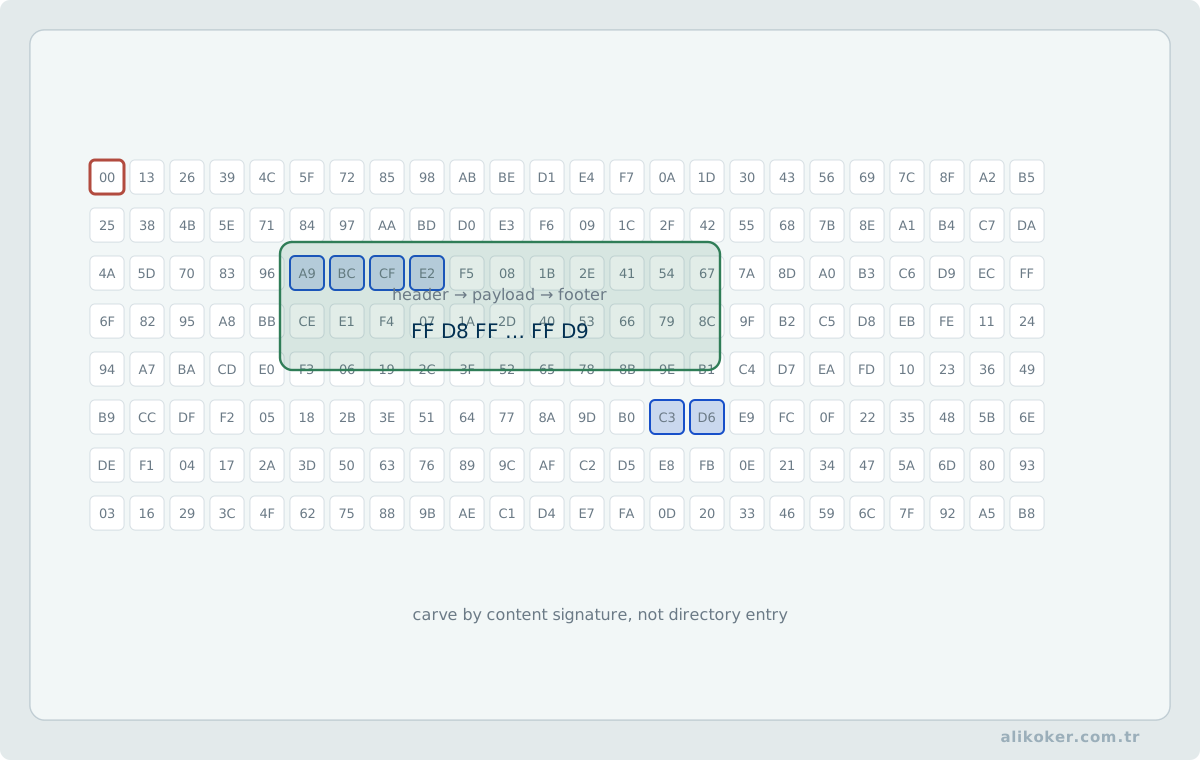
Dosya sistemi metadata’sı yoksa içerik imzaları ve yapı kuralları üzerinden veri parçaları aranabilir. Bu konu Adli Bilişimde Veri Kazıma Algoritması dersinde daha ayrıntılı ele alınır.
Carving sonucu bulunan nesne ile dosya sistemi kaydı aynı güven düzeyine sahip değildir. Başlangıç/bitiş imzası, parçalanma, yanlış pozitif ve dosya içi doğrulama mekanizmaları ayrıca değerlendirilmelidir.
5.3. Zaman Çizelgesi
Bir olayın kronolojisi tek bir “timestamp” sütunundan kurulmaz.
dosya sistemi zamanı
+ olay günlüğü
+ tarayıcı geçmişi
+ uygulama verisi
+ ağ kaydı
+ kimlik sistemi
+ uzak servis kaydı
= korelasyonlu zaman çizelgesi
Saat dilimi, yaz saati, clock skew, NTP düzeltmesi, sanal makine anlık görüntüsü ve cihaz saatinin kullanıcı tarafından değiştirilmesi analizde hesaba katılmalıdır. Zaman damgası gözlemdir; yorum, farklı kaynakların tutarlılığına dayanmalıdır.
5.4. Depolama Ortamı ve Dosya Sistemi Mühendisliği
Dijital delilin anlamı yalnız dosya içeriğinden çıkmaz. Depolama ortamının çalışma biçimi, bölümleme yapısı, dosya sistemi, denetleyici katmanı ve işletim sisteminin yazma davranışı aynı verinin ne kadarının geri kazanılabileceğini ve zaman bilgisinin nasıl yorumlanacağını belirler. Bu nedenle adli bilişim uzmanı, “diskte ne var?” sorusundan önce “bu sistem veriyi nasıl yerleştiriyor, değiştiriyor ve siliyor?” sorusunu yanıtlamalıdır.
5.5. HDD, SSD ve Çıkarılabilir Ortam Ayrımı
Manyetik sabit disklerde mantıksal sektörler ile fiziksel ortam arasında görece kararlı bir ilişki bulunur. Buna rağmen modern disklerin hata düzeltme, yeniden eşleme ve denetleyici önbelleği gibi katmanları fiziksel gerçekliği soyutlar. SSD'lerde bu soyutlama daha belirgindir. Flash Translation Layer, wear leveling, garbage collection ve TRIM gibi mekanizmalar, işletim sisteminin gördüğü mantıksal blok adresi ile NAND hücresindeki fiziksel konum arasında doğrudan ve kalıcı bir eşleme bulunmadığı anlamına gelir.
Bu fark silinmiş veri beklentisini değiştirir. Manyetik diskte bir dosyanın dizin kaydı silinmiş olsa bile veri blokları üzerine yeni veri yazılıncaya kadar içerik kalabilir. SSD'de TRIM ve sonrasındaki çöp toplama süreçleri aynı varsayımı zayıflatır. “Silinen dosya her zaman kurtarılabilir” veya “TRIM çalıştıysa hiçbir şey kurtarılamaz” biçimindeki mutlak ifadeler doğru değildir; denetleyici, işletim sistemi, dosya sistemi, bağlantı biçimi, şifreleme ve geçen süre birlikte değerlendirilmelidir.
USB bellek, hafıza kartı, optik disk ve harici depolama aygıtlarında da bağlantı katmanı önemlidir. USB–SATA köprüleri, kart okuyucular ve donanımsal şifreleme kutuları gerçek aygıt geometrisini veya SMART benzeri bilgileri gizleyebilir. Edinim yöntemi, inceleme hedefi için gereken görünürlüğü sağlamalıdır.
5.6. Bölüm, Birim ve Dosya Sistemi Katmanlarını Ayırmak
Bir fiziksel ortam şu katmanları taşıyabilir:
fiziksel aygıt
  -> bölümleme şeması
      -> bölüm / mantıksal birim
          -> dosya sistemi
              -> dosya / dizin / metadata
                  -> uygulama artefaktı
MBR/GPT gibi bölümleme bilgisi ile NTFS, FAT/exFAT, ext ailesi veya başka bir dosya sisteminin metadata'sı aynı katman değildir. İnceleme aracı bu soyutlamaları kullanıcıdan gizlese bile uzman hangi bulgunun hangi katmandan üretildiğini bilmelidir.
5.7. Ayrılmamış Alan, Slack ve Dosya Sistemi Üst Verisi
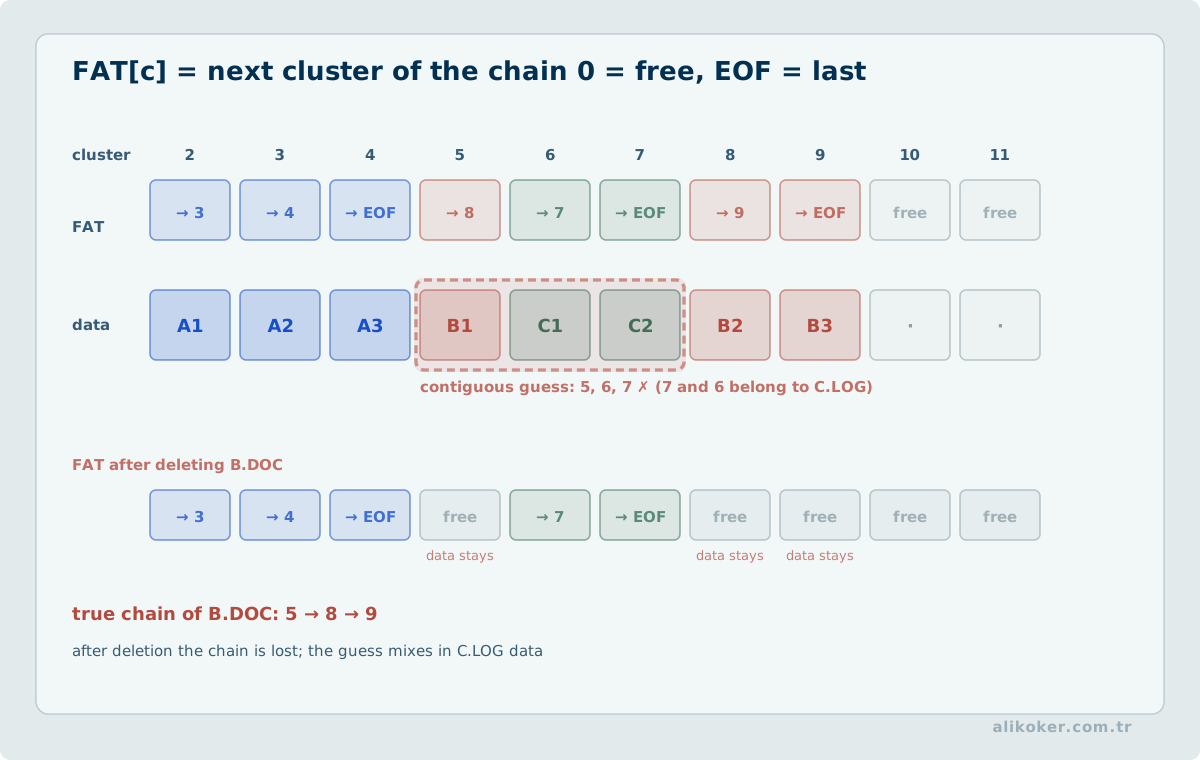
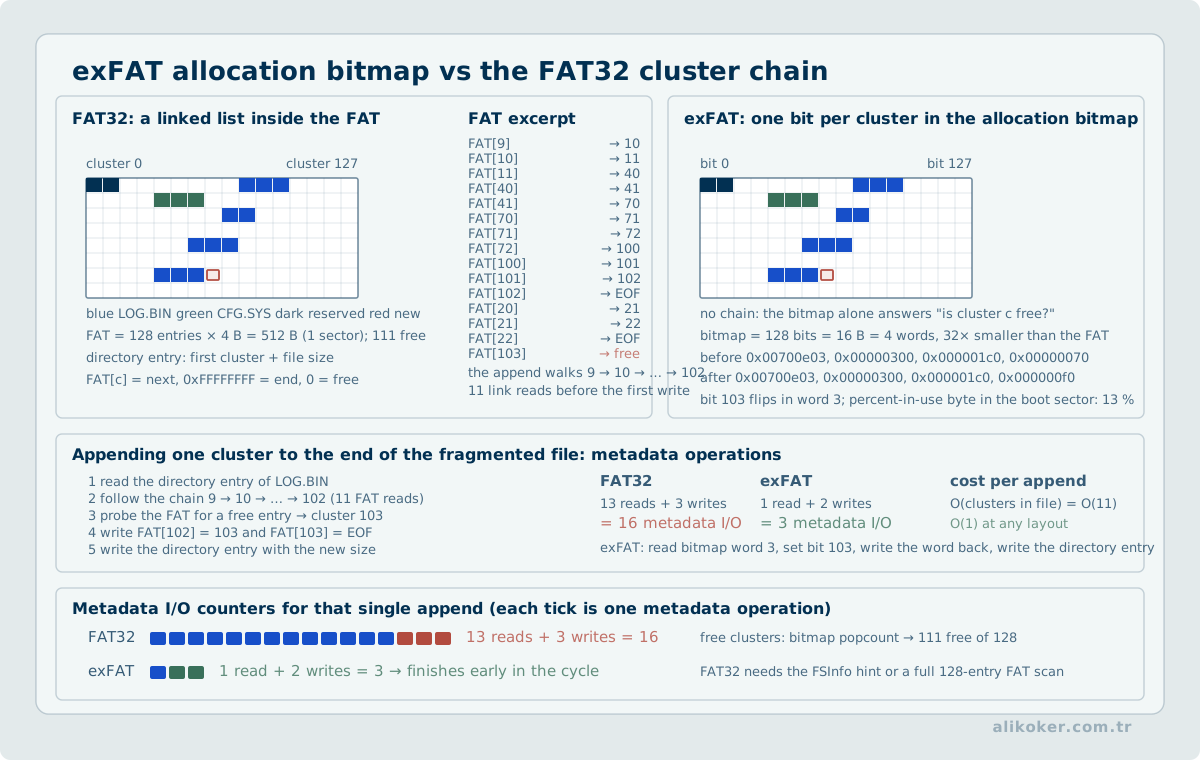
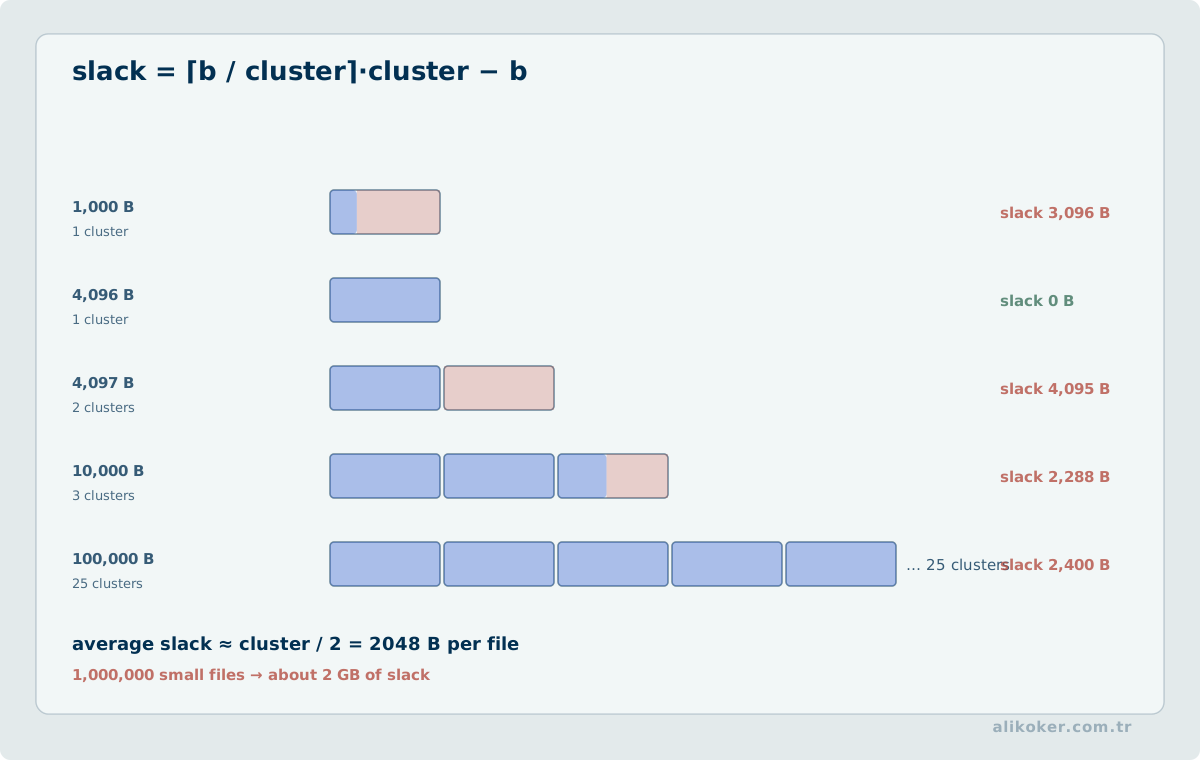
Dosya sistemi tarafından aktif dosyalara tahsis edilmemiş alan, geçmiş verinin parçalarını barındırabilir. Cluster/slack alanları, dosya boyutu ile tahsis biriminin boyutu arasındaki boşluklardan doğabilir. Ancak modern dosya sistemleri, sıkıştırma, sparse dosyalar, copy-on-write, günlükleme ve anlık görüntü mekanizmaları bu basit modeli karmaşıklaştırabilir.
Metadata yalnız dosya adı ve tarihten ibaret değildir. Dosya kimliği, ebeveyn dizin ilişkisi, erişim izinleri, alternatif veri akışları, günlük kayıtları, genişletilmiş öznitelikler ve dosya sistemi içi işlem kayıtları olay sıralamasının kurulmasına katkı verebilir. Her metadata alanının semantiği dosya sistemine özgüdür; aynı isimdeki “değiştirilme zamanı” farklı sistemlerde aynı olayı temsil etmeyebilir.
5.8. Günlükleme ve Copy-On-Write Etkisi
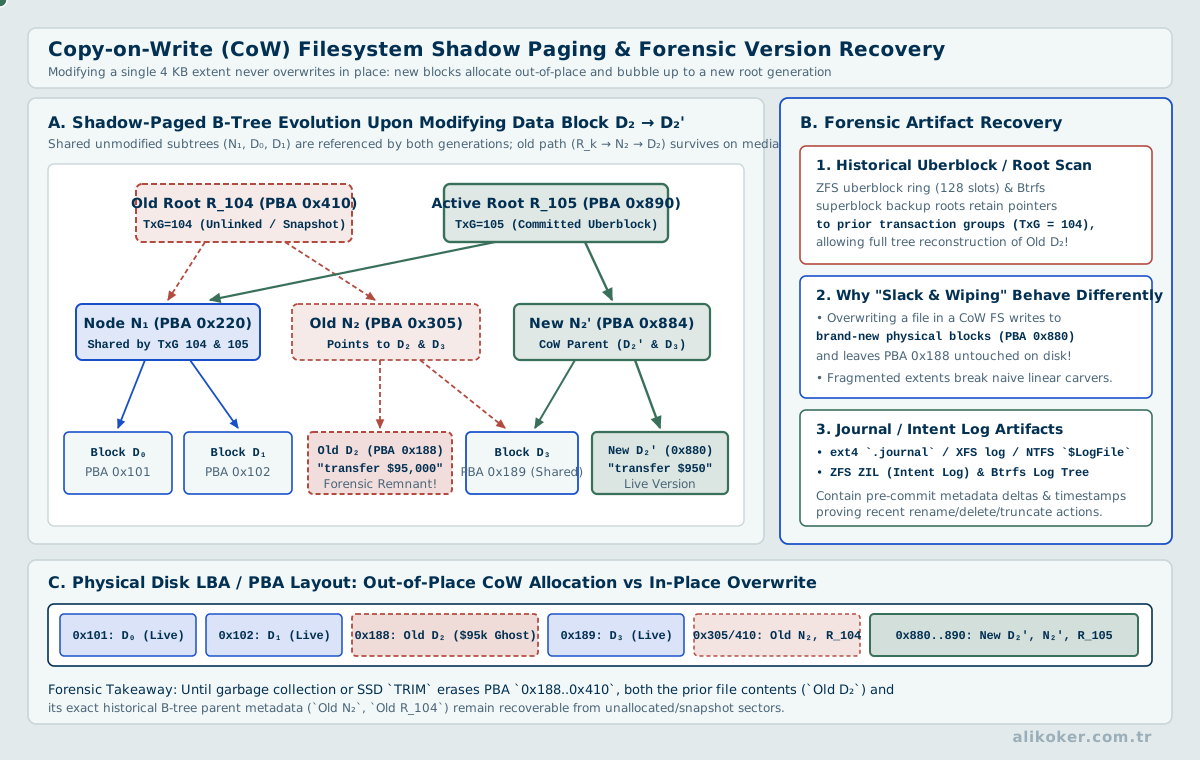
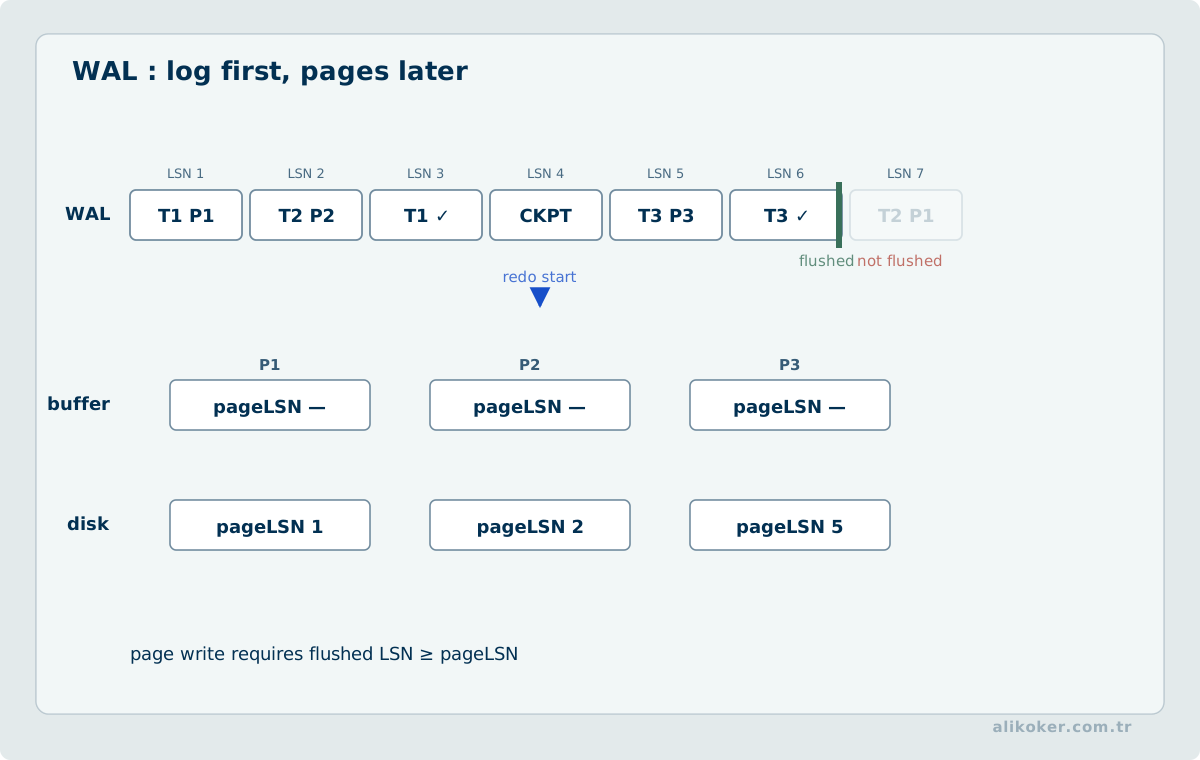
Journaling dosya sistemleri tutarlılığı artırmak için metadata veya bazı durumlarda veri değişikliklerini günlükler. Bu günlükler geçmiş işlemlere ait izler sağlayabilir; fakat günlükte bir kaydın bulunması, kullanıcı düzeyinde belirli bir eylemi tek başına ispatlamaz. Benzer biçimde copy-on-write ve snapshot mekanizmaları eski veri sürümlerini koruyabilir. İnceleme sırasında yalnız aktif namespace'e bakmak geçmiş durumu kaçırabilir.
5.9. RAID, NAS ve SAN
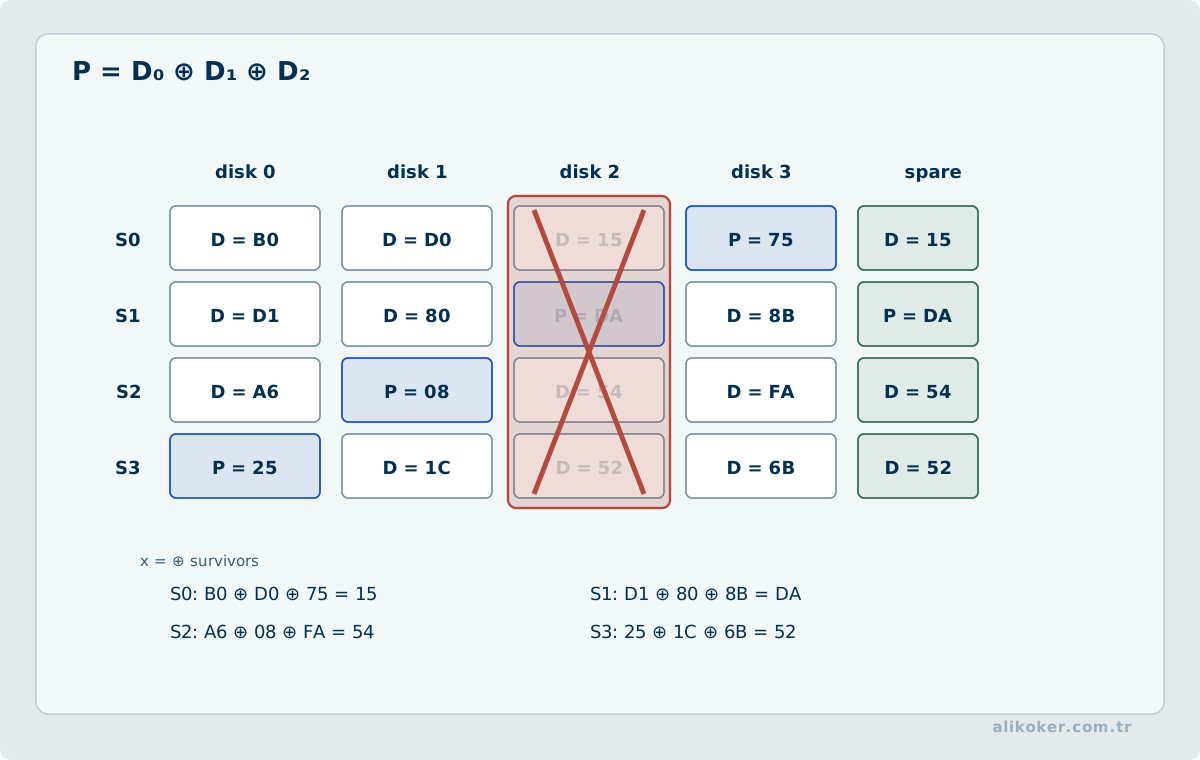
RAID, ağ depolama ve kurumsal depolama mimarileri adli edinimde ayrı değerlendirilmelidir. Bu yapılarda tek diski söküp imajlamak çoğu zaman yeterli değildir. RAID seviyesi, disk sırası, stripe boyutu, parity düzeni, denetleyici metadata'sı ve eksik disk durumu yeniden yapılandırmayı belirler.
tek disk imajı
   !=
RAID mantıksal biriminin adli görünümü
NAS cihazında delil yüzeyi; diskler kadar cihaz işletim sistemi, paylaşım protokolü günlükleri, kullanıcı hesapları ve snapshot'ları da kapsayabilir. SAN ortamında ise LUN eşlemesi, depolama ağı olayları ve sunucu tarafındaki dosya sistemi ayrı katmanlardır. Kritik sistemlerde canlı hizmeti kesmeden edinim gerekebilir; bu durumda snapshot veya depolama düzeyi kopya kullanılacaksa tutarlılık garantisi ve oluşturulma anı açıkça belgelenmelidir.
5.10. Dosya İmzası ve Uzantı Ayrımı
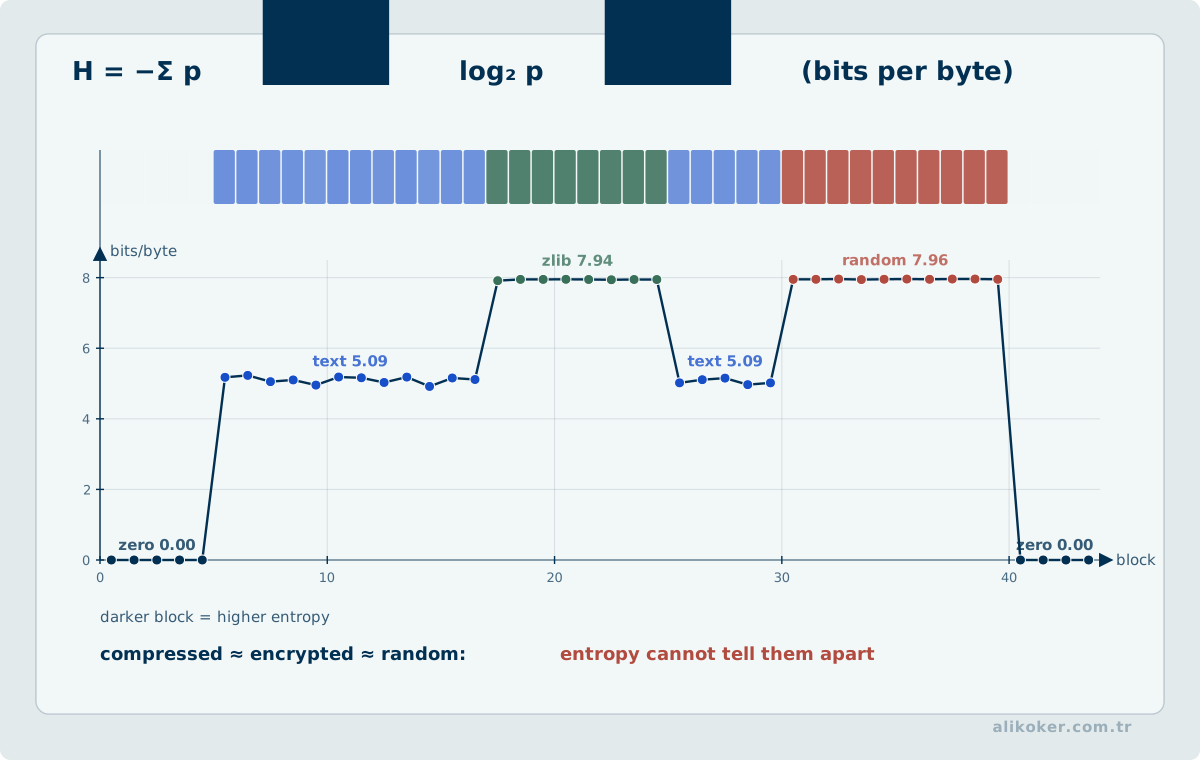
Dosya uzantısı kullanıcı arayüzü bilgisidir; dosyanın gerçek biçimini kanıtlamaz. Magic bytes, yapı doğrulaması ve içerik ayrıştırması dosya türü tespitinde birlikte kullanılabilir. Ancak yalnız birkaç başlangıç baytına bakmak da yeterli değildir. Polyglot dosyalar, gömülü içerikler ve bozuk başlıklar yanlış sınıflandırmaya yol açabilir.
Bir inceleme hattında doğru model şudur:
uzantı -> ilk hipotez
imza/yapı -> biçim doğrulaması
parser -> semantik çözümleme
bağlam -> delil yorumu
5.11. Adli Olaylarda Zamansal İlişki ve Yeniden Üretilebilirlik
Zamansal ağlarda bir kenarın varlığı kadar ne zaman gerçekleştiği de yapının parçasıdır. Adli olay grafında bağlantıların zaman bilgisini kaldırıp tek statik yapı üretmek, birbirinden günler sonra gerçekleşmiş olayları aynı nedensel zincirin parçalarıymış gibi gösterebilir; kısa ömürlü fakat olay anına yakın etkileşimler de yüksek hacimli rutin ilişkilerin altında kalabilir. Bu nedenle time-respecting path, temporal reachability, edge persistence, burstiness ve dönemsel merkezilik gibi ölçüler statik derece veya tek bir topluluk bölmesinin tamamlayıcısıdır.
- Olayları yalnız ortak düğüm üzerinden değil zaman sırasını koruyan ilişki zincirleriyle incelemek.
- Clock skew ve timestamp çözünürlüğünün temporal reachability sonucuna etkisini kaydetmek.
- Analiz sonucunu kullanılan veri snapshotı ve parametrelerle yeniden üretilebilir hale getirmek.
5.12. Olay Zamanı, Sistem Zamanı ve Türetilmiş Zaman Çizelgesi
Bir adli zaman çizelgesinde tek bir timestamp alanı çoğu zaman yeterli delil bağlamı sağlamaz. Dosya sistemi zamanı, uygulama kaydının olay zamanı, sunucunun veriyi aldığı an, veritabanı işleme zamanı ve analistin dışa aktarma zamanı farklı olaylardır. Bu değerlerin tek bir tarihe indirgenmesi, kayıt sırasını değiştirebilir veya gerçekte bulunmayan eşzamanlılık izlenimi oluşturabilir. Kaynak sistemin saat dilimi, zaman hassasiyeti, olası saat kayması ve serileştirme biçimi korunmalıdır.
Zaman damgaları aynı doğrulukta kabul edilmemelidir. Bir kaynak saniye çözünürlüğünde, bir diğeri milisaniye çözünürlüğünde ölçüm yapıyorsa kesin toplam sıralama elde edilmiş gibi sunulamaz. İki olayın raporlanmış zamanları çakışıyorsa, gerçek gerçekleşme sıralaması yalnızca timestamp karşılaştırmasıyla belirlenemez. Bağlayıcı olay kimliği, mesaj sıra numarası veya bağımsız kayıt desteği bulunduğunda bunlar zaman sırasını güçlendirebilir; aksi halde belirsizlik raporda kalmalıdır.
İnceleme uygulaması her görselleştirilmiş olay için kaynak kayıt kimliğini ve kullanılan zaman alanını saklamalıdır. Normalizasyon (örneğin UTC'ye dönüştürme) orijinal değeri silmemeli; türetilmiş zaman ve özgün zaman ayrı izlenebilmelidir. Aynı ham veri ve aynı dönüşüm kurallarıyla zaman çizelgesinin yeniden üretilebilmesi, yalnızca şık bir kronoloji üretmekten daha yüksek bir adli doğruluk ölçütüdür.
5.13. Çıkarılabilir Depolama Ortamlarında Kullanım ve Aktarım İzleri
Çıkarılabilir ortamın bağlanması, dosyanın açılması, kopyalanması ve kurum dışına aktarılması birbirinden ayrı iddialardır. Cihaz tanımlayıcıları, bağlanma zamanları, dosya sistemi günlüğü, dosya yolları, kullanıcı profili artefaktları ve varsa uygulama günlükleri birlikte değerlendirilebilir. Aynı cihazın farklı portlarda kullanılması veya aynı seri bilgisinin güvenilmez olması eşleştirme gücünü sınırlar.
Dosya zaman damgası, kopyalama işleminin doğrudan kanıtı olarak kabul edilmez; zaman alanlarının semantiği dosya sistemine ve kullanılan araca bağlıdır. Çalışma kopyasında doğrulanmış veri, çıkarım zinciri ve alternatif açıklamalar ayrı tutulur. Delil korunumu, analiz sırasında oluşan yeni erişim izlerinin asıl kaynaktan ayrılmasını gerektirir.
5.14. SSD ve NVMe Ortamlarında Mantıksal Silme ile Fiziksel Kalıcılık
Modern katı hal depolamada mantıksal blok adresi ile fiziksel NAND hücresi arasındaki ilişki Flash Translation Layer tarafından yönetilir. Wear leveling, over-provisioning ve hatalı blok yönetimi nedeniyle aynı mantıksal adrese tekrar yazılması, daha önceki fiziksel hücrenin doğrudan üzerine yazıldığı anlamına gelmez. TRIM/deallocate komutu da kullanıcı açısından verinin geçersiz olduğunu bildirebilir, fakat tek başına bütün fiziksel kopyaların yok edildiğinin kanıtı değildir.
Adli elde etme ile güvenli ortam temizleme ters amaçlı süreçlerdir. İlkinde gözlenebilir verinin değiştirilmemesi ve edinimin sınırlarının belirtilmesi; ikincisinde kullanılan komutun aygıt tarafından desteklenmesi, uygun yetkilendirme, tamamlanma durumu ve doğrulama kanıtı gerekir. Cryptographic erase, doğru kapsamda kullanılan veri şifreleme anahtarının etkili biçimde yok edilmesine dayanır; anahtar kapsamı ve yedek kopyaların varlığı doğrulanmadan başarı varsayılmaz.
Ünite 6: İşletim Sistemi, Uygulama, Kimlik ve Haberleşme Artefaktları
6.1. Windows
Windows incelemesinde tipik veri kaynakları arasında Registry hive’ları, Event Log, Prefetch, LNK, Jump Lists, tarayıcı verileri, NTFS metadata’sı, Volume Shadow Copy ve kullanıcı profili artifaktları bulunur. Hiçbiri tek başına “kullanıcı kesin olarak bunu yaptı” demek için yeterli olmayabilir; artifaktın nasıl üretildiği bilinmelidir.
6.2. Linux
Linux’ta dağıtım ve servis yöneticisine bağlı olarak journal, klasik syslog dosyaları, shell geçmişi, authentication kayıtları, paket veritabanı, cron/systemd tanımları, kullanıcı home dizinleri ve dosya sistemi metadata’sı önemlidir. Konteynerli ortamlarda host günlükları ile container log’ları ayrı yaşam döngülerine sahip olabilir.
6.3. macOS
APFS, Unified Logging, plist verileri, kullanıcı Library dizinleri, Spotlight metadata’sı ve Apple ekosisteminin senkronizasyon davranışları klasik HFS+ döneminden farklı varsayımlar gerektirir. Araç çıktısının hangi macOS/APFS sürümünü desteklediği doğrulanmalıdır.
6.4. Tarayıcı, E-Posta ve Mesajlaşma
URL geçmişi, cookie, cache, local storage, indirme kayıtları ve profil veritabanları kullanıcı etkinliğini açıklamada yararlıdır. Ancak senkronize tarayıcı profilleri bir olayın hangi fiziksel cihazda gerçekleştiği konusunda ek korelasyon gerektirir.
E-posta ve mesajlaşmada başlıklar, sunucu günlükları, mesaj kimlikleri, teslim zinciri ve istemci kopyaları birlikte ele alınmalıdır. Ekran görüntüsü, mümkünse altta yatan yapılandırılmış veri ve sunucu kaydıyla desteklenmelidir.
6.5. İnceleme Amacı ile Yöntem Arasındaki Bağ
Elektronik veri incelemesi yalnız suç soruşturmasıyla sınırlı değildir. Teknik inceleme aşağıdaki amaçlara hizmet edebilir:
- suç veya suiistimal incelemesi,
- yetkisiz erişim ve zafiyet analizi,
- kullanıcı aktivitesi rekonstrüksiyonu,
- kişiler/hesaplar/cihazlar arası ilişki analizi,
- kurumsal uyuşmazlık ve olay çözümü,
- olay müdahalesi ve kök neden analizi.
Amaç değiştiğinde delil seçimi de değişir. Örneğin kullanıcı aktivitesinde kabuk geçmişi ve uygulama artefaktları öncelikliyken, ağ ihlalinde paket/akış kayıtları ve kimlik doğrulama logları daha yüksek değer taşıyabilir.
6.6. İşletim Sistemi Günlükleri
Günlükler sistemin olayları nasıl kaydettiğinin bir ürünüdür; olayın kendisinin doğrudan kopyası değildir. İncelemede günlük kaynağının üretim politikası, saklama süresi, rotasyon davranışı, saat kaynağı ve eksik kayıt ihtimali değerlendirilir.
Windows olay günlüklerinde kanal, sağlayıcı, Event ID, zaman damgası ve olay verisi birlikte yorumlanır. Linux sistemlerinde journald, syslog ailesi, kimlik doğrulama günlükleri, kernel mesajları ve servis günlükleri farklı kaynaklardır. Uygulama ve web sunucusu logları işletim sistemi günlüklarından bağımsız zaman/format politikası kullanabilir.
6.7. Windows Registry ve Yapılandırma Artefaktları
Registry; kullanıcı profilleri, kurulu yazılımlar, servisler, son kullanılan öğeler, otomatik başlatma mekanizmaları, cihaz geçmişi ve sistem yapılandırması gibi çok çeşitli artefaktlar barındırabilir. NTUSER.DAT, SYSTEM, SOFTWARE ve SAM gibi Registry hive’ları bugün de kavramsal olarak önemlidir; ancak anahtar yolları Windows sürümüne göre değişebilir.
Registry bulgusu doğrudan kullanıcı eylemi anlamına gelmeyebilir. Bir anahtar uygulama, işletim sistemi veya kurulum programı tarafından da yazılmış olabilir. Bu nedenle Registry bulguları Prefetch, LNK, Jump List, event log, tarayıcı geçmişi veya dosya sistemi zamanları gibi bağımsız artefaktlarla korele edilmelidir.
6.8. Kurulu Yazılım ve Yürütme İzleri
Kurulu program listesi, paket yöneticisi kayıtları, servisler, başlangıç girdileri ve uygulama dizinleri sistemin yeteneklerini ortaya koyar. Ancak “yazılım kurulu” ile “yazılım kullanıldı” aynı iddia değildir. Yürütme kanıtı için süreç artefaktları, Prefetch benzeri mekanizmalar, uygulama logları, kabuk geçmişi veya kullanıcı profili verileri gerekir.
6.9. Silinmiş Veri ve Dosya Kurtarma
Dosya silindiğinde her dosya sistemi aynı davranışı göstermez. Bazı sistemlerde dizin girdisi işaretlenir, bazı alanlar serbest blok listesine döner, SSD'lerde TRIM depolama katmanına veri temizleme ipucu verebilir. Bu nedenle klasik “silinen dosya her zaman geri gelir” varsayımı yanlıştır.
Dosya kurtarma iki farklı yöntemle yapılabilir:
- dosya sistemi metadata'sından silinmiş nesnenin yeniden kurulması,
- başlık/ayak izi veya içerik yapısına göre file carving.
Carving, dosya adını, özgün yolunu ve kimi zaman kesin boyutunu geri getirmeyebilir. Parçalanmış dosyalarda yanlış birleştirme riski vardır.
6.10. Gölge Kopyalar, Anlık Görüntüler ve Önceki Sürümler
Volume Shadow Copy ve benzeri anlık görüntü mekanizmaları geçmiş dosya durumlarını sağlayabilir. Bunlar yedekle aynı kavram değildir. İncelemeci anlık görüntünün oluşturulma zamanını, saklama politikasını ve dosyanın hangi sürümünün hangi snapshot içinde bulunduğunu ayırmalıdır. Sanal makine snapshot'ları ve dosya sistemi snapshot'ları da aynı prensiple değerlendirilir.
6.11. Hex Düzeyi İnceleme
Hex editörü veya blok görüntüleyici, ayrıştırıcının yorumundan bağımsız olarak ham baytları görme imkanı sağlar. Bu yöntem dosya başlıklarının, bölüm tablolarının, slack alanın, bozuk yapıların ve carving sonuçlarının doğrulanmasında değerlidir. Ancak ham hex görüntüsü de bağlamsız kullanılırsa yanlış yorum üretir; endian düzeni, karakter kodlaması ve veri yapısı bilinmelidir.
6.12. Metadata İncelemesi
Dosya sistemi metadata'sı, belge metadata'sı, medya EXIF bilgisi ve uygulama veritabanı metadata'sı farklı katmanlardır. “Oluşturulma zamanı” ifadesi bile hangi katmandan geldiğine göre farklı anlam taşır. Kopyalama, dışa aktarma, mesajlaşma uygulaması üzerinden gönderme veya bulut senkronizasyonu zamanı değiştirebilir.
6.13. İnternet Geçmişi ve Web Artefaktları
Tarayıcı geçmişi yalnız URL listesinden ibaret değildir. Ziyaret kayıtları, indirmeler, önbellek, çerezler, local/session storage, oturum verileri, form geçmişi ve extension verileri farklı soru türlerini cevaplar. Gizli/özel gezinme modları da sistemde hiç iz kalmayacağı garantisi vermez; DNS önbelleği, ağ logu veya uzak servis kaydı bulunabilir.
6.14. E-Posta ve Anlık Mesajlaşma
E-posta incelemesinde görünen gönderen alanı ile iletim zinciri ayrılmalıdır. RFC başlıkları, Message-ID, Received satırları, MIME yapısı, ekler ve sunucu günlükleri birlikte değerlendirilir. Yerel posta arşivi, webmail ve mobil istemci aynı hesabın farklı veri parçalarını tutabilir.
Anlık mesajlaşma uygulamalarında mesaj veritabanı, medya önbelleği, bildirim artefaktları, yedekler ve bulut senkronizasyonu farklı kaynaklardır. Uçtan uca şifreleme, uç cihazdaki çözülmüş verinin hiç bulunmadığı anlamına gelmez.
6.15. İndeksleme ve Anahtar Kelime Araması
İndeksleme büyük veri kümelerinde arama maliyetini düşürür; ancak indeks oluşturma bir dönüşüm işlemidir. Tokenizasyon, karakter kodlaması, stop-word politikası, dil, normalizasyon ve desteklenmeyen dosya biçimleri arama sonucunu etkiler. Bu nedenle “arama sonucu yok” ifadesi doğrudan “veri yok” anlamına gelmez.
Anahtar kelime listeleri yalnız kelimelerden değil; e-posta, alan adı, kullanıcı adı, telefon, IP, dosya hash'i, regex ve olay özgü kodlardan oluşabilir. Fazla geniş arama gürültü üretirken fazla dar arama kanıt kaçırabilir.
6.16. Kategorilere Ayırma ve Filtreleme
Dosya türü, hash kümesi, MIME türü, boyut, zaman aralığı, kullanıcı, dizin veya bilinen dosya listesine göre filtreleme inceleme alanını küçültür. Bilinen iyi dosyaların hash kümeleriyle elenmesi performansı artırabilir; fakat hash tabanlı eleme yalnız aynı bayt dizisini tanır. Farklı derleme veya güncelleme aynı uygulamayı farklı hash ile üretir.
6.17. Adli Kopyayı Önyükleme ve Sanallaştırma
Bir disk imajını sanal makinede çalıştırmak kullanıcının çalışma ortamını gözlemleme avantajı sağlayabilir; fakat doğrudan özgün imajı yazılabilir bağlamak delili değiştirir. Güvenli iş akışı, doğrulanmış ana imajı salt okunur tutup türetilmiş çalışma kopyası veya copy-on-write katmanı kullanır.
Sanallaştırma donanımı tam olarak taklit etmeyebilir. Sürücü, TPM, GPU, lisanslama, ağ ve tarih/saat farkları sistem davranışını değiştirebilir. Bu nedenle boot edilmiş görüntü incelemesi artefakt analizi yerine geçmez; tamamlayıcıdır.
6.18. Zararlı Yazılım İncelemesi ile Adli İncelemenin Kesişimi
Bir zararlı dosyanın hash'i, imzası ve dosya yolu başlangıç noktasıdır. Statik analiz dosya yapısı, içe aktarımlar, dizgeler ve kod hakkında bilgi verir; dinamik analiz ise davranışı kontrollü ortamda gözler. Canlı sistemde şüpheli dosyayı çalıştırmak doğrulama yöntemi değildir.
Zararlı yazılım bulguları süreç, ağ bağlantısı, kalıcılık mekanizması, dosya oluşturma, Registry değişikliği ve kimlik bilgisi erişimi gibi bağımsız artefaktlarla zaman çizelgesine bağlanmalıdır.
6.19. Dijital Kimlik, Haberleşme ve Konum Artefaktları
Kullanıcı davranışının önemli bölümü artık tek bir bilgisayarın dosya sistemi yerine tarayıcı, e-posta, mesajlaşma, mobil uygulama ve uzak servislerde dağılmıştır. Bu kaynaklar yüksek bağlamsal değer taşır; aynı zamanda yanlış atıf riski de yüksektir.
6.20. Tarayıcı Artefaktları
Tarayıcı geçmişi, cache, cookie, indirme kaydı, form verisi, yerel depolama ve oturum verileri farklı soruları yanıtlar. Bir URL'nin geçmişte görünmesi kullanıcının sayfayı bilinçli olarak ziyaret ettiğini tek başına kanıtlamaz; yönlendirme, ön yükleme, gömülü kaynak ve senkronizasyon gibi mekanizmalar kayıt üretebilir.
Daha güvenli yorum şu biçimdedir:
artefakt -> tarayıcı profili bu kaynağa ilişkin kayıt içeriyor
korelasyon -> zaman + indirme + cache + kullanıcı oturumu aynı olayı destekliyor
atıf -> fiziksel kişinin eylemi için ek kimlik delili gerekiyor
6.21. E-Posta Başlıkları ve MIME Yapısı
E-posta incelemesinde görüntülenen “From” alanı tek başına güvenilir kaynak kimliği değildir. Taşıma başlıkları, Message-ID, Received zinciri, zaman bilgileri, SPF/DKIM/DMARC sonuçları varsa bunlar, sunucu logları ve hesap oturumları birlikte değerlendirilir. MIME yapısı eklerin ve gömülü içeriklerin ayrıştırılmasını belirler.
6.22. Mesajlaşma ve SQLite Tabanlı Uygulamalar
Mobil ve masaüstü uygulamalar sıkça SQLite veya benzeri gömülü veri tabanları kullanır. Aktif kayıt kadar WAL/journal dosyaları ve silinmiş sayfalar da geçmiş durum içerebilir. Şema sürümü uygulama güncellemesiyle değişebilir; sabit kolon varsayımına dayanan parser yanlış veri üretebilir. Araç çıktısının kritik alanları gerektiğinde ham veriyle doğrulanmalıdır.
6.23. Konum Verisi
GPS koordinatı, Wi-Fi erişim noktası, hücresel ağ bilgisi, fotoğraf EXIF'i, uygulama lokasyon geçmişi ve IP tabanlı coğrafi tahmin farklı doğruluk düzeylerine sahiptir. Bunların hiçbiri otomatik olarak “kişi burada bulunuyordu” anlamına gelmez. Cihazın fiziksel sahipliği, sensör kaynağı, senkronizasyon ve hesap paylaşımı değerlendirilmelidir.
6.24. Sosyal Ağ ve Uzak Hesap Delili
Sosyal ağ içeriği ekran görüntüsüyle sınırlı tutulmamalıdır. Mümkün olduğunda platform dışa aktarımı, hesap kimliği, içerik kimliği, zaman damgası, URL, ilişki kayıtları ve erişim yöntemi birlikte saklanır. Ekran görüntüsü görsel bağlam sağlar; yapılandırılmış veri ise arama, zaman çizelgesi ve korelasyon için daha değerlidir.
Ünite 7: Canlı Müdahale, Bellek ve Zararlı Yazılım İncelemesi
7.1. Bellek Edinimi
RAM şu verileri içerebilir:
- çalışan süreç ve iş parçacıkları,
- ağ bağlantıları,
- enjekte edilmiş kod,
- komut geçmişi,
- şifre çözme anahtarları,
- oturum belirteçleri,
- zararlı yazılımın disk üzerinde bulunmayan bölümleri.
Bellek edinimi sistemi değiştirir. Bu nedenle edinim aracının bellek ayak izi, sürücü gereksinimi ve işletim sistemi uyumluluğu kayıt altına alınmalıdır.
7.2. Canlı İnceleme ile Post-Mortem İnceleme
Canlı inceleme erişilebilir volatil veri sağlar fakat müdahale iz bırakır. Post-mortem inceleme daha kontrollüdür fakat RAM, açık oturum ve bazı çözülmüş verileri kaybeder. Seçim olayın amaç ve riskine göre yapılır.
7.3. Zararlı Yazılım
Bir şüpheli ikili dosya için hash ve imza taraması yalnız başlangıçtır. Statik analiz; dosya yapısı, import’lar, string’ler ve kod özelliklerini; dinamik analiz ise kontrollü ortamda süreç, dosya, registry ve ağ davranışını inceler. Üretim kanıtı doğrudan analiz laboratuvarında çalıştırılmamalı; kopya ve uygun izolasyon kullanılmalıdır.
7.4. Canlı Müdahale, Bellek ve Oynak Delil
Çalışan sistem incelemesi kaçınılmaz biçimde sistemi değiştirir. Bir komut çalıştırmak süreç oluşturur, bellek ayırır, günlük yazabilir ve önbellek durumunu değiştirebilir. Bu nedenle canlı müdahalenin amacı “sıfır değişiklik” değildir; gerekli değişikliği asgari, ölçülebilir ve gerekçeli tutmaktır.
7.5. Canlı Edinim Kararı
Canlı sistemden veri toplamak özellikle şu durumlarda değerli olabilir:
- tam disk şifrelemesinin açık oturum sayesinde çözülmüş olması,
- RAM içinde anahtar, oturum veya süreç bilgisinin bulunması,
- yalnız bellekte yaşayan zararlı kod şüphesi,
- etkin ağ bağlantılarının ve dinleyen soketlerin gerekli olması,
- kapanışın hizmet veya delil açısından daha büyük kayıp yaratması.
Buna karşılık canlı müdahale, yetkisiz script çalıştırılması veya kontrolsüz araç kullanımıyla delili gereksiz değiştirebilir. Karar olay öncesi hazırlanmış prosedür ve yetki çerçevesiyle verilmelidir.
7.6. Bellek İncelemesinin Delil Yüzeyi
Bellek görüntüsü şu sınıflarda veri taşıyabilir:
- süreç ve iş parçacığı yapıları,
- yüklenmiş modüller,
- açık dosyalar ve nesneler,
- ağ soketleri,
- komut geçmişleri veya uygulama tamponları,
- kimlik doğrulama artefaktları,
- bazı şifreleme anahtarları,
- kernel nesneleri ve sürücüler,
- enjekte edilmiş veya gizlenmeye çalışılmış kod.
Bellekte bulunan bir dizeyi doğrudan “kullanıcı bunu yazdı” diye yorumlamak doğru değildir. Aynı veri uygulama önbelleğinden, dosya cache'inden, ağ paketinden veya başka süreçten kalmış olabilir. Yapısal bağlam ve mümkünse disk/ağ artefaktlarıyla korelasyon gerekir.
7.7. Canlı Yanıt Sıralaması
Genel bir canlı yanıt akışı:
saat/zaman kaynağı
 -> kullanıcı/oturum durumu
 -> süreçler ve hizmetler
 -> ağ bağlantıları
 -> açık dosyalar / mount'lar
 -> bellek edinimi
 -> kritik yapılandırma ve loglar
 -> kalıcı medya edinimi
Bu sıra her olay için sabit değildir. Oynaklık, işletim sistemi, tehdit ve iş sürekliliği gereksinimleri önceliği değiştirir. Asıl gereklilik, seçilen sıranın kayda geçirilmesidir.
7.8. Edinim Aracının Etkisini Ölçmek
Canlı edinim aracı kendi ikili dosyası, kütüphaneleri ve sürücüleriyle sisteme etki edebilir. Araç:
- güvenilir kaynaktan temin edilmeli,
- hash ile tanımlanmalı,
- sürümü kaydedilmeli,
- test sisteminde beklenen etkileri bilinmeli,
- çıktı hedefinin kaynak diski gereksiz yazmaması sağlanmalıdır.
Mümkün olduğunda çıktı ayrı ortama veya güvenli ağ hedefine yazılır. Ancak ağ üzerinden aktarım yeni bağlantı ve paketler üretir; bu da inceleme günlüğünde yer almalıdır.
7.9. Zaman, Saat Kayması ve Zaman Dilimi
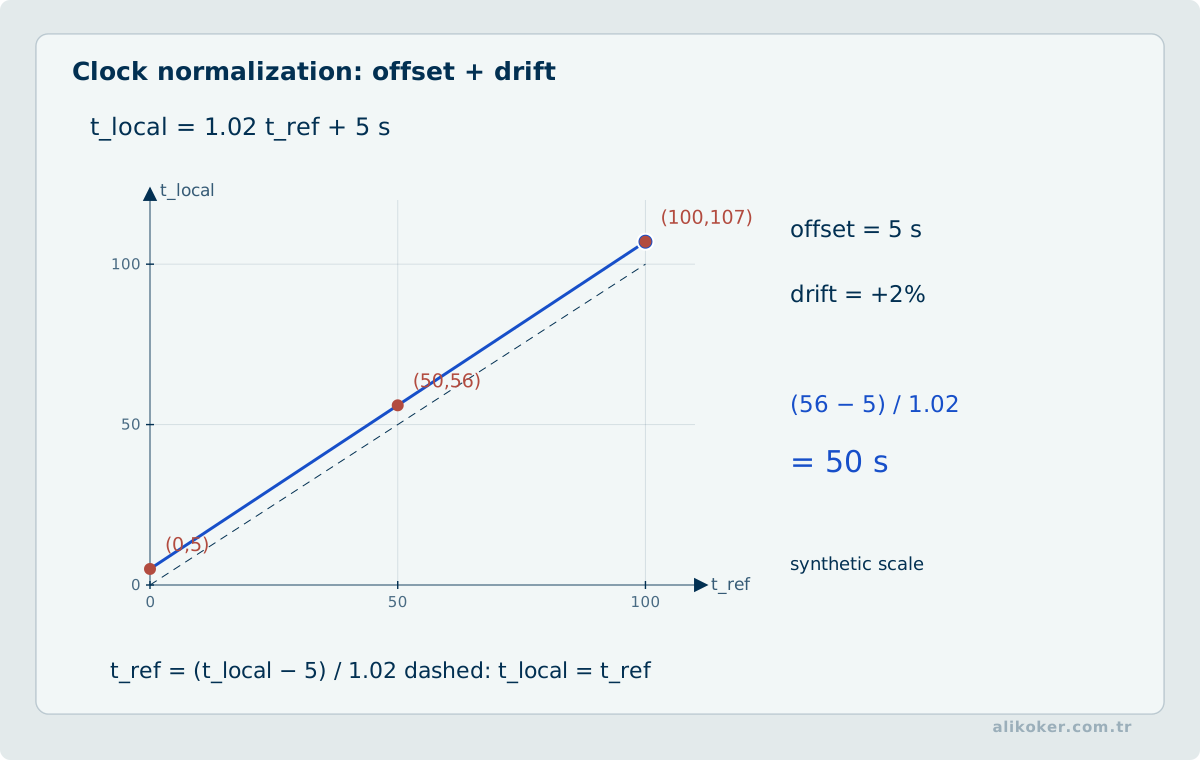
Çalışan cihazın saatinin hatalı olması, tüm zaman çizelgesini bozabilir. Yerel saat, UTC ofseti, zaman dilimi, NTP durumu ve gözlenen sapma birlikte kaydedilmelidir. İnceleme sırasında sistem saatini “düzeltmek” yerine hata belgelenmeli; normalizasyon analiz katmanında yapılmalıdır.
Ünite 8: Ağ, Kablosuz ve Mobil Adli Bilişim
8.1. Paket, Akış ve Günlük Artefaktlarının Ayrımı
PCAP tam paket içeriği taşıyabilir. NetFlow/IPFIX benzeri akış kaydı daha az ayrıntıyla kim-kiminle-ne-kadar haberleşti sorusuna cevap verir. Güvenlik duvarı, DNS, proxy, VPN ve kimlik günlükları ise protokol veya politika katmanının semantik olaylarını sağlar.
paket -> protokol ayrıntısı
akış  -> ilişki ve hacim
log   -> ürünün yorumladığı olay
Bu kaynaklar birbirinin yerine geçmez.
Wireshark gibi araçlar paket ayrıştırma ve filtreleme için güçlüdür; ancak filtre sonucunu yorumlamak protokol bilgisi gerektirir. Capture filter ile display filter kavramları, TCP yeniden birleştirme, NAT, proxy ve şifreli trafik analizi farklı katmanlardır.
8.2. Şifreli Trafik
TLS kullanılması ağ adli bilişimini ortadan kaldırmaz. İçerik görünmeyebilir; buna karşılık uç noktalar, zaman, hacim, sertifika metadata’sı, DNS, SNI’nin mevcut olduğu sürümler ve uç sistem günlükleri hala korelasyon sağlayabilir. TLS 1.3 ve şifreli istemci hello gibi gelişmeler hangi metadata’nın görülebileceğini değiştirir; varsayım araç ve ağ mimarisine göre doğrulanmalıdır.
8.3. Mobil Cihaz Adli Bilişimi
Modern mobil cihazlar güçlü şifreleme, güvenli önyükleme, donanıma bağlı anahtarlar, uygulama sandbox’ları ve bulut senkronizasyonu kullanır. Bu nedenle 2010’ların “flash belleğin tamamını al” modeli her cihazda uygulanabilir değildir.
Edinim düzeyleri kabaca şöyle düşünülebilir:
manuel gözlem
  ↓
mantıksal dışa aktarım
  ↓
dosya sistemi edinimi
  ↓
fiziksel / düşük seviye edinim
Daha düşük seviye her zaman daha doğru değildir; şifrelenmiş ham alan, dosya sistemi düzeyindeki açık semantik veriden daha az yararlı olabilir.
İlk müdahalede cihazın kilit durumu, pil, ağ bağlantısı, uzaktan silme riski, USB durumu ve mevcut oturumlar önemlidir. Faraday çantası radyo izolasyonu sağlayabilir; fakat cihazın sinyal ararken pil tüketimini artırması veya bazı hizmet davranışlarını değiştirmesi gibi yan etkileri de düşünülmelidir.
NIST SP 800-101 Rev. 1; doğrulama, koruma, edinim, inceleme, analiz ve raporlamayı mobil adli bilişimin birlikte ele alınması gereken parçaları olarak tanımlar.
8.4. Ağ Trafiği Yakalama ve Wireshark Yaklaşımı
Paket incelemede araçtan bağımsız üç katman önemlidir:
- Yakalama: doğru arayüz, doğru nokta ve yeterli zaman aralığında paketlerin elde edilmesi.
- Kod çözme: Ethernet/IP/TCP/UDP ve üst katman protokollerinin doğru ayrıştırılması.
- Analiz: olay sorusuna göre filtre, akış yeniden birleştirme, istatistik ve korelasyon.
Capture filter ile display filter aynı şey değildir. İlki hangi paketin kaydedileceğini sınırlar; ikincisi elde edilmiş paketin görünümünü değiştirir. Delil açısından agresif capture filter geri dönüşü olmayan veri kaybı yaratabilir.
Örnek inceleme soruları:
belirli bir istemci hangi DNS adlarını sorguladı?
hangi TCP oturumlarında yeniden iletim yoğun?
hangi cihaz beklenmeyen dış hedeflere bağlandı?
hangi TLS oturumları aynı SNI/sertifika özelliğini taşıyor?
8.5. Paket, Akış ve Oturum Kavramları
Tek paket çoğu zaman bağlam için yetersizdir. TCP akışının yeniden birleştirilmesi uygulama konuşmasını ortaya çıkarabilir; NetFlow/IPFIX gibi akış kayıtları ise içerik sunmadan iletişim eşlerini, portları, hacmi ve zamanı gösterebilir. PCAP yüksek ayrıntı fakat yüksek depolama maliyeti; flow kayıtları daha düşük ayrıntı fakat uzun saklama avantajı sağlar.
8.6. Kablosuz Ağ Artefaktları
Kablosuz ağ incelemesinde cihazın kayıtlı SSID/BSSID geçmişi, bağlantı zamanları, DHCP verileri ve erişim noktası logları birlikte değerlendirilebilir. MAC adresi tek başına kesin kişi kimliği değildir; modern işletim sistemleri MAC randomization kullanabilir.
8.7. Mobil Cihaz Mimarisi ve Delil Yüzeyi
Mobil inceleme yalnız “telefon rehberi ve SMS” yaklaşımını aşmıştır. Modern cihazda delil yüzeyi şunları içerir:
- uygulama sandbox'ları,
- SQLite/Realm ve benzeri yerel veritabanları,
- keychain/keystore türü güvenli depolar,
- bildirim verisi,
- medya ve thumbnail önbellekleri,
- sensör/konum verileri,
- bulut yedekleri,
- uygulama içi web içerikleri,
- eSIM ve ağ yapılandırması.
Android ve iOS yanında Symbian, BlackBerry, Windows Mobile, MeeGo ve Bada gibi tarihsel platformlar mobil adli bilişimin evrimini gösterir. Güncel incelemede yöntem seçimi platformun güncel güvenlik modeli ve cihaz sürümüne göre yapılmalıdır.
8.8. Mobil Edinim Seviyeleri
Mobil edinim yöntemleri kabaca şu sırada düşünülebilir:
manuel gözlem
   ↓
mantıksal yedek/API
   ↓
dosya sistemi edinimi
   ↓
fiziksel/bootloader düzeyi edinim
   ↓
donanımsal yöntemler (JTAG / chip-off gibi)
Alt basamak her zaman “daha iyi” değildir. Donanımsal yöntemler yüksek riskli, pahalı veya modern şifreleme nedeniyle sınırlı olabilir. En az müdahaleyle inceleme sorusunu cevaplayan yöntem tercih edilir.
8.9. SIM ve Abonelik Verileri
SIM/UICC üzerinde abonelik kimliği, ağ parametreleri ve sınırlı kullanıcı verileri bulunabilir. Modern telefonun iletişim geçmişinin büyük kısmı SIM üzerinde değil cihaz ve uygulama depolarındadır. SIM verisi cihaz artefaktı, operatör kaydı ve hesap bilgisiyle birlikte yorumlanmalıdır.
8.10. Mobil Medya İncelemesi
Fotoğraf, video ve ses dosyasında içerik analizi ile metadata analizi ayrıdır. EXIF zaman/konum bilgisi değiştirilebilir veya uygulama tarafından sıfırlanabilir. Thumbnail dosyasının varlığı, orijinal medyanın halen mevcut olduğu anlamına gelmez. Mesajlaşma uygulamaları yeniden sıkıştırma ve metadata temizleme yapabilir.
8.11. Kablosuz Delillerde Sinyal Yokluğu ve Veri Yokluğu
Bir cihazda bağlantı kaydının bulunmaması, o sırada radyo dalgası yayılmadığını veya cihazın belirli bir bölgede yer almadığını otomatik olarak göstermez. Veri saklama politikaları, kaydın tutulmaması, kapsama alanı, protokol farklılıkları, kapalı arayüzler ve inceleme aracının kapsamı gözlem kümesini değiştirir. Faraday muhafazası kullanılmış olması da önceki iletişim oturumlarını veya kalıcı metadata'yı geriye dönük olarak ortadan kaldırmaz.
Kablosuz delillerde üç düzey ayrı değerlendirilmelidir: fiziksel RF gözlemi, protokol/oturum kaydı ve cihaz içi uygulama artefaktı. Bunlar arasında eşleştirme yapılırken saat farkı, oturum kimliği, erişim noktası ve ölçüm kapsamı belirtilir. Tek bir kayıt kaynağından davranış veya niyet çıkarımı yapılmaz.
Bu ayrım, Siber Güvenlik Mühendisliği dersindeki elektromanyetik yayılım tehdidiyle ilişkili olsa da adli bağlamda asıl mesele negatif bulgunun ispat gücüdür.
Ünite 9: Bulut, Uzak Hizmetler ve Dağıtık Sistemlerden Delil
9.1. Bulut ve Uzak Hizmetlerden Delil
Bulut adli bilişiminde “disk imajı” çoğu zaman merkezi metafor değildir. Veri;
- sağlayıcı günlüklarında,
- nesne depolamada,
- SaaS denetim kayıtlarında,
- API çıktılarında,
- kimlik sağlayıcısında,
- snapshot veya yedeklerde,
- yönetim düzlemi olaylarında
bulunabilir.
Delilin sağlayıcıdan alınması; hesap/tenant kimliği, istek zamanı, API sürümü, dışa aktarım biçimi, sağlayıcının ürettiği hash veya imza, saat dilimi ve saklama politikasıyla birlikte belgelenmelidir. SWGDE’nin 2025 tarihli bulut delili kılavuzu, sağlayıcıya özgü yöntemlerin değişkenliği nedeniyle tek bir evrensel edinim prosedürünün yeterli olmadığını özellikle vurgular.
Çok kiracılı yapılarda fiziksel diski ele geçirmek çoğu zaman mümkün veya uygun değildir. Bu nedenle mantıksal kanıt zinciri ve sağlayıcı kayıtlarının güvenilirliği daha fazla önem kazanır.
9.2. Bulut Delilinin Çok Katmanlı Yapısı
Bulut hizmetinde “disk imajı alma” çoğu zaman mümkün veya yeterli değildir. Delil kaynağı; denetim logu, nesne sürümü, IAM olayı, API çağrısı, snapshot, sunucusuz işlev kaydı, konteyner katmanı veya SaaS dışa aktarımı olabilir. Bulut delilinde sağlayıcı saatleri ve hesap/tenant kimliği kritik bağlamdır.
9.3. Dağıtık Sistemlerde Zaman ve Kimlik
Bir olayın farklı düğümlerdeki loglarını birleştirirken saat kayması, NTP senkronizasyonu ve zaman dilimi ayrı ayrı kaydedilir. Sadece ekranda görünen yerel zamanı karşılaştırmak yanlış olay sırası üretebilir. Dağıtık sistemlerde korelasyon için request ID, trace ID, session ID, kullanıcı/cihaz kimliği ve ağ beşlisi kullanılabilir.
Ünite 10: Arama, İndeksleme, Korelasyon ve Büyük Delil Kümelerinin Analizi
10.1. Anahtar Kelime Araması
Anahtar kelime araması yalnız grep değildir. Kodlama, Unicode normalizasyonu, büyük/küçük harf, dil, regex, tokenization ve sıkıştırılmış/indekslenmemiş içerik sonuçları etkiler.
Bir arama sonucunun tekrar üretilebilmesi için en az şu bilgiler tutulmalıdır:
aranan ifade
arama modu
karakter kodlaması
büyük/küçük harf politikası
regex varsa desen
arama kapsamı
hariç tutulan veri
araç ve sürüm
10.2. Korelasyon
Adli analizde güçlü sonuç çoğu zaman tek artefakttan değil, bağımsız kaynakların kesişiminden çıkar.
Örneğin “dosya USB ile kopyalandı” iddiası;
USB cihaz geçmişi
+ dosya sistemi zamanı
+ LNK/Recent artefaktı
+ kullanıcı oturumu
+ olay günlüğü
ile desteklenebilir. Buna rağmen analiz “kanıtlıyor” dili yerine gözlem ve çıkarım düzeyini açıkça ayırmalıdır.
10.3. İlişki Analizi
İletişim, hesap, cihaz, IP, dosya hash’i ve zaman gibi varlıklar graf yapısında modellenebilir. Fakat aynı telefon numarası, NAT çıkış IP’si veya ortak cihazın aynı kişiyi temsil ettiği varsayımı otomatik yapılmamalıdır. Kimlik çözümleme kendi kanıt ve belirsizlik modeline sahip olmalıdır.
10.4. Zaman Çizelgesi Mühendisliği
Zaman çizelgesi yalnız dosya mtime sıralaması değildir. Farklı artefaktların zaman anlamları ayrılır:
- olayın gerçekleşme zamanı,
- sistemin olayı kaydetme zamanı,
- verinin senkronize edilme zamanı,
- dosyanın taşınma/kopyalanma zamanı,
- inceleme aracının ayrıştırdığı zaman.
Saat dilimi ve daylight-saving dönüşümleri normalleştirilmeden tek çizelgede birleştirme yapılmamalıdır. Güvenilir zaman çizelgesi her satır için kaynak türünü ve orijinal zaman semantiğini korur.
10.5. Korelasyon: Tek Artefakttan Olay Modeline
Güçlü bir teknik çıkarım genellikle birden fazla bağımsız kaynağın aynı hipotezi desteklemesiyle oluşur. Örneğin bir USB aygıtının kullanıldığı iddiası için:
Registry cihaz geçmişi
   +
setup/device logları
   +
LNK / Jump List
   +
dosya sistemi zamanları
   +
kullanıcı oturum zamanı
        ↓
daha güçlü olay modeli
Bir kaynak diğerini doğrulamakla kalmaz, çelişkiler de önemlidir. Çelişki; saat problemi, veri silme, farklı kullanıcı, senkronizasyon veya aracın yanlış ayrıştırması gibi yeni hipotezlere yol açabilir.
10.6. İlişki Analizi — Derinleştirme
Kişi, cihaz, hesap, IP, telefon, dosya ve olay düğümleri arasında grafik model kurulabilir. Ancak ortak bir IP adresi veya aynı Wi-Fi ağı, iki kişinin doğrudan ilişkili olduğunu kanıtlamaz. İlişki kenarının anlamı açık tanımlanmalıdır:
hesap A --oturum açtı--> cihaz X
cihaz X --bağlandı--> IP Y
hesap A --mesaj gönderdi--> hesap B
“ilişkili” gibi belirsiz tek bir kenar türü, analitik kesinliği düşürür.
10.7. Adli Bilişimde Ölçeklenebilirlik
Terabaytlarca veri ve milyonlarca dosya içeren incelemelerde tam içerik taraması maliyetlidir. İşlem hattı aşamalı kurulabilir:
- delil envanteri,
- hızlı metadata çıkarımı,
- bilinen dosya hash filtreleme,
- olay zaman aralığı ve kullanıcı kapsamı,
- indeksleme,
- hedefli derin ayrıştırma,
- manuel doğrulama.
Bu yaklaşım doğruluğu azaltmak için değil, pahalı analizi yüksek değerli bölgeye yöneltmek içindir. Filtre kriterleri raporlanmalıdır ki inceleme kapsamı yeniden üretilebilsin.
10.8. Büyük Delil Kümelerinde İnceleme İş Akışı
Modern olaylarda tek disk yerine yüzlerce aygıt, bulut dışa aktarımları, e-posta kutuları, ağ kayıtları ve mobil yedekler aynı dosyaya girebilir. Burada temel sorun yalnız veri miktarı değildir; doğru kapsamı kaybetmeden arama uzayını azaltmaktır.
10.9. Bilinen Dosya Kümeleri ve Hash Tabanlı Eleme
Kriptografik hash, aynı bayt dizisine sahip dosyaları hızlı karşılaştırmak için kullanılabilir. Bilinen işletim sistemi veya güvenilir yazılım dosyaları doğrulanmış hash kümeleri üzerinden inceleme dışında bırakılabilir. Tersine, bilinen zararlı veya yasak içerik hash'leri önceliklendirme için kullanılabilir.
Hash tabanlı elemenin sınırı açıktır: dosyada tek bit değiştiğinde klasik kriptografik hash tamamen değişir. Bu nedenle benzer görsel, belge veya arşivlerin bulunmasında algısal hash, içerik parmak izi veya özellik tabanlı yöntemler gerekebilir. Bunların sonuçları kriptografik bütünlük kanıtı olarak değerlendirilmemelidir.
10.10. Arşivler, Kapsayıcılar ve İç İçe Veri
Bir dosya başka dosyalar taşıyabilir: ZIP/TAR arşivi, e-posta kapsayıcısı, sanal disk, ofis belgesi, mobil yedek veya veritabanı. İnceleme motoru iç içe katmanları açarken kaynak tüketimini sınırlandırmalıdır. Aksi halde kötü niyetli veya bozuk içerik aşırı CPU, bellek ve disk tüketimine neden olabilir.
Her türetilmiş nesne için köken zinciri korunmalıdır:
kaynak imaj
 -> kapsayıcı dosya
    -> arşiv
       -> iç dosya
          -> ayrıştırılmış artefakt
Bu zincir raporda bir bulgunun ham kaynağa geri izlenebilmesini sağlar.
10.11. İndeksleme, Kodlama ve Arama
Metin araması yalnız ASCII/UTF-8 dizeleri aramak değildir. UTF-16, farklı kodlamalar, sıkıştırılmış içerik, PDF/Office yapıları ve veritabanı alanları farklı ayrıştırma gerektirir. Anahtar kelime listeleri:
- olay hipotezinden türetilmeli,
- yanlış pozitifleri azaltacak bağlam içermeli,
- büyük/küçük harf ve dil kuralları açık olmalı,
- regex kullanılıyorsa performans ve geri izlenebilirlik gözetilmelidir.
Arama motorunun “eşleşme” üretmesi delil yorumu değildir. Eşleşmenin dosya içindeki konumu, dosyanın kaynağı ve zaman/kimlik ilişkileri ayrıca incelenir.
10.12. Deduplication ve Yakın Benzerlik
Aynı dosyanın çok sayıda kopyası büyük dosyalarda analizi boğabilir. Exact hash ile tekilleştirme güvenilir bir başlangıçtır. Ancak farklı metadata'ya sahip aynı içerik veya yeniden kodlanmış medya, bağlamsal olarak farklı olabilir. Tekilleştirme, delil örneklerini fiziksel kaynaklarından koparmamalıdır; “bir içerik, N kaynak” ilişkisi korunmalıdır.
10.13. Türetilmiş Delil ve Dışa Aktarım
Thumbnail, dönüştürülmüş görsel, metin çıkarımı, dekompresyon sonucu, veri tabanı export'u ve sanallaştırılmış sistem ekran görüntüsü kaynak delilin aynısı değildir. Bunlar türetilmiş delildir. Her türetimde:
- kaynak kimliği,
- kullanılan araç/sürüm,
- parametreler,
- çıktı hash'i,
- dönüşüm zamanı
kaydedilebilirse bağımsız doğrulama kolaylaşır.
10.14. Dijital Belge Kökeni ve Aktarım Zincirinin Rekonstrüksiyonu
Belge kökeni analizi, kaynak nesne ile türev dosyalar arasındaki ilişkinin test edilmesidir. İçerik özeti, dosya biçimi, uygulama metadata'sı, sürüm geçmişi, erişim günlükleri ve depolama artefaktları aynı belgeyi farklı kanıt düzeylerinde tanımlayabilir. Bayt düzeyinde aynı hash, içerik eşitliğini güçlü biçimde destekler; farklı hash değerleri ise dosyaların semantik olarak farklı olduğunu zorunlu kılmaz.
Rekonstrüksiyonda kaynak → erişim → olası kopya → dışa aktarım zincirinin her bağına delil referansı ve belirsizlik atanır. Bir depolama aygıtında dosya bulunması, bir üçüncü tarafa gönderim olayının kanıtı değildir. Saat ofseti, uygulama tarafından değiştirilmiş zamanlar ve olayların eksik kaydedilmesi nedeniyle sıralama kısmi olabilir; kesin olmayan bağlantılar çizgede gözlemsel olay gibi gösterilmemelidir.
10.14.1. Ağ Akışlarından Dosya Yeniden Oluşturmanın Doğrulanması
Ağ üzerinden taşınan dosya, yakalanan paketlerin doğrudan birleştirilmesiyle her zaman elde edilemez. Taşıma katmanının bayt akışı yeniden kurulduktan sonra uygulama katmanında mesaj sınırları, aktarım kodlaması, sıkıştırma, dosya ofseti ve aktarımın tamamlanma koşulu çözülür. HTTP chunked aktarımında parça uzunlukları uygulama gövdesine dahil edilmez; kısmi içerik yanıtlarında dosya parçalarının yerleşimi yanıtın kapsadığı aralıkla belirlenir.
Çıkarılan artefakt için source_capture, flow_id, packet_ranges, content_transform, covered_byte_ranges ve completion_status alanları kaydedilir. Orijinal ağ baytlarının özeti ile dönüştürülerek oluşturulan dosyanın özeti farklı nesneleri tanımlar. Dekompresyon, başlık ayıklama veya içerik dönüştürme uygulandıysa dönüşüm sırası tekrar üretilebilir olmalıdır.
Yeniden oluşturma sonucunun complete, partial, inconsistent veya unsupported olarak işaretlenmesi, eksik dosyanın tam dosya gibi değerlendirilmesini önler. Dosya türü imzası, bildirilen uzunluk ve toplam yakalanmış kapsama ayrı doğrulanır; bunlardan yalnız birinin tutarlı olması delilin tamamlandığını kanıtlamaz.
10.14.2. Parçalı Dosyalarda Aralık Birleştirme ve Çakışma Yönetimi
Ofsetli dosya parçalarının kapsama kümesi U = ⋃[a_i,b_i) aralıklarının birleşimiyle modellenebilir. Dosyanın bildirilen toplam uzunluğu L ise tamamlık, yalnızca |U| = L olduğunda ve her ofset için çelişmeyen içerik sağlandığında değerlendirilebilir. Toplam alınan bayt sayısının L değerine eşitliği, yinelenen parçalar nedeniyle yeterli koşul değildir.
Aralıklar başlangıç ofsetine göre sıralanıp ardışık veya örtüşen aralıklar birleştirilebilir; genel durumda sıralama O(n log n), birleştirme O(n) zaman gerektirir. Aynı aralığın farklı içerikle yeniden gelmesi tutarsızlık olarak kaydedilmeli; rastgele ilk veya son parçanın seçilmesi adli yorumda gizli varsayım oluşturur. Sıfırla doldurulan boşluklar özgün veri gibi etiketlenemez.
Parçanın kaynak paketleri, bildirilen dosya kimliği, ofseti ve güvenilirlik durumu birbirinden ayrılmalıdır. Uzunluk taşmaları, negatif ofsetler, çakışan farklı baytlar ve büyük seyrek dosyalar doğrulama veri kümesinin zorunlu sınır durumlarıdır.
Ünite 11: Araç Ekosistemi, Doğrulama, Tekrarlanabilirlik ve Kalite Güvencesi
11.1. Adli Araç Çıktılarının Doğrulanması
Bir adli araç kullanıcıya düzenli bir tablo gösterdiğinde, bu tablo alttaki baytların bir yorumudur. Parser hatası, desteklenmeyen sürüm, zaman alanının yanlış semantiği veya üretici değişikliği sonucu etkileyebilir.
Kritik bulgularda şu yaklaşım daha güçlüdür:
ham kaynak
  ↓
araç A ayrıştırması
  ↓
bağımsız araç / manuel doğrulama
  ↓
semantik kontrol
Özellikle ses veya mesajlaşma gibi türetilmiş metin içeren kanıtlarda birden fazla dönüşüm katmanı bulunabilir: özgün kayıt, çözümleme, zaman damgalı konuşma bölümü, arama sonucu ve analitik özet. Bu zincirin herhangi bir aşamasındaki hata üst katmandaki ifadeyi etkileyebilir. Kaynakla türetilmiş çıktının ayrı tutulması, belirli bir bulgu sorgulandığında hangi dönüşümlerin kullanıldığının görülebilmesini sağlar.
NIST Computer Forensics Tool Testing (CFTT) programı adli araç fonksiyonlarını test etmek için metodoloji ve raporlar üretir. NIST Tool Catalog ise araç/teknik keşfi için yararlıdır; katalogdaki üretici bilgisi, tek başına aracın NIST tarafından test edildiği anlamına gelmez.
11.1.1. Ağ Ayrıştırıcılarının Diferansiyel ve Tekrarlanabilir Doğrulaması
Adli ağ çözümleyicisi, ham yakalamayı protokol alanlarına ve türetilmiş artefaktlara dönüştüren ölçüm aracıdır. Doğrulama, bilinen doğru sonuçları içeren sentetik PCAP örnekleri ve bağımsız çözümleyiciler arasındaki karşılaştırma ile yapılabilir. İki aracın aynı hatalı sonucu vermesi mümkün olduğundan diferansiyel eşleşme tek başına doğruluk kanıtı değildir.
Test senaryoları eksik başlangıç paketleri, sıra değişimi, tekrarlı baytlar, bozuk uzunluk alanları, protokol çakışması, timestamp çözünürlüğü ve yeniden oluşturulan dosyanın eksik bölümlerini kapsamalıdır. Her testte kaynak bayt aralığı, beklenen durum, üretilen durum ve sapma gerekçesi kaydedilir. Aynı girdi, aynı sürüm ve aynı normalizasyon parametreleri altında aynı anlamlı bulgu kümesini üretmelidir.
Farklı sıralarda okunan eşdeğer yakalamaların aynı sonuçları üretip üretmediği ayrıca sınanır. Zaman damgası değişimi, sistem saatine bağlı sıralama, kararsız hash tablosu dolaşımı veya çok iş parçacıklı tamamlanma sırası deterministik olmayan raporlara yol açabilir.
11.2. Tekrarlanabilirlik ve Yeniden Üretilebilirlik
- Tekrarlanabilirlik: Aynı ekipman ve yöntemle benzer sonuca ulaşabilmek.
- Yeniden üretilebilirlik: Bağımsız bir ortam veya uygulayıcıyla bulgunun doğrulanabilmesi.
ISO/IEC 27042, analiz ve yorumlamada süreklilik, geçerlilik, tekrarlanabilirlik ve yeniden üretilebilirliğin belgelenmesine önem verir.
Yeniden üretilebilir bir metin bulgusu için kaynak dosya veya kayıt kimliği, uygulanan ayrıştırıcı sürümü, dil/normalizasyon politikası, ilgili metin aralığı ve sorgu ölçütleri bilinmelidir. Aynı ham kaynağın farklı araçlarla ayrıştırılması beklenen farklılıklara yol açabilir; bu farkların kayıt altına alınması, araçlardan birinin mutlaka hatalı olduğu varsayımından daha sağlamdır. İçeriğin SHA-256 özeti, başlangıçta güvenilir biçimde edinilmiş referansla karşılaştırıldığında bayt düzeyinde değişmediğini destekler; kaynağın kendi başına gerçekliğini ya da zaman bilgisinin doğruluğunu kanıtlamaz.
11.3. Delil Karartma Göstergelerinin Yöntemsel Doğrulaması
Araç çıktısında silme, zaman değişikliği veya kayıt tutarsızlığı saptandığında önce yöntemin doğrulaması yapılır. Göstergelerin teknik anlamı, olağan nedenleri ve inceleme sınırları 13. ünitede açıklanır.
11.4. Araç Ekosistemi ve Tarihsel Ürünler
Tableau ve WiebeTech yazma koruyucuları; FTK/FTK Imager, EnCase, X-Ways, OSForensics, Nuix, Belkasoft, Autopsy/Sleuth Kit; XRY, UFED ve Oxygen gibi ürünler adli bilişim araç ekosisteminin tarihsel ve uygulamalı örnekleridir; fakat araç adı yöntemin doğruluğunu garanti etmez.
Bir adli araç şu yetenek sınıflarıyla değerlendirilmelidir:
- edinim ve doğrulama,
- dosya sistemi ayrıştırma,
- silinmiş veri/carving,
- arama ve indeksleme,
- Registry/OS artefakt analizi,
- e-posta ve mesajlaşma ayrıştırma,
- mobil edinim/çözümleme,
- ağ analizi,
- bellek analizi,
- raporlama ve dışa aktarma.
Araç güncellendikçe ayrıştırıcı davranışı değişebilir. Kritik bulgu mümkünse ikinci araç, ham veri veya bağımsız yöntemle doğrulanır.
11.5. Araç Kurulumundan Önce Doğrulama
Bir inceleme aracının kullanılabilir kabul edilmesi için laboratuvar test kümesi oluşturulmalıdır. Test imajında bilinen dosyalar, silinmiş dosyalar, farklı saat damgaları, farklı dosya sistemleri ve bozuk yapılar bulunabilir. Beklenen çıktı önceden belirlenir ve sürüm değiştiğinde regresyon testi yapılır.
Bilinen-sonuç veri kümelerinde olumlu örnekler kadar yanıltıcı örnekler de bulunmalıdır: aynı adı taşıyan farklı kişiler, zaman dilimi kayması, kısmi dosya, hatalı karakter kodlaması ve tekrarlanmış iletişim kayıtları. Başarılı bir arama veya grafik görünümü, sonuç kümesinin eksiksiz olduğu anlamına gelmez; sayfalama, erişim yetkisi ve kayıt saklama sınırı da test protokolünün parçasıdır.
bilinen girdi
   ↓
araç + sürüm + yapılandırma
   ↓
beklenen çıktı ile karşılaştırma
   ↓
sapma varsa kullanım sınırı
11.6. FTK/Forensic Suite İş Akışının Genelleştirilmesi
FTK ve benzeri adli paketlerde görülen sekme ve imajlama adımları genel bir adli paket modeline indirgenebilir. Tipik bir paket:
- delil kaynağını projeye ekler,
- dosya sistemini ayrıştırır,
- dosyaları tür/uzantı/metadata'ya göre sınıflandırır,
- indeks oluşturur,
- anahtar kelime arar,
- e-posta ve grafik görünümü sunar,
- bookmark/etiket ile bulguları işaretler,
- seçili dosyaları ve raporu dışa aktarır.
Bu kolaylıklar incelemeciyi alttaki veri yapısından koparmamalıdır. Bir dosyanın paket içinde “Deleted” görünmesi, bunun hangi dosya sistemi mekanizmasına dayanarak belirlendiği anlaşılmadan rapora taşınmamalıdır.
İlişki diyagramlarında benzer bir semantik sınır vardır. Kaynakta iki kişi arasında kayıtlı bir iletişim bulunması ile aynı isimlerin iki metinde geçmesi ayrı ilişki türleridir. Farklı kaynaklardan türetilen bağlantı çizgileri, dayandıkları kayıtlar ve kullanılan eşleştirme kuralı belirtilmeden tek bir doğrulanmış ağın parçası gibi sunulmamalıdır. Özellikle bir kişinin aynı karşıyla birden fazla iletişimi, analitik amaçla toplulaştırılabilse bile kaynak kayıtlarının çokluğu kaybolmamalıdır.
11.7. Adli Bilişim Laboratuvarında Kalite Sistemi
Kalite yalnız nihai rapor kontrolü değildir. Süreç boyunca uygulanır:
- cihaz ve yazılım envanteri,
- sürüm kontrolü,
- test imajları,
- doğrulanmış standart işlem prosedürleri,
- zaman kaynağı kontrolü,
- hash ve chain-of-custody otomasyonu,
- ikinci inceleme/peer review,
- hata ve sapma kayıtları,
- araç güncellemesi sonrası regresyon testi.
Bu yaklaşım, bireysel uzmanlığın kurumsal olarak tekrar edilebilir bir inceleme kapasitesine dönüşmesini sağlar.
11.8. Görüntü Sıkıştırma Bulgularının Nedensel Yorum Sınırları
JPEG blok sınırları, nicemleme izleri veya çift sıkıştırma belirtileri bir görüntünün işleme geçmişine ilişkin ipuçları sağlayabilir; ancak bu belirtiler tek başlarına kasıtlı manipülasyonu kanıtlamaz. Yeniden kaydetme, mesajlaşma uygulamasının dönüştürmesi, yeniden ölçekleme veya farklı kodlayıcı zincirleri benzer örüntüler oluşturabilir. Görüntü kökeni hakkında çıkarım yaparken gözlenen istatistiksel özellik ile o özelliğin olası nedeni ayrı ifade edilmelidir.
Örneğin 8×8 DCT blok ızgarasındaki süreksizliklerin dağılımı incelenebilir. Bir bölgenin diğerinden farklı sıkıştırma izi taşıması bölgesel düzenleme hipotezini güçlendirebilir; fakat yeniden örnekleme ve yerel görüntü içeriği de bu farkı etkiler. Çift JPEG nicemleme belirtileri, önceki kalite ayarı ve blok hizalanmasına duyarlıdır; bazı yeniden kodlama dizilerinde belirginleşmez. Negatif test sonucu manipülasyonun bulunmadığı sonucunu garanti etmez.
Adli raporda özgün dosya ile türetilmiş çalışma kopyaları ayrılır, her dönüşümün hash'i ve parametreleri korunur, yalnız bir filtre çıktısına dayanan kesin hüküm verilmez. Yöntemin yanlış pozitifleri; farklı kamera, içerik, sıkıştırma kalitesi ve yeniden boyutlandırma senaryolarıyla sınanmalıdır. Bulgular, mümkünse metadata, kaynak dosya zinciri ve bağımsız inceleme yöntemleriyle birlikte değerlendirilir.
11.9. Çoklu Ortam İnceleme Yöntemlerinin Geçerlenmesi
Ses ve görüntü inceleme süreçlerinde ölçüm yöntemi, bilinen ve sınanabilen bir referans veri kümesinde değerlendirilir. Olay yeri koşulları, codec, yeniden örnekleme ve görüntü iyileştirme gibi farklılıkların yanlış olumlu ve yanlış olumsuz sonuçlara etkisi ayrı raporlanır.
İyileştirilmiş bir dosyanın daha anlaşılır olması, kaynağın sahip olmadığı ayrıntının doğrulandığı anlamına gelmez. Karşılaştırma kayıtları ile incelenen kayıtların çözünürlük, kanal ve işlem geçmişi bakımından uygunluğu kontrol edilir.
11.10. Yöntemsel Geçerlilik ve Farklı Hukuk Sistemlerindeki Yaklaşımlar
Daubert standardı ve ACPO dijital delil ilkeleri tarihsel ve yöntemsel bağlamda önemlidir. Bunlar farklı hukuk sistemlerine ait olduğu için doğrudan evrensel hukuk kuralı gibi uygulanmamalıdır. Teknik açıdan kalıcı değerleri şunlardır: yöntemin açıklanabilir olması, özgün veriye gereksiz değişiklik yapılmaması, yapılan değişikliklerin gerekçeli ve denetlenebilir olması, işlemleri yapan kişinin yetkinliği ve sürecin bağımsız biçimde incelenebilmesi.
Daubert ve ACPO yaklaşımları Türkiye'deki bilirkişilik mevzuatının yerine geçmez. Adli bilişimde temel kontrol; yöntemin uygunluğu, hataların açıklanması, özgün verinin korunması ve işlemlerin denetlenebilirliğidir.
Ünite 12: Şifreleme, Parola ve Delile Erişilebilirlik
12.1. Şifreleme, Parola ve Erişilebilirlik Problemi
Şifreleme adli sürecin bütünlük probleminden farklıdır. Delilin hash’ini doğru hesaplayıp içeriğini okuyamamak mümkündür.
Çözüm seçenekleri yetkili bağlama göre değişebilir:
- açık oturumdan mantıksal edinim,
- RAM’de bulunan anahtar materyali,
- kurumsal anahtar yönetimi,
- yedek veya senkronize kopya,
- parola kurtarma/deneme süreçleri,
- sağlayıcı dışa aktarımı.
Parola deneme performansı; algoritma, KDF maliyeti, parola politikası ve donanıma bağlıdır. “GPU varsa her parola kırılır” genellemesi teknik olarak yanlıştır.
12.2. Parola ve Şifreleme İncelemesinde Sınırlar
Şifreli dosya veya disk tespit edildiğinde önce şifreleme katmanı belirlenir: tam disk, bölüm, dosya, arşiv, uygulama veritabanı veya iletişim protokolü. Parola deneme yöntemleri yetki ve kaynak sınırı altında yürütülmelidir. GPU tabanlı deneme hızları parola politikasına göre dramatik biçimde değişir; “kırılabilir/kırılamaz” diye genel hüküm kurulamaz.
Canlı sistemde açık bir şifreli birim bulunması, anahtarın veya çözülmüş verinin edinilmesi açısından önemli olabilir. Bu nedenle şifreleme bilgisi ilk müdahale kararını doğrudan etkiler.
Ünite 13: Adli Bilişimde Delil Karartma ve İnceleme Sınırları
Bir dijital kaydın bulunması kadar, bulunmamasının nedenleri de incelenir. Kayıt üretilmemiş, saklama süresi dolmuş, sistem tarafından temizlenmiş, üzerine yazılmış, erişime kapatılmış veya kasıtlı olarak değiştirilmiş olabilir. Bu olasılıklar aynı teknik sonuca işaret etmez. İncelemenin amacı, gözlenen durumu doğrulamak ve verinin desteklemediği nedensellik iddialarından kaçınmaktır.
13.1. Delil Karartma ve İncelemeye Etkileri
Delil karartma (anti-forensics), dijital izlerin elde edilmesini, korunmasını, çözümlenmesini veya doğru yorumlanmasını güçleştiren işlemler için kullanılan teknik bir üst kavramdır. Veri silme, kayıt değiştirme, gizleme, yanıltıcı içerik üretme ve olay izlerini karıştırma bu kapsamda incelenebilir. Ancak aynı belirtiler olağan sistem davranışından da doğabilir. Bir temizleme işleminin varlığı, tek başına delil karartma amacı veya fail kimliği göstermez.
İnceleme önce beklenen kayıt mekanizmasını belirler: olay hangi bileşende hangi koşulla kaydedilir, günlükleme açık mıdır, saklama politikası nedir, erişim yetkisi kimdedir, kayıtlar başka sistemlere aktarılır mı? Ardından gözlenen durum bu modelle karşılaştırılır. Teknik şüphe, yalnızca olağandışı görünen bir dosyaya değil, açıklanabilir bir kayıt beklentisi ile gözlem arasındaki farkın doğrulanmasına dayanır.
Delil karartma yöntemlerinin ayrıntılı uygulama talimatları bu dersin amacı değildir. Buradaki odak tespit göstergeleri, alternatif nedenler ve inceleme güvenirliğidir. Adli bilişim incelemelerine ilişkin üniversite araştırması bu konunun teknik çerçevesini destekler.
13.2. Veri Yokluğu ve Delil Yokluğu
Bir materyalde kaydın bulunamaması, kaydın hiçbir zaman var olmadığını veya incelenen işlemin gerçekleşmediğini kanıtlamaz. Negatif bulgunun anlamı dört sınırla belirlenir:
- Kapsam: Hangi cihaz, hesap, bölüm ve tarih aralığı incelendi?
- Üretim: İlgili olay gerçekleştiğinde sistemin kayıt oluşturması bekleniyor muydu?
- Korunma: Kayıt saklama, silme ve döndürme politikaları nelerdir?
- Erişim: Yetki, şifreleme, hatalı sektör veya eksik dışa aktarım nedeniyle görülemeyen alan var mı?
Örneğin bir işlem günlüğünde belirli zaman aralığına ait giriş bulunmaması ancak o günlüğün eksiksiz, ilgili olay için etkin ve incelenen dönemi kapsadığı doğrulandığında anlamlı bir negatif bulguya dönüşür. İnceleme dışı kalan sistemler ve bilinmeyen saklama koşulları sonuçta belirtilir.
Doğru ifade: “Teslim edilen kayıt kümesinde belirtilen zaman aralığı için aranan türde giriş saptanmamıştır.” Daha ileri bir sonuca ancak kayıt mekanizmasının güvenilirliği ayrıca gösterilirse gidilir.
13.3. Silinmiş ve Değiştirilmiş Veriler
Mantıksal silme, dosyanın görünür dizin kaydını kaldırabilir; fiziksel baytlar bir süre daha kalabilir. Üzerine yazma, şifreli ortamın anahtar kaybı, dosya sistemi temizliği ve SSD ortamındaki TRIM veya çöp toplama işlemleri kurtarılabilirliği farklı biçimlerde etkiler. Bir dosya yolunun kaybolması ile verinin fiziksel olarak silinmesi aynı olay değildir.
İnceleme, depolama teknolojisini, dosya sistemi biçimini, etkin özellikleri, cihazın incelemeye kadar geçen kullanımını ve edinim türünü esas alır. Silinmiş dosyanın yalnızca bir kısmı kurtarılmışsa içerik bütünlüğü ve bağlam eksikliği kayda geçirilir. Dosya imzası üzerinden elde edilen veri, önceki dosya yolunu veya kullanıcı ilişkisini zorunlu olarak geri kazandırmaz.
Bir silme işleminin kasıtlı yapıldığını ileri sürmek için sıradan yaşam döngüsü işlemleri, otomatik bakım, saklama politikası ve uygulama davranışı dışlanmalıdır. Mevcut dersin 5. ünitesi dosya sistemi ve kurtarma yöntemlerini açıklar; burada silme göstergesinin değerlendirme sınırı ele alınır.
13.4. Zaman Damgası ve Üst Veri Manipülasyonu
Dosya zamanları; dosya sistemi, uygulama, işletim sistemi ve dışa aktarım katmanlarında farklı anlamlar taşır. Oluşturma, değiştirme, son erişim ve kayıt günlüğü zamanları aynı olayı göstermez. Zaman damgasının değiştirilmesi (timestomping) ihtimalinde önce kayıtların kendi iç tutarlılığı, ardından bağımsız zaman kaynakları karşılaştırılır.
Kontrol edilen unsurlar: zaman dilimi ve yaz saati dönüşümü, saat senkronizasyonu, çözünürlük, dosya kopyalama veya geri yükleme etkisi, sanal makine anlık görüntüleri ve uygulama tarafından oluşturulan üst veriler. Tek başına eski tarihli bir dosya, manipülasyon kanıtı değildir. Çelişki varsa hangi zamanın özgün, hangisinin dönüştürülmüş ve hangisinin inceleme sırasında türetilmiş olduğu ayrılır.
Teknik kanaat, zaman uyuşmazlığını açıklayan en az iki olasılığı sınamalıdır. İlgili kaynak kaydın bulunmadığı durumda “zaman damgası değiştirilmiştir” yerine “zaman bilgisi mevcut kayıtlarla tutarlı biçimde doğrulanamamıştır” yazılabilir.
13.5. Günlük Kayıtlarının Silinmesi ve Değiştirilmesi
Olay günlükleri sürekli ve eksiksiz kayıt üretmeyebilir. Döngüsel dosya boyutu sınırı, log rotation, merkezi aktarım kesintisi, farklı saatler, kayıp paketler veya yetki hatası görünürde boşluk oluşturabilir. Günlük kaydı silme ve değiştirme ihtimali değerlendirilirken önce normal kayıt mimarisi doğrulanır.
Karşılaştırma için yerel günlük, merkezi kayıt deposu, güvenlik aygıtı, kimlik doğrulama servisi ve uygulama denetim izi gibi bağımsız kaynaklar değerlendirilebilir. Kaynakların bağımsızlığı da incelenir: aynı günlükten üretilen iki gösterge paneli, iki ayrı kanıt değildir. Olay numarası, sıralama alanı, imza, dosya değiştirme bilgisi ve bilinen aktarım gecikmesi birlikte yorumlanır.
İncelemeci, günlüğün değiştirilip değiştirilmediğine ilişkin teknik göstergeleri saptar. Kayıt eksikliğini doğrudan bir kişinin müdahalesine bağlamaz. Teknik olarak belirlenemeyen kayıt kapsamı açıkça yazılır.
13.6. Gizleme, Şifreleme ve Karmaşıklaştırma
Dosya uzantısının içerikle uyuşmaması, arşiv içine yerleştirme, çok katmanlı kapsayıcı, steganografi, paketleme ve kod karmaşıklaştırma analiz alanını etkileyebilir. Bununla birlikte şifreleme, sıkıştırma ve erişim kontrolü meşru güvenlik işlevleridir. Kullanımları tek başına karartma amacı göstermez.
İnceleme, dosyanın gerçek biçimi, gömülü içerik, bağımlılıkları, uygulama ilişkisi, anahtar yönetimi ve erişilemeyen bölümler arasında ayrım yapar. Yüksek entropi, sıkıştırılmış veya şifrelenmiş veriyi gösterebilir; kendi başına saklı içeriği veya kasıtlı gizlemeyi kanıtlamaz. Dosya üzerinde dönüştürme veya çözme yapılırsa kullanılan anahtar, araç, sürüm ve üretilen çıktı ayrı türetilmiş veri olarak kaydedilir.
Şifreli veriye erişimin teknik ve yetkisel sınırları 12. ünitede açıklanmıştır. Bu bölüm yalnızca gizleme göstergelerinin kanıt gücünü değerlendirir.
13.7. Sahte ve Yanıltıcı Dijital Artefaktlar
Bir kayıt, dosya veya medya parçası teknik olarak geçerli biçimde üretilebilir; bu durum içeriğin gerçek olaydan kaynaklandığını garanti etmez. Düzenlenmiş üst veri, aktarılmış oturum kaydı, yeniden kodlanmış medya ve yapay olarak oluşturulmuş içerik köken incelemesi gerektirir.
Denetimde dosya yapısı, üretim ve aktarım zinciri, mümkünse bağımsız cihaz veya sunucu kayıtları, imzalar, özgün kaynak ve işlem geçmişi karşılaştırılır. İçerikteki görsel ya da işitsel uyum tek başına özgünlük garantisi değildir. Üretken yapay zeka çıktısı tespit araçlarının hata payları da dikkate alınır. Türetilmiş verinin özgün kaynağa bağlanması 15. ünitede açıklanır.
Bir artefaktın kökeni doğrulanamıyorsa iki iddia birbirinden ayrılır: “incelenen materyalde bulunmaktadır” ve “belirtilen olay sırasında belirtilen kaynakta üretilmiştir”. İkincisi için ek teknik dayanak gerekir.
13.8. Alternatif Açıklamalar ve Yanlış Pozitifler
Delil karartma belirtisi sayılabilecek her anomali, normal işletim süreçleriyle karşılaştırılır. Otomatik temizleme, sürüm güncellemesi, geri yükleme, dosya senkronizasyonu, kullanıcı hatası, disk arızası ve günlükleme yapılandırması farklı nedenler sunabilir. Bir tespit aracı uyarı üretse bile uyarı doğrulanmış delil değildir.
İnceleme disiplini şu sırayı izler: gözlemi tanımla; kaynağı doğrula; normal davranış modelini kur; alternatif nedenleri sınama imkanı varsa sına; eksik kayıtları belirt; yalnızca desteklenen teknik sonuçla yetin. Yöntemin yanlış pozitif ve yanlış negatif olasılıkları biliniyorsa ilgili bağlamda açıklanır. Bilinmiyorsa sayısal güven olasılığı uydurulmaz.
Anomali skoru, kasıt veya suçluluk skoru değildir. İstatistiksel anomali yöntemleri için Anomali Algılama dersine başvurulabilir.
13.9. Teknik Tespitin Sınırları
Eksik adli kopya, okunamayan sektör, kayıp anahtar, bulunamayan merkezi günlük, belirlenemeyen saat kayması veya geçersiz ayrıştırma, teknik kanaatin kapsamını sınırlar. İnceleme raporunda sınırın türü, etkilediği materyal, hangi soruyu etkilediği ve giderilebilir olup olmadığı ayrı belirtilir.
Bir yöntemin sonuç vermemesi, delilin yokluğu veya olayın gerçekleşmediği anlamına gelmez. Olumsuz bir sonucun kanıt gücü, yöntemin ilgili durumu hangi koşullarda saptayabildiğine bağlıdır. İnceleme tamamlanmadıysa nedenleri ve izin verilen alternatif yöntemler görevlendiren mercie bildirilir.
Bu ünitenin uygulanabilir sonucu nettir: veri yokluğu, veri değişikliği, teknik belirsizlik ve kasıt iddiası ayrı değerlendirme katmanlarıdır. Bunların birbirine karıştırılması, doğru araçlarla yürütülen bir incelemede bile yanlış kanaate yol açabilir.
Ünite 14: Ölçeklenebilir, Deterministik ve Denetlenebilir Adli Bilişim Mimarisi
14.1. Ölçeklenebilir ve Denetlenebilir Adli Bilişim Mimarisi
Büyük ölçekli adli bilişimde inceleme tek bir masaüstü aracında yürütülen manuel süreç olmaktan çıkar; edinim, ayrıştırma, indeksleme, korelasyon, analist incelemesi ve raporlama arasında veri hattı oluşur. Bu hattın performansı kadar deterministik ve denetlenebilir olması gerekir.
14.2. İşlem Hattı Ayrımı
Sağlıklı bir mimaride ham delil ile türetilmiş veri ayrılır:
ham delil (immutable)
   -> doğrulanmış çalışma kopyası
      -> parser/decoder çıktısı
         -> indeks ve özellikler
            -> korelasyon
               -> analist bulgusu
                  -> rapor
Ham delil değişmez tutulur. Parser yeniden çalıştırıldığında yeni sürümün çıktısı ayrı tutulabilir. Böylece araç güncellemesinin hangi bulguları değiştirdiği ölçülebilir.
14.3. Paralellik ve Deterministik Sonuç
Dosyalar bağımsız ayrıştırılabildiği için iş yükü paralelleştirilebilir. Ancak paralellik çıktı sırasını ve hata davranışını belirsizleştirmemelidir. Aynı girdi ve aynı araç sürümü için aynı semantik sonucun üretilebilmesi; iş kimliği, parser sürümü, konfigürasyon ve kaynak hash'iyle sağlanabilir.
14.4. Hata İzolasyonu
Bozuk bir dosya tüm incelemeyi durdurmamalıdır. Parser hatası:
- kaynak nesneye bağlanmalı,
- hata türü kaydedilmeli,
- diğer nesnelerin işlenmesi sürmeli,
- kritik formatlarda yeniden deneme veya ikinci araç doğrulaması uygulanabilmelidir.
Sessizce atlanan nesne, açık hata kaydından daha tehlikelidir; çünkü analist veri setinin eksiksiz olduğunu varsayabilir.
14.5. Denetim İzi ve Erişim Kontrolü
Çok kullanıcılı laboratuvarda kim hangi delili ne zaman açtı, hangi dışa aktarımı yaptı, hangi bulguyu değiştirdi ve hangi raporu yayımladı izlenebilir olmalıdır. Denetim kaydı delil zincirinin yerini almaz; onu operasyonel olarak destekler.
Erişim kontrolünde vaka bazlı yetki, en az ayrıcalık, hassas içerik sınıflandırması ve dışa aktarım politikası uygulanabilir. Böylece adli platformun kendisi yeni bir veri sızıntısı kaynağına dönüşmez.
14.6. Performans ile Doğruluk Arasındaki Öncelik
Büyük veri kümelerinde ön indeksleme, hash eleme, paralel ayrıştırma ve artımlı zaman çizelgesi önemli hız kazandırır. Buna rağmen optimizasyon, kanıtın kökenini veya parser doğrulamasını kaybettirmemelidir. Adli bilişimde yanlış hızlı sonuç, yavaş ama doğrulanabilir sonuçtan daha değerlidir denemez. Öncelik sırası genellikle şöyledir:
doğruluk ve bütünlük
 -> izlenebilirlik
    -> tekrarlanabilirlik
       -> kapsama
          -> performans
Ünite 15: Türetilmiş Analitik Bulgularda Veri Kökeni ve Kanıt Referansı
Dijital incelemede ham delil ile türetilmiş analitik sonuç aynı nesne değildir. Arama indeksi, zaman çizelgesi, ilişki grafı, kümelenmiş olaylar veya otomatik sınıflandırma sonucu; kaynak delilden hesaplanan türevlerdir. Bu türevler incelemeyi hızlandırabilir, fakat kendi başlarına özgün delilin yerini alamaz.
Sağlam bir analitik zincir şu ayrımı korur:
özgün veri
  ↓
doğrulanmış çalışma kopyası
  ↓
ayrıştırılmış kayıt
  ↓
normalleştirilmiş olay
  ↓
türetilmiş özellik
  ↓
analitik bulgu
  ↓
raporlanan yorum
Her basamakta önceki basamağa geri dönüş yolu korunmalıdır.
15.1. Kanonik Kayıt Kimliği
Aynı olay farklı dışa aktarımlarda, tekrar işleme adımlarında veya birden fazla görünümde tekrar bulunabilir. Türetilmiş sistem, bir kayıt için kararlı bir kanonik kimlik kullanabiliyorsa aynı gözlemin yanlışlıkla birden fazla kanıt gibi sayılmasını önleyebilir.
Tekilleştirme kuralı açık olmalıdır:
aynı kanonik kimlik
 -> aynı olay ailesi

daha yeni işleme sürümü
 -> eski türevin yerine geçebilir

farklı kaynak kimliği
 -> otomatik olarak aynı olay kabul edilmez
Tekilleştirmenin kendisi de doğrulanabilir olmalıdır. İdempotans yararlı bir değişmezdir:
D(D(X)) = D(X)Aynı tekilleştirme işlemi ikinci kez uygulandığında yeni veri kaybı oluşturmamalıdır.
15.2. Değişmez Analitik Anlık Görüntü
Analiz sırasında kullanılan kayıt kümesi sessizce değişirse, kullanıcı aynı soruya neden farklı cevap aldığını açıklayamaz.
Bu nedenle belirli bir inceleme adımı için değişmez veya sürümlü bir analitik anlık görüntü kullanılabilir:
snapshot v12
├─ kaynak kayıt kümesi
├─ filtreler
├─ zaman aralığı
├─ ayrıştırıcı sürümü
├─ normalizasyon sürümü
└─ türetilmiş indeksler
Yeni veri geldiğinde v12 mutate edilmek yerine v13 oluşturulur. Böylece geçmiş rapor, aynı girdi durumu üzerinden tekrar üretilebilir.
15.3. Ses ve Metin Analizinde Türetim Zinciri
Ses tabanlı incelemede kaynak medya ile metinsel veya istatistiksel analiz çıktısı arasında birden fazla dönüşüm katmanı bulunabilir. Tipik zincir:
kaynak medya
  ↓
codec çözme / kanonik örnekleme temsili
  ↓
ses etkinliği veya konuşma bölütleme
  ↓
transkripsiyon
  ↓
arama için normalize edilmiş metin
  ↓
analitik özellik veya bulgu
Bu basamakların her biri bir önceki veriden türetilir. Transkripsiyon kaynak sesin kendisi değildir; normalize edilmiş token dizisi de transkripsiyonun birebir görünümü değildir. Arama indeksinde küçük/büyük harf, morfolojik varyant veya karakter temsili kullanılabilirken kullanıcıya gösterilen kanıt mümkün olduğunca özgün pasajdan ve özgün medya zaman aralığından gelmelidir.
Bu nedenle iki temsilin görevi ayrılmalıdır:
- normalize edilmiş temsil: eşleştirme, indeksleme ve analitik hesap,
- özgün temsil: inceleme, kanıt gösterimi ve yeniden doğrulama.
Bir bulgunun tekrarlanabilirliği için kaynak kimliği, medya veya belge içindeki konum, kullanılan dönüşüm türü ve mümkünse ilgili araç/sürüm bilgisi korunur. Otomatik metin analizi, kaynağa geri dönüş yolunu kaybettiği anda hızlı olsa bile adli olarak zayıflar.
Benzer biçimde sessizlik bölütleme, konuşmacı ayrımı veya transkripsiyon hatası sonraki aşamalardaki ilişki ve frekans hesaplarını etkileyebilir. Türev zincirin erken basamağındaki hata, sonraki aşamada "daha gelişmiş" bir model kullanılarak kendiliğinden ortadan kalkmaz.
Konuşma çözümlemesinden türetilen metin, özgün sesin kendisi değil yorumlanmış bir temsilidir. Sözcük hatası, konuşmacı atama hatası ve noktalama tahmini aynı adli etkiyi doğurmaz; dolayısıyla her türetilmiş bulguda ses kaynağı, zaman aralığı, model veya yöntem sürümü ve insan doğrulaması varsa onun kapsamı belirtilmelidir. Tematik kodlama veya otomatik sınıflandırma ikinci bir türetim katmanı ekler. Adli değerlendirmede model etiketinin “kanıt” olarak sunulması yerine ilgili ses/metin aralığına geri döndürülebilir ilişki korunmalıdır. Hassas bulguların paylaşımında örnekleri anonimleştirmek, kayıtlar arası bağ kurulmasıyla oluşan yeniden tanımlama riskini ayrıca ortadan kaldırmaz.
15.4. Her Bulgunun Kanıt Referansı Taşıması
Türetilmiş bir bulgu yalnız açıklama metni taşımamalıdır. Mümkünse hangi kaynak gözlemlerden üretildiğini gösteren kanıt referanslarına sahip olmalıdır.
bulgu
├─ bulgu türü
├─ hesaplanan değer
├─ yöntem / sürüm
├─ kapsam
└─ evidenceRefs[]
Bu yapı, analistin "bu sonuca hangi kayıtlar katkıda bulundu?" sorusunu doğrudan yanıtlamasını sağlar.
Kaynak gözleme dönüş bağlantısı ayrıca kullanıcı arayüzü için de önemlidir. Analist graf kenarından, zaman adayından veya ilişki özetinden özgün/türetilmiş kayıt zincirine geri dönebilmelidir.
15.5. Türetilmiş Kimlik Uydurmamak
Bir adli analitik sistem, benzerlik skorundan veya bulanık eşleşmeden kritik kayıt kimliği üretmemelidir. Bir değer ancak doğrudan kaynak kayıtta bulunmuşsa, kullanıcının açık girdisinden gelmişse veya daha önce doğrulanmış bir sonuç referansından türemişse kritik işleme bağlanmalıdır.
En yakın görünen kimliği seçmek kullanılabilirlik kolaylığı gibi görünse de kanıt zincirinde yanlış kayıt açılmasına neden olabilir.
15.6. Dönüşüm Manifesti
Türetilmiş analitiğin savunulabilirliği için yalnız araç adı değil dönüşüm bağlamı da kaydedilebilir:
kaynak hash'i
araç / ayrıştırıcı sürümü
normalizasyon sürümü
algoritma sürümü
parametreler
filtreler
anlık görüntü sürümü
çıktı hash'i
Bu manifest bütün gizli uygulama iç durumunu saklamak zorunda değildir. Ama sonucu yeniden üretmek için gerekli olan teknik sözleşmeyi taşımalıdır.
15.6.1. Ağdan Türetilmiş Artefaktlarda Kaynak ve Dönüşüm İzlenebilirliği
Ağ delilinden üretilen dosya, oturum, kimlik alanı veya ses kaydı özgün yakalamadan ayrı bir analitik nesnedir. Her türev, kaynak yakalama kimliği, paket aralıkları, yön, ayrıştırıcı sürümü, seçenekleri ve uygulanan dönüşümler üzerinden yeniden üretilebilir olmalıdır. Bir nesnenin source -> parsed_message -> reconstructed_stream -> artifact zincirindeki her kenarı dönüşüm türü ve doğrulama durumu taşır.
PCAP özet değeri yalnız özgün yakalama dosyasının bütünlüğünü, türetilmiş dosyanın özet değeri ise oluşturulan bayt dizisini tanımlar. Her iki özetin bulunması, kaynakla türev arasındaki ilişkinin kendiliğinden doğrulandığı anlamına gelmez. İlişkinin korunması için akış ofsetleri, kaynak çerçeve numaraları ve dönüşüm manifesti gerekir.
Eksik paket, atlanan bozuk başlık, dekompresyon hatası veya codec ile oluşturulan sessizlik örnekleri manifestte görünür olmalıdır. Bulguda gözlem, algoritmik türetim ve analist yorumu birbirinden ayrılarak raporlanır.
15.7. Kaynak, Özellik ve Yorum Ayrımı
Raporlama katmanında üç kavram özellikle ayrılmalıdır:
kaynak gözlem:
  veride gerçekten bulunan değer

türetilmiş özellik:
  kaynak gözlemlerden hesaplanan ölçü

uzman yorumu:
  ölçünün olay bağlamındaki anlamı
Örneğin bir graf merkeziyeti türetilmiş özelliktir; kişinin gerçek dünyadaki önemi değildir. Bir zaman anomalisi hesaplanan adaydır; belirli bir olayın hukuki niteliğini kanıtlamaz.
15.8. Sentetik ve Değiştirilmiş Medyada Bulgu Sınırları
Ses ya da görüntüde üretim veya düzenleme izleri aranırken özgün kaynak, sonradan işlem, kodlama izi ve analiz sonucunda türetilmiş bulgu birbirinden ayrılmalıdır. Sıkıştırma, yeniden örnekleme, gürültü giderme ve iletim zinciri, yapay değişiklikle karıştırılabilecek izler oluşturabilir. İz bulunmaması özgünlüğü; şüpheli bir özellik bulunması da kasıtlı manipülasyonu tek başına kanıtlamaz.
Bir analiz çıktısında kaynak dosyanın içerik özeti, uygulanan dönüşümlerin sırası, çözünürlük/örnekleme parametreleri, analiz penceresi ve kullanılan karar eşiği saklanmalıdır. Algılayıcının test dağılımı dışında kalan kayıtlar için başarı oranı genellenmez. Bulgu, gözlenen özellik → uygulanan yöntem → belirsizlik → alternatif açıklamalar zinciriyle raporlanır; kişiye veya olaya ilişkin kesin sonuç ayrı doğrulama gerektirir.
15.9. Etkileşimli Analizde Provenance
Modern adli araçta analiz doğrusal olmayabilir. Kullanıcı bir graf düğümünden zaman çizelgesine, oradan kaynak dosyaya, sonra başka bir korelasyona geçebilir.
Bu durumda provenance zinciri yalnız rapor sonunda değil, etkileşim sırasında da korunmalıdır:
seçili bulgu
 -> türetilmiş kayıtlar
 -> kaynak kayıt kimlikleri
 -> özgün dosya / edinim kaynağı
Kullanıcının yeni filtre uygulaması yeni bir analitik görünüm üretir; eski bulgunun kaynak bağını değiştirmez.
15.10. Denetlenebilirlik ile İç Muhakemeyi Ayırmak
Bir sistemin denetlenebilir olması, bütün iç uygulama ayrıntılarını veya gizli karar süreçlerini kullanıcıya dökmesi anlamına gelmez. Denetim için gerekli olan:
girdi
yöntem
parametre
kapsam
çıktı
kanıt referansı
sürüm
gibi doğrulanabilir teknik izlerdir.
Türetilmiş analitik sonuç ancak kaynakla bağı, dönüşüm yöntemi ve kapsamı görülebildiği ölçüde adli incelemenin güvenilir bir parçası olur.
15.11. Eksik ve Dolaylı Delillerde Hipotez Temelli Çıkarım
Adli modelde doğrudan gözlem, araçla türetilmiş özellik, istatistiksel sonuç ve uzman yorumu ayrı veri türleri olarak ele alınır. E gözlemi ile H₁ ve H₂ rakip açıklamaları arasında değerlendirme yapılabilir; yalnız E ile uyumlu olması herhangi bir hipotezin doğru olduğunu göstermez. Delilin yokluğu, kaynağın her zaman iz bırakacağı ve izlerin eksiksiz edinildiği doğrulanmadıkça yokluğun delili olarak kullanılamaz.
Çok kaynaklı verilerde koşullu bağımlılık göz ardı edilerek kanıt ağırlıkları toplanamaz. Aynı olaydan türemiş iki günlük kaydı bağımsız doğrulama olarak saymak kanıt gücünü artırmaz. Sonuç her zaman hangi kaynakların incelendiğini, hangi zaman penceresinin kapsandığını, doğrulama yöntemini ve alternatif açıklamaları içermelidir.
15.12. Mühendislik Kontrol Listesi
Bir dijital inceleme için kısa ama etkili kontrol sırası:
1. yetki ve kapsamı doğrula
2. veri kaynaklarını envanterle
3. kayıp/oynaklık riskini sırala
4. kaynağı koru
5. edinim yöntemini gerekçelendir
6. bütünlüğü doğrula
7. ham veri ile çalışma kopyasını ayır
8. araç ve sürümü kaydet
9. kritik bulguyu bağımsız doğrula
10. saat/zaman dilimi semantiğini doğrula
11. gözlem ile yorumu ayır
12. sınırlamaları yaz
13. raporu yeniden üretilebilir kıl
Adli bilişim mühendisliği, çok sayıda aracı bilmekten önce kanıtın dönüşüm zincirini kontrol etme disiplinidir. Araçlar değişir; dosya sistemleri, mobil platformlar ve bulut servisleri evrilir. Kalıcı olan ilkeler; yetkili kapsam, veri bütünlüğü, izlenebilirlik, tekrarlanabilir yöntem ve ölçülü yorumdur.
15.13. Özgün ve Türetilmiş Çoklu Ortam Delilleri Arasındaki Köken Bağı
Bir ses ya da görüntü delilinden üretilen spektrogram, gürültüsü azaltılmış örnek, transkripsiyon, kırpılmış kare ve karşılaştırma görüntüsü ayrı çıktı nesneleridir. Her çıktının hangi kaynak aralığından, hangi parametrelerle ve hangi sırayla üretildiği belirtilir. Bağıntı tek yönlü değildir: bir rapor bulgusu ilgili çalışma çıktısına, çalışma çıktısı da özgün kaynağa geri izlenebilmelidir.
İnceleme raporu, nesnel ölçümleri uzman yorumundan ayırır. Yöntem belirsizliği, alternatif mekanizmalar ve karşılaştırılamayan veri koşulları açıklanır.
15.14. Kaynak Delil, Türev Veri ve Model Çıktısında İzlenebilirlik
Dijital delilden üretilen spektrogram, transkript, yüz embedding vektörü veya ilişki grafı, kaynağın kendisi değil belirli algoritma ve parametrelerle hesaplanmış türevidir. Her türev kayıt, kaynak delil kimliği, özgün zaman/örnek aralığı, işlem sürümü, parametreler ve üretilen artefakt ile ilişkilendirilir. Özellikle modelin ürettiği etiket, transkript veya benzerlik skoru doğrudan gözlenen olguya dönüştürülmez; hata payı ve alternatif açıklamalar analiz kapsamında tutulur.
Tekrarlanabilirlik, aynı girdinin aynı yazılım ve model sürümüyle aynı çıktıyı üretmesi kadar, kullanılan sürüm veya ayarlar değiştiğinde sonuç farkının izlenebilmesini de gerektirir. Zincirleme muhafaza kaydının varlığı tek başına algoritmik doğruluğu kanıtlamaz; delil bütünlüğü, yöntem geçerliliği ve yorumun uzmanlık sınırı ayrı güvence katmanlarıdır.
15.15. Delil Güveninin Bileşenleri
Bir bulgunun güveni şu bileşenlerle düşünülmelidir:
kaynak güvenilirliği
× edinim bütünlüğü
× parser doğruluğu
× bağlamsal korelasyon
× yorum sınırlarının açıklığı
Bu matematiksel bir olasılık formülü değil, inceleme disiplinini hatırlatan bir modeldir. Zincirin herhangi bir halkası zayıfsa sonuç daha temkinli ifade edilmelidir.
Bu nedenle bir raporda “yüksek güven” ibaresinin hangi ölçülen özelliğe dayandığı belirtilmelidir. Hash eşitliği dosya bütünlüğüne ilişkin bir kontrolken, kişi eşleştirme güveni ayrı bir doğrulama problemidir. Belirli bir analiz yönteminin skoru veya iki uzman arasındaki görüş birliği, doğrudan delilin doğru olma olasılığı olarak sunulamaz.
15.16. Anomali ve Risk Göstergelerinin Kanıt Gücü
Bir dosyanın zaman damgasındaki uyuşmazlık, sıra dışı erişim saati veya yüksek olay sıklığı inceleme gerekçesidir; tek başına kasıt veya fail kimliği göstermez. Kaynak saatinin doğruluğu, günlükleme gecikmesi, eksik kayıt ve yetkili iş süreçleri alternatif açıklamalar olarak ele alınır. Ham delil, türetilmiş anomali puanı, analistin değerlendirmesi ve doğrulayıcı bulgu birbirinden ayrılmalıdır. İstatistiksel risk göstergesi yaklaşımı Anomali Algılama dersinde açıklanır.
Ünite 16: Ağ Delilinde Yakalama, Kimlik ve Zaman Korelasyonu
Ağ adli bilişiminde en riskli yorum hatalarından biri, bir paket içindeki adresi doğrudan gerçek kişi veya cihaz kimliği olarak kabul etmektir. Ağ delili; yakalama konumu, adres çevirileri, zaman, servis kayıtları ve uygulama kimliği birlikte değerlendirilerek anlam kazanır.
16.1. Yakalama Noktası Delilin Anlamını Değiştirir
Aynı oturum farklı ağ noktalarında farklı görünebilir:
istemci
  ↓
NAT / CGNAT
  ↓
kurum güvenlik sınırı
  ↓
proxy / load balancer
  ↓
uygulama
İstemci tarafındaki özel IP, kurum çıkışındaki public IP ve uygulama logundaki proxy adresi farklı olabilir. Bu nedenle PCAP veya flow kaydının nerede üretildiği, gözlenen adreslerin hangi namespace'e ait olduğunu belirler.
Yakalama sensörü için en az şu metadata korunmalıdır:
- sensör/arayüz kimliği,
- capture başlangıç ve bitiş zamanı,
- saat kaynağı ve zaman dilimi,
- snap length ve capture filter,
- drop sayacı veya packet-loss bilgisi,
- link-layer türü,
- dosya bütünlük değeri,
- araç/sürüm ve yapılandırma.
Bir capture dosyasının açılabilmesi, eksiksiz yakalama yapıldığı anlamına gelmez. Kernel ring buffer, NIC, SPAN/TAP veya depolama yolu paket kaybedebilir. Yoğun olaylarda capture loss raporlanmıyorsa "paket görülmedi" ile "paket ağdan geçmedi" aynı önerme değildir.
16.2. PCAP/PCAPNG ve Türetilmiş Çıktılar
Ham paket yakalaması, ayrıştırılmış CSV/JSON çıktısı ve ekrandaki filtre sonucu farklı delil katmanlarıdır. İnceleme sırasında:
ham capture
  ↓ doğrulanmış parser
protocol fields
  ↓ filtre / korelasyon
finding
zinciri korunmalıdır. Bir aracın "TCP stream", "expert info" veya "malicious" etiketi kaynak delilin kendisi değil, araç tarafından üretilen türetilmiş yorumdur.
PCAPNG gibi biçimler birden fazla arayüz ve ek capture metadata'sı taşıyabilir; ancak metadata'nın varlığı ve doğruluğu her dosya için ayrıca doğrulanmalıdır. Format yeteneği ile somut dosyanın gerçekten içerdiği bilgi birbirine karıştırılmamalıdır.
Paket yakalamasında gözlenmeyen paket, ağdan hiç geçmediği sonucunu desteklemez. Yakalama arayüzü, filtre, NIC offload, tampon taşması, saat ayarı ve yakalamanın başladığı an görülebilir veri kümesini sınırlar. Bir TCP akışında sıra numarası boşluğu saptandığında bunun ağdaki paket kaybından mı yoksa yerel yakalama düşümünden mi kaynaklandığı tek dosyayla kesin belirlenemeyebilir. Delil raporunda yakalama noktası, kullanılan filtre, kayıp sayaçları ve zaman damgası çözünürlüğü açıkça kaydedilmelidir. Türetilmiş akış metni, özgün paket dosyasının yerine geçirilmemelidir.
16.2.1. PCAP Zaman Damgası Çözünürlüğü ve Normalizasyon Hataları
Klasik PCAP küresel başlığında zaman damgası kesrinin mikrosaniye veya nanosaniye çözünürlükte yorumlanacağı biçim belirlenir. Kayıt başına saniye alanıyla birlikte bu kesir doğru ölçeğe dönüştürülmelidir. Kesri her zaman 10⁻⁶ saniyeyle çarpmak, nanosaniye biçimli dosyalarda zaman eksenini ve yakın paketler arasındaki aralıkları bozar.
Doğrulama için aynı paket dizisi farklı zaman çözünürlükleriyle kodlanıp ayrıştırılabilir; normalleştirilmiş mutlak zamanlar ve paketler arası farklar beklenen değerlerle karşılaştırılır. PCAPNG'de arayüze özgü zaman çözünürlüğü ve zaman ofseti seçenekleri de dikkate alınır. Dosya biçiminin desteklenmemesi ile hatalı desteklenmesi birbirinden ayrı durumlardır.
Monotonic zaman, UTC wall-clock zamanı ve yakalama cihazının yerel saat kayması birbirine karıştırılmamalıdır. Sıralama amacıyla kullanılan zamanın ölçüm doğruluğu ayrıca raporlanmalı; eşit veya çakışan zaman damgaları için fiziksel nedensellik iddiası kurulmadan önce ek kanıt aranmalıdır.
16.3. NAT, CGNAT, DHCP ve Port-Zaman Korelasyonu
Public IP adresi özellikle NAT/CGNAT ortamında tek başına uç cihaz kimliği değildir. Sağlıklı attribution için zaman ve port bilgisi kritik olabilir:
public IP + source port + timestamp
        ↓
NAT / CGNAT mapping log
        ↓
private IP / subscriber context
        ↓
DHCP lease / access log
        ↓
endpoint / account evidence
Saat çözünürlüğü ve clock skew bu zinciri doğrudan etkiler. Bir NAT kaydı saniye, başka bir sistem milisaniye hassasiyetinde çalışıyorsa veya NTP sapması varsa yakın zamanlı birden fazla oturum yanlış eşleştirilebilir.
Bu yüzden raporda "X IP adresi kişiye aittir" gibi kesin dil yerine, kaydın gerçekten desteklediği bağlam belirtilmelidir. Abone tahsisi, cihaz kullanımı ve gerçek kişi eylemi farklı ispat katmanlarıdır.
16.4. TCP Yeniden Birleştirme ve Ağda Görülen Veri
TCP bayt akışı paket sınırlarına bağlı değildir. Bir uygulama mesajı birden fazla segmentte taşınabilir veya bir segmentte birden çok uygulama mesajı bulunabilir. Retransmission, out-of-order arrival ve capture loss yeniden birleştirmeyi etkiler.
Bu nedenle:
- tek pakette payload aramak uygulama oturumunu kaçırabilir,
- yeniden iletilmiş baytı iki kez saymak hacim analizini bozabilir,
- checksum offload yakalama noktasında sahte "bad checksum" görünümü oluşturabilir,
- GRO/LRO/TSO gibi offload mekanizmaları host üzerindeki capture görünümünü fiziksel wire görünümünden farklılaştırabilir.
Paket analizi, yakalama katmanının bu etkilerini bilmeden yalnız Wireshark ekranına bakılarak yapılmamalıdır.
16.4.1. Kısmi TCP Oturumlarında Yön, Tamamlık ve Çıkarım Sınırları
Yakalama, TCP üçlü el sıkışması başladıktan sonra etkinleşebilir. Böyle bir durumda istemci/sunucu rolü, port bilgisi veya ilk gözlenen uygulama mesajından kestirilebilir; ancak kestirim, SYN/SYN-ACK ile doğrulanmış bağlantı yönüyle eşdeğer değildir. İletişimin iki yönü için ayrı sequence uzayları, veri boşlukları ve zaman sınırları saklanmalıdır.
Oturum durumu handshake_observed, direction_inferred, sequence_origin_unknown, gap_detected, termination_observed gibi bağımsız bayraklarla temsil edilebilir. Eksik SYN dolayısıyla başlangıç sıra numarası bilinmiyorsa göreli ofset ilk yakalanan bayttan hesaplanabilir; bunun gerçek akış başlangıcı olduğu ileri sürülemez. FIN veya RST bulunmaması, oturumun açık kaldığını değil yakalamanın tamamlanmadığını gösterebilir.
Adli rapor, gözlenmiş baytları, yeniden birleştirilmiş kesimleri, sezgisel rol atamasını ve eksik aralıkları ayrı göstermelidir. Uygulama protokolü tespit edilse bile bulunamayan payload üzerinde içerik, süre veya işlem tamlığı çıkarımı yapılmamalıdır.
16.5. E-Posta Başlıklarında Güven Zinciri
Bir e-postanın From alanı, ağ paketindeki source IP gibi tek başına güvenilir kimlik değildir. RFC 5322 mesaj biçimindeki başlıklar ile SMTP taşıma izi farklı roller taşır. Received zinciri aktarım yollarını incelemek için değerlidir; ancak güven sınırı, hangi MTA'nın hangi alanı eklediği ve üstteki kullanıcı kontrollü alanların nerede başladığı analiz edilmelidir.
E-posta kimlik doğrulaması da tek bir "geçti/kaldı" sonucu değildir:
- SPF, belirli SMTP kimlikleri için gönderen host yetkilendirmesini değerlendirir,
- DKIM, imzalayan domain ile mesajın belirli bölümleri arasında kriptografik doğrulama sağlar,
- DMARC, Author Domain ile doğrulanmış SPF/DKIM kimlikleri arasındaki alignment ve yayınlanan politika çerçevesini kullanır.
2026 itibarıyla DMARC'ın güncel IETF temel belirtimi RFC 9989'dur; aggregate ve failure reporting RFC 9990 ve RFC 9991 ile ayrılmıştır. Eski RFC 7489 tarihsel olarak önemlidir fakat güncel temel belirtim değildir.
Bu mekanizmalardan hiçbiri tek başına "mesajı insan olarak kim gönderdi" sorusunu kesin çözmez. Forwarding, mailing list, yeniden imzalama, compromised account ve servis sağlayıcı mimarisi ayrıca değerlendirilmelidir.
16.6. DDoS Olayında Delil Toplama
DDoS olayında müdahale ve delil toplama birbirini bozmamalıdır. Tam packet capture her zaman sürdürülebilir değildir; yüksek packet-rate durumunda disk veya capture sensörü saldırının yeni darboğazına dönüşebilir.
Ölçeklenebilir delil stratejisi katmanlı olabilir:
flow telemetry        → hacim ve eş ilişkileri
firewall/load-balancer log → policy/state davranışı
sampled packet        → paket özellikleri
bounded full capture  → seçili zaman penceresinde ayrıntı
application metric    → gerçek servis etkisi
Saldırı şiddeti yalnız toplam bit/s ile verilmemelidir. Paket/s, yeni bağlantı/s, eşzamanlı state, uygulama request/s, CPU, queue ve hata oranı birlikte saldırının hangi kaynağı tükettiğini açıklar.
Spoofing olasılığı bulunan reflection/amplification olaylarında source IP listesini doğrudan "saldırgan listesi" olarak raporlamak metodolojik hatadır. Görülen adres reflector, proxy, ele geçirilmiş düğüm veya spoof edilmiş kimlik olabilir. Rapor gözlemi, attribution hipotezinden açıkça ayırmalıdır.
16.7. Zaman Çizelgesinde Monotonic ve Wall-Clock Ayrımı
Dağıtık olay korelasyonunda duvar saati timestamp'i gerekli fakat kusursuz değildir. NTP düzeltmeleri, manuel saat değişimi, VM pause/resume ve farklı zaman dilimleri zaman çizgisini bozabilir. Uygulamanın monotonic clock ile ölçtüğü süreler olay sırasını destekleyebilir, ancak farklı makinelerin monotonic değerleri ortak epoch değildir.
Güvenilir korelasyon için:
raw timestamp
+ timezone / offset
+ clock source
+ known skew
+ collection delay
+ ordering constraints
birlikte değerlendirilmelidir. Kesin zamanın kanıtlanamadığı durumda rapor sahte hassasiyet üretmemeli; olaylar güven aralığı veya göreli sıra ile ifade edilmelidir.
16.8. Türetilmiş Analitik Bulgularda Köken ve Yeniden Hesaplanabilirlik
Dijital delil üzerinde hesaplanan grafik, özet, zaman çizelgesi veya istatistiksel özellik, kaynak delilin yerine geçmez. Her türetilmiş bulgu için kullanılan kaynak kümesi, zaman aralığı, filtreler, algoritma sürümü ve parametreler ayrı izlenmelidir. Birincil kayıt ile hesaplama sonucu arasındaki ilişki kaybolursa aynı çıktının bağımsız biçimde doğrulanması güçleşir. Kaynak verinin tam olmadığı veya erişimin yetki nedeniyle sınırlandığı durumlarda bu kısıt açıkça belirtilmelidir.
Örneğin sentetik bir ağ kaydında paket kaybı yaşanmışsa yeniden birleştirilen TCP akışı eksiksiz oturum gibi yorumlanamaz. Benzer şekilde zamansal grafik içindeki yüksek bağlantı derecesi, iki kişi arasında belirli bir amaç veya suç ilişkisi bulunduğunu göstermez. Gözlem, türetilmiş ölçüm ve yorum ayrı rapor katmanlarında sunulmalıdır.
Adli tekrar üretilebilirlik için işlemin gerçekten yeniden hesaplanmasına izin veren girdi tanımı, dönüşüm adımları ve hata toleransı belirtilir. Aynı veri ve parametrelerden farklı floating-point veya paralel sıralama sonuçları çıkabiliyorsa eşitlik ölçütü bit düzeyinde değil, gerekçelendirilmiş sayısal toleransta tanımlanmalıdır.
16.9. Hata Sınıflarının Adli Raporlamadaki Anlamı
Bir analiz çıktısının üretilememesi en az üç farklı nedenden kaynaklanabilir: kaynak veri yoktur, veri vardır fakat erişim yetkisi yoktur veya yardımcı analiz başarısız olmuştur. Bu durumlar 'bulgu yok' şeklinde ortak bir sonuca indirgenemez. Ayrıca zaman aşımı ve üst kayıt sınırı nedeniyle yalnız kısmi veri işlenmişse hesaplanan sayılar tüm evrenin ölçüsü olarak etiketlenmemelidir.
Teknik raporda kullanılan yöntemin geçerlilik sınırı, bilinen hata kaynakları ve kanıt kapsamı ayrı belirtilir. Böylece delilin kendisi, hesaplamanın yürütülme başarısı ve uzman yorumunun dayanağı birbirine karıştırılmaz.
16.10. Türetilmiş Kanıtta Dönüşüm Zinciri
Bir ses veya görüntü kaydından üretilen spektrogram, konuşma metni ya da nesne etiketi özgün kanıtın kendisi değildir. Her türetilmiş çıktı için girdi kimliği, kullanılan araç ve sürüm, model/parametre bilgisi, zaman aralığı ve işlem sonucu saklanmalıdır. Model çıktısı olasılıksal ise karar eşiği ve insan doğrulamasının yeri açıkça belirlenir.
Zaman çizelgesinde dosya zamanı, olay zamanı ve kaydın sisteme alındığı zaman karıştırılırsa doğru görünen kronoloji yanlış nedensellik üretebilir. Saat kaynağı, zaman dilimi, çözünürlük ve senkronizasyon belirsizliği olay eşleştirmesine eşlik etmelidir. Bu metadata bulunmadığında sonucun kapsamı raporda sınırlandırılır.
Ünite 17: Adli Bilişimde Bilirkişilik ve Görev Süreci
Adli bilişim bilirkişisi, görevlendirildiği özel veya teknik soruları inceler ve gerekçeli görüşünü ilgili mercie sunar. İncelemeyi mühendislik yöntemleriyle yürütür; görev kapsamını, yetkisini ve usuli yükümlülüklerini ayrıca denetler. Kanunun uygulanması, delilin hukuka uygunluğu, suç vasfı ve hukuki sorumluluk yargı merciinin değerlendirmesidir.
Bu ünitede bilirkişinin göreve başlaması, teknik incelemeyi yetki sınırları içinde yürütmesi ve mesleki sorumlulukları açıklanır. Raporun yazımı 18. ünitede tek bütün halinde ele alınır.
17.1. Bilirkişilik ve Hukuki Çerçeve
Bilirkişilik, çözümü uzmanlık veya özel ya da teknik bilgi gerektiren hususlarda görevlendirilen kişi veya kuruluşun görüş bildirmesidir. Adli bilişimde uzmanlık alanı; depolama, işletim sistemi, ağ, mobil cihaz, bulut, uygulama, veri tabanı, ses veya görüntü incelemesi gibi farklı alt disiplinlere ayrılabilir. Genel bilgisayar mühendisliği bilgisi, bu alanların tamamında bilirkişilik yeterliliği anlamına gelmez.
Türkiye'de temel hükümler 6754 sayılı Bilirkişilik Kanunu, Bilirkişilik Yönetmeliği, ceza işleri için 5271 sayılı CMK ve hukuk işleri için 6100 sayılı HMK içinde yer alır. İdari yargıda ilgili usul hükümleri uygulanır. Görevlendirme tarihinde yürürlükte bulunan düzenleme ve görevlendirme kararı esas alınır.
Bilirkişilik raporu ile tarafça temin edilen uzman görüşü farklı usullerle dosyaya girer. Uzman görüşü, CMK 67/6 ve HMK 293 kapsamında değerlendirilebilir. Keşif ise yetkili merciin yürüttüğü ayrı bir usuli işlemdir; bilirkişinin keşfe katılması ona genel araştırma yetkisi vermez. Hakem bilirkişilik de tarafların sözleşmesel ilişkilerine bağlı ayrı bir kurumdur. Bu ayrımların teknik uzmana etkisi, kimin görevlendirdiği, neyin incelenebileceği ve raporun kime sunulacağı sorularında ortaya çıkar.
Bilirkişiye başvurma koşulları yargılama türüne göre farklılaşabilir. İncelemeyi gerektirip gerektirmediğine ve raporun nasıl değerlendirileceğine yetkili merci karar verir. Bilirkişi yalnızca kendi özel bilgisini gerektiren olguların anlaşılmasına yardım eder.
17.2. Görevlendirme ve Görevi Kabul
Sicile kabul, temel ve alt uzmanlık alanları, eğitim ve mesleki deneyim koşullarına bağlıdır. Başvurudaki uzmanlık alanı, gerçek teknik yetkinlikle örtüşmelidir. Güncel kabul şartları Adalet Bakanlığının 2026 kabul esaslarında açıklanır. Listeye kayıtlı olmanın doğurduğu görev kabul yükümlülüğü, mevzuattaki haklı çekinme ve ret nedenleriyle birlikte değerlendirilir.
Görevlendirme alındığında bilirkişi şu unsurları kontrol eder:
- Merci ve dosya: Görevlendirmeyi hangi makam hangi dosyada yaptı?
- Yetkinlik: Sorular bilirkişinin uzmanlık alanına giriyor mu?
- Kapsam: İncelenecek sistemler, materyaller ve dönem belirli mi?
- Sorular: Teknik olarak cevaplanabilir somut sorular yazılmış mı?
- Materyal: Kararda sayılan deliller fiilen veya yetkili elektronik ortamda erişilebilir mi?
- Süre: İncelemenin iş yüküne, edinim türüne ve uzmanlık ihtiyacına uygun mu?
- Tarafsızlık: Çekinme, yasaklılık veya ret nedeni olabilecek durum var mı?
Bu kontrol, araç çalıştırılmadan önce yapılır. Eksik veya belirsiz hususlar yazılı olarak görevlendiren mercie bildirilir. Yemin ve görevin kabulüne ilişkin usuller ilgili yargı kolunda ve bilirkişilik mevzuatında düzenlenir; her görevlendirme için aynı usulün geçerli olduğu varsayılmaz.
Bilirkişinin görev sınırı görevlendirme kararındaki teknik sorularla belirlenir. Soru “bütün verileri incele” gibi belirsiz ise bilirkişi amacını kendiliğinden genişletmez. İstenen tespit, veri kaynağı, zaman aralığı ve beklenen teknik çıktı somutlaştırılır. Uzmanlığın yetersiz kaldığı anlaşılırsa görev kapsamını değiştirerek devam etmek yerine durum bildirir; gerekirse başka alandan bilirkişi atanmasını ister.
17.3. Uzmanlık ve Görev Sınırları
Adli bilişim bilirkişisi dosya bütünlüğü, kayıt yapısı, zaman ilişkisi, kullanıcı oturumu, ağ bağlantısı veya içerik değişikliği hakkında teknik tespitte bulunabilir. Bir fiilin suç oluşturduğuna, kişinin kusurlu olduğuna, delilin hukuka uygun olduğuna veya tazminat sorumluluğuna karar vermez. Hukuki nitelendirme ve değerlendirme yasağı 6754 sayılı Kanun'un temel ilkelerindendir.
Teknik tespit ile hukuki hüküm ayrılmalıdır:
- Teknik tespit: Belirtilen kayıt kümesinde belirli olay türüne ait giriş var.
- Teknik değerlendirme: Girişin kaynağı ve bütünlüğü doğrulandı; kullanıcıya atıf sınırlıdır.
- Hukuki hüküm: Fiilin suç teşkil etmesi veya hukuki sorumluluk doğurması.
İlk iki katman, görev kapsamı ve yeterli veri bulunduğunda bilirkişinin uzmanlığına girebilir. Üçüncü katman yetkili yargı merciine aittir.
Görevlendirme, bilirkişinin kendi kararıyla yeni hesaplara erişmesine, üçüncü kişilerden bilgi toplamasına veya materyal üzerinde kapsam dışı inceleme yürütmesine izin vermez. İşlem teknik olarak mümkün olsa da yetki bakımından ayrıca değerlendirilmelidir. Canlı sisteme bağlanma, uzak hizmetten veri alma, şifre çözme girişimi veya orijinal materyalde değişiklik oluşturabilecek işlem öncesinde görev kapsamı açıklığa kavuşturulur.
Bilgi güvenliği, kişisel veri ve delil muhafazası yükümlülükleri inceleme sona erdiğinde de önemini korur. Dosyada bulunan her verinin rapora alınması gerekli değildir. İnceleme sorusuyla ilgisiz kişisel bilgiler ayıklanır; gerekli verilerin gösterimi raporun denetlenmesine yetecek düzeyde tutulur.
17.4. Dosya İncelemesi ve UYAP
Bilirkişi önce görevlendirme kararını, dosya eklerini, inceleme materyali listesini ve önceki teknik görüşleri kontrol eder. Bilirkişilik Yönetmeliği ile resmi rehber ilkeler, mümkün olduğu hallerde dosyanın UYAP üzerinden incelenmesine ve eksik hususların görevlendiren merciden istenmesine ilişkin çerçeve sağlar.
İlk dosya denetiminin çıktısı kısa bir çalışma planıdır: sorular, materyaller, gerekli teknik yöntemler, eksik kayıtlar ve süre riskleri. Plan, soru-cevap izlenebilirliği sağlar. Dosyada birden fazla sürüm veya kopya bulunuyorsa her biri ayrı kimlikle tanımlanır. UYAP'ta görülebilen belge, yerel sisteme indirilen kopya ve fiziken teslim alınan medya aynı nesne olarak kaydedilmez.
Önceki raporlar inceleme için yardımcı bilgi olabilir. Yeni rapor bunların sonuçlarını doğrulamadan kopyalayamaz. Geçmiş raporun hangi veriye dayandığı, kullanılan yöntemin yeterliliği ve yeni görevlendirmenin hangi sorulara cevap istediği ayrı belirlenir. Çelişki giderme görevi varsa teknik görüşler veri, yöntem ve çıkarım bakımından karşılaştırılır.
17.5. Bilgi ve Belge Talebi
İncelemenin yapılabilmesi için gerekli materyal eksikse bilirkişi bunu belirli ve ölçülebilir biçimde ister. Talep, belgenin türünü, ilgili dönemi, gerekli alanları, mevcut eksikliğin hangi soruyu etkilediğini ve istenen biçimi belirtir. Genel bir “tüm logların gönderilmesi” talebi yerine, teknik soruya karşılık gelen veri kapsamının tanımlanması veri minimizasyonu ve süre yönetimi açısından daha uygundur.
Ek belge, başka uzman veya inceleme yerinin değiştirilmesi gerektiğinde görevlendiren mercie başvurulur. Taraflarla doğrudan delil pazarlığı yapılmaz; dosyadan bağımsız belge kabul edilmez. Tarafların bilgisine başvurma ihtiyacı, resmi rehberdeki bilgilendirme ve onay usulüne uygun yürütülür. Bir tarafla diğerinden gizli teknik görüşme yapılması tarafsızlığı zedeleyebilir.
Yetersiz materyalle inceleme yapılabiliyorsa hangi soruların cevaplanabildiği belirtilir. Eksiklik sonucu güvenilir biçimde vermeyi engelliyorsa bu durum saklanmaz. Bilirkişinin her soruya zorla kesin cevap üretme yükümlülüğü yoktur; inceleme imkanı ve sınırları gerekçeli olarak bildirilir.
17.6. İnceleme Yükümlülükleri
Bilirkişi görevi şahsen yürütür. İncelemenin başka kişiye devri için kendi takdiri yeterli değildir. Gerekli uzmanlık başka bir disipline aitse yeni görevlendirme talep edilir. Kurul halinde görevlendirmede üyeler kendi alanlarını inceler; ortak sonuçları birlikte değerlendirir. Görüş ayrılığı teknik gerekçeleriyle korunur.
Teslim alınan materyallerin kimliği, mühür ve ambalaj durumu, teslim tarihi, teslim eden ve alan kişiler, inceleme erişimleri, bütünlük değerleri ve gerekli çalışma kopyaları kayda geçirilir. Bu işlemlerin teknik ayrıntıları 2–4. ünitelerde açıklanmıştır. Bilirkişilik açısından ek yükümlülük, her işlem ile görevlendirme sorusu arasındaki ilişkinin açık tutulmasıdır.
Analiz araçlarının adları ve sürümleri, yapılandırmaları, hata kayıtları, kullanılan saat dilimi ve önemli dönüşümler çalışma kaydında bulunmalıdır. Doğrulanamayan bir araç sonucu, bağımsız doğrulama yapılmış gibi sunulmaz. Canlı sistemde işlem gerekliyse yapılan değişikliklerin kaçınılmazlığı ve etkisi kayıt altına alınır.
İnceleme sırasında beklenmeyen yeni bir bulguya rastlanabilir. Görevle doğrudan ilgisiz verinin araştırılması için kendiliğinden kapsam genişletilmez. Yeni teknik ihtiyacın ve olası delil koruma gereğinin bildirilmesi, yetkisiz inceleme yapılmasından farklıdır.
17.7. Bağımsızlık, Tarafsızlık ve Gizlilik
Bilirkişi, görüşünü görevlendiren makamın, tarafların veya üçüncü kişilerin beklediği sonuca göre biçimlendirmez. Teknik yöntem önceden tanımlanır; aynı veri ve koşullarda aynı değerlendirme ölçütleri kullanılır. Bilgi veya yöntem yetersizse görüşün sınırı belirtilir. Bir bulguyu destekleyen kayıtlar kadar onunla çelişen kayıtlar da değerlendirilir.
Yasaklılık, çekinme ve ret nedenleri bulunduğunda ilgili usul izlenir. Taraflarla önceki mesleki ilişki, menfaat bağlantısı veya tarafsızlığı tartışmalı hale getiren durumlar gecikmeden bildirilir. Bilirkişi dosyayı üçüncü kişilerle, kişisel bulut hesaplarıyla veya yetkisiz analiz hizmetleriyle paylaşmaz.
Gizlilik, verinin yalnızca şifrelenmesiyle sınırlı değildir. Yetkilendirme, erişim kaydı, saklama süresi, güvenli aktarım, raporda kişisel veri minimizasyonu ve teslim sonrasında gereksiz kopyaların akıbeti birlikte planlanır. 6754 sayılı Kanun uyarınca sır saklama yükümlülüğü görev sona erdikten sonra da devam eder. KVKK'nın veri güvenliği yaklaşımı teknik tedbirleri değerlendirmede yardımcı kaynaktır.
17.8. Süre, Ücret ve Masraflar
Görev süresi ve ek süre koşulları görevlendirme kararı ile uygulanacak muhakeme mevzuatına göre değerlendirilir. Bilirkişi sürenin yetersiz olduğunu erken fark ettiğinde veri hacmi, gerekli edinim süresi, uzmanlık desteği ve eksik materyalin etkisini açıklar. Süre bitmeden gerekçeli ek süre talep eder. Bir yargı kolundaki genel süre diğerlerinin tamamına uygulanmaz.
Ücret ve masraflarda 2026 Yılı Bilirkişilik Asgari Ücret Tarifesi ve görevlendirme kararındaki koşullar esas alınır. Teknik iş yükü açıklanabilir olmalıdır: incelenecek materyal sayısı, veri hacmi, adli kopya edinimi, özel araç gereksinimi, çok disiplinli inceleme ve analiz süresi. Önceden belirlenmemiş masraflar için yetkili merciden açıklama istenir.
Süre yönetiminde temel ilke, raporun geç teslimini gizlemek veya veri incelemesini aceleye getirerek doğrulamayı atlamak değildir. Görevli merci, süre ve kaynak sınırlamasının etkisini zamanında öğrenmelidir.
17.9. Bilirkişinin Sorumluluğu
Sorumluluk, somut fiile ve uygulanan mevzuata göre hukuki, cezai veya disiplin niteliği taşıyabilir. Gerçeğe aykırı bilirkişilik için 5237 sayılı TCK kapsamında özel hüküm bulunur. Bilirkişinin yargısal görev içindeki statüsü, gizlilik, görevi yerine getirmeme ve mesleki özen kuralları ilgili mevzuatla birlikte değerlendirilir. Hatalı yorum ile bilerek gerçeğe aykırı rapor düzenleme, hukuki değerlendirmede aynı durum sayılmaz.
Mühendislik bakımından riskli davranışlar şunlardır: kapsam dışına çıkmak, orijinal delili gereksiz değiştirmek, doğrulanmamış araca dayanmak, çelişkili bulguyu gizlemek, kesinlik uydurmak, eksik veriyi belirtmemek, başka kişinin çalışmasını kendi incelemesi gibi göstermek ve gizli veriyi yetkisiz paylaşmak.
Denetlenebilir çalışma kaydı bilirkişinin sorumluluğunu ortadan kaldırmaz; işlemin nasıl yapıldığını ve teknik kanaatin dayanağını görünür kılar. Hata fark edildiğinde yeni işlemin kapsamı ve düzeltme yöntemi görevlendiren merciyle açık biçimde yürütülür. Bilirkişinin görevi karar vermek değil, teknik soruyu doğru bilgiyle aydınlatmaktır.
Ünite 18: Bilirkişi Raporunun Hazırlanması ve Değerlendirilmesi
Bilirkişi raporu, uzman görüşünün yazılı ve denetlenebilir sonucudur. Raporun amacı bütün inceleme günlüğünü tekrarlamak değildir. Görevlendirme sorularını, kullanılan veriyi, yöntemi, doğrulanmış bulguları ve teknik kanaati kısa bir bilgi zincirine bağlamaktır. Bir teknik sonucun rapordaki gücü, sonucu destekleyen kayıtların açıkça gösterilmesine bağlıdır.
Bu ünite dersin tek raporlama bölümüdür. Önceki ünitelerde açıklanan adli kopyalama, zaman analizi, araç doğrulama ve veri kökeni yöntemleri yeniden öğretilmez. Yalnızca bunların bilirkişi raporuna nasıl aktarılacağı ele alınır.
18.1. Raporun Yapısı ve Zorunlu Unsurları
Raporun kapsamı görevlendiren merci, dosya türü ve uygulanan usule göre belirlenir. Bilirkişilik Yönetmeliği, HMK 279 ve CMK'daki ilgili hükümler; raporda yer alacak bilgiler bakımından temel çerçeveyi oluşturur. Adalet Bakanlığının rapor şablonları farklı yargı mercileri için ayrı örnekler sunar. Şablonların biçimsel farkları, veri ve yöntem izlenebilirliğinin gereğini değiştirmez.
Asgari bilgi düzeni; görevlendiren merci ve dosya, bilirkişi bilgileri, görev ve sorular, incelenen materyaller, inceleme yöntemi, teknik bulgular, gerekçeli değerlendirme, sonuç, tarih, imza ve eklerden oluşur. Birden çok bilirkişi varsa görev paylaşımı ve varsa görüş ayrılığı anlaşılır biçimde gösterilir.
İyi bir adli rapor, araç ekran görüntüleri toplamı değildir. Okuyucunun şu soruları cevaplayabilmesi gerekir:
- Hangi materyal incelendi?
- Hangi yöntem ve araçlar kullanıldı?
- Kaynak veri nasıl korundu?
- Hangi bulgular gözlendi?
- Bu bulgulardan hangi çıkarımlar yapıldı?
- Hangi alternatif açıklamalar elendi veya açık kaldı?
- Yöntemin sınırlamaları nelerdir?
- Başka bir uzman bulguyu nasıl yeniden üretebilir?
Her başlığın bir işlevi bulunur. Görevlendirme bölümü neden, materyal bölümü neyin, yöntem bölümü nasıl, bulgular bölümü neyin gözlendiğini, sonuç bölümü ise hangi teknik sorunun ne ölçüde cevaplandığını gösterir.
18.2. Görevlendirme ve İnceleme Konusu
Raporun ilk kısmında görev kararının tarihi, dosya numarası, inceleme sınırı ve sorular bulunur. Uzman, görevlendirmeyi kelimesi kelimesine uzun alıntılarla yeniden yazmak yerine teknik çalışmayı belirleyen asıl soruları anlaşılır biçimde gösterir. İnceleme sırasında izin verilen kapsam değişiklikleri varsa yazılı dayanağı belirtilir.
Sorulara sabit bir tanımlayıcı verilebilir: S-01, S-02. Bu tanımlayıcı resmi zorunluluk değil, teknik izleme kolaylığıdır. Her soru için ilgili materyal, yöntem, bulgu ve sonuç bölümüne geri gidilebilmelidir. Görevde istenmeyen yeni bir hukuki değerlendirme rapora eklenmez.
Görevlendirme konusu birden fazla uzmanlık alanına uzanıyorsa bilirkişinin kendi inceleme payı ve başka uzmanlara bırakılan alan ayrı gösterilir. Belirsiz veya cevaplanamayan soru gizlenmez; teknik neden, ilgili sorunun altında belirtilir.
18.3. İncelenen Materyaller ve Yöntemler
Materyaller birbirine karıştırılmayacak biçimde tanımlanır. Her kayıt için tür, kaynak, ayırt edici kimlik, teslim durumu, veri hacmi veya ilgili kapsam, teslim tarihi ve varsa bütünlük doğrulama bilgisi bulunur. Çıkarılabilir hafıza kartı, cihazın dahili belleği ve bulut hesabı aynı kanıt nesnesi gibi gösterilmez. Bir bulgunun hangi materyalden geldiği rapor boyunca değişmez.
Örnek materyal alanları M-01, M-02, D-01 gibi kimliklerle tutulabilir. Orijinal materyal, adli kopya, dışa aktarım, yeniden yapılandırılmış dosya ve analitik çıktı ayrı kayıt türleridir. Bir özet değer verilmişse hangi algoritmaya, hangi bayt kapsamına ve hangi nesneye ait olduğu belirtilir. SHA-256 eşleşmesi tanımlanan veri dizisinin bütünlük kontrolünü destekler; verinin ilk üretim koşullarını, doğruluğunu veya fiziksel kullanıcısını kanıtlamaz.
Yöntem, denetlenebilir yeniden incelemeye imkan verecek düzeyde yazılır: aracın adı ve sürümü, gerekli yapılandırma, ilgili komut veya işlem türü, zaman dilimi, ayrıştırma yöntemi, filtreler, seçim ölçütü ve doğrulama adımı. Sadece “adli inceleme programıyla incelendi” cümlesi yeterli değildir. Araç çıktısının bağımsız doğrulaması yapılmadıysa yapılmış gibi gösterilmez.
Okuma hataları, kısmi imaj, kilitli bölüm, bozuk kayıt, eksik günlük veya dönüştürme sırasında veri kaybı meydana gelmişse etkilenen alan ve inceleme sonucu üzerindeki etkisi belirtilir. Bu ayrıntılar sonuç bölümünün güven sınırını belirler.
18.4. İnceleme İşlemleri ve Teknik Bulgular
Raporun tespit kısmı incelemeci kanaatinden önce gözlemleri sunar. Bulgular soru ve materyal kimlikleriyle ilişkilendirilir. Bir ekran görüntüsü veya otomatik analiz raporu tek başına yöntem açıklaması yerine geçmez. Bulgunun ham kaynaktaki konumu, ayrıştırma biçimi ve gerekiyorsa ikinci doğrulama yöntemi gösterilir.
Bir teknik bulgu şu dört öğeyi ayırmalıdır:
- Kaynak: hangi delil ve hangi konum?
- Gözlem: ham veride ne görüldü?
- Yöntem: hangi araç/komut/ayrıştırma kullanıldı?
- Yorum: gözlemin olay açısından anlamı nedir?
Örnek yapı:
Kaynak   : Disk imajı D1, kullanıcı profili artefaktı
Gözlem   : 14:32:11Z zamanlı belirli bir kayıt mevcut
Yöntem   : Araç A ile ayrıştırıldı, ham kayıt ikinci yöntemle doğrulandı
Yorum    : Bu kayıt ilgili hesabın o artefaktla etkileşmiş olabileceğini destekler
Sınır    : Kayıt tek başına fiziksel kullanıcı kimliğini kanıtlamaz
Birden fazla kaynağın aynı bulguyu desteklediği durumlarda, kaynakların gerçekten bağımsız olup olmadığı ayrıca açıklanmalıdır. Örneğin ses dökümü ile aynı sesten oluşturulmuş konu özeti iki bağımsız tanıklık değildir. Raporun sonuç bölümünde kaynak kayıt, türetilmiş analiz ve incelemeci yorumu farklı katmanlar olarak korunursa sonraki bir doğrulama yeni veriyi eski yorumla karıştırmadan gerçekleştirebilir.
Aynı ses kaydından üretilmiş döküm, anahtar kelime listesi ve otomatik özet üç bağımsız kaynak sayılmaz. Hepsinin kökeni aynı kayıttır. Bir dosyanın metadata alanı ile o dosyayı aktaran bağımsız sunucunun günlüğü farklı kaynaklar olabilir; ancak kaynakların gerçekten bağımsız olduğu doğrulanmalıdır.
Her bulgu, gerekli düzeyde başka bir uzman tarafından kontrol edilebilir olmalıdır. Bulgunun kaynağı tek bir araca bağımlıysa aracın sınırlamaları belirtilir. Çelişkili çıktı varsa hangi sürümün veya hangi ayrıştırmanın esas alındığı gerekçelendirilir.
18.5. Bulguların Değerlendirilmesi
Gözlem:
  2026-09-23T10:15:04+03:00 zaman damgalı bir kayıt mevcut.

Yorum:
  Kayıt, ilgili uygulamanın o anda çalışmış olabileceğini destekliyor.

Aşırı iddia:
  Kullanıcı kesin olarak uygulamayı o anda açtı.
Adli bilişimin mühendislik değeri üçüncü cümleden kaçınabilme disiplinidir.
Benzer biçimde iki iletişim kaydının zaman bakımından yakın olması, olayların birbirine neden olduğunu kanıtlamaz. Aynı adın iki ayrı konuşmada anılması da aynı kişinin kastedildiğini zorunlu kılmaz. Bir bulgu raporlanırken alternatif açıklamalar, örneğin kimlik çakışması, yanlış zaman normalizasyonu veya kısmi veri kapsamı, gözlemden ayrı değerlendirilmelidir.
Bulguların değerlendirilmesi, gözlenen veriyi olayın teknik açıklamasıyla ilişkilendirir. Bir hesabın oturum açmış olması ile fiziksel kişinin o işlemi gerçekleştirmesi farklı çıkarımlardır. Aynı IP adresiyle görünen bağlantı, NAT veya CGNAT koşullarında kişi kimliğini tek başına belirlemez. Dosya zamanındaki uyuşmazlık, kasıtlı değiştirme dışında senkronizasyon veya kopyalama etkisinden kaynaklanabilir.
Her yorumun dayandığı kayıtlar, kullanılan varsayım ve varsa alternatif açıklamalar gösterilir. Eksik veri nedeniyle çözülemeyen seçenekler açık bırakılır. Teknik inceleme olasılık değerlendirmesi gerektiriyorsa kalibre edilmemiş araç puanı “%95 kesin” gibi sunulmaz. Özellikle ses, görüntü ve yapay zeka çıktılarında yöntem geçerliliği ve yanlış pozitif riski açıklanır.
18.6. Sonuç ve Kanaat
Sonuç bölümü yeni veri getirmez. Önceki bölümde doğrulanan bulguları, görevlendirme sorularının sırasıyla cevaplarına dönüştürür. Her cevap, tespit edilen durum, teknik dayanak ve sınır bilgisi içerir. İncelemenin cevaplayamadığı sorular da aynı açıklıkla gösterilir.
Gereğinden güçlü ifadeler teknik raporu zayıflatır. “Belirli kayıtlar bulunmuştur” kayıt varlığını açıklar. “Belirli kişi işlemi yapmıştır” sonucu için kişi ilişkisinin ayrı veriyle doğrulanması gerekir. Bilirkişi, somut bulgudan suç, kusur, hukuka uygunluk veya hukuki sorumluluk hükmü üretmez.
Kanaatin gerekçeli olabilmesi için şu kontrol yeterlidir: Aynı görevlendirme sorusunu gören başka bir uzman, sonuç cümlesindeki her teknik iddiayı veri, yöntem ve bulgu üzerinden sınayabiliyor mu? Cevap hayırsa önce raporun teknik bağlantıları tamamlanır.
18.7. Rapor Ekleri ve Kaynaklar
Ekler, raporun dayanağı olan gerekli kayıtları içerir: seçilmiş ayrıştırma çıktısı, ilgili ekran görüntüsü, yöntem doğrulama kaydı, materyal envanteri, bütünlük kontrolü veya sınırlı dışa aktarım. Ek sayısı artırılarak raporun güvenilirliği artırılamaz. Her ekin dosya adı, biçimi, kaynağı, varsa bütünlük değeri ve ilgili bulgu numarası belirtilir.
Eklerin sıralaması delil kimliğini korumalıdır. Çoklu materyallerde aynı dosya adı veya “ilgili telefon” gibi belirsiz ifadelerden kaçınılır. Raporda M-02 olarak gösterilen nesne, eklerde de aynı kimlikle yer alır. Büyük dosyalarda kayıtların fiziki veya elektronik teslim biçimi, inceleme materyalinden farklı olarak açıkça belirtilir.
Bilimsel ve teknik kaynaklar, belirli yöntemsel iddiaları desteklediği ölçüde kullanılır. Bir standardın veya kılavuzun teknik ilke sunması, o standardın Türkiye'de her somut yargılama için bağlayıcı hukuk kuralı olduğu anlamına gelmez. Adalet Bakanlığı rapor rehberi, açık ve gerekçeli anlatımı temel alır.
18.8. Rapor Dili ve Denetlenebilirlik
Kısa cümle, açık nesne ve ölçülebilir tespit kullanılır. “Bir inceleme yapılmış olup” gibi uzayan yüklemler yerine “Materyal incelendi” denir. Gerekli teknik terim ilk kullanımda tanımlanır. Bir kısaltma, dosya boyunca aynı anlamı taşır. Rapor dili taraflardan birinin iddiasını doğrulamaya çalışan savunma dili değildir.
İyi bir teknik cümle, gözlemin kaynağını ve kapsamını saklamaz:
- “
M-01materyalindeki tanımlı veri aralığında karşılaştırılan kayıtlar eşleşmiştir.” - “Dışa aktarılan kayıtların ilk üretim sistemindeki bütünlüğü mevcut materyalden doğrulanamamıştır.”
- “Belirtilen zaman aralığında aranan türde kayıt tespit edilmemiştir; kayıt saklama kapsamı doğrulanamadığından sonuç bu veri kümesiyle sınırlıdır.”
- “İki ayrıştırma yönteminin çıktısı farklıdır; uyuşmayan alanlar kesin kanaate dahil edilmemiştir.”
Raporun yöntemi sonradan uygulanabilir olmalıdır. Bunun için her ayrıntı ana metne taşınmaz; hacimli işlem günlükleri eklerde tutulur. Ana metin yalnızca karar açısından gerekli bulguları, doğrulamayı ve sınırlamaları açıklar. Okunabilirlik ile teknik denetlenebilirlik birlikte sağlanır.
18.9. İmza, Teslim ve Materyal İadesi
Rapor tesliminden önce görev sorularının tamamı, metin-ek eşleşmeleri, teknik dayanaklar, sayfa ve ek sayısı, kimliklendirme, gizlilik ve görüş ayrılığı kontrol edilir. Rapor, yetkili merciin öngördüğü kanaldan iletilir. UYAP üzerinden işlem yapılması gereken görevlerde ilgili bilirkişi sistemi, elektronik imza ve teslim koşulları uygulanır.
Elden veya elektronik ortamda teslim edilen eklerin türü, sayısı ve bütünlük bilgileri belirlenir. Fiziken teslim alınan materyaller, usule uygun envanter ve teslim kaydıyla iade edilir. Teslimden sonra görev nedeniyle öğrenilen sırların korunması yükümlülüğü devam eder. Gereksiz çalışma kopyalarının saklanması veya silinmesi, ilgili yetki ve saklama kurallarına göre değerlendirilir; bilirkişi bunları kendi takdiriyle paylaşmaz.
18.10. İtiraz, Ek Rapor ve Açıklama
Bilirkişi raporu yetkili merci tarafından değerlendirilir; uzman görüşü nihai hüküm değildir. İtiraz, açıklama ve ek rapor istemi farklı usullere tabidir. HMK 281–282 hukuk yargılamasındaki rapor değerlendirmesi ve itirazla ilgilidir; buradaki süreler ceza muhakemesine otomatik uygulanmaz. Ceza yargılamasında ilgili CMK hükümleri ve görevli merciin kararları esas alınır.
Ek rapor talebinde bilirkişi önce yeni sorunun önceki görevle ilişkisini ve kapsamını denetler. Yeni veri, düzeltilen yöntem, açıklanan hata ve değişen kanaat açıkça ayrılır. Eski raporun bütün bölümlerini tekrar etmek yerine yalnızca talep edilen teknik eksiklik tamamlanır; önceki sonuca etki varsa gerekçelendirilir.
Farklı bilirkişi raporları arasındaki çelişki, uzmanların ünvanına göre değil, kullandıkları veri, yöntem ve varsayımlara göre incelenir. Başka bir raporun sonuçlarını onaylamadan veya reddetmeden önce ilgili teknik dayanaklar değerlendirilir. Bilirkişi duruşmada dinlenirse teknik açıklamalarını kendi gözlemi ve uzmanlık alanıyla sınırlar.
18.11. Rapor Şablonu ve Kalite Kontrolü
Aşağıdaki yapı, resmi rapor şablonunun yerine geçmez. Bir mühendislik çalışma iskeletidir. Kişi, olay veya gerçek dosya bilgisi içermez.
BİLİRKİŞİ RAPORU

Görevlendiren merci : [Yetkili merci]
Dosya numarası      : [Dosya bilgisi]
Görevlendirme tarihi: [Tarih]
Bilirkişi bilgisi   : [Kimlik, uzmanlık, sicil]
Rapor tarihi        : [Tarih]

1. GÖREV VE SORULAR
   S-01: [Birinci teknik soru]
   S-02: [İkinci teknik soru]

2. İNCELENEN MATERYALLER
   M-01: [Tür, kaynak, ayırt edici kimlik, teslim bilgisi]
   M-02: [Tür, kaynak, ayırt edici kimlik, teslim bilgisi]
   [Orijinal, kopya, bütünlük ve eksiklik bilgileri]

3. YÖNTEM
   [Araç, sürüm, işlem, zaman dilimi, doğrulama]
   [Uygulama sınırları ve hatalar]

4. TEKNİK BULGULAR
   T-01: [M-01 ile ilişkili doğrulanabilir gözlem]
   T-02: [M-02 ile ilişkili doğrulanabilir gözlem]

5. DEĞERLENDİRME
   [Gözlemlerin teknik anlamı]
   [Alternatif açıklamalar ve belirsizlikler]

6. SONUÇ VE KANAAT
   S-01: [Tespit ve teknik sınır içeren cevap]
   S-02: [Tespit ve teknik sınır içeren cevap]

7. EKLER
   E-01: [T-01 ile ilişkili ek ve teslim biçimi]
   E-02: [T-02 ile ilişkili ek ve teslim biçimi]

[İmza ve zorunlu şekil unsurları]
Teslim öncesi kontrol:
- Görevlendirme sorularının hepsi cevaplandı veya neden cevaplanamadığı açıklandı mı?
- Her materyal tekil ve tutarlı kimlikle gösterildi mi?
- Orijinal veri, adli kopya ve türetilmiş analiz ayrıldı mı?
- Bütünlük kontrollerinin algoritması, nesnesi ve kapsamı yazıldı mı?
- Araç, sürüm, önemli parametre ve yöntem açıklanabilir mi?
- Gözlem, yorum ve hukuki değerlendirme birbirinden ayrıldı mı?
- Her teknik sonuç kaynağa ve doğrulama işlemine geri izlenebilir mi?
- Eksik veri, farklı çıktılar ve yöntem sınırlamaları belirtildi mi?
- Rapor ile eklerin kimlik, adlandırma ve zaman bilgileri uyumlu mu?
- Gizlilik, imza, teslim, materyal iadesi ve süre koşulları denetlendi mi?
Raporun kalitesi uzunluğuyla değil, sorulara verilen gerekçeli cevapların doğrulanabilirliğiyle ölçülür. Aynı teknik açıklamayı birden fazla ünitede tekrarlamamak da bu dersin yapısal ilkesidir.
Kaynakça
- Adalet Bakanlığı, Bilirkişilik Daire Başkanlığı. 2026 Yılı Bilirkişilik Asgari Ücret Tarifesi. 26 Aralık 2025. https://bilirkisilik.adalet.gov.tr/Home/SayfaDetay/2026-yili-bilirkisilik-asgari-ucret-tarifesi26122025021116
- Adalet Bakanlığı, Bilirkişilik Daire Başkanlığı. Bilirkişi Rapor Şablonları. https://bilirkisilik.adalet.gov.tr/Home/SayfaDetay/bilirkisi-rapor-sablonlari14032022105509
- Adalet Bakanlığı, Bilirkişilik Daire Başkanlığı. Bilirkişiler İçin Kontrol Listesi. https://bilirkisilik.adalet.gov.tr/Home/SayfaDetay/bilirkisiler-icin-kontrol-listesi14032022105444
- Adalet Bakanlığı, Bilirkişilik Daire Başkanlığı. Bilirkişilerin Uyacağı Rehber İlkeler ve Bilirkişi Raporlarında Bulunması Gereken Standartlar. 6 Nisan 2026. https://bilirkisilik.adalet.gov.tr/Resimler/SayfaDokuman/20260406170009026Bilirki%C5%9Filerin%20Uyaca%C4%9F%C4%B1%20Rehber%20%C4%B0lkeler%20ve%20Bilirki%C5%9Fi%20Raporlar%C4%B1nda%20Bulunmas%C4%B1%20Gereken%20Standartlar.pdf
- Adalet Bakanlığı, Bilirkişilik Daire Başkanlığı. Bilirkişilik Siciline Kabule İlişkin Usul ve Esaslar. 22 Ocak 2026. https://bilirkisilik.adalet.gov.tr/Home/SayfaDetay/bilirkisilik-siciline-kabule-iliskin-usul-ve-esaslar22012026125519
- Adalet Bakanlığı, Bilirkişilik Daire Başkanlığı. Bilirkişilik Temel Eğitimi Kaynak Kitabı. Mayıs 2025. https://bilirkisilik.adalet.gov.tr/Home/SayfaDetay/bilirkisilik-temel-egitimi-kaynak-kitabina-iliskin-duyuru15052025083838
- Adalet Bakanlığı, Bilirkişilik Daire Başkanlığı. Bilirkişilik Yönetmeliği. 3 Mayıs 2025 değişiklikleri işlenmiş sürüm. https://bilirkisilik.adalet.gov.tr/Resimler/SayfaDokuman/80820251051147.5.23818.pdf
- Adalet Bakanlığı. 5237 sayılı Türk Ceza Kanunu. UYAP Mevzuat. https://mevzuat.adalet.gov.tr/mevzuat/103228
- Adalet Bakanlığı. 5271 sayılı Ceza Muhakemesi Kanunu. UYAP Mevzuat. https://mevzuat.adalet.gov.tr/mevzuat/102946
- Adalet Bakanlığı. 6100 sayılı Hukuk Muhakemeleri Kanunu. UYAP Mevzuat. https://mevzuat.adalet.gov.tr/mevzuat/103103
- Adalet Bakanlığı. 6754 sayılı Bilirkişilik Kanunu. UYAP Mevzuat. https://mevzuat.adalet.gov.tr/mevzuat/104136
- Albert-László Barabási. Network Science.
- Burucu, E.; Özer, Ö. "Adli Konuşmacı Tanıma İncelemelerinde Ses Sahteciliği." Uluslararası Bilgi Güvenliği Mühendisliği Dergisi, 1(1), 20–26, 2015. https://doi.org/10.18640/ubgmd.192662
- Carrier, B. File System Forensic Analysis. Addison-Wesley, 2005.
- Casey, E. Digital Evidence and Computer Crime: Forensic Science, Computers, and the Internet. 3rd ed., Academic Press, 2011.
- Celozzi, Salvatore; Araneo, Rodolfo; Lovat, Giampiero. Electromagnetic Shielding. Wiley-IEEE Press, 2008. ISBN 978-0-470-05536-6.
- Davis, S. B.; Mermelstein, P. "Comparison of Parametric Representations for Monosyllabic Word Recognition in Continuously Spoken Sentences." IEEE Transactions on Acoustics, Speech, and Signal Processing, 1980. https://doi.org/10.1109/TASSP.1980.1163420
- de Cheveigné, A.; Kawahara, H. "YIN, a Fundamental Frequency Estimator for Speech and Music." Journal of the Acoustical Society of America, 2002. https://doi.org/10.1121/1.1458024
- Hermansky, H. "Perceptual Linear Predictive (PLP) Analysis of Speech." Journal of the Acoustical Society of America, 1990. https://doi.org/10.1121/1.399423
- Hjelmvik, E. NetworkMiner 3.2 Source Code: PacketParser and PacketHandlerFramework. NETRESEC.
- IETF. RFC 5322, Internet Message Format. https://www.rfc-editor.org/info/rfc5322
- IETF. RFC 6376, DomainKeys Identified Mail (DKIM) Signatures. https://www.rfc-editor.org/info/rfc6376
- IETF. RFC 7208, Sender Policy Framework (SPF) for Authorizing Use of Domains in Email, Version 1. https://www.rfc-editor.org/info/rfc7208
- IETF. RFC 9293. Transmission Control Protocol (TCP). https://www.rfc-editor.org/rfc/rfc9293
- IETF. RFC 9989, Domain-Based Message Authentication, Reporting, and Conformance (DMARC). https://www.rfc-editor.org/info/rfc9989
- IETF. RFC 9990, DMARC Aggregate Reporting. https://www.rfc-editor.org/info/rfc9990
- IETF. RFC 9991, DMARC Failure Reporting. https://www.rfc-editor.org/info/rfc9991
- ISO/IEC 27037:2012. Guidelines for identification, collection, acquisition and preservation of digital evidence. https://www.iso.org/standard/44381.html
- ISO/IEC 27041:2015. Guidance on assuring suitability and adequacy of incident investigative method. https://www.iso.org/standard/44405.html
- ISO/IEC 27042:2015. Guidelines for the analysis and interpretation of digital evidence. https://www.iso.org/standard/44406.html
- ISO/IEC 27043:2015. Incident investigation principles and processes. https://www.iso.org/standard/44407.html
- Kim, C.; Stern, R. M. "Power-Normalized Cepstral Coefficients (PNCC) for Robust Speech Recognition." IEEE/ACM Transactions on Audio, Speech, and Language Processing, 2016. https://research.google/pubs/power-normalized-cepstral-coefficients-pncc-for-robust-speech-recognition/
- Kişisel Verileri Koruma Kurumu. Veri Güvenliğine İlişkin Yükümlülükler. https://www.kvkk.gov.tr/Icerik/2040/Veri-Guvenligine-Iliskin-Yukumlulukler
- Marmara Üniversitesi. Bilgisayar Tabanlı Bilişim Suçlarının Adli Bilişim Çerçevesinde İncelenmesi ve Analizi. Lisansüstü tez kaydı, 2013. https://avesis.marmara.edu.tr/yonetilen-tez/e92e7b8a-0983-452a-8b5c-9e4242d1395f/bilgisayar-tabanli-bilisim-suclarinin-adli-bilisim-cercevesinde-incelenmesi-ve-analizi
- NIST SP 800-101 Rev. 1. Guidelines on Mobile Device Forensics. https://csrc.nist.gov/pubs/sp/800/101/r1/final
- NIST SP 800-86. Guide to Integrating Forensic Techniques into Incident Response. https://csrc.nist.gov/pubs/sp/800/86/final
- NIST. Computer Forensics Tool Testing Program (CFTT). https://www.nist.gov/itl/ssd/software-quality-group/computer-forensics-tool-testing-program-cftt
- NIST. Computer Forensics Tools & Techniques Catalog. https://toolcatalog.nist.gov/
- NIST. FIPS 180-4: Secure Hash Standard, 2015. https://csrc.nist.gov/pubs/fips/180/4/upd1/final
- Petter Holme; Jari Saramäki (eds.). Temporal Network Theory. 2nd ed. Springer Nature Switzerland, 2023.
- Scientific Working Group on Digital Evidence (SWGDE) "Best Practices for Enhancement of Digital Audio, 20-A-001-2.0." SWGDE, 2025. https://www.swgde.org/documents/published-complete-listing/20-a-001-2/
- Scientific Working Group on Digital Evidence. Best Practices for Digital Evidence Acquisition, Preservation, and Analysis from Cloud Service Providers, Version 1.1, 2025. https://www.swgde.org/documents/published-complete-listing/23-f-004-best-practices-for-digital-evidence-acquisition-preservation-and-analysis-from-cloud-service-providers/
- Scientific Working Group on Digital Evidence. Best Practices for Digital Evidence Collection, Version 2.0, 2025. https://www.swgde.org/documents/published-complete-listing/18-f-002-2-0/
- Todisco, M.; Delgado, H.; Evans, N. "A New Feature for Automatic Speaker Verification Anti-Spoofing: Constant Q Cepstral Coefficients." Odyssey 2016, 2016. https://www.isca-archive.org/odyssey_2016/todisco16_odyssey.pdf
- Türkiye Adalet Akademisi (erişim sağlayan kurum). Dijital Delil Kılavuzu. Avrupa Konseyi, sürüm 3.0, 2022. https://kanuni.taa.gov.tr/assets/dosyalar/Dijital_Delil_Kilavuzu_WEB.pdf
- W3C. PROV-O: The PROV Ontology. W3C Recommendation, 2013. https://www.w3.org/TR/prov-o/
- Zahra Zohrevand; Uwe Glässer. Should I Raise The Red Flag? A Comprehensive Survey of Anomaly Scoring Methods toward Mitigating False Alarms. arXiv, 2019. https://arxiv.org/abs/1904.06646